Criar um catálogo do Microsoft Azure
Criar catálogos de máquinas descreve os assistentes que criam um catálogo de máquinas. As informações a seguir cobrem detalhes específicos dos ambientes de nuvem do Microsoft Azure Resource Manager.
Nota:
Antes de criar um catálogo do Microsoft Azure, você precisa concluir a criação de uma conexão com o Microsoft Azure. Consulte Conexão com o Microsoft Azure.
Criar um catálogo de máquinas
Você pode criar um catálogo de máquinas de duas maneiras:
- Studio.
- PowerShell. Consulte Gerenciar Citrix DaaS usando SDKs remotos do PowerShell. Para obter informações sobre como implementar recursos específicos usando o PowerShell, consulte Usar PowerShell.
Criar um catálogo de máquinas usando uma imagem do Azure Resource Manager no Studio
Estas informações são um suplemento às orientações em Criar catálogos de máquinas.
Uma imagem pode ser um disco, um instantâneo ou uma versão de imagem de uma definição de imagem dentro da Galeria de Computação do Azure que é usada para criar as VMs em um catálogo de máquinas.
Antes de criar o catálogo de máquinas, crie uma imagem no Azure Resource Manager.
Nota:
- O uso de disco não gerenciado para provisionar VM foi descontinuado.
- O suporte para usar uma imagem mestre de uma região diferente da configurada na conexão do host foi descontinuado. Use a Galeria de Computação do Azure para replicar a imagem mestre para a região desejada.
Ao criar um catálogo de máquinas MCS, uma VM temporária é criada com base na VM original para executar tarefas de preparação, como habilitar DHCP e rearmar licenças. Esta VM temporária é chamada de VM de preparação. O nome desta VM de preparação segue o formato Preparati-84x9n, onde os últimos cinco caracteres são gerados aleatoriamente para evitar duplicação. A convenção de nomenclatura para esta VM de preparação é fixa e não pode ser personalizada. Após a conclusão das tarefas de preparação, a VM de preparação é destruída.
Para desconectar a rede da VM de preparação, um grupo de segurança de rede é criado para negar todo o tráfego de entrada e saída. O grupo de segurança de rede é criado automaticamente uma vez por catálogo. O nome do grupo de segurança de rede é Citrix-Deny-All-a3pgu-GUID, onde GUID é gerado aleatoriamente. Por exemplo, Citrix-Deny-All-a3pgu-3f161981-28e2-4223-b797-88b04d336dd1.
No assistente de criação de catálogo de máquinas:
-
As páginas Tipo de Máquina e Gerenciamento de Máquinas não contêm informações específicas do Azure. Siga as orientações no artigo Criar catálogos de máquinas.
-
Na página Imagem, selecione uma imagem que você deseja usar como imagem mestre para todas as máquinas no catálogo. O assistente Selecionar uma imagem é exibido. Siga estas etapas para selecionar uma imagem:
- (Aplicável apenas a conexões configuradas com imagens compartilhadas dentro ou entre locatários) Selecione uma assinatura onde a imagem reside.
- Selecione um grupo de recursos.
- navegar para o disco gerenciado do Azure, Azure Compute Gallery ou versão da imagem do Azure.
Ao selecionar uma imagem, considere o seguinte:
- Verifique se um Citrix VDA está instalado na imagem.
- Se você selecionar um disco anexado a uma VM, deverá desligar a VM antes de prosseguir para a próxima etapa.
Nota:
- A assinatura correspondente à conexão (host) que criou as máquinas no catálogo é indicada com um ponto verde. As outras assinaturas são aquelas que têm a Azure Compute Gallery compartilhada com essa assinatura. Nessas assinaturas, apenas galerias compartilhadas são mostradas. Para obter informações sobre como configurar assinaturas compartilhadas, consulte Compartilhar imagens dentro de um locatário (entre assinaturas) e Compartilhar imagens entre locatários.
- Você pode criar um esquema de provisionamento usando disco de SO efêmero no Windows com Inicialização Confiável. Ao selecionar uma imagem com Inicialização Confiável, você deve selecionar um perfil de máquina com Inicialização Confiável que esteja habilitado com vTPM. Para criar catálogos de máquinas usando disco de SO efêmero, consulte Como criar máquinas usando discos de SO efêmeros.
- Quando a replicação da imagem estiver em andamento, você pode prosseguir e selecionar a imagem como imagem mestre e concluir a configuração. No entanto, a criação do catálogo pode levar mais tempo para ser concluída enquanto a imagem está sendo replicada. O MCS exige que a replicação seja concluída dentro de uma hora a partir da criação do catálogo. Se a replicação expirar, a criação do catálogo falhará. Você pode verificar o status da replicação no Azure. Tente novamente se a replicação ainda estiver pendente ou após a conclusão da replicação.
- Você pode provisionar um catálogo de VM Gen2 usando uma imagem Gen2 para melhorar o desempenho do tempo de inicialização. No entanto, a criação de um catálogo de máquinas Gen2 usando uma imagem Gen1 não é suportada. Da mesma forma, a criação de um catálogo de máquinas Gen1 usando uma imagem Gen2 também não é suportada. Além disso, qualquer imagem mais antiga que não tenha informações de geração é uma imagem Gen1.
Escolha se deseja que as VMs no catálogo herdem as configurações de um perfil de máquina. Por padrão, a caixa de seleção Usar um perfil de máquina (obrigatório para Microsoft Entra ID) está selecionada. Clique em Selecionar um perfil de máquina para procurar uma VM ou uma especificação de modelo ARM em uma lista de grupos de recursos.
Exemplos de configurações que as VMs podem herdar de um perfil de máquina incluem:
- Rede acelerada
- Diagnóstico de inicialização
- Cache de disco do host (relacionado a discos de SO e MCSIO)
- Tamanho da máquina (salvo especificação em contrário)
- Tags colocadas na VM
Nota:
- Ao selecionar uma imagem mestre para catálogos de máquinas no Azure, o perfil da máquina é filtrado com base na imagem mestre selecionada. Por exemplo, o perfil da máquina é filtrado com base no sistema operacional Windows, tipo de segurança, suporte à hibernação e ID do conjunto de criptografia de disco da imagem mestre.
- Usar um perfil de máquina com o Trusted Launch como Tipo de Segurança é obrigatório ao selecionar uma imagem ou instantâneo que tenha o Trusted Launch habilitado. Você pode então habilitar ou desabilitar o SecureBoot e o vTPM especificando seus valores no Perfil da Máquina. Para obter informações sobre o Azure Trusted Launch, consulte https://docs.microsoft.com/pt-br/azure/virtual-machines/trusted-launch.
Valide a especificação do modelo ARM para garantir se ela pode ser usada como um perfil de máquina para criar um catálogo de máquinas. Para obter informações sobre como criar uma especificação de modelo do Azure, consulte Criar uma especificação de modelo do Azure.
Existem duas maneiras de validar a especificação do modelo ARM:
- Depois de selecionar a especificação do modelo ARM na lista de grupos de recursos, clique em Avançar. Mensagens de erro aparecerão se a especificação do modelo ARM tiver erros.
- Execute um dos seguintes comandos do PowerShell:
Test-ProvInventoryItem -HostingUnitName <string> -InventoryPath <string>Test-ProvInventoryItem -HostingUnitUid <Guid> -InventoryPath <string>
Por exemplo:
 Test-ProvInventoryItem -HostingUnitName "we-vdi0101-d-vnet" -InventoryPath machineprofile.folder/vdi01-d-rg.resourcegroup/VDD-templ-spec.templatespec/1.5.templatespecversion
 <!--NeedCopy-->
Depois de criar o catálogo, você pode visualizar as configurações que a imagem herda do perfil da máquina. No nó Catálogos de Máquinas, selecione o catálogo para visualizar seus detalhes no painel inferior. Em seguida, clique na guia Propriedades do Modelo para visualizar as propriedades do perfil da máquina. A seção Tags exibe até três tags. Para visualizar todas as tags colocadas na VM, clique em Ver tudo.
Se você deseja que o MCS provisione VMs em um host dedicado do Azure, habilite a caixa de seleção Usar um grupo de hosts e, em seguida, selecione um grupo de hosts na lista. Um grupo de hosts é um recurso que representa uma coleção de hosts dedicados. Um host dedicado é um serviço que fornece servidores físicos que hospedam uma ou mais máquinas virtuais. Seu servidor é dedicado à sua assinatura do Azure, não compartilhado com outros assinantes. Ao usar um host dedicado, o Azure garante que suas VMs sejam as únicas máquinas em execução nesse host. Esse recurso é adequado para cenários em que você deve atender a requisitos regulatórios ou de segurança interna. Para saber mais sobre grupos de hosts e considerações para usá-los, consulte Provisionar VMs em hosts dedicados do Azure.
Importante:
- Somente grupos de hosts que têm o posicionamento automático do Azure habilitado são exibidos.
- O uso de um grupo de hosts altera a página Máquinas Virtuais oferecida posteriormente no assistente. Somente os tamanhos de máquina que o grupo de hosts selecionado contém são exibidos nessa página. Além disso, as Zonas de Disponibilidade são selecionadas automaticamente e não estão disponíveis para seleção.
-
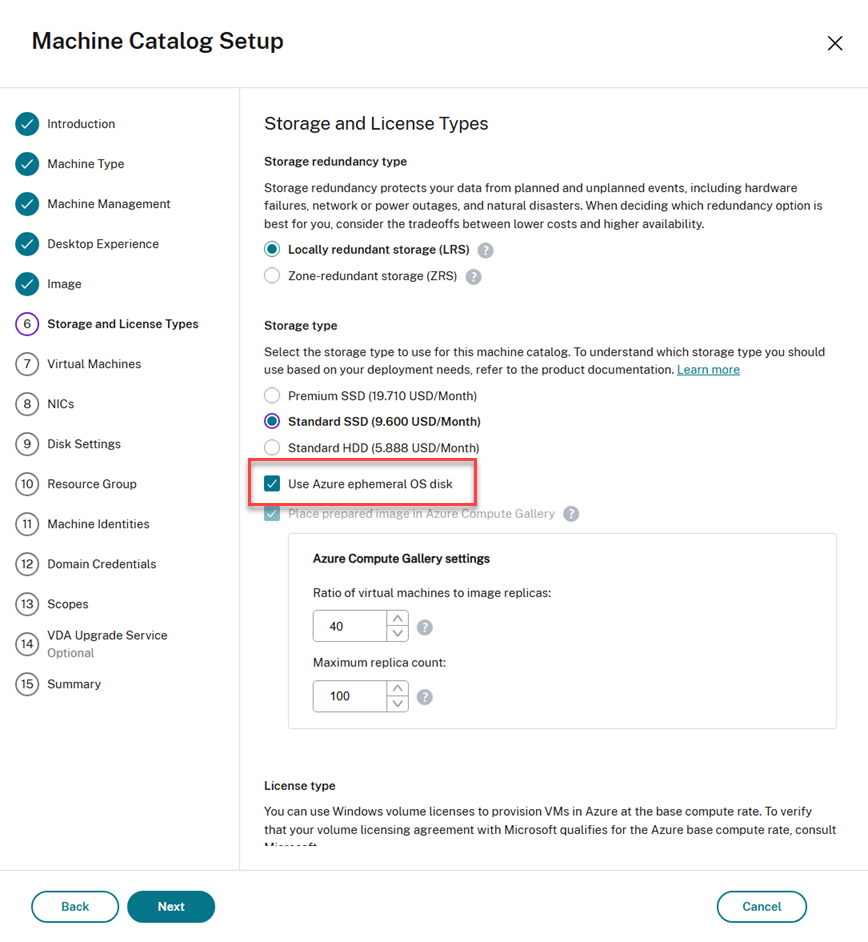
A página Tipos de Armazenamento e Licença aparece somente quando você usa uma imagem do Azure Resource Manager.
- Selecione o Tipo de redundância de armazenamento:
- Armazenamento com redundância local (LRS): O LRS permite que você escolha entre todos os tipos de armazenamento disponíveis. Ao usar o LRS, o Azure implanta as Máquinas Virtuais (VMs) exclusivamente dentro da zona de disponibilidade especificada.
- Armazenamento com redundância de zona (ZRS): O ZRS permite maior flexibilidade no posicionamento de VMs, pois o Azure pode iniciar VMs em qualquer zona disponível. Esta é uma vantagem fundamental sobre o Armazenamento com Redundância Local (LRS), garantindo a disponibilidade da VM mesmo que a zona original do disco se torne inacessível. O ZRS, no entanto, é compatível apenas com os tipos de armazenamento Premium SSD e Standard SSD.
-
Selecione os Tipos de armazenamento a serem usados para o catálogo de máquinas: O tipo de armazenamento determina quais tamanhos de máquina são oferecidos na página Máquinas Virtuais do assistente.
- SSD Premium. Oferece uma opção de armazenamento em disco de alto desempenho e baixa latência, adequada para VMs com cargas de trabalho intensivas em E/S.
- SSD Standard. Oferece uma opção de armazenamento econômica que é adequada para cargas de trabalho que exigem desempenho consistente em níveis de IOPS mais baixos.
- Standard HDD. Oferece uma opção de armazenamento em disco confiável e de baixo custo, adequada para VMs que executam cargas de trabalho insensíveis à latência.
- Selecione Usar disco de SO efêmero do Azure. O disco de SO efêmero do Azure oferece uma opção de armazenamento econômica que reutiliza o disco local das VMs para hospedar o disco do sistema operacional. Alternativamente, você pode usar o PowerShell para criar máquinas que usam discos de SO efêmeros. Para obter mais informações, consulte Discos efêmeros do Azure. Considere o seguinte ao usar um disco de SO efêmero:
- O disco de SO efêmero do Azure e o MCS I/O não podem ser habilitados ao mesmo tempo.
- Para atualizar máquinas que usam discos de SO efêmeros, você deve selecionar uma imagem cujo tamanho não exceda o tamanho do disco de cache ou disco temporário da VM.
- Você não pode usar a opção Manter VM e disco do sistema durante ciclos de energia oferecida posteriormente no assistente.
- Selecione o Tipo de redundância de armazenamento:
 > Nota:
>
> - O disco de identidade é sempre criado usando Standard SSD, independentemente do tipo de armazenamento que você escolher.
> - Se você selecionar ZRS como a Redundância de armazenamento, você terá a opção de selecionar apenas Premium SSD e Standard SSD.
For details about Azure storage types and storage replication, see the following:

-  [Introduction to Azure Storage](https://docs.microsoft.com/en-us/azure/storage/common/storage-introduction/)
-  [Azure premium storage: Design for high performance](https://docs.microsoft.com/en-us/azure/virtual-machines/premium-storage-performance/)
-  [Azure Storage redundancy](https://docs.microsoft.com/en-us/azure/storage/common/storage-redundancy/)

Select whether to use existing Windows licenses or Linux licenses:

-  Windows licenses: Using Windows licenses along with Windows images (Azure platform support images or custom images) lets you run Windows VMs in Azure at a reduced cost. There are two types of licenses:

    -  **Windows Server license**. Lets you use your Windows Server or Azure Windows Server licenses, allowing you to use Azure Hybrid Benefits. For details, see <https://azure.microsoft.com/en-us/pricing/hybrid-benefit/>. Azure Hybrid Benefit reduces the cost of running VMs in Azure to the base compute rate, waiving the cost of extra Windows Server licenses from the Azure gallery.

    -  **Windows Client license**. Lets you bring your Windows 10 and Windows 11 licenses to Azure, allowing you to run Windows 10 and Windows 11 VMs in Azure without the need for extra licenses. For details, see [Client Access Licenses and Management Licenses](https://www.microsoft.com/en-us/licensing/product-licensing/client-access-license).

-  Linux licenses: With bring-your-own-subscription (BYOS) Linux licenses, you do not have to pay for the software. The BYOS charge only includes the compute hardware fee. There are two types of licenses:

    -  **RHEL_BYOS**: To use RHEL_BYOS type successfully, enable Red Hat Cloud Access on your Azure subscription.
    -  **SLES_BYOS**: The BYOS versions of SLES include support from SUSE.

See the following:

-  [Verify the Windows license](#verificar-a-licença-do-windows)
-  [Configure the Linux license](#configurar-a-licença-do-linux)

See the following documents to understand License types and their benefits:

-  <https://docs.microsoft.com/en-us/dotnet/api/microsoft.azure.management.compute.models.virtualmachine.licensetype?view=azure-dotnet>

-  <https://docs.microsoft.com/en-us/azure/virtual-machines/linux/azure-hybrid-benefit-linux>

Azure Compute Gallery is a repository for managing and sharing images. It lets you make your images available throughout your organization. We recommend that you store an image in Azure Compute Gallery when creating large non-persistent machine catalogs because doing that enables faster resets of VDA OS disks. After you select **Place prepared image in Azure Compute Gallery**, the **Azure Compute Gallery settings** section appears, letting you specify more Azure Computer Gallery settings:

-  **Ratio of virtual machines to image replicas**. Lets you specify the ratio of virtual machines to image replicas that you want Azure to keep. By default, Azure keeps a single image replica for every 40 non-persistent machines. For persistent machines, that number defaults to 1,000.

-  **Maximum replica count**. Lets you specify the maximum number of image replicas that you want Azure to keep. The default is 100.

For information on Azure Compute Gallery, see [Azure Compute Gallery](#galeria-de-computação-do-azure).

> **Note:**
>
> A gallery is created in ACG to store the image. This gallery is accessible only to MCS for VM creation and doesn't appear on the **Select an image** page.
-
Na página Máquinas Virtuais, indique quantas VMs você deseja criar e o tamanho da máquina. Após a criação do catálogo, você pode alterar o tamanho da máquina editando o catálogo.
Agora você pode configurar uma VM secundária quando o tamanho da máquina primária atingir a capacidade total. Para configurar tamanhos de VM secundários, clique em Tamanho secundário (opcional).
- Na janela Tamanho da máquina secundária, as VMs listadas têm tipos de VM Spot e Regular. Você pode selecionar até 10 tamanhos de máquinas secundárias. Uma vez que as 10 VMs são selecionadas, as outras VMs listadas são desabilitadas para seleção futura.
- Clique em Avançar. No painel Tamanho da máquina secundária, você pode selecionar vários tamanhos de máquina e arrastar e soltar para alterar a ordem de prioridade. Clique em Concluído. Os tamanhos de máquina selecionados aparecem em Tamanho secundário (opcional). Clique no ícone de edição para editar conforme necessário.
Nota:
- Se a propriedade Tamanho do Disco Temporário for definida para uma VM primária, então, apenas as VMs secundárias com a propriedade Tamanho do Disco Temporário definida serão listadas.
- Se a propriedade Tamanho do Disco Temporário não for definida para uma VM primária, então, as VMs secundárias sem a propriedade Tamanho do Disco Temporário serão listadas.
- Se você modificar a VM primária, deverá reconfigurar a VM secundária.
- Perfis de máquina são obrigatórios para tamanhos de máquina secundários.
- Os tamanhos de VM secundários que não suportam spot são mostrados apenas quando uma das seguintes condições é atendida; caso contrário, todos os tamanhos de VM secundários são mostrados:
- O tamanho da VM primária não suporta spot
- O tamanho da VM primária suporta spot, mas o MP não suporta spot
- O perfil da máquina suporta hibernação
- A página NICs não contém informações específicas do Azure. Siga as orientações no artigo Criar catálogos de máquinas.
-
Na página Configurações de Disco, escolha se deseja habilitar o cache de write-back. Com o recurso de otimização de armazenamento MCS habilitado, você pode configurar as seguintes configurações ao criar um catálogo.
Após habilitar o cache de write-back, você pode fazer o seguinte:
-
Configure o tamanho do disco e da RAM usados para armazenar dados temporários em cache. Para obter mais informações, consulte Configurar cache para dados temporários.
-
Selecione o tipo de armazenamento para o disco de cache de write-back. As seguintes opções de armazenamento estão disponíveis para uso no disco de cache de write-back:
- SSD Premium
- SSD Padrão
- HDD Padrão
Nota:
Se você selecionar ZRS como Redundância de armazenamento na página Tipos de Armazenamento e Licença, a redundância de armazenamento do disco de cache de write-back será definida como ZRS por padrão.
-
Escolha se deseja que o disco de cache de write-back persista para as VMs provisionadas. Selecione Habilitar cache de write-back para disponibilizar as opções. Por padrão, Usar disco de cache de write-back não persistente é selecionado.
-
Selecione o tipo para o disco de cache de write-back.
- Usar disco de cache de write-back não persistente. Se selecionado, o disco de cache de write-back é excluído durante os ciclos de energia. Quaisquer dados redirecionados para ele serão perdidos. Se o disco temporário da VM tiver espaço suficiente, ele será usado para hospedar o disco de cache de write-back para reduzir seus custos. Após a criação do catálogo, você pode verificar se as máquinas provisionadas usam o disco temporário. Para fazer isso, clique no catálogo e verifique as informações na guia Propriedades do Modelo. Se o disco temporário for usado, você verá Disco de Cache de Write-back Não Persistente e seu valor será Sim (usando o disco temporário da VM). Caso contrário, você verá Disco de Cache de Write-back Não Persistente e seu valor será Não (não usando o disco temporário da VM).
- Usar disco de cache de write-back persistente. Se selecionado, o disco de cache de write-back persiste para as VMs provisionadas. Habilitar a opção aumenta seus custos de armazenamento.
Nota:
Um catálogo usa automaticamente o Disco Temporário do Azure para o disco WBC se todos os seguintes critérios forem atendidos:
- MCSIO está habilitado.
- O disco WBC não é persistente.
- O tamanho da VM inclui um Disco Temporário grande o suficiente para o disco WBC.
- Nenhuma letra de unidade é especificada para o disco WBC.
Este recurso se aplica tanto à criação quanto à edição de catálogos, ajudando a reduzir seus custos de armazenamento.
-
Escolha se deseja reter VMs e discos de sistema para VDAs durante os ciclos de energia.
Reter VM e disco do sistema durante os ciclos de energia. Disponível quando você selecionou Habilitar cache de write-back. Por padrão, as VMs e os discos do sistema são excluídos no desligamento e recriados na inicialização. Se você deseja reduzir os tempos de reinicialização da VM, selecione esta opção. Lembre-se de que habilitar esta opção também aumenta os custos de armazenamento.
-
Escolha se deseja Habilitar economia de custos de armazenamento. Se habilitado, economize custos de armazenamento fazendo o downgrade do disco de armazenamento para HDD Padrão quando a VM for desligada. A VM retorna às suas configurações originais na reinicialização. A opção se aplica tanto a discos de armazenamento quanto a discos de cache de write-back. Alternativamente, você também pode usar o PowerShell. Consulte Alterar o tipo de armazenamento para um nível inferior quando uma VM é desligada.
Nota:
A Microsoft impõe restrições à alteração do tipo de armazenamento durante o desligamento da VM. Também é possível que a Microsoft bloqueie futuras alterações no tipo de armazenamento. Para obter mais informações, consulte este artigo da Microsoft.
-
Escolha se deseja criptografar dados em máquinas neste catálogo e qual chave de criptografia usar. A criptografia do lado do servidor com uma chave gerenciada pelo cliente (CMK) permite gerenciar a criptografia no nível do disco gerenciado e proteger os dados nas máquinas do catálogo. As configurações padrão são herdadas do perfil da máquina ou da imagem mestre, com o perfil tendo prioridade:
- Se você estiver usando um perfil de máquina com uma CMK, a opção Usar a seguinte chave para criptografar dados em cada máquina é selecionada automaticamente e assume como padrão a chave do perfil de máquina.
- Se você estiver usando um perfil de máquina com uma Chave Gerenciada pela Plataforma (PMK) e a imagem mestre for criptografada por CMK, a opção Usar a seguinte chave para criptografar dados em cada máquina é selecionada automaticamente e assume como padrão a chave da imagem mestre.
- Se você não estiver usando um perfil de máquina e a imagem mestre for criptografada por CMK, a opção Usar a seguinte chave para criptografar dados em cada máquina é selecionada automaticamente e assume como padrão a chave da imagem mestre.
Para obter mais informações, consulte Criptografia do lado do servidor do Azure.
-
-
Na página Grupo de Recursos, escolha se deseja criar grupos de recursos ou usar grupos existentes.
- Se você optar por criar grupos de recursos, selecione Avançar.
- Se você optar por usar grupos de recursos existentes, selecione os grupos na lista Grupos de Recursos de Provisionamento Disponíveis.
Nota:
Selecione grupos suficientes para acomodar as máquinas que você está criando no catálogo. Uma mensagem aparece se você escolher poucos. Você pode querer selecionar mais do que o mínimo necessário se planeja adicionar mais VMs ao catálogo posteriormente. Você não pode adicionar mais grupos de recursos a um catálogo depois que ele é criado.
Para obter mais informações, consulte Grupos de recursos do Azure.
-
Na página Identidades da Máquina, escolha um tipo de identidade e configure as identidades para as máquinas neste catálogo. Se você selecionar as VMs como Unidas ao Microsoft Entra, poderá adicioná-las a um grupo de segurança do Microsoft Entra. As etapas detalhadas são as seguintes:
- No campo Tipo de identidade, selecione Unido ao Microsoft Entra.
- Clique em Selecionar conta de serviço e selecione uma conta de serviço com a capacidade Gerenciamento de grupo de segurança do Microsoft Entra.
-
Clique em Grupo de segurança do Microsoft Entra: Criar novo.
Nota:
Criar novo está esmaecido se a conta de serviço selecionada não tiver a capacidade de gerenciamento de grupo de segurança do Microsoft Entra.
-
Insira um nome de grupo e clique em Criar.
- Para adicionar o grupo de segurança a um grupo de segurança atribuído, selecione Ingressar em um grupo de segurança atribuído como membro e clique em Selecionar um grupo para escolher um grupo atribuído para ingressar.
-
Insira o esquema de nomenclatura da conta de máquina para as VMs.
Após a criação do catálogo, o Citrix DaaS™ acessa o Azure usando a conta de serviço selecionada e cria o grupo de segurança e uma regra de associação dinâmica para o grupo. Com base na regra, as VMs com o esquema de nomenclatura especificado neste catálogo são adicionadas automaticamente ao grupo de segurança.
Nota:
Para renomear o grupo de segurança do Microsoft Entra após a criação do catálogo, edite o catálogo e vá para Grupo de Segurança do Microsoft Entra na navegação à esquerda. Os nomes dos grupos de segurança do Microsoft Entra não devem conter os seguintes caracteres:
@ " \ / ; : # . * ? = < > | [ ] ( ) '.
-
Na página Credenciais de Domínio, siga as orientações no artigo Criar Catálogos de Máquinas para concluir as configurações.
-
Na página Resumo, revise as configurações especificadas e clique em Concluir.
Dica:
Você pode visualizar o custo mensal estimado para as máquinas virtuais neste catálogo de máquinas com base no preço de tabela público do Azure. Se a conexão que hospeda o catálogo tiver a permissão
Microsoft.Consumption/pricesheets/readno Azure, a estimativa será calculada usando o preço contratado da sua organização.Selecione a estimativa de custo para ver informações detalhadas. Para uma estimativa mais precisa, ajuste as configurações, como horas de funcionamento diárias, dias úteis por semana e opções de economia com base no seu uso.
Criar uma especificação de modelo do Azure
Você pode criar uma especificação de modelo do Azure no portal do Azure e usá-la no Studio e em comandos do PowerShell para criar ou atualizar um catálogo de máquinas MCS.
Para criar uma especificação de modelo do Azure para uma VM existente:
- Vá para o portal do Azure. Selecione um grupo de recursos e, em seguida, selecione a VM e a interface de rede. No menu … na parte superior, clique em Exportar modelo.
-
Desmarque a caixa de seleção Incluir parâmetros se quiser criar uma especificação de modelo para provisionamento de catálogo. Verifique no arquivo JSON se as seções
parametersevariablessão:"parameters": {}, "variables": {} <!--NeedCopy--> - Clique em Baixar para salvar o modelo como arquivo JSON.
- No portal do Azure, selecione Especificações de modelo e clique em Importar Modelo.
- Procure e importe o perfil da máquina (em JSON) salvo em seu computador.
- Forneça o Nome, Assinatura, Grupo de Recursos, Local e Versão. Clique em Avançar: Editar Modelo.
- Crie Revisar+Criar e crie a especificação de modelo.
- Na página Especificações de Modelo, verifique a especificação de modelo que você criou. Clique na especificação de modelo. No painel esquerdo, clique em Versões.
- Você pode criar uma nova versão clicando em Criar nova versão. Especifique um novo número de versão, faça alterações na especificação de modelo atual e clique em Revisar + Criar para criar a nova versão da especificação de modelo.
Você pode obter informações sobre a especificação de modelo e a versão do modelo usando os seguintes comandos do PowerShell:
-
Para obter informações sobre a especificação de modelo, execute:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec <!--NeedCopy--> -
Para obter informações sobre a versão da especificação de modelo, execute:
 get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec\bgg1.0.templatespecversion
 <!--NeedCopy-->
Usar uma especificação de modelo na criação ou atualização de um catálogo
Você pode criar ou atualizar um catálogo de máquinas MCS usando uma especificação de modelo como entrada de perfil de máquina. Para fazer isso, você pode:
- Use o Studio. Consulte Criar um catálogo de máquinas usando uma imagem do Azure Resource Manager no Studio.
- Use o PowerShell. Consulte Usar especificação de modelo na criação ou atualização de um catálogo usando o PowerShell
Exportar um perfil de máquina para um arquivo JSON
Você pode exportar o perfil de máquina usado por um catálogo para um arquivo JSON. Essa função permite personalizar o perfil e importá-lo para o Azure como uma especificação de modelo ARM para provisionamento futuro.
- Na página Catálogos de Máquinas, selecione um catálogo de máquinas para visualizar os detalhes no painel inferior.
- Clique na guia Propriedades do Modelo para visualizar as propriedades do perfil da máquina e clique em Exportar.
- Especifique um caminho no seu computador local para salvar o perfil da máquina como um arquivo JSON.
Importar um perfil de máquina como uma especificação de modelo ARM no Azure
- No portal do Azure, selecione Especificações de modelo e clique em Importar Modelo.
- Procure e importe o perfil da máquina (em JSON) salvo no seu computador.
- Forneça o Nome, Assinatura, Grupo de Recursos, Localização e Versão para o modelo de importação e clique em Revisar + Criar. O modelo é validado e importado com sucesso. O modelo importado é listado em Especificações de modelo.
Ao criar catálogos de máquinas usando perfis de máquina, você pode ver este modelo ao escolher perfis. Para obter mais informações, consulte Usar uma especificação de modelo na criação ou atualização de um catálogo.
Provisionar máquinas em Zonas de Disponibilidade especificadas
Você pode provisionar máquinas em Zonas de Disponibilidade específicas em ambientes Azure. Você pode conseguir isso usando o Studio ou o PowerShell.
Nota:
- Se nenhuma zona for especificada, o MCS permite que o Azure coloque as máquinas dentro da região. Se mais de uma zona for especificada, o MCS distribui aleatoriamente as máquinas entre elas.
- Se você selecionar ZRS como redundância de armazenamento na página Tipos de Armazenamento e Licença, receberá um aviso sugerindo que desmarque a seleção de zona e deixe o Azure gerenciar as zonas de disponibilidade da VM. Você recebe o aviso somente se selecionar um perfil de máquina ou grupo de host que tenha zonas de disponibilidade.
Configurar Zonas de Disponibilidade no Studio
Ao criar um catálogo de máquinas, você pode especificar as Zonas de Disponibilidade nas quais deseja provisionar máquinas. Na página Máquinas Virtuais, selecione uma ou mais Zonas de Disponibilidade onde deseja criar máquinas.
Há duas razões pelas quais nenhuma Zona de Disponibilidade está disponível: A região não possui Zonas de Disponibilidade ou o tamanho da máquina selecionada está indisponível.
Para obter informações sobre como configurar usando o comando PowerShell, consulte Configurar Zonas de Disponibilidade usando PowerShell.
Discos efêmeros do Azure
Um disco efêmero do Azure permite que você reutilize o disco de cache, disco temporário ou disco NVMe para armazenar o disco do SO para uma máquina virtual habilitada para Azure. Essa funcionalidade é útil para ambientes Azure que exigem um disco SSD de maior desempenho em vez de um disco HDD padrão. Para obter informações sobre como criar um catálogo com um disco efêmero do Azure, consulte Criar um catálogo com um disco efêmero do Azure.
Nota:
Catálogos persistentes não suportam discos de SO efêmeros.
Discos de SO efêmeros exigem que seu esquema de provisionamento use discos gerenciados e uma Galeria de Computação do Azure. Para obter mais informações, consulte Galeria de imagens compartilhadas do Azure.
Armazenar um disco temporário de SO efêmero
Você tem a opção de armazenar um disco de SO efêmero no disco temporário da VM, um disco de recurso ou um disco NVMe. Essa funcionalidade permite que você use um disco de SO efêmero com uma VM que não possui cache ou possui cache insuficiente. Essas VMs possuem um disco temporário, disco de recurso ou disco NVMe para armazenar um disco de SO efêmero, como Ddv4.
Considere o seguinte:
- Um disco efêmero é armazenado no disco de cache da VM, ou no disco temporário (de recurso) da VM ou no disco NVMe. O disco de cache é preferido em relação ao disco temporário, a menos que o disco de cache não seja grande o suficiente para conter o conteúdo do disco do SO.
- Para atualizações, uma nova imagem que seja maior que o disco de cache, mas menor que o disco temporário, resulta na substituição do disco de SO efêmero pelo disco temporário da VM.
Disco efêmero do Azure e otimização de armazenamento do Machine Creation Services (MCS) (MCS I/O)
O disco de SO efêmero do Azure e o MCS I/O não podem ser ativados ao mesmo tempo.
As considerações importantes são as seguintes:
- Você não pode criar um catálogo de máquinas com o disco de SO efêmero e o MCS I/O ativados ao mesmo tempo.
-
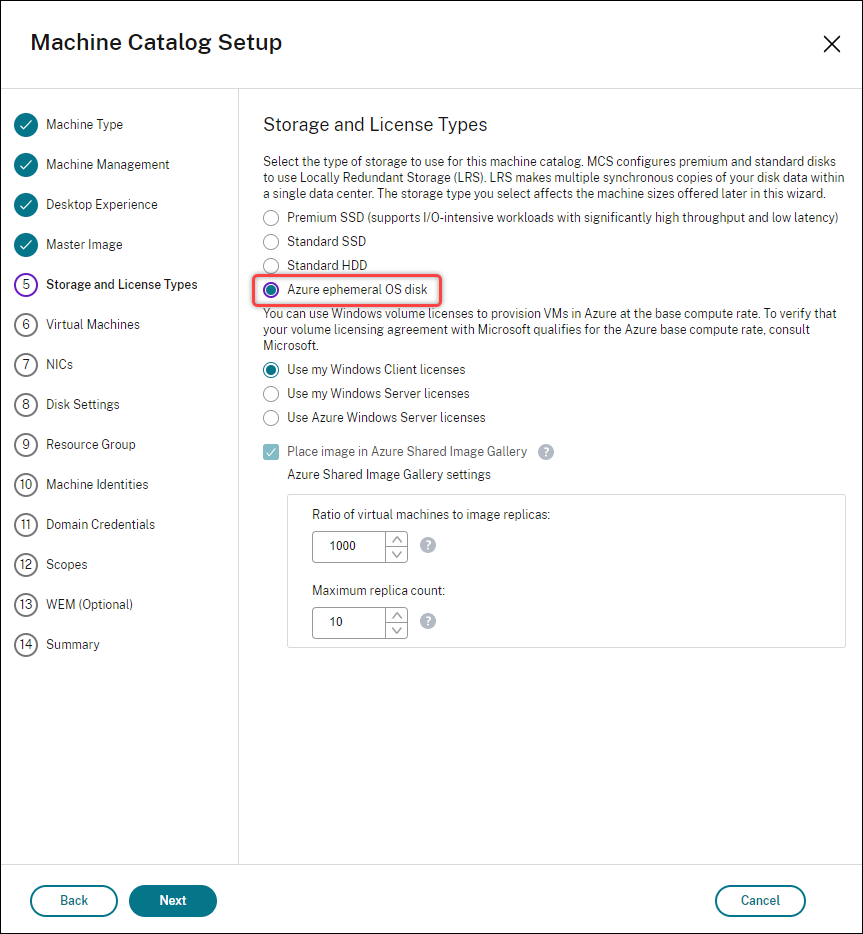
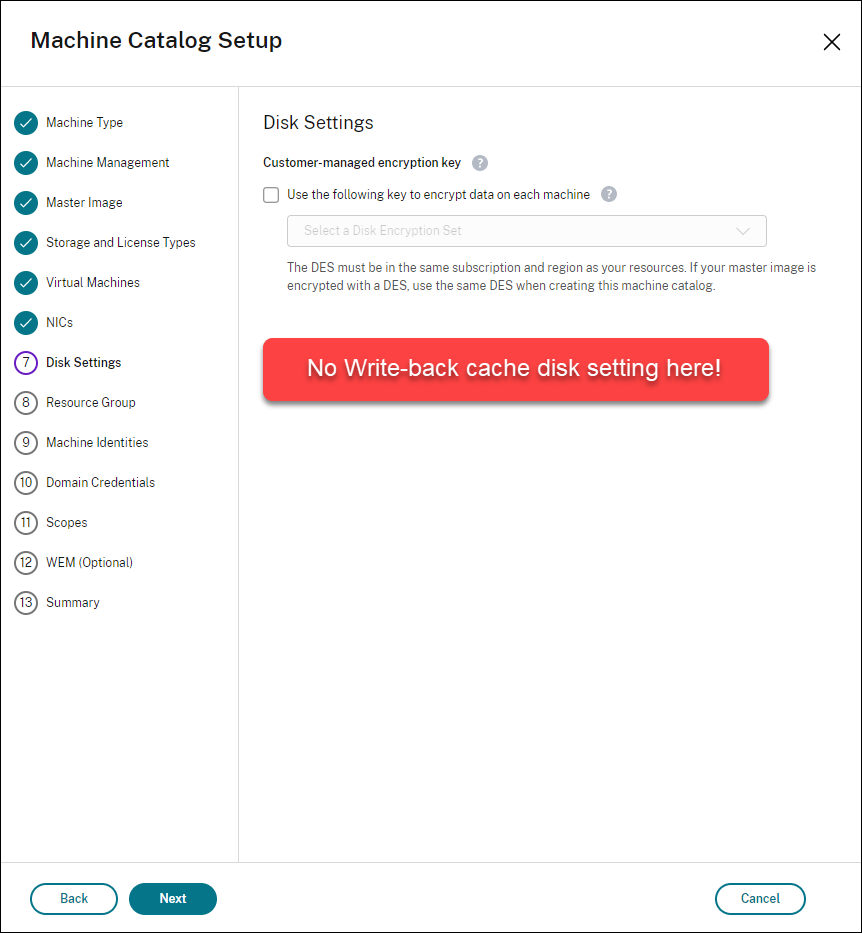
No assistente de Configuração do Catálogo de Máquinas, se você selecionar Disco de SO efêmero do Azure na página Tipos de Armazenamento e Licença, você não terá a opção de configurações de disco de cache de write-back na página Configurações de Disco.
- Os parâmetros do PowerShell (
UseWriteBackCacheeUseEphemeralOsDisk) definidos como true emNew-ProvSchemeouSet-ProvSchemefalham com uma mensagem de erro apropriada. - Para catálogos de máquinas existentes criados com ambos os recursos ativados, você ainda pode:
- atualizar um catálogo de máquinas.
- adicionar ou excluir VMs.
- excluir um catálogo de máquinas.
Galeria de Computação do Azure
Use a Galeria de Computação do Azure (anteriormente Shared Image Gallery) como um repositório de imagens publicado para máquinas provisionadas por MCS no Azure. Você pode armazenar uma imagem publicada na galeria para acelerar a criação e a hidratação de discos de SO, melhorando os tempos de inicialização e de lançamento de aplicativos para VMs não persistentes. A Galeria de Computação do Azure contém os três elementos a seguir:
- Galeria: As imagens são armazenadas aqui. O MCS cria uma galeria para cada catálogo de máquinas.
- Definição de Imagem da Galeria: Esta definição inclui informações (tipo e estado do sistema operacional, região do Azure) sobre a imagem publicada. O MCS cria uma definição de imagem para cada imagem criada para o catálogo.
- Versão da Imagem da Galeria: Cada imagem em uma Galeria de Computação do Azure pode ter várias versões, e cada versão pode ter várias réplicas em diferentes regiões. Cada réplica é uma cópia completa da imagem publicada. O Citrix DaaS cria uma versão de imagem Standard_LRS (versão 1.0.0) para cada imagem com o número apropriado de réplicas na região do catálogo, com base no número de máquinas no catálogo, na taxa de réplica configurada e no máximo de réplicas configurado.
Nota:
A funcionalidade da Galeria de Computação do Azure é compatível apenas com discos gerenciados. Não está disponível para catálogos de máquinas legados.
Para obter mais informações, consulte Visão geral da galeria de imagens compartilhadas do Azure.
Acessar imagens da Galeria de Computação do Azure
Ao selecionar uma imagem para usar na criação de um catálogo de máquinas, você pode selecionar imagens que criou na Galeria de Computação do Azure. Essas imagens aparecem na lista de imagens na página Imagem do assistente de Configuração do Catálogo de Máquinas.
Para que essas imagens apareçam, você deve:
- Configurar o Citrix DaaS.
- Conectar-se ao Azure Resource Manager.
- No portal do Azure, crie um grupo de recursos. Para obter detalhes, consulte Criar uma Galeria de Imagens Compartilhadas do Azure usando o portal.
- No grupo de recursos, crie uma Galeria de Computação do Azure.
- Na Galeria de Computação do Azure, crie uma definição de imagem.
- Na definição de imagem, crie uma versão de imagem.
Para obter informações sobre como configurar a Galeria de Computação do Azure, consulte Configurar a Galeria de Computação do Azure.
Condições para que o disco temporário do Azure seja elegível para disco de cache de write-back
Você pode usar o disco temporário do Azure como disco de cache de write-back somente se todas as seguintes condições forem satisfeitas:
- O disco de cache de write-back não deve ser persistente, pois o disco temporário do Azure não é apropriado para dados persistentes.
- O tamanho da VM do Azure escolhido deve incluir um disco temporário.
- O disco do SO efêmero não precisa ser habilitado.
- Aceitar colocar o arquivo de cache de write-back no disco temporário do Azure.
- O tamanho do disco temporário do Azure deve ser maior que o tamanho total de (tamanho do disco de cache de write-back + espaço reservado para arquivo de paginação + 1 GB de espaço de buffer).
Cenários de disco de cache de write-back não persistente
A tabela a seguir descreve três cenários diferentes em que um disco temporário é usado para cache de write-back ao criar um catálogo de máquinas.
| Cenário | Resultado |
|---|---|
| Todas as condições para usar um disco temporário para cache de write-back são satisfeitas. | O arquivo WBC mcsdif.vhdx é colocado no disco temporário. |
| O disco temporário tem espaço insuficiente para uso do cache de write-back. | Um disco VHD ‘MCSWCDisk’ é criado e o arquivo WBC mcsdif.vhdx é colocado neste disco. |
O disco temporário tem espaço suficiente para o uso do cache de write-back, mas UseTempDiskForWBC está definido como falso. |
Um disco VHD ‘MCSWCDisk’ é criado e o arquivo WBC mcsdif.vhdx é colocado neste disco. |
Consulte os seguintes tópicos do PowerShell:
- Criar um catálogo de máquinas com disco de cache de write-back não persistente
- Criar um catálogo de máquinas com disco de cache de write-back persistente
Criptografia do lado do servidor do Azure
O Citrix DaaS oferece suporte a chaves de criptografia gerenciadas pelo cliente para discos gerenciados do Azure por meio do Azure Key Vault. Com esse suporte, você pode gerenciar seus requisitos organizacionais e de conformidade criptografando os discos gerenciados do seu catálogo de máquinas usando sua própria chave de criptografia. Para obter mais informações, consulte Criptografia do lado do servidor do Armazenamento em Disco do Azure.
Ao usar este recurso para discos gerenciados:
-
Para alterar a chave com a qual o disco é criptografado, você altera a chave atual no
DiskEncryptionSet. Todos os recursos associados a esseDiskEncryptionSetmudam para serem criptografados com a nova chave. -
Quando você desativa ou exclui sua chave, todas as VMs com discos que usam essa chave são desligadas automaticamente. Após o desligamento, as VMs não podem ser usadas, a menos que a chave seja ativada novamente ou você atribua uma nova chave. Qualquer catálogo que use a chave não pode ser ligado, e você não pode adicionar VMs a ele.
Considerações importantes ao usar chaves de criptografia gerenciadas pelo cliente
Considere o seguinte ao usar este recurso:
- Todos os recursos relacionados às suas chaves gerenciadas pelo cliente (Azure Key Vaults, conjuntos de criptografia de disco, VMs, discos e instantâneos) devem residir na mesma assinatura e região.
- Discos, instantâneos e imagens criptografados com chaves gerenciadas pelo cliente não podem ser movidos para outro grupo de recursos e assinatura.
- Consulte o site da Microsoft para obter informações sobre as limitações dos conjuntos de criptografia de disco por região.
Nota:
Consulte Início Rápido: Criar um Key Vault usando o portal do Azure para obter informações sobre como configurar a criptografia do lado do servidor do Azure.
Chave de criptografia gerenciada pelo cliente do Azure
Ao criar um catálogo de máquinas, você pode escolher se deseja criptografar os dados nas máquinas provisionadas no catálogo. A criptografia do lado do servidor com uma chave de criptografia gerenciada pelo cliente permite que você gerencie a criptografia no nível do disco gerenciado e proteja os dados nas máquinas do catálogo. Um Conjunto de Criptografia de Disco (DES) representa uma chave gerenciada pelo cliente. Para usar esse recurso, você deve primeiro criar seu DES no Azure. Um DES está no seguinte formato:
/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet
Selecione um DES na lista. O DES selecionado deve estar na mesma assinatura e região que seus recursos.
Se você criar um catálogo com uma chave de criptografia e, posteriormente, desativar o DES correspondente no Azure, não poderá mais ligar as máquinas no catálogo ou adicionar máquinas a ele.
Consulte Criar um catálogo de máquinas com chave gerenciada pelo cliente.
Criptografia de disco do Azure no host
Você pode criar um catálogo de máquinas MCS com capacidade de criptografia no host. Atualmente, o MCS oferece suporte apenas ao fluxo de trabalho de perfil de máquina para esse recurso. Você pode usar uma VM ou uma especificação de modelo como entrada para um perfil de máquina.
Esse método de criptografia não criptografa os dados por meio do armazenamento do Azure. O servidor que hospeda a VM criptografa os dados e, em seguida, os dados criptografados fluem pelo servidor de armazenamento do Azure. Portanto, esse método de criptografia criptografa os dados de ponta a ponta.
Restrições:
A criptografia de disco do Azure no host é:
- Não suportada para todos os tamanhos de máquina do Azure
- Incompatível com a criptografia de disco do Azure
Para obter mais informações, consulte:
- Criar um catálogo de máquinas com capacidade de criptografia no host.
- Recuperar informações de criptografia no host de um perfil de máquina
Criptografia dupla em disco gerenciado
Você pode criar um catálogo de máquinas com criptografia dupla. Quaisquer catálogos criados com esse recurso têm todos os discos criptografados no lado do servidor com chaves gerenciadas pela plataforma e pelo cliente. Você possui e mantém o Azure Key Vault, a Chave de Criptografia e os Conjuntos de Criptografia de Disco (DES).
A criptografia dupla é a criptografia do lado da plataforma (padrão) e a criptografia gerenciada pelo cliente (CMEK). Portanto, se você é um cliente altamente sensível à segurança e preocupado com o risco associado a qualquer algoritmo de criptografia, implementação ou uma chave comprometida, pode optar por essa criptografia dupla. Discos persistentes de SO e dados, instantâneos e imagens são todos criptografados em repouso com criptografia dupla.
Nota:
- Você pode criar e atualizar um catálogo de máquinas com criptografia dupla usando o Studio e comandos PowerShell.
- Você pode usar um fluxo de trabalho não baseado em perfil de máquina ou um fluxo de trabalho baseado em perfil de máquina para criar ou atualizar um catálogo de máquinas com criptografia dupla.
- Se você usar um fluxo de trabalho não baseado em perfil de máquina para criar um catálogo de máquinas, poderá reutilizar o
DiskEncryptionSetIdarmazenado.- Se você usar um perfil de máquina, poderá usar uma VM ou especificação de modelo como entrada de perfil de máquina.
Limitações
- A criptografia dupla não é suportada para Ultra Disks ou discos Premium SSD v2.
- A criptografia dupla não é suportada em discos não gerenciados.
- Se você desativar uma chave de Conjunto de Criptografia de Disco associada a um catálogo, as VMs do catálogo serão desativadas.
- Todos os recursos relacionados às suas chaves gerenciadas pelo cliente (Azure Key Vaults, conjuntos de criptografia de disco, VMs, discos e instantâneos) devem estar na mesma assinatura e região.
- Você pode criar até 50 conjuntos de criptografia de disco por região por assinatura.
Consulte os seguintes tópicos do PowerShell:
- Criar um catálogo de máquinas com criptografia dupla
- Converter um catálogo não criptografado para usar criptografia dupla
- Verificar se o catálogo está com criptografia dupla
Grupos de recursos do Azure
Os grupos de recursos de provisionamento do Azure fornecem uma maneira de provisionar as VMs que fornecem aplicativos e desktops aos usuários. Você pode criar um grupo de recursos ou usar um grupo de recursos existente para provisionar VMs em um catálogo de máquinas MCS. Você pode usar o mesmo grupo de recursos em vários catálogos de máquinas. Para obter informações sobre grupos de recursos do Azure, consulte a documentação da Microsoft.
Uso do Grupo de Recursos do Azure
Não há limite para o número de máquinas virtuais, discos gerenciados, instantâneos e imagens por Grupo de Recursos do Azure. (O limite de 240 VMs por 800 discos gerenciados por Grupo de Recursos do Azure foi removido.)
- Ao usar um principal de serviço de escopo completo para criar um catálogo de máquinas, o MCS cria apenas um Grupo de Recursos do Azure e usa esse grupo para o catálogo.
- Ao usar um principal de serviço de escopo restrito para criar um catálogo de máquinas, você deve fornecer um Grupo de Recursos do Azure vazio e pré-criado para o catálogo.
Azure Marketplace
O Citrix DaaS oferece suporte ao uso de uma imagem mestre no Azure que contém informações de plano para criar um catálogo de máquinas. Para obter mais informações, consulte Microsoft Azure Marketplace.
Dica:
Algumas imagens encontradas no Azure Marketplace, como a imagem padrão do Windows Server, não anexam informações do plano. O recurso Citrix DaaS é para imagens pagas.
Certifique-se de que a imagem criada na Galeria de Computação do Azure contém informações do plano do Azure
Use o procedimento nesta seção para visualizar imagens da Galeria de Computação do Azure no Studio. Essas imagens podem, opcionalmente, ser usadas para uma imagem mestre. Para colocar a imagem em uma Galeria de Computação do Azure, crie uma definição de imagem em uma galeria.
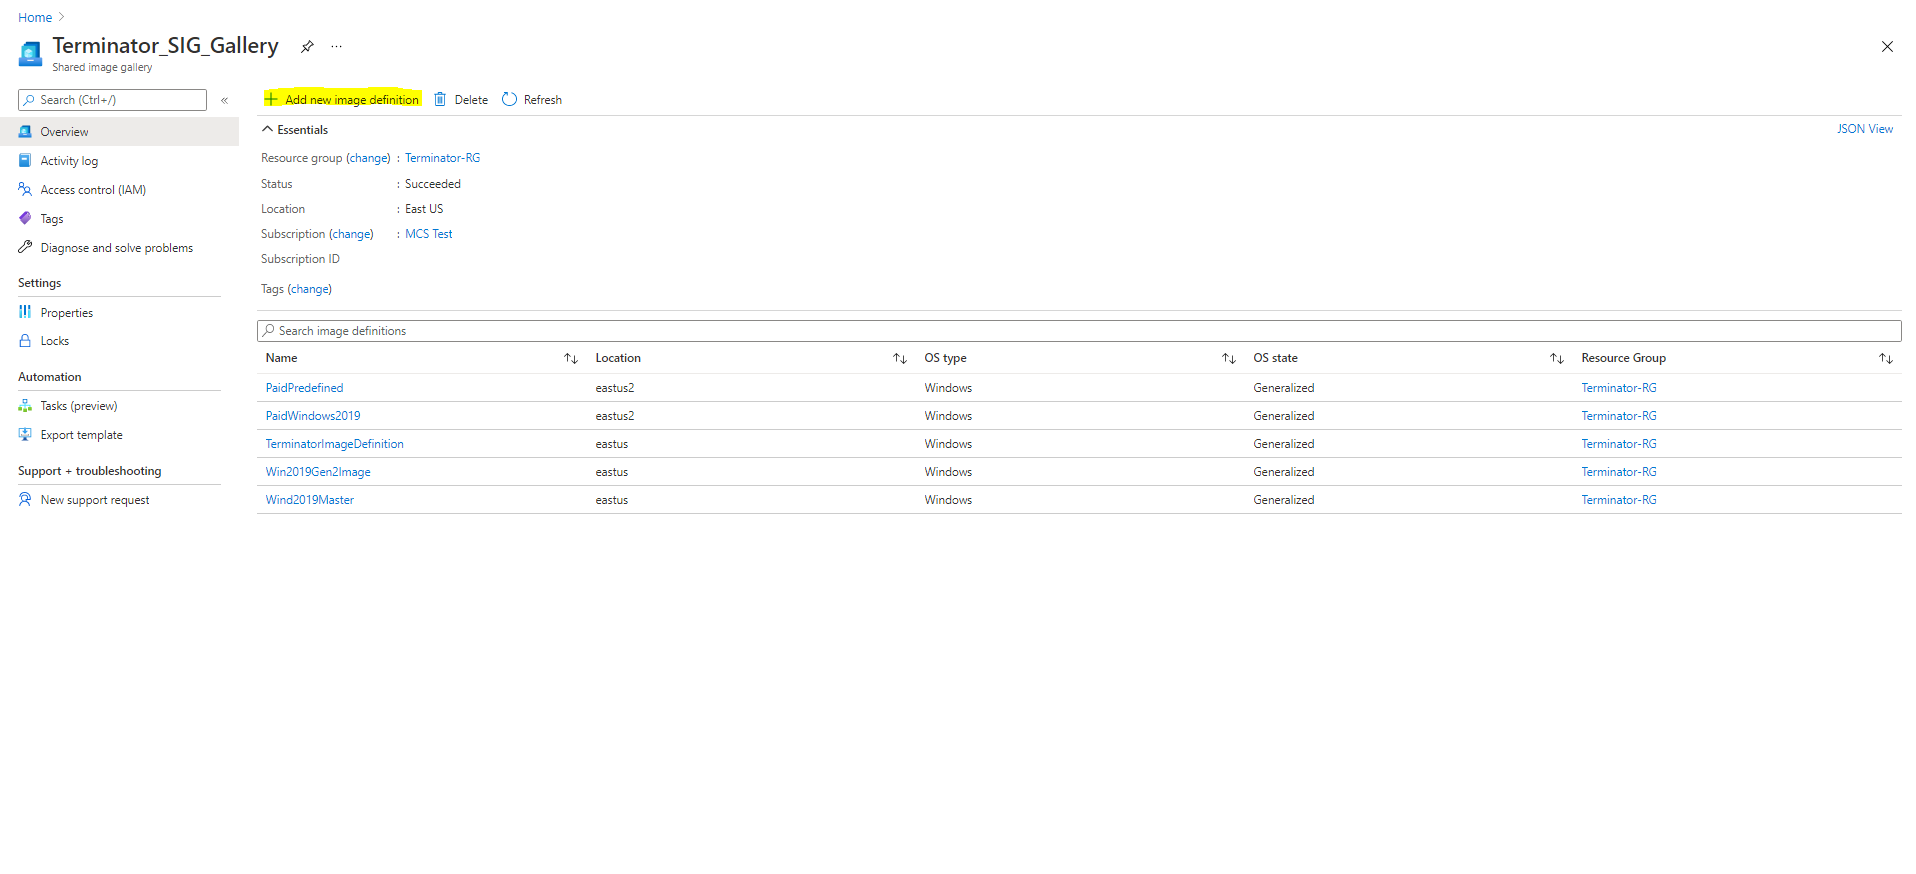
Na página Opções de publicação, verifique as informações do plano de compra.
Os campos de informações do plano de compra estão inicialmente vazios. Preencha esses campos com as informações do plano de compra usadas para a imagem. A falha ao preencher as informações do plano de compra pode fazer com que o processo de catálogo de máquinas falhe.
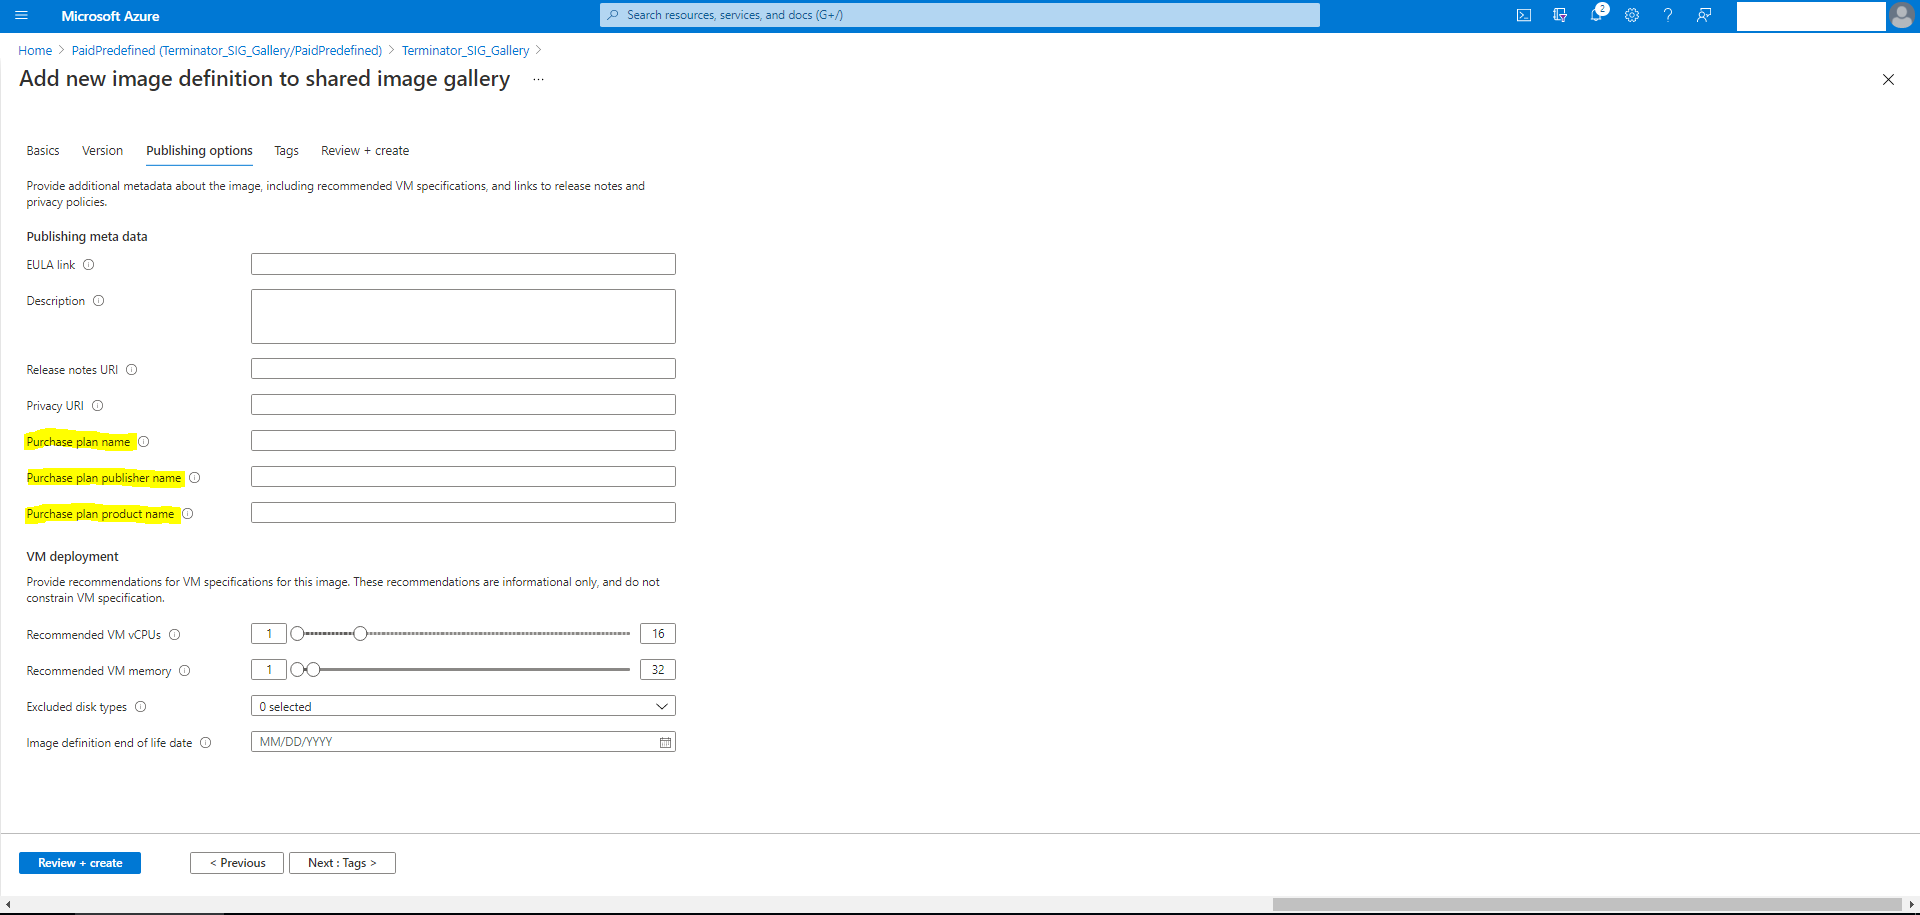
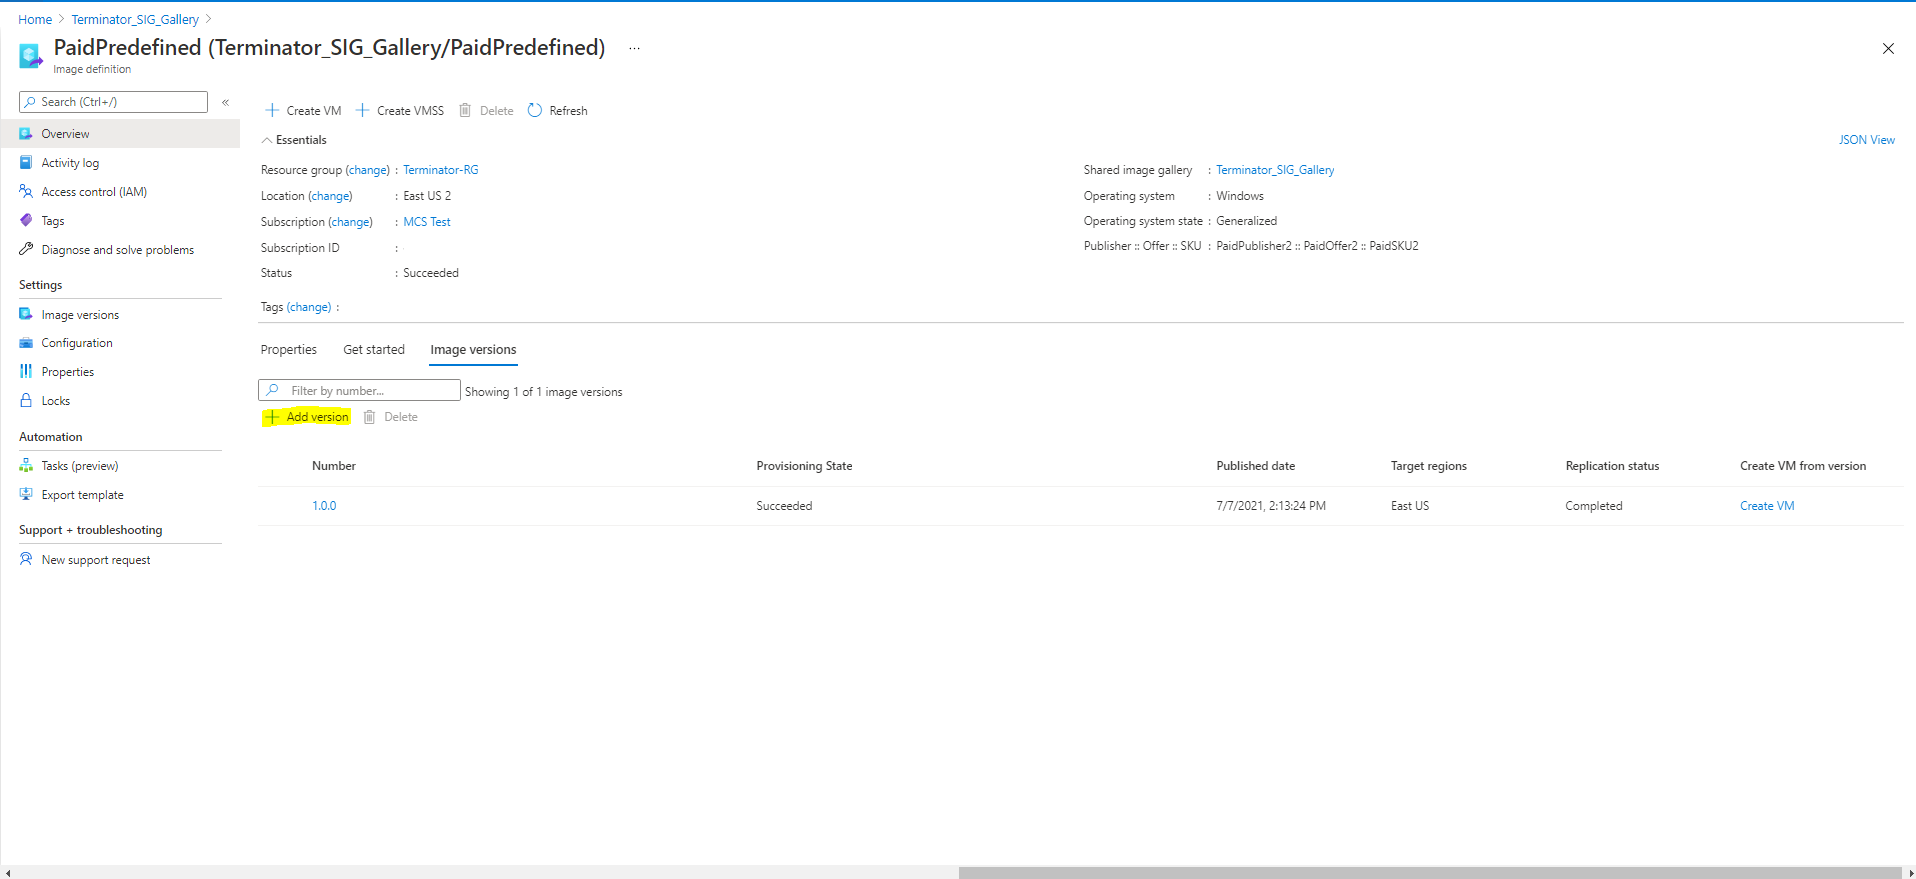
Após verificar as informações do plano de compra, crie uma versão da imagem dentro da definição. Esta é usada como a imagem mestre. Clique em Adicionar versão:
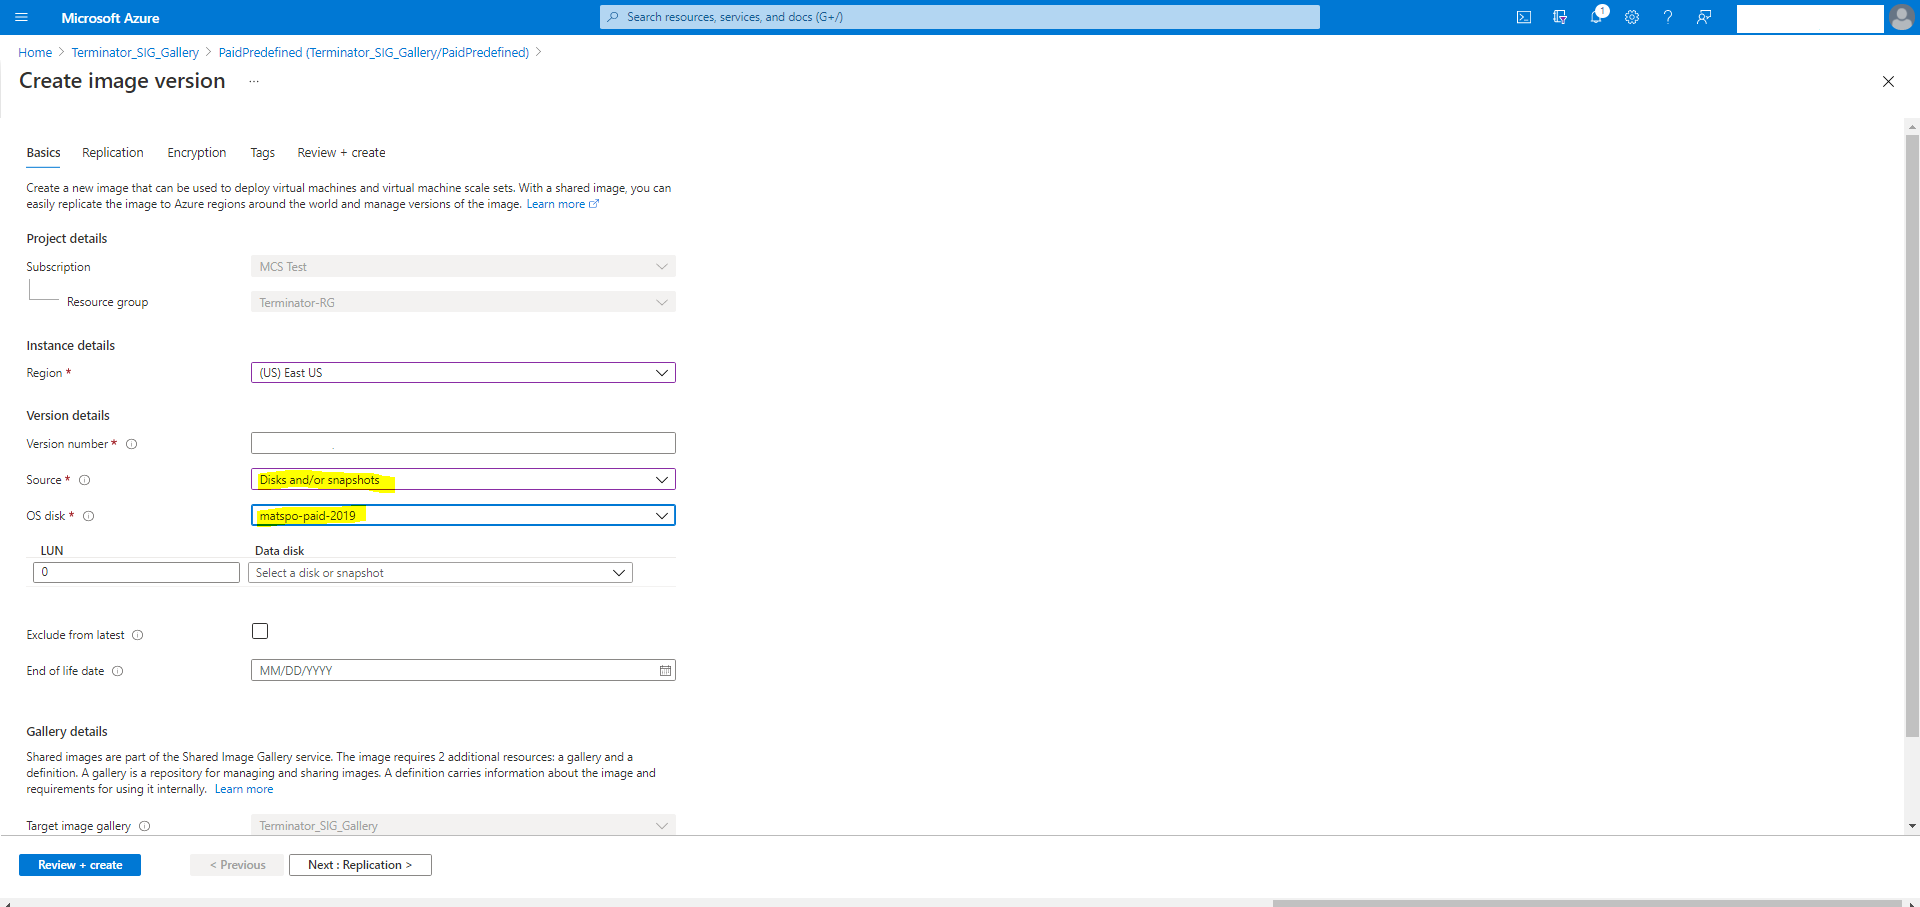
Na seção Detalhes da versão, selecione o instantâneo da imagem ou o disco gerenciado como a origem:
Provisionar VMs de catálogo com o Agente do Azure Monitor instalado
O monitoramento do Azure é um serviço que você pode usar para coletar, analisar e agir sobre dados de telemetria de seus ambientes Azure e locais.
O Agente do Azure Monitor (AMA) coleta dados de monitoramento de recursos de computação como máquinas virtuais e entrega os dados ao monitor do Azure. Atualmente, ele suporta a coleta de Logs de Eventos, Syslog e métricas de Desempenho e os envia para as fontes de dados do Azure Monitor Metrics e Azure Monitor Logs.
Para habilitar o monitoramento identificando exclusivamente as VMs nos dados de monitoramento, você pode provisionar as VMs de um catálogo de máquinas MCS com o AMA instalado como uma extensão.
Requisitos
-
Permissões: Certifique-se de ter as permissões mínimas do Azure conforme especificado em Sobre as permissões do Azure e as seguintes permissões para usar o Azure Monitor:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/writeMicrosoft.Insights/DataCollectionRuleAssociations/ReadMicrosoft.Insights/dataCollectionRuleAssociations/writeMicrosoft.Insights/DataCollectionRules/Read
- Regra de Coleta de Dados: Configure uma regra de coleta de dados no portal do Azure. Para obter informações sobre como configurar uma DCR, consulte Criar uma regra de coleta de dados. Uma DCR é específica da plataforma (Windows ou Linux). Certifique-se de criar uma DCR de acordo com a plataforma necessária. O AMA usa Regras de Coleta de Dados (DCR) para gerenciar o mapeamento entre os recursos, como VMs, e fontes de dados, como Métricas do Azure Monitor e Logs do Azure Monitor.
- Espaço de Trabalho Padrão: Crie um espaço de trabalho no portal do Azure. Para obter informações sobre como criar um, consulte Criar um espaço de trabalho do Log Analytics. Ao coletar logs e dados, as informações são armazenadas nele. Um espaço de trabalho possui um ID de espaço de trabalho exclusivo e um ID de recurso. O nome do espaço de trabalho deve ser exclusivo para um determinado grupo de recursos. Depois de criar um, configure as fontes de dados e as soluções para armazenar seus dados nele.
- Extensão de monitoramento na lista de permissões: As extensões
AzureMonitorWindowsAgenteAzureMonitorLinuxAgentsão extensões na lista de permissões definidas pela Citrix. Para visualizar a lista de extensões na lista de permissões, use o comando PowerShell,Get-ProvMetadataConfiguration. - Imagem Mestra: A Microsoft recomenda remover extensões de uma máquina existente antes de criar uma nova máquina a partir dela. Se as extensões não forem removidas, isso pode levar a arquivos residuais e comportamento inesperado. Para obter mais informações, consulte Se a VM for recriada a partir de uma VM existente.
Para obter informações sobre como criar um catálogo com o AMA habilitado usando o PowerShell, consulte Provisionar VMs de catálogo com o AMA habilitado.
VMs confidenciais do Azure
As VMs de computação confidencial do Azure garantem que seu desktop virtual seja criptografado na memória e protegido em uso.
Você pode usar o MCS para criar um catálogo com VMs confidenciais do Azure. Você deve usar o fluxo de trabalho de perfil de máquina para criar tal catálogo. Você pode usar tanto a VM quanto a especificação de modelo ARM como entrada de perfil de máquina.
Você também pode usar uma imagem mestre do Azure do tipo VM confidencial e um perfil de máquina do Azure do tipo VM confidencial para criar uma imagem preparada e, em seguida, usar essa imagem preparada para criar um catálogo MCS.
Considerações importantes para VMs confidenciais
As considerações importantes para tamanhos de VM suportados e criação de catálogo de máquinas com VMs confidenciais são as seguintes:
-
Para verificar os tamanhos de VM suportados por VMs Confidenciais, consulte Tamanhos.
-
Crie catálogos de máquinas com VMs confidenciais.
- Você pode criar um catálogo de máquinas com VMs Confidenciais do Azure usando o Studio e comandos do PowerShell.
- Você deve usar o fluxo de trabalho baseado em perfil de máquina para criar um catálogo de máquinas com VMs Confidenciais do Azure. Você pode usar uma VM ou especificação de modelo como entrada de perfil de máquina.
-
A imagem mestre e a entrada do perfil da máquina devem estar habilitadas com o mesmo tipo de segurança confidencial. Diferentes recursos do Azure usam rótulos diferentes para indicar o tipo de VM confidencial.
Para snapshot do Azure, disco gerenciado ou máquina virtual, os tipos de segurança são:
- ConfidentialVM_DiskEncryptedWithCustomerKey.
- ConfidentialVM_DiskEncryptedWithPlatformKey.
- ConfidentialVM_VMGuestStateOnlyEncryptedWithPlatformKey
Para a versão da especificação de modelo ARM do Azure, os tipos de segurança são:
- VMGuestStateOnly: VM confidencial com apenas o estado do convidado da VM criptografado
- DiskWithVMGuestState: VM Confidencial com disco do SO e estado do convidado da VM criptografados com chave gerenciada pela plataforma ou chave gerenciada pelo cliente. Tanto o disco do SO normal quanto o Efêmero podem ser criptografados.
-
Você pode obter informações de VM confidencial de vários tipos de recursos, como disco gerenciado, instantâneo, imagem da Galeria de Computação do Azure, VM e especificação de modelo ARM usando o parâmetro AdditionalData. Por exemplo:
 PS C:\Users\username> (get-item XDHyp:\HostingUnits\mynetwork\image.folder\username-dev-testing-rg.resourcegroup\username-dev-tsvda.vm).AdditionalData
 <!--NeedCopy-->
Os campos de dados adicionais são:
- DiskSecurityType
- ConfidentialVMDiskEncryptionSetId
-
DiskSecurityProfiles
Para obter a propriedade de computação confidencial de um tamanho de máquina, execute o seguinte comando:
(Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\abc.serviceoffering").AdditionalDataO campo de dados adicional é
ConfidentialComputingType. - Você não pode alterar a imagem mestre ou o perfil da máquina de tipo de segurança confidencial para não confidencial, ou de tipo de segurança não confidencial para confidencial.
- Você recebe mensagens de erro apropriadas para qualquer configuração incorreta.
Preparar imagens mestre e perfis de máquina
Antes de criar um conjunto de VMs confidenciais, siga estas etapas para preparar uma imagem mestre e um perfil de máquina para elas:
- No portal do Azure, crie uma VM confidencial com configurações específicas, como:
- Tipo de Segurança: Máquinas virtuais confidenciais
- Criptografia de disco do SO confidencial: Habilitado.
- Gerenciamento de chaves: Criptografia de disco confidencial com uma chave gerenciada pela plataforma Para obter mais informações sobre como criar VMs confidenciais, consulte este artigo da Microsoft.
-
Prepare a imagem mestre na VM criada. Instale os aplicativos necessários e o VDA na VM criada.
Nota:
A criação de VMs confidenciais usando VHD não é suportada. Em vez disso, use a Galeria de Computação do Azure, discos gerenciados ou instantâneos para essa finalidade.
-
Crie o perfil da máquina usando uma destas formas:
- Use a VM existente criada na etapa 1 se ela possuir as propriedades de máquina necessárias.
-
Se você optar por uma especificação de modelo ARM como perfil da máquina, crie a especificação de modelo conforme necessário. Especificamente, configure parâmetros que atendam aos seus requisitos de VM confidencial, como SecurityEncryptionType e diskEncryptionSet (para chave gerenciada pelo cliente). Para obter mais informações, consulte Criar uma especificação de modelo do Azure.
Nota:
- Certifique-se de que a imagem mestre e o perfil da máquina tenham o mesmo tipo de chave de segurança.
- Para criar VMs confidenciais que exigem criptografia de disco do SO confidencial com uma chave gerenciada pelo cliente, certifique-se de que os IDs do conjunto de criptografia de disco na imagem mestre e no perfil da máquina sejam idênticos.
Se você quiser usar uma imagem preparada do tipo VM confidencial para criar um catálogo MCS, crie uma imagem preparada usando a imagem mestre do tipo VM confidencial e um perfil de máquina do tipo VM confidencial. Consulte Criar uma definição de imagem e versão inicial da imagem para obter informações sobre como criar imagens preparadas.
Criar VMs confidenciais usando comandos do Studio ou PowerShell
Para criar um conjunto de VMs confidenciais, crie um catálogo de máquinas usando uma imagem mestre e um perfil de máquina derivado de uma VM confidencial desejada.
Para criar o catálogo usando o Studio, siga as etapas descritas em Criar catálogos de máquinas. Tenha as seguintes considerações em mente:
- Na página Imagem, selecione uma imagem mestre e um perfil de máquina que você preparou para a criação da VM confidencial. A seleção do perfil da máquina é obrigatória e apenas os perfis que correspondem ao mesmo tipo de criptografia de segurança da imagem mestre selecionada estão disponíveis para seleção.
- Na página Máquinas Virtuais, apenas os tamanhos de máquina que suportam VMs confidenciais aparecem para seleção.
- Na página Configurações de Disco, você não pode especificar o conjunto de criptografia de disco porque ele é herdado do perfil de máquina selecionado.
Monitoramento de Integridade de Inicialização
Se sua VM tiver Inicialização Segura e Módulo de Plataforma Confiável virtual (vTPM) habilitados, e a extensão GuestAttestation instalada, o Microsoft Defender for Cloud pode validar remotamente se sua VM inicializa de forma saudável. Este monitoramento é chamado de Monitoramento de Integridade de Inicialização. Para obter mais informações sobre o Monitoramento de Integridade de Inicialização, consulte Visão geral do monitoramento de integridade de inicialização.
Você pode habilitar o Monitoramento de Integridade de Inicialização para VMs de catálogo de máquinas MCS (VMs persistentes e não persistentes) usando um perfil de máquina (VM ou especificação de modelo). O Monitoramento de Integridade de Inicialização é suportado apenas para Inicialização Confiável e VMs Confidenciais.
Você pode atualizar um catálogo existente para usar a integridade de inicialização usando `Set-ProvScheme para apontar para um perfil de máquina com integridade de inicialização habilitada. Novas VMs adicionadas ao catálogo são então habilitadas com monitoramento de integridade.
Você também pode atualizar uma VM existente em um catálogo usando Set-ProvVmUpdateTimeWindow, Set-ProvVm ou Ciclos de Manutenção.
Você pode converter uma:
- VM sem monitoramento de integridade para ter monitoramento de integridade.
- VM com monitoramento de integridade para sem monitoramento de integridade.
Criar catálogo de máquinas habilitado com monitoramento de integridade
Certifique-se de ter as seguintes permissões:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/write
Faça o seguinte para criar um catálogo de máquinas MCS habilitado com monitoramento de integridade:
-
Crie um perfil de máquina (VM ou especificação de modelo) com a extensão
GuestAttestation. -
Crie um catálogo de máquinas MCS usando a entrada do perfil de máquina por meio da interface de configuração completa ou de comandos PowerShell.
Nota:
Você pode verificar o status
GuestAttestationExtensionEnabledde uma VM ou especificação de modelo usando o comando PowerShellGet-Itemcom oAdditionalData parameter. - Adicione VMs ao catálogo.
Crie um perfil de máquina habilitado com a extensão GuestAttestation
Crie uma VM ou especificação de modelo como entrada de perfil de máquina com monitoramento de integridade habilitado, o que implica que a extensão GuestAttestation está instalada.
Para criar uma VM com monitoramento de integridade habilitado, faça o seguinte:
- Faça login no portal do Azure.
-
Se você estiver criando uma nova VM:
- Selecione Tipo de segurança como Máquinas virtuais de inicialização confiável ou Máquinas virtuais confidenciais.
-
Clique em Configurar recursos de segurança e selecione a caixa de seleção Monitoramento de integridade.
Nota:
Para monitoramento de integridade, você deve habilitar o Secure Boot e o vTPM.
- Na página Visão geral, vá para a seção Tipo de segurança e verifique se o Tipo de segurança é Inicialização Confiável ou Máquinas virtuais confidenciais e se o Monitoramento de integridade está habilitado.
- navegar para a página Extensões + aplicativos para verificar se
GuestAttestationestá instalado.
Para habilitar o monitoramento de integridade de uma VM existente, consulte Habilitar monitoramento de integridade - portal do Azure.
Para criar uma especificação de modelo com a extensão GuestAttestation instalada:
-
Você pode instalar o GuestAttestation usando uma especificação de modelo. Consulte Habilitar monitoramento de integridade - especificação de modelo.
Nota:
Nesta especificação de modelo, em Configurações, você pode configurar os pontos de extremidade a serem usados para atestado. Se você não configurar, o Azure decide quais pontos de extremidade configurar.
Criar um catálogo de VMs de reserva de capacidade sob demanda
A reserva de capacidade sob demanda permite reservar capacidade de computação em uma região do Azure ou Zona de Disponibilidade por qualquer período de tempo. Para obter mais informações sobre a reserva de capacidade sob demanda do Azure, consulte a documentação da Microsoft Reserva de Capacidade sob Demanda.
Você pode criar um catálogo de máquinas MCS de VMs do Azure com reserva de capacidade sob demanda usando um perfil de máquina (VM ou especificação de modelo). Você também pode atualizar um catálogo de máquinas existente e VMs existentes para ter ou remover a reserva de capacidade sob demanda.
Este recurso é aplicável a catálogos de máquinas persistentes e não persistentes.
Limitações
Este recurso não é aplicável a:
- VMs Spot
- Grupo de host
- VMs com hibernação ativada
Para mais informações sobre limitações, consulte a documentação da Microsoft Limitações e restrições.
Permissão necessária
Você precisa da seguinte permissão para criar um catálogo de VMs de reserva de capacidade sob demanda:
Microsoft.Compute/capacityReservationGroups/deploy/action
Etapas para criar um catálogo de VMs de reserva de capacidade sob demanda
- Crie uma fonte de perfil de máquina (VM ou especificação de modelo ARM). Para criar uma VM ou uma especificação de modelo ARM, consulte Associar uma VM a um grupo de Reserva de Capacidade.
-
Execute o seguinte comando PowerShell para verificar se um perfil de máquina tem a reserva de capacidade sob demanda ativada ou não. Se o perfil de máquina estiver ativado com reserva de capacidade sob demanda, você obterá o
capacityReservationGroup id.Por exemplo,
Se a fonte do perfil da máquina for uma VM, execute o seguinte comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\demand-capacity.vm").AdditionalData
<!--NeedCopy-->
Se a fonte do perfil da máquina for uma especificação de modelo, execute o seguinte comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-capacity-reservation.templatespecversion").AdditionalData <!--NeedCopy--> - Crie um catálogo de máquinas usando um perfil de máquina com o Studio ou comandos PowerShell.
Você pode atualizar um catálogo usando o comando Set-ProvScheme. Você também pode atualizar VMs existentes usando o comando PowerShell Set-ProvVmUpdateTimeWindow. O perfil da máquina é atualizado no próximo ligar.
Virtualização aninhada
Se você configurar a VM mestre com a virtualização aninhada ativada, todas as VMs no catálogo de máquinas MCS criadas usando essa VM mestre terão a virtualização aninhada ativada. Esse recurso é aplicável a VMs persistentes e não persistentes. Você pode atualizar um catálogo de máquinas MCS existente e VMs existentes para ter virtualização aninhada por meio da atualização de imagem.
Atualmente, apenas os tamanhos de VM Dv3 e Ev3 suportam virtualização aninhada.
Para obter informações sobre virtualização aninhada, consulte o blog da Microsoft Virtualização Aninhada no Azure.
SKUs somente NVMe
Normalmente, as gerações mais antigas de VMs de uso geral, otimizadas para memória e otimizadas para computação (D/Ev5 ou Fv2 e anteriores) suportam SCSI. As gerações mais recentes (Da/Ea/Fav6 e mais recentes) normalmente suportam apenas a interface de armazenamento NVMe. O MCS suporta o tipo de controlador de armazenamento NVMe para suportar os novos SKUs de VM no Azure.
Para obter informações sobre NVMe, consulte a documentação da Microsoft Perguntas Frequentes Gerais sobre NVMe.
Você pode criar um catálogo MCS usando uma oferta de serviço que:
- suporta SCSI e NVMe, consulte Criar um catálogo usando uma oferta de serviço que suporta SCSI e NVMe
- suporta apenas NVMe, consulte Criar um catálogo usando uma oferta de serviço que suporta apenas NVMe
Limitações
- Todas as ofertas de serviço que suportam NVMe não suportam o Trusted Launch ao mesmo tempo.
- NVMe não é suportado para VMs Gen 1.
- Algumas imagens de SO podem não suportar NVMe. Nesse caso, a opção NVMe fica esmaecida na interface do usuário do Azure.
Criar um catálogo usando uma oferta de serviço que suporta SCSI e NVMe
-
Crie uma VM para ser usada como imagem mestre.
- Use uma imagem do marketplace que suporte NVMe. Uma lista de imagens do Azure Marketplace que suportam NVMe pode ser encontrada em Imagens de SO suportadas para NVMe remoto.
-
Tire um instantâneo do Disco do SO da VM para usar no parâmetro
MasterImageVMdo comandoNew-ProvSchemeou use o disco gerenciado diretamente.Verifique se sua imagem mestre suporta NVMe ou não usando uma das seguintes maneiras:
-
Verifique o
SupportedDiskControllerTypesno campoAdditionalDatadeGet-Item. Por exemplo:(get-item XDHyp:\HostingUnits\mynetwork\image.folder\abc.resourcegroup\deg-snapshot).AdditionalData <!--NeedCopy-->O
SupportedDiskControllerTypesdeve serSCSI, NVMe. -
Use o Azure CLI e o PowerShell
-
- Use uma oferta de serviço que suporte NVMe e SCSI.
- Use uma VM ou especificação de modelo como um perfil de máquina que tenha NVMe habilitado. Pegue qualquer VM que tenha
DiskControllerTypedefinido como NVMe. Use a VM diretamente como um perfil de máquina ou exporte o modelo e use a especificação de modelo como um perfil de máquina.
Crie um catálogo usando uma oferta de serviço que suporte apenas NVMe
- Crie uma VM para ser usada como imagem mestre. Use uma imagem do marketplace que suporte NVMe. Uma lista de imagens do Azure Marketplace que suportam NVMe pode ser encontrada em Imagens de SO suportadas para NVMe remoto.
-
Use uma oferta de serviço que suporte apenas NVMe.
Nota:
Como a oferta de serviço suporta NVMe, você não precisa de um perfil de máquina com
DiskControllerTypedefinido comoNVMepara habilitar o NVMe no catálogo. No entanto, se você usar um perfil de máquina, ele deve ter oDiskControllerTypedefinido comoNVMeou deve estar em branco ou não especificado.
Modificar VMs persistentes existentes
A configuração NVMe não pode ser alterada em uma VM depois de criada. A maneira de alterar a configuração NVMe para uma VM persistente é reimplantar a VM. A lógica para fazer isso é:
- Salve o estado atual da VM.
-
Após ligar uma VM existente, detecte se a VM requer reimplementação.
- Se a alteração de configuração for de NVMe para NVMe ou de SCSI para SCSI, a reimplantação da VM não é necessária.
- Se a alteração de configuração for de SCSI para NVMe e vice-versa, reimplemente e recrie a VM.
Usar PowerShell
Esta seção detalha como realizar as seguintes tarefas usando o PowerShell:
- Usar especificação de modelo na criação ou atualização de um catálogo usando o PowerShell
- Habilitar extensões de VM do Azure
- Catálogos de máquinas com Inicialização Confiável
- Usar valores de propriedade de perfil de máquina
- Configurar Zonas de Disponibilidade usando o PowerShell
- Provisionar VMs em hosts dedicados do Azure
- Configurar tipos de armazenamento
- Habilitar armazenamento com redundância de zona
- Capturar configurações de diagnóstico em VMs e NICs de um perfil de máquina
- Verificar a licença do Windows
- Configurar a licença do Linux
- Criar um catálogo de máquinas com um disco efêmero do Azure
- Configurar a Galeria de Computação do Azure
- Criar ou atualizar um catálogo com várias NICs por VM
- Criar um catálogo de máquinas com disco de cache de write-back não persistente
- Criar um catálogo de máquinas com disco de cache de write-back persistente
- Melhorar o desempenho de inicialização com MCSIO
- Criar um catálogo de máquinas com chave de criptografia gerenciada pelo cliente
- Criar um catálogo de máquinas com capacidade de criptografia no host
- Criar um catálogo de máquinas com criptografia dupla
- Determinação do local do arquivo de paginação
- Cenários de configuração do arquivo de paginação
- Especificar a configuração do arquivo de paginação
- Modificar as configurações do arquivo de paginação
- Provisionar VMs de catálogo com AMA habilitado
- Criar um catálogo usando VMs Spot do Azure
- Configurar tamanhos de VM de backup
- Copiar tags em todos os recursos
Usar especificação de modelo na criação ou atualização de um catálogo usando PowerShell
Você pode criar ou atualizar um catálogo de máquinas MCS usando uma especificação de modelo como entrada de perfil de máquina. Para fazer isso, você pode usar o Studio ou comandos do PowerShell.
Para a interface do Studio, consulte Criar um catálogo de máquinas usando uma imagem do Azure Resource Manager na interface do Studio.
Usando comandos do PowerShell:
- Abra a janela do PowerShell.
- Execute
asnp citrix*. - Crie ou atualize um catálogo.
- Para criar um catálogo:
-
Use o comando
New-ProvSchemecom uma especificação de modelo como entrada de perfil de máquina. Por exemplo:New-ProvScheme -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy--> -
Conclua a criação do catálogo.
-
-
Para atualizar um catálogo, use o comando
Set-ProvSchemecom uma especificação de modelo como entrada de perfil de máquina. Por exemplo:Set-ProvScheme -MasterImageVm 'XDHyp://Connections/Azure/East Us.region/vm.folder/MasterDisk.vm' MachineProfile 'XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/testing.templatespec/V1.templatespecversion' [-ProvisioningSchemeName] <String> [-CustomProperties <String>][-ServiceOffering <String>] [-PassThru] [<CommonParameters>] <!--NeedCopy-->
- Para criar um catálogo:
Habilitar extensões de VM do Azure
Depois de selecionar a especificação de modelo ARM, execute os seguintes comandos do PowerShell para trabalhar com extensões de VM do Azure:
- Para visualizar a lista de extensões de VM do Azure suportadas:
Get-ProvMetadataConfiguration -
Para adicionar mais extensões de VM:
Add-ProvMetadataConfiguration. Por exemplo,Add-ProvMetadataConfiguration -PluginType "AzureRM" -ConfigurationName "Extension" -ConfigurationValue "CustomScriptExtension"Se você tentar adicionar qualquer um dos seguintes, o comando falhará com uma mensagem de erro:
- Extensão definida pela Citrix.
- Extensão definida pelo usuário existente.
- Chaves de configuração não suportadas. Atualmente, a chave de configuração suportada é
Extension.
- Para remover extensões da lista:
Remove-ProvMetadataConfiguration. Você pode remover as extensões que adicionou.
Catálogos de máquinas com Inicialização Confiável
Para criar com sucesso um catálogo de máquinas com Inicialização Confiável, use:
- Uma imagem mestre habilitada com Inicialização Confiável. Você deve usar um perfil de máquina, no entanto, não é necessário que o perfil de máquina esteja habilitado para Inicialização Confiável. Se você usar uma imagem mestre habilitada com Inicialização Confiável e um perfil de máquina não habilitado para Inicialização Confiável, você receberá uma mensagem de aviso devido à configuração de Inicialização Confiável incompatível entre a imagem mestre e o perfil de máquina.
- Um tamanho de VM que suporta Inicialização Confiável.
- Uma versão de VM do Windows que suporta Inicialização Confiável. Atualmente, Windows 10, Windows 11, Windows Server 2016, 2019 e 2022 suportam Inicialização Confiável.
Para visualizar os itens de inventário da oferta do Citrix DaaS e determinar se o tamanho da VM suporta Inicialização Confiável, execute o seguinte comando:
- Abra uma janela do PowerShell.
- Execute asnp citrix* para carregar os módulos PowerShell específicos da Citrix.
-
Execute o seguinte comando:
$s = (ls XDHyp:\HostingUnits\<name of hosting unit>\serviceoffering.folder\"<VM size>".serviceoffering) <!--NeedCopy--> - Execute
$s | select -ExpandProperty Additionaldata -
Verifique o valor do atributo
SupportsTrustedLaunch.- Se
SupportsTrustedLaunchfor True, o tamanho da VM suporta o Trusted Launch. - Se
SupportsTrustedLaunchfor False, o tamanho da VM não suporta o Trusted Launch.
- Se
De acordo com o PowerShell do Azure, você pode usar o seguinte comando para determinar os tamanhos de VM que suportam o Trusted Launch:
(Get-AzComputeResourceSku | where {$_.Locations.Contains($region) -and ($_.Name -eq "<VM size>") })[0].Capabilities
<!--NeedCopy-->
A seguir estão exemplos que descrevem se o tamanho da VM suporta o Trusted Launch depois de executar o comando do Azure PowerShell.
-
Exemplo 1: Se a VM do Azure suporta apenas a Geração 1, essa VM não suporta o Trusted Launch. Portanto, a capacidade
TrustedLaunchDisablednão é exibida depois de executar o comando do Azure PowerShell. -
Exemplo 2: Se a VM do Azure suporta apenas a Geração 2 e a capacidade
TrustedLaunchDisabledfor True, o tamanho da VM da Geração 2 não é suportado para o Trusted Launch. -
Exemplo 3: Se a VM do Azure suporta apenas a Geração 2 e a capacidade
TrustedLaunchDisablednão for exibida depois de executar o comando do PowerShell, o tamanho da VM da Geração 2 é suportado para o Trusted Launch.
Para obter mais informações sobre o Trusted Launch para máquinas virtuais do Azure, consulte o documento da Microsoft Trusted launch for Azure virtual machines.
Criar um catálogo de máquinas com Trusted Launch
- Crie uma imagem mestre habilitada com Trusted Launch. Consulte a documentação da Microsoft Trusted launch VM Images.
- Crie uma VM ou especificação de modelo com o tipo de segurança como trusted launch virtual machines. Para obter mais informações sobre como criar uma VM ou especificação de modelo, consulte o documento da Microsoft Deploy a trusted launch VM.
-
Crie um catálogo de máquinas usando o Studio ou comandos do PowerShell.
- Se você quiser usar o Studio, consulte Criar um catálogo de máquinas usando uma imagem do Azure Resource Manager no Studio.
-
Se você quiser usar comandos do PowerShell, use o comando
New-ProvSchemecom a VM ou a especificação de modelo como entrada de perfil de máquina.Exemplo de
New-ProvSchemecom VM como entrada de perfil de máquina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->Exemplo de
New-ProvSchemecom especificação de modelo como entrada de perfil de máquina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->
Atualizar um catálogo de máquinas com o Trusted Launch
Você pode atualizar catálogos de máquinas persistentes e não persistentes:
Para catálogo de máquinas persistente:
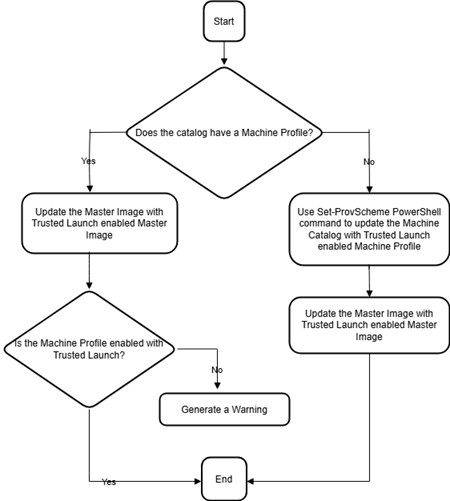
Para catálogo de máquinas não persistente:

Erros ao criar catálogos de máquinas com o Trusted Launch
Você recebe erros apropriados nos seguintes cenários ao criar um catálogo de máquinas com o Trusted Launch:
| Cenário | Erro |
|---|---|
| Se você selecionar um perfil de máquina ao criar um catálogo não gerenciado | MachineProfileNotSupportedForUnmanagedCatalog |
| Se você selecionar um perfil de máquina que suporte Inicialização Confiável ao criar um catálogo com disco não gerenciado como imagem mestre | SecurityTypeNotSupportedForUnmanagedDisk |
| Se você selecionar um perfil de máquina com um tipo de segurança diferente do tipo de segurança da imagem mestre | SecurityTypeConflictBetweenMasterImageAndMachineProfile |
| Se você selecionar um tamanho de VM que não suporte Inicialização Confiável, mas usar uma imagem mestre que suporte Inicialização Confiável ao criar um catálogo | MachineSizeNotSupportTrustedLaunch |
Usar valores de propriedade do perfil da máquina
O catálogo de máquinas usa as seguintes propriedades que são definidas nas propriedades personalizadas:
- Zona de disponibilidade
- ID do Grupo de Host Dedicado
- ID do Conjunto de Criptografia de Disco
- Tipo de SO
- Tipo de licença
- Tipo de armazenamento
Se essas propriedades personalizadas não forem definidas explicitamente, então os valores das propriedades são definidos a partir da especificação do modelo ARM ou da VM, o que for usado como perfil da máquina. Além disso, se ServiceOffering não for especificado, ele será definido a partir do perfil da máquina.
Nota:
Se algumas das propriedades estiverem ausentes do perfil da máquina e não forem definidas nas propriedades personalizadas, então os valores padrão das propriedades serão aplicados onde for cabível.
A seção a seguir descreve alguns cenários em New-ProvScheme e Set-ProvScheme quando CustomProperties tem todas as propriedades definidas ou os valores são derivados do MachineProfile.
-
Cenários do New-ProvScheme
-
MachineProfile tem todas as propriedades e CustomProperties não estão definidas. Exemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Os seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
MachineProfile tem algumas propriedades e CustomProperties não estão definidas. Exemplo: MachineProfile tem apenas LicenseType e OsType.
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Os seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Tanto MachineProfile quanto CustomProperties definem todas as propriedades. Exemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesAAs propriedades personalizadas têm prioridade. Os seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<CustomPropertiesA-value>"/> </CustomProperties> <!--NeedCopy--> - Algumas propriedades são definidas em MachineProfile e algumas propriedades são definidas em CustomProperties. Exemplo:
- CustomProperties definem LicenseType e StorageAccountType
- MachineProfile define LicenseType, OsType e Zones
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesAOs seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Algumas propriedades são definidas em MachineProfile e algumas propriedades são definidas em CustomProperties. Além disso, ServiceOffering não é definido. Exemplo:
- CustomProperties definem StorageType
- Perfil da Máquina define Tipo de Licença
 New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mp.vm"
 -ServiceOffering "XDHyp:\HostingUnits\azureunit\serviceoffering.folder\<explicit-machine-size>.serviceoffering"
 <!--NeedCopy-->
Os seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select ServiceOffering serviceoffering.folder\<explicit-machine-size>.serviceoffering Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="explicit-storage-type"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="value-from-machineprofile"/> </CustomProperties> <!--NeedCopy--> - Se o OsType não estiver nem em CustomProperties nem em MachineProfile, então:
- O valor é lido da imagem mestre.
- Se a imagem mestre for um disco não gerenciado, o OsType será definido como Windows. Exemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -MasterImageVM "XDHyp:\HostingUnits\azureunit\image.folder\linux-master-image.manageddisk"O valor da imagem mestre é gravado nas propriedades personalizadas, neste caso Linux.
 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="OSType" Value="Linux"/>
 </CustomProperties>
 <!--NeedCopy-->
-
-
Cenários de Set-ProvScheme
-
Um catálogo existente com:
- CustomProperties para
StorageAccountTypee OsType - MachineProfile
mpA.vmque define zonas
- CustomProperties para
-
Atualizações:
- MachineProfile mpB.vm que define StorageAccountType
- Um novo conjunto de propriedades personalizadas $CustomPropertiesB que define LicenseType e OsType
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm" -CustomProperties $CustomPropertiesBOs seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesB-value>"/> </CustomProperties> <!--NeedCopy--> - Um catálogo existente com:
- CustomProperties para
StorageAccountTypee OsType - MachineProfile
mpA.vmque define StorageAccountType e LicenseType
- CustomProperties para
- Atualizações:
- Um novo conjunto de propriedades personalizadas $CustomPropertiesB que define StorageAccountType e OsType.
Set-ProvScheme -CustomProperties $CustomPropertiesBOs seguintes valores são definidos como propriedades personalizadas para o catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mp-A-value>"/> </CustomProperties> <!--NeedCopy--> - Um catálogo existente com:
- Propriedades Personalizadas para
StorageAccountTypee OsType - MachineProfile
mpA.vmque define Zonas
- Propriedades Personalizadas para
- Atualizações:
- Um MachineProfile mpB.vm que define StorageAccountType e LicenseType
-
ServiceOfferingnão é especificado
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm"Os seguintes valores são definidos como propriedades personalizadas para o catálogo:
 Get-ProvScheme | select ServiceOffering
 serviceoffering.folder\<value-from-machineprofile>.serviceoffering

 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
 <Property xsi:type="StringProperty" Name="OSType" Value="<prior-CustomProperties-value>"/>
 <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpB-value>"/>
 </CustomProperties>
 <!--NeedCopy-->
-
Configurar Zonas de Disponibilidade usando PowerShell
Usando o PowerShell, você pode visualizar os itens de inventário da oferta do Citrix DaaS usando Get-Item. Por exemplo, para visualizar a oferta de serviço da região Leste dos EUA Standard_B1ls:
$serviceOffering = Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\Standard_B1ls.serviceoffering"
<!--NeedCopy-->
Para visualizar as zonas, use o parâmetro AdditionalData para o item:
$serviceOffering.AdditionalData
Se as Zonas de Disponibilidade não forem especificadas, não há alteração na forma como as máquinas são provisionadas.
Para configurar Zonas de Disponibilidade via PowerShell, use a propriedade personalizada Zones disponível com a operação New-ProvScheme. A propriedade Zones define uma lista de Zonas de Disponibilidade para provisionar máquinas. Essas zonas podem incluir uma ou mais Zonas de Disponibilidade. Por exemplo, <Property xsi:type="StringProperty" Name="Zones" Value="1, 3"/> para as Zonas 1 e 3.
Use o comando Set-ProvScheme para atualizar as zonas para um esquema de provisionamento.
Se uma zona inválida for fornecida, o esquema de provisionamento não é atualizado, e uma mensagem de erro aparece fornecendo instruções sobre como corrigir o comando inválido.
Dica:
Se você especificar uma propriedade personalizada inválida, o esquema de provisionamento não é atualizado e uma mensagem de erro relevante aparece.
Resultado do uso de grupos de host e zonas de disponibilidade do Azure ao mesmo tempo
Há uma verificação pré-voo para avaliar se a criação de um catálogo de máquinas será bem-sucedida com base na zona de disponibilidade especificada na propriedade personalizada e na zona do grupo de host. A criação do catálogo falha se a propriedade personalizada da zona de disponibilidade não corresponder à zona do grupo de host.
Para obter informações sobre como configurar zonas de disponibilidade via PowerShell, consulte Configurando Zonas de Disponibilidade via PowerShell.
Para obter informações sobre hosts dedicados do Azure, consulte hosts dedicados do Azure.
A tabela a seguir descreve as várias combinações de zona de disponibilidade e zona de grupo de host e quais resultam na criação bem-sucedida ou falha de um catálogo de máquinas.
| Zona do grupo de host | Zona de disponibilidade na propriedade personalizada | Resultado da criação do catálogo de máquinas |
|---|---|---|
| Especificado. Por exemplo, o grupo de host está na Zona 1 | Não especificado | Bem-sucedido. As máquinas são criadas na zona do grupo de host |
| Especificado. Por exemplo, o grupo de host está na Zona 1 | Mesma zona que a zona do grupo de host. Por exemplo, a zona na propriedade personalizada é definida como 1 | Bem-sucedido. As máquinas são criadas na Zona 1 |
| Especificado. Por exemplo, o grupo de hosts está na Zona 1 | Diferente da zona do grupo de hosts. Por exemplo, a zona na propriedade personalizada está definida como 2 | Como a zona de disponibilidade especificada e a zona do grupo de hosts não correspondem, a criação do catálogo falha com um erro relevante durante as verificações pré-voo |
| Especificado. Por exemplo, o grupo de hosts está na Zona 1 | Várias zonas especificadas. Por exemplo, as zonas nas propriedades personalizadas estão definidas como 1,2 ou 2,3 | Como a zona de disponibilidade especificada e a zona do grupo de hosts não correspondem, a criação do catálogo falha com um erro relevante durante as verificações pré-voo |
Não especificado. Por exemplo, a zona do grupo de hosts é None
|
Não especificado | Como a zona de disponibilidade especificada e a zona do grupo de hosts correspondem (ou seja, nenhuma zona), a criação do catálogo é bem-sucedida. As máquinas não são criadas em nenhuma zona |
Não especificado. Por exemplo, a zona do grupo de hosts é None
|
Especificado. Por exemplo, as zonas na propriedade personalizada estão definidas como uma ou várias zonas | Como a zona de disponibilidade especificada e a zona do grupo de hosts não correspondem, a criação do catálogo falha com um erro relevante durante as verificações pré-voo |
Provisionar VMs em hosts dedicados do Azure
Você pode usar o MCS para provisionar VMs em hosts dedicados do Azure. Antes de provisionar VMs em hosts dedicados do Azure:
- Crie um grupo de hosts.
- Crie hosts nesse grupo de hosts.
- Certifique-se de que há capacidade de host suficiente reservada para a criação de catálogos e máquinas virtuais.
Você pode criar um catálogo de máquinas com locação de host definida por meio do seguinte script PowerShell:
New-ProvScheme <otherParameters> -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="HostGroupId" Value="myResourceGroup/myHostGroup" />
 ...other Custom Properties...
 </CustomProperties>
<!--NeedCopy-->
Ao usar o MCS para provisionar máquinas virtuais em hosts dedicados do Azure, considere:
- Um host dedicado é uma propriedade do catálogo e não pode ser alterado depois que o catálogo é criado. A locação dedicada não é atualmente suportada no Azure.
- Um grupo de hosts do Azure pré-configurado, na região da unidade de hospedagem, é necessário ao usar o parâmetro
HostGroupId. - O posicionamento automático do Azure é necessário. Essa funcionalidade faz uma solicitação para integrar a assinatura associada ao grupo de hosts. Para obter mais informações, consulte VM Scale Set on Azure Dedicated Hosts - Public Preview. Se o posicionamento automático não estiver habilitado, o MCS gerará um erro durante a criação do catálogo.
Configurar tipos de armazenamento
Selecione diferentes tipos de armazenamento para máquinas virtuais em ambientes Azure que usam MCS. Para VMs de destino, o MCS suporta:
- Disco do SO: SSD premium, SSD ou HDD
- Disco de cache de write-back: SSD premium, SSD ou HDD
Ao usar esses tipos de armazenamento, considere o seguinte:
- Certifique-se de que sua VM suporte o tipo de armazenamento selecionado.
- Se sua configuração usar um disco efêmero do Azure, você não terá a opção de configuração de disco de cache de write-back.
Dica:
StorageTypeestá configurado para um tipo de SO e conta de armazenamento.WBCDiskStorageTypeestá configurado para o tipo de armazenamento de cache de write-back. Para um catálogo normal,StorageTypeé necessário. SeWBCDiskStorageTypenão estiver configurado,StorageTypeé usado como padrão paraWBCDiskStorageType.
Se WBCDiskStorageType não estiver configurado, então StorageType é usado como padrão para WBCDiskStorageType
Configurar tipos de armazenamento para VMs
Para configurar tipos de armazenamento para VMs, use o parâmetro StorageType em New-ProvScheme. Para atualizar o valor do parâmetro StorageType em um catálogo existente para um dos tipos de armazenamento suportados, use o comando Set-ProvScheme.
O seguinte é um conjunto de exemplo do parâmetro CustomProperties em um esquema de provisionamento:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
</CustomProperties>'
<!--NeedCopy-->
Habilitar armazenamento com redundância de zona
Você pode selecionar o armazenamento com redundância de zona durante a criação do catálogo. Ele replica de forma síncrona seu disco gerenciado do Azure em várias zonas de disponibilidade, o que permite que você se recupere de uma falha em uma zona utilizando a redundância em outras.
Você pode especificar Premium_ZRS e StandardSSD_ZRS nas propriedades personalizadas do tipo de armazenamento. O armazenamento ZRS pode ser configurado usando propriedades personalizadas existentes ou através do modelo MachineProfile. O armazenamento ZRS também é suportado com o comando Set-ProvVMUpdateTimeWindow com os parâmetros -StartsNow e -DurationInMinutes -1. Você pode alterar VMs existentes de armazenamento LRS para ZRS.
Observação:
StartsNowindica que o horário de início agendado é o horário atual.DurationInMinutescom um número negativo (por exemplo, –1) indica que não há limite superior na janela de tempo do agendamento.
Limitações:
- Suportado apenas para discos gerenciados
- Suportado apenas com unidades de estado sólido (SSD) premium e padrão
- Não suportado com
StorageTypeAtShutdown - Disponível apenas em certas regiões.
- O desempenho do Azure diminui ao criar discos ZRS em escala. Portanto, para a primeira inicialização, ligue as máquinas em lotes menores (menos de 300 máquinas por vez)
Definir armazenamento com redundância de zona como o tipo de armazenamento de disco
Você pode selecionar o armazenamento com redundância de zona durante a criação inicial do catálogo, ou pode atualizar seu tipo de armazenamento em um catálogo existente.
Selecionar armazenamento com redundância de zona usando comandos PowerShell
Ao criar um novo catálogo no Azure usando o comando PowerShell New-ProvScheme, use Standard_ZRS como valor em StorageAccountType.
Por exemplo:
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_ZRS" />
<!--NeedCopy-->
Ao definir este valor, ele é validado por uma API dinâmica que determina se pode ser usado corretamente. As seguintes exceções podem ocorrer se o uso de ZRS não for válido para o seu catálogo:
- StorageTypeAtShutdownNotSupportedForZrsDisks: A propriedade personalizada StorageTypeAtShutdown não pode ser usada com armazenamento ZRS.
- StorageAccountTypeNotSupportedInRegion: Esta exceção ocorre se você tentar usar o Armazenamento ZRS em uma Região do Azure que não oferece suporte a ZRS.
- ZrsRequiresManagedDisks: Você pode usar o armazenamento com redundância de zona apenas com discos gerenciados.
Você pode definir o tipo de armazenamento de disco usando as seguintes propriedades personalizadas:
StorageTypeWBCDiskStorageTypeIdentityDiskStorageType
Nota:
Durante a criação do catálogo, o disco do SO do perfil da máquina
StorageTypeé usado se as propriedades personalizadas não estiverem definidas.
Capturar configurações de diagnóstico em VMs e NICs de um perfil de máquina
Você pode capturar configurações de diagnóstico em VMs e NICs de um perfil de máquina ao criar um catálogo de máquinas, atualizar um catálogo de máquinas existente e atualizar VMs existentes.
Você pode criar uma VM ou especificação de modelo como uma fonte de perfil de máquina.
Etapas principais
-
Configure os IDs necessários no Azure. Você deve fornecer esses IDs na especificação do modelo.
- Conta de armazenamento
- Espaço de trabalho do Log Analytics
- Namespace do hub de eventos com o preço da camada padrão
- Criar fonte de perfil de máquina.
- Crie um novo catálogo de máquinas, atualize um catálogo existente ou atualize VMs existentes.
Configurar IDs necessárias no Azure
Configure um dos seguintes no Azure:
- Conta de armazenamento
- Espaço de trabalho do Log Analytics
- Namespace do hub de eventos com o preço da camada Standard
Configurar uma conta de armazenamento
Crie uma conta de armazenamento padrão no Azure. Na especificação do modelo, forneça o resourceId completo para a conta de armazenamento como o storageAccountId.
Depois que as VMs são configuradas para registrar dados na conta de armazenamento, os dados podem ser encontrados no contêiner insights-metrics-pt1m.
Configurar um espaço de trabalho do Log Analytics
Crie um espaço de trabalho do Log Analytics. Na especificação do modelo, forneça o resourceId completo para o espaço de trabalho do Log Analytics como o workspaceId.
Depois que as VMs são configuradas para registrar dados no espaço de trabalho, os dados podem ser consultados em Logs no Azure. Você pode executar o seguinte comando no Azure em Logs para mostrar uma contagem de todas as métricas registradas por um recurso:
AzureMetrics
| summarize Count=count\() by  ResourceId
Configurar um hub de eventos
Faça o seguinte para configurar um hub de eventos no portal do Azure:
- Crie um namespace do hub de eventos com o preço da camada padrão.
- Crie um hub de eventos sob o namespace.
- navegar para Captura no hub de eventos. Ative o botão para capturar com o tipo de saída Avro.
- Crie um novo contêiner em uma conta de armazenamento existente para capturar os logs.
- No modelo de especificação, especifique o
eventHubAuthorizationRuleIdno seguinte formato:/subscriptions/093f4c12-704b-4b1d-8339-f339e7557f60/resourcegroups/matspo/providers/Microsoft.EventHub/namespaces/matspoeventhub/authorizationrules/RootManageSharedAccessKey - Especifique o nome do hub de eventos.
Depois que as VMs são configuradas para registrar dados no hub de eventos, os dados são capturados no contêiner de armazenamento configurado.
Criar uma origem de perfil de máquina
Você pode criar uma VM ou um modelo de especificação como uma origem de perfil de máquina.
Criar um perfil de máquina baseado em VM com configurações de diagnóstico
Se você quiser criar uma VM como seu perfil de máquina, primeiro configure as configurações de diagnóstico na própria VM do modelo. Você pode consultar as instruções detalhadas fornecidas na documentação da Microsoft Configurações de diagnóstico no Azure Monitor.
Você pode executar os seguintes comandos para verificar se agora existem configurações de diagnóstico associadas à VM ou NIC:
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2659 --resource-type microsoft.network/networkInterfaces
<!--NeedCopy-->
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2 --resource-type microsoft.compute/virtualMachines
<!--NeedCopy-->
Criar um perfil de máquina baseado em modelo de especificação com configurações de diagnóstico
Se você quiser usar uma VM que já tenha as configurações de diagnóstico habilitadas e exportá-la para um modelo de especificação ARM, essas configurações não serão incluídas automaticamente no modelo. Você deve adicionar ou modificar manualmente as configurações de diagnóstico dentro do modelo ARM.
No entanto, se você quiser uma VM como seu perfil de máquina, o MCS garante que as configurações de diagnóstico críticas sejam capturadas com precisão e aplicadas aos recursos dentro do seu catálogo MCS.
- Crie um modelo de especificação padrão que defina uma VM e NICs.
-
Adicione recursos adicionais para implantar as configurações de diagnóstico de acordo com a especificação: Microsoft.Insights diagnosticSettings. Para o escopo, faça referência a uma VM ou NIC que esteja no modelo por nome com um ID parcial. Por exemplo, para criar configurações de diagnóstico anexadas a uma VM chamada test-VM no modelo de especificação, especifique o escopo como:
"scope": "microsoft.compute/virtualMachines/test-VM", <!--NeedCopy--> - Use o modelo de especificação como uma origem de perfil de máquina.
Criar ou atualizar um catálogo com configurações de diagnóstico
Depois de criar uma fonte de perfil de máquina, agora você pode criar um catálogo de máquinas usando o comando New-ProvScheme, atualizar um catálogo de máquinas existente usando o comando Set-ProvScheme e atualizar VMs existentes usando o comando Request-ProvVMUpdate.
Verificar a licença do Windows
Você pode verificar se a VM provisionada está usando o benefício de licenciamento executando o seguinte comando PowerShell: Get-AzVM -ResourceGroup MyResourceGroup -Name MyVM.
-
Para o tipo de licença do Windows Server, verifique se o tipo de licença é Windows_Server. Mais instruções estão disponíveis em https://docs.microsoft.com/pt-br/azure/virtual-machines/windows/hybrid-use-benefit-licensing/.
-
Para o tipo de licença do Windows Client, verifique se o tipo de licença é Windows_Client. Mais instruções estão disponíveis em https://docs.microsoft.com/pt-br/azure/virtual-machines/windows/windows-desktop-multitenant-hosting-deployment/.
Alternativamente, você pode usar o SDK do PowerShell Get-Provscheme para fazer a verificação. Por exemplo: Get-Provscheme -ProvisioningSchemeName \"My Azure Catalog\". Para mais informações sobre este cmdlet, consulte https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/MachineCreation/Get-ProvScheme/.
Configurar a licença do Linux
Com as licenças Linux bring-your-own-subscription (BYOS), você não precisa pagar pelo software. A cobrança BYOS inclui apenas a taxa de hardware de computação. Existem dois tipos de licenças:
- RHEL_BYOS: Para usar o tipo RHEL_BYOS com sucesso, habilite o Red Hat Cloud Access em sua assinatura do Azure.
- SLES_BYOS: As versões BYOS do SLES incluem suporte da SUSE.
Você pode definir o valor de LicenseType para as opções do Linux em New-ProvScheme e Set-ProvScheme.
Exemplo de como definir LicenseType para RHEL_BYOS em New-ProvScheme:
New-ProvScheme -CleanOnBoot -ProvisioningSchemeName "azureCatalog" -RunAsynchronously -Scope @() -SecurityGroup @() -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="RHEL_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Exemplo de como definir LicenseType para SLES_BYOS em Set-ProvScheme:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="SLES_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Nota:
Se o valor de
LicenseTypeestiver vazio, os valores padrão serão Licença do Azure Windows Server ou Licença do Azure Linux, dependendo do valor de OsType.
Exemplo de como definir LicenseType como vazio:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /></CustomProperties>'
<!--NeedCopy-->
Criar um catálogo de máquinas com um disco efêmero do Azure
Para provisionar discos de SO efêmeros usando New-ProvScheme, considere as seguintes restrições:
- O tamanho da VM usado para o catálogo deve suportar discos de SO efêmeros.
- O tamanho do cache ou do disco temporário associado ao tamanho da VM deve ser maior ou igual ao tamanho do disco do SO.
- O tamanho do disco temporário deve ser maior que o tamanho do disco de cache.
Considere também estas restrições ao:
- Criar o esquema de provisionamento
- Modificar o esquema de provisionamento
- Atualizar a imagem
Para usar discos efêmeros, você deve definir a propriedade personalizada UseEphemeralOsDisk como true ao executar New-ProvScheme.
Nota:
Se a propriedade personalizada
UseEphemeralOsDiskfor definida como false ou se um valor não for especificado, todos os VDAs provisionados continuarão a usar um disco de SO provisionado.
A seguir, um exemplo de conjunto de propriedades personalizadas a serem usadas no esquema de provisionamento:
"CustomProperties": [
            {
                "Name": "UseManagedDisks",
                "Value": "true"
            },
            {
                "Name": "StorageType",
                "Value": "Standard_LRS"
            },
            {
                "Name": "UseSharedImageGallery",
                "Value": "true"
            },
            {
                "Name": "SharedImageGalleryReplicaRatio",
                "Value": "40"
            },
            {
                "Name": "SharedImageGalleryReplicaMaximum",
                "Value": "10"
            },
            {
                "Name": "LicenseType",
                "Value": "Windows_Server"
            },
            {
                "Name": "UseEphemeralOsDisk",
                "Value": "true"
            }
        ],
<!--NeedCopy-->
Configurar um disco efêmero para um catálogo existente
Para configurar um disco de SO efêmero do Azure para um catálogo existente, use o parâmetro UseEphemeralOsDisk em Set-ProvScheme. Defina o valor do parâmetro UseEphemeralOsDisk como true.
Nota:
Para usar este recurso, você também deve habilitar os parâmetros
UseManagedDiskseUseSharedImageGallery.
Por exemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="true" />
<Property xsi:type="StringProperty" Name="UseEphemeralOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
Configurar o tipo de armazenamento usado por discos efêmeros
Por padrão, Standard\_LRS é o tipo de armazenamento usado pelo recurso de disco de SO efêmero. Você pode definir o tipo de armazenamento para usar SSDs em vez disso para aumentar os IOPS do disco em operações de leitura, especificando a propriedade personalizada StorageType. Os valores atualmente suportados são Standard\_LRS, StandardSSD\_LRS e Premium\_LRS.
StorageType também pode ser atualizado em máquinas efêmeras existentes com Set-ProvScheme e Set-ProvVMUpdateTimeWindow.
Configurar a Galeria de Computação do Azure
Use o comando New-ProvScheme para criar um esquema de provisionamento com suporte à Galeria de Computação do Azure. Use o comando Set-ProvScheme para habilitar ou desabilitar este recurso para um esquema de provisionamento e para alterar a taxa de réplicas e os valores máximos de réplicas.
Três propriedades personalizadas foram adicionadas aos esquemas de provisionamento para suportar o recurso Galeria de Computação do Azure:
UseSharedImageGallery
- Define se a Galeria de Computação do Azure deve ser usada para armazenar as imagens publicadas. Se definido como True, a imagem é armazenada como uma imagem da Galeria de Computação do Azure; caso contrário, a imagem é armazenada como um instantâneo.
- Os valores válidos são True e False.
- Se a propriedade não for definida, o valor padrão é False.
SharedImageGalleryReplicaRatio
- Define a proporção de máquinas para réplicas da versão da imagem da galeria.
- Os valores válidos são números inteiros maiores que 0.
- Se a propriedade não for definida, os valores padrão serão usados. O valor padrão para discos de SO persistentes é 1000 e o valor padrão para discos de SO não persistentes é 40.
SharedImageGalleryReplicaMaximum
- Define o número máximo de réplicas para cada versão da imagem da galeria.
- Os valores válidos são números inteiros maiores que 0 e até 100. O MCS gera um erro se você fornecer um valor fora do intervalo válido.
- Se a propriedade não for definida, o valor padrão é 10.
- Se a propriedade não for definida, o valor padrão é 100.
Dica:
Ao usar a Galeria de Computação do Azure para armazenar uma imagem publicada para catálogos provisionados pelo MCS, o MCS define a contagem de réplicas da versão da imagem da galeria com base no número de máquinas no catálogo, na proporção de réplicas e no máximo de réplicas. A contagem de réplicas é calculada dividindo o número de máquinas no catálogo pela proporção de réplicas (arredondando para o valor inteiro mais próximo) e, em seguida, limitando o valor à contagem máxima de réplicas. Por exemplo, com uma proporção de réplicas de 20 e um máximo de 5, 0 a 20 máquinas têm uma réplica criada, 21 a 40 têm 2 réplicas, 41 a 60 têm 3 réplicas, 61 a 80 têm 4 réplicas, 81+ têm 5 réplicas.
Caso de uso: Atualizando a proporção de réplicas e o máximo de réplicas da Galeria de Computação do Azure
O catálogo de máquinas existente usa a Galeria de Computação do Azure. Use o comando Set-ProvScheme para atualizar as propriedades personalizadas para todas as máquinas existentes no catálogo e quaisquer máquinas futuras:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Caso de Uso: Convertendo um catálogo de instantâneos em um catálogo da Galeria de Computação do Azure
Para este caso de uso:
- Execute
Set-ProvSchemecom o sinalizadorUseSharedImageGallerydefinido como True. Opcionalmente, inclua as propriedadesSharedImageGalleryReplicaRatioeSharedImageGalleryReplicaMaximum. - Atualize o catálogo.
- Reinicie as máquinas para forçar uma atualização.
Por exemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Dica:
Os parâmetros
SharedImageGalleryReplicaRatioeSharedImageGalleryReplicaMaximumnão são necessários. Após a conclusão do comandoSet-ProvScheme, a imagem da Galeria de Computação do Azure ainda não foi criada. Uma vez que o catálogo é configurado para usar a galeria, a próxima operação de atualização do catálogo armazena a imagem publicada na galeria. O comando de atualização do catálogo cria a galeria, a imagem da galeria e a versão da imagem. Reiniciar as máquinas as atualiza, momento em que a contagem de réplicas é atualizada, se apropriado. A partir desse momento, todas as máquinas não persistentes existentes são redefinidas usando a imagem da Galeria de Computação do Azure e todas as máquinas recém-provisionadas são criadas usando a imagem. O snapshot antigo é limpo automaticamente em algumas horas.
Caso de Uso: Convertendo um catálogo da Galeria de Computação do Azure para um catálogo de snapshot
Para este caso de uso:
- Execute
Set-ProvSchemecom o sinalizadorUseSharedImageGallerydefinido como False ou não definido. - Atualize o catálogo.
- Reinicie as máquinas para forçar uma atualização.
Por exemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="False"/></CustomProperties>'
<!--NeedCopy-->
Dica:
Ao contrário da atualização de um snapshot para um catálogo da Galeria de Computação do Azure, os dados personalizados para cada máquina ainda não são atualizados para refletir as novas propriedades personalizadas. Execute o seguinte comando para ver as propriedades personalizadas originais da Galeria de Computação do Azure:
Get-ProvVm -ProvisioningSchemeName catalog-name. Após a conclusão do comandoSet-ProvScheme, o snapshot da imagem ainda não foi criado. Uma vez que o catálogo é configurado para não usar a galeria, a próxima operação de atualização do catálogo armazena a imagem publicada como um snapshot. A partir desse momento, todas as máquinas não persistentes existentes são redefinidas usando o snapshot e todas as máquinas recém-provisionadas são criadas a partir do snapshot. Reiniciar as máquinas as atualiza, momento em que os dados personalizados da máquina são atualizados para refletir queUseSharedImageGalleryestá definido como False. Os ativos antigos da Galeria de Computação do Azure (galeria, imagem e versão) são limpos automaticamente em algumas horas.
Criar ou atualizar um catálogo com várias NICs por VM
O MCS oferece suporte a várias NICs por VM. Você pode associar várias NICs em uma VM a várias sub-redes, no entanto, essas sub-redes devem estar na mesma rede virtual (VNet). Você pode usar o comando PowerShell para:
- Criar um catálogo com várias NICs em uma VM
- Atualizar uma configuração de catálogo existente para ter várias NICs em uma VM, de modo que as VMs recém-criadas tenham várias NICs
- Atualizar uma VM existente para ter várias NICs
Você pode criar ou atualizar um catálogo de máquinas baseado em perfil não-máquina e um catálogo de máquinas baseado em perfil de máquina para ter várias NICs em uma VM. Atualmente, para um catálogo de máquinas baseado em perfil de máquina, você só pode ter o mesmo número de NICs especificado na origem do perfil da máquina.
Propriedades como rede acelerada são derivadas da origem do perfil da máquina.
Nota:
O tamanho da VM deve suportar o mesmo número de NICs e a rede acelerada correspondente, caso contrário, você receberá um erro.
Você pode recuperar o número máximo de NICs associadas a um tamanho de VM selecionado. Uma propriedade do PowerShell chamada MaxNetworkInterfaces exibe a contagem máxima de NICs quando você executa o comando PowerShell get-item com o parâmetro AdditionalData.
Recuperar a contagem máxima de NICs
Para recuperar a contagem máxima de NICs:
- Abra uma janela do PowerShell no host do Delivery Controller™.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. - Execute
Get-ChildItem -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\"para listar todos os tamanhos de VM disponíveis. - Execute
get-item -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\Standard\_M416ms\_v2.serviceoffering\").AdditionalData - Verifique
MaxNetworkInterfacespara saber a contagem máxima de NICs.
Criar um catálogo com várias NICs em uma VM
Para criar um catálogo com várias NICs em uma VM, faça o seguinte:
- Abra uma janela do PowerShell no host do Delivery Controller.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. - Crie um pool de identidades, se ainda não tiver sido criado.
- Crie o esquema de provisionamento:
-
Se estiver criando um catálogo de máquinas não baseado em perfil de máquina, execute o comando
New-ProvSchemecom o parâmetroNetworkMappings. Você pode adicionar várias sub-redes ao parâmetroNetworkMappings. Por exemplo:New-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Se estiver criando um catálogo de máquinas baseado em perfil de máquina:
- Crie uma VM no Azure para ter várias NICs. Para obter informações, consulte Criar e gerenciar uma máquina virtual Windows com várias NICs. Você também pode criar uma nova VM e, em seguida, anexar uma interface de rede na página Rede do portal do Azure.
- Execute o comando
New-ProvSchemecom a VM como entrada de perfil de máquina.
Nota:
Ao criar um catálogo de máquinas baseado em perfil de máquina, a contagem de
NetworkMappingsdeve ser a mesma que aNetworkInterfaceCountdo perfil de máquina. ONetworkInterfaceCountpode ser recuperado deAdditionalDatadeGet-item -Path \"machine profile path\".
-
- Conclua a criação do catálogo.
Atualizar um catálogo para ter várias NICs em uma VM
Para atualizar um catálogo para ter várias NICs em uma VM, faça o seguinte:
- Abra uma janela do PowerShell no host do Delivery Controller.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. -
Atualize o esquema de provisionamento:
-
Se estiver criando um catálogo de máquinas não baseado em perfil de máquina, execute o comando
Set-ProvSchemecom o parâmetroNetworkMappings. Você pode adicionar várias sub-redes ao parâmetroNetworkMappings. Por exemplo:Set-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Se estiver criando um catálogo de máquinas baseado em um perfil de máquina:
- Crie uma VM no Azure para ter várias NICs. Para obter informações, consulte Criar e gerenciar uma máquina virtual Windows com várias NICs.
- Execute o comando
Set-ProvSchemecom a VM como entrada de perfil de máquina.
-
Atualizar uma VM existente para ter várias NICs em uma VM
Você também pode atualizar uma VM existente usando Set-ProvVMUpdateTimeWindow e também realizar um ciclo de energia na VM existente durante a janela de tempo de atualização. Para obter mais informações sobre como atualizar uma VM existente, consulte Atualizar máquinas provisionadas para o estado atual do esquema de provisionamento.
Criar um catálogo de máquinas com disco de cache de write-back não persistente
Para configurar um catálogo com disco de cache de write-back não persistente, use o parâmetro PowerShell New-ProvScheme CustomProperties. As propriedades personalizadas são:
-
UseTempDiskForWBC. Esta propriedade indica se você aceita usar o armazenamento temporário do Azure para armazenar o arquivo de cache de write-back. Isso deve ser configurado como true ao executarNew-ProvSchemese você quiser usar o disco temporário como disco de cache de write-back. Se esta propriedade não for especificada, o parâmetro será definido como False por padrão.
Por exemplo, usando o parâmetro CustomProperties para definir UseTempDiskForWBC como true:
    -CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
    <Property xsi:type="StringProperty" Name="PersistWBC" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
    <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="WBCDiskStorageType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
    <Property xsi:type="StringProperty" Name="UseTempDiskForWBC" Value="true"/> `
    </CustomProperties>'
<!--NeedCopy-->
Nota:
Depois de confirmar o catálogo de máquinas para usar o armazenamento temporário local do Azure para o arquivo de cache de write-back, ele não poderá ser alterado para usar VHD posteriormente.
Criar um catálogo de máquinas com disco de cache de write-back persistente
Para configurar um catálogo com disco de cache de write-back persistente, use o parâmetro PowerShell New-ProvScheme CustomProperties.
Dica:
Use o parâmetro PowerShell
New-ProvScheme CustomPropertiesapenas para conexões de hospedagem baseadas em nuvem. Se você quiser provisionar máquinas usando um disco de cache de write-back persistente para uma solução local (por exemplo, XenServer®), o PowerShell não é necessário porque o disco persiste automaticamente.
Este parâmetro suporta uma propriedade extra, PersistWBC, usada para determinar como o disco de cache de write-back persiste para máquinas provisionadas por MCS. A propriedade PersistWBC é usada apenas quando o parâmetro UseWriteBackCache é especificado e quando o parâmetro WriteBackCacheDiskSize é definido para indicar que um disco é criado.
Nota:
Esse comportamento se aplica tanto ao Azure quanto ao GCP, onde o disco de cache de write-back MCSIO padrão é excluído e recriado ao reiniciar. Você pode optar por manter o disco para evitar a exclusão e recriação do disco de cache de write-back MCSIO.
Exemplos de propriedades encontradas no parâmetro CustomProperties antes de suportar PersistWBC incluem:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
</CustomProperties>
<!--NeedCopy-->
Nota:
Este exemplo se aplica apenas ao Azure. As propriedades são diferentes no ambiente GCP.
Ao usar essas propriedades, considere que elas contêm valores padrão se as propriedades forem omitidas do parâmetro CustomProperties. A propriedade PersistWBC tem dois valores possíveis: true ou false.
Definir a propriedade PersistWBC como true não exclui o disco de cache de write-back quando o administrador do Citrix DaaS desliga a máquina da interface de gerenciamento.
Definir a propriedade PersistWBC como false exclui o disco de cache de write-back quando o administrador do Citrix DaaS desliga a máquina da interface de gerenciamento.
Nota:
Se a propriedade
PersistWBCfor omitida, a propriedade assume o valor padrão false e o cache de write-back é excluído quando a máquina é desligada da interface de gerenciamento.
Por exemplo, usando o parâmetro CustomProperties para definir PersistWBC como verdadeiro:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Importante:
A propriedade
PersistWBCsó pode ser definida usando o cmdlet PowerShellNew-ProvScheme. A tentativa de alterar oCustomPropertiesde um esquema de provisionamento após a criação não tem impacto no catálogo de máquinas e na persistência do disco de cache de write-back quando uma máquina é desligada.
Por exemplo, defina New-ProvScheme para usar o cache de write-back enquanto define a propriedade PersistWBC como verdadeira:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
<Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" />
<Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" />
<Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" />
</CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Melhorar o desempenho de inicialização com MCSIO
Você pode melhorar o desempenho de inicialização para discos gerenciados do Azure e GCP quando o MCSIO está ativado. Use a propriedade personalizada PowerShell PersistOSDisk no comando New-ProvScheme para configurar esse recurso. As opções associadas a New-ProvScheme incluem:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Para habilitar esse recurso, defina a propriedade personalizada PersistOSDisk como true. Por exemplo:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Criar um catálogo de máquinas com chave de criptografia gerenciada pelo cliente
Se você deseja criar um catálogo de máquinas usando comandos PowerShell, onde a chave de criptografia é uma chave gerenciada pelo cliente, faça o seguinte:
- Abra uma janela do PowerShell.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. - Digite
cd xdhyp:/. - Digite
cd .\HostingUnits\(your hosting unit). - Digite cd diskencryptionset.folder.
- Digite dir para obter a lista dos Conjuntos de Criptografia de Disco.
- Copie o Id de um Conjunto de Criptografia de Disco.
-
Crie uma string de propriedade personalizada para incluir o Id do Conjunto de Criptografia de Disco. Por exemplo:
$customProperties = "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"persistWBC`" Value=`"False`" /> <Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"false`" /> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"DiskEncryptionSetId`" Value=`"/subscriptions/0xxx4xxx-xxb-4bxx-xxxx-xxxxxxxx/resourceGroups/abc/providers/Microsoft.Compute/diskEncryptionSets/abc-des`"/> </CustomProperties> <!--NeedCopy--> -
Crie um pool de identidades se ainda não tiver sido criado. Por exemplo:
New-AcctIdentityPool -IdentityPoolName idPool -NamingScheme ms## -Domain def.local -NamingSchemeType Numeric <!--NeedCopy--> -
Execute o comando New-ProvScheme: Por exemplo:
New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:\HostingUnits\azure-res2\image.folder\def.resourcegroup\def.snapshot" -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-res2\\virtualprivatecloud.folder\def.resourcegroup\def-vnet.virtualprivatecloud\subnet1.network"} -ProvisioningSchemeName "name" -ServiceOffering "XDHyp:\HostingUnits\azure-res2\serviceoffering.folder\Standard_DS2_v2.serviceoffering" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -CustomProperties $customProperties <!--NeedCopy--> - Conclua a criação do catálogo de máquinas.
Criar um catálogo de máquinas com capacidade de criptografia no host
Para criar um catálogo de máquinas com capacidade de criptografia no host
- Verifique se a assinatura tem o recurso de criptografia no host habilitado ou não. Para fazer isso, consulte https://learn.microsoft.com/pt-br/rest/api/resources/features/get?tabs=HTTP/. Se não estiver habilitado, você deve habilitar o recurso para a assinatura. Para obter informações sobre como habilitar o recurso para sua assinatura, consulte https://learn.microsoft.com/pt-br/azure/virtual-machines/disks-enable-host-based-encryption-portal?tabs=azure-powershell#prerequisites/.
-
Verifique se um determinado tamanho de VM do Azure oferece suporte à criptografia no host ou não. Para fazer isso, em uma janela do PowerShell, execute um dos seguintes:
PS XDHyp:\Connections\<your connection>\east us.region\serviceoffering.folder>
<!--NeedCopy-->
PS XDHyp:\HostingUnits\<your hosting unit>\serviceoffering.folder> <!--NeedCopy--> -
Crie uma VM ou uma especificação de modelo, como entrada para o perfil da máquina, no portal do Azure com a criptografia no host habilitada.
- Se você quiser criar uma VM, selecione um tamanho de VM que suporte criptografia no host. Depois de criar a VM, a propriedade da VM Criptografia no host é habilitada.
- Se você quiser usar uma especificação de modelo, atribua o parâmetro
Encryption at Hostcomo true dentro desecurityProfile.
-
Crie um catálogo de máquinas MCS com fluxo de trabalho de perfil de máquina selecionando uma VM ou uma especificação de modelo.
- Disco do SO / Disco de Dados: É criptografado por meio de chave gerenciada pelo cliente e chave gerenciada pela plataforma
- Disco do SO Efêmero: É criptografado apenas por meio de chave gerenciada pela plataforma
- Disco de Cache: É criptografado por meio de chave gerenciada pelo cliente e chave gerenciada pela plataforma
Você pode criar o catálogo de máquinas usando o Studio ou executando comandos PowerShell.
Recuperar informações de criptografia no host de um perfil de máquina
Você pode recuperar as informações de criptografia no host de um perfil de máquina ao executar o comando PowerShell com o parâmetro AdditionalData. Se o parâmetro EncryptionAtHost for True, isso indica que a criptografia no host está habilitada para o perfil de máquina.
Por exemplo: Quando a entrada do perfil de máquina é uma VM, execute o seguinte comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def.vm).AdditionalData
<!--NeedCopy-->
Por exemplo: Quando a entrada do perfil de máquina é uma especificação de modelo, execute o seguinte comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def_templatespec.templatespec\EncryptionAtHost.templatespecversion).AdditionalData
<!--NeedCopy-->
Criar um catálogo de máquinas com criptografia dupla
Você pode criar e atualizar um catálogo de máquinas com criptografia dupla usando o Studio e comandos PowerShell.
As etapas detalhadas sobre como criar um catálogo de máquinas com criptografia dupla são:
- Crie um Azure Key Vault e DES com chaves gerenciadas pela plataforma e pelo cliente. Para obter informações sobre como criar um Azure Key Vault e um DES, consulte Use o portal do Azure para habilitar a criptografia dupla em repouso para discos gerenciados.
- Para procurar Conjuntos de Criptografia de Disco disponíveis em sua conexão de hospedagem:
- Abra uma janela do PowerShell.
- Execute os seguintes comandos PowerShell:
asnp citrix\*-
cd xdhyp:: cd HostingUnitscd YourHostingUnitName \(ex. azure-east)cd diskencryptionset.folderdir
Você pode usar um ID do
DiskEncryptionSetpara criar ou atualizar um catálogo usando propriedades personalizadas. - Se você quiser usar o fluxo de trabalho de perfil de máquina, crie uma VM ou especificação de modelo como entrada de perfil de máquina.
- Se você quiser usar uma VM como entrada de perfil de máquina:
- Crie uma VM no Portal do Azure.
- navegar até Discos>Gerenciamento de chaves para criptografar a VM diretamente com qualquer
DiskEncryptionSetID.
- Se você quiser usar uma especificação de modelo como entrada de perfil de máquina:
- No modelo, em
properties>storageProfile>osDisk>managedDisk, adicione o parâmetrodiskEncryptionSete adicione o ID do DES de criptografia dupla.
- No modelo, em
- Se você quiser usar uma VM como entrada de perfil de máquina:
- Crie o catálogo de máquinas.
- Se estiver usando o Studio, faça uma das seguintes ações, além das etapas em Criar catálogos de máquinas.
- Se você não usar um fluxo de trabalho baseado em perfil de máquina, na página Configurações de Disco, selecione Usar a seguinte chave para criptografar dados em cada máquina. Em seguida, selecione seu DES de criptografia dupla na lista suspensa. Continue criando o catálogo.
- Se estiver usando o fluxo de trabalho de perfil de máquina, na página Imagem, selecione uma imagem mestre (ou imagem preparada) e um perfil de máquina. Certifique-se de que o perfil de máquina tenha um ID de conjunto de criptografia de disco em suas propriedades.
Todas as máquinas criadas no catálogo são criptografadas duplamente pela chave associada ao DES que você selecionou.
- Se estiver usando comandos do PowerShell, faça um dos seguintes:
-
Se não estiver usando o fluxo de trabalho baseado em perfil de máquina, adicione a propriedade personalizada
DiskEncryptionSetIdno comandoNew-ProvScheme. Por exemplo:New-ProvScheme -CleanOnBoot -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" /> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' -HostingUnitName "Redacted" -IdentityPoolName "Redacted" -InitialBatchSizeHint 1 -MasterImageVM "Redacted" -NetworkMapping @{"0"="Redacted"} -ProvisioningSchemeName "Redacted" -ServiceOffering "Redacted" <!--NeedCopy--> -
Se estiver usando o fluxo de trabalho baseado em perfil de máquina, use uma entrada de perfil de máquina no comando
New-ProvScheme. Por exemplo:New-ProvScheme -CleanOnBoot -HostingUnitName azure-east -IdentityPoolName aio-ip -InitialBatchSizeHint 1 -MasterImageVM XDHyp:\HostingUnits\azure-east\image.folder\abc.resourcegroup\fgb-vda-snapshot.snapshot -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-east\virtualprivatecloud.folder\apa-resourceGroup.resourcegroup\apa-resourceGroup-vnet.virtualprivatecloud\default.network"} -ProvisioningSchemeName aio-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\abc.resourcegroup\abx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Conclua a criação de um catálogo usando o SDK remoto do PowerShell. Todas as máquinas criadas no catálogo são criptografadas duplamente pela chave associada ao DES que você selecionou.
-
- Se estiver usando o Studio, faça uma das seguintes ações, além das etapas em Criar catálogos de máquinas.
Converter um catálogo não criptografado para usar criptografia dupla
Você pode atualizar o tipo de criptografia de um catálogo de máquinas (usando propriedades personalizadas ou perfil de máquina).
-
Se não estiver usando o fluxo de trabalho baseado em perfil de máquina, adicione a propriedade personalizada DiskEncryptionSetId no comando
Set-ProvScheme. Por exemplo:Set-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' <!--NeedCopy--> -
Se estiver usando o fluxo de trabalho baseado em perfil de máquina, use uma entrada de perfil de máquina no comando
Set-ProvScheme. Por exemplo:Set-ProvScheme -ProvisioningSchemeName mxiao-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\aelx.resourcegroup\elx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Após o sucesso, todas as novas VMs que você adicionar ao seu catálogo serão criptografadas duplamente pela chave associada ao DES que você selecionou.
Verificar se o catálogo está criptografado duplamente
-
No Studio:
- navegar para Catálogos de Máquinas.
- Selecione o catálogo que você deseja verificar. Clique na guia Propriedades do Modelo localizada perto da parte inferior da tela.
- Em Detalhes do Azure, verifique o ID do Conjunto de Criptografia de Disco em Conjunto de Criptografia de Disco. Se o ID DES do catálogo estiver em branco, o catálogo não está criptografado.
- No Portal do Azure, verifique se o tipo de criptografia do DES associado ao ID do DES é gerenciado pela plataforma e chaves gerenciadas pelo cliente.
-
Usando o comando PowerShell:
- Abra a janela do PowerShell.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. -
Use
Get-ProvSchemepara obter as informações do seu catálogo de máquinas. Por exemplo:Get-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" <!--NeedCopy--> -
Recupere a propriedade personalizada ID do DES do catálogo de máquinas. Por exemplo:
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> <!--NeedCopy--> - No Portal do Azure, verifique se o tipo de criptografia do DES associado ao ID do DES é gerenciado pela plataforma e chaves gerenciadas pelo cliente.
Determinação do local do arquivo de paginação
O local do arquivo de paginação é determinado de acordo com o seguinte cenário:
Nota:
O local padrão do arquivo de paginação é o disco do SO.
| Cenário | Localização |
|---|---|
| A configuração do arquivo de paginação é especificada nas propriedades personalizadas | Conforme especificado nas propriedades personalizadas |
| Disco de SO efêmero ou hibernação está habilitado | Disco de SO |
| A VM tem um disco temporário | Disco temporário |
| MCS IO está habilitado | Disco WBC |
Cenários de configuração do arquivo de paginação
A tabela a seguir descreve alguns dos possíveis cenários de configuração do arquivo de paginação durante a preparação da imagem e a atualização do esquema de provisionamento:
| Durante | Cenário | Resultado |
|---|---|---|
| Preparação da imagem | Você define o arquivo de paginação da imagem de origem no disco temporário, enquanto o tamanho da VM que você especifica no esquema de provisionamento não tem disco temporário | O arquivo de paginação é colocado no SO |
| Preparação da imagem | Você define o arquivo de paginação da imagem de origem no disco do SO, enquanto o tamanho da VM que você especifica no esquema de provisionamento tem um disco temporário | O arquivo de paginação é colocado no disco temporário |
| Preparação da imagem | Você define o arquivo de paginação da imagem de origem no disco temporário e habilita o disco do SO efêmero no esquema de provisionamento | O arquivo de paginação é colocado no disco do SO |
| Atualização do esquema de provisionamento | Você tenta atualizar o esquema de provisionamento quando a versão do VDA é anterior a 2311 | Modifica a configuração do arquivo de paginação com um aviso |
| Atualização do esquema de provisionamento | Você tenta atualizar o esquema de provisionamento quando a versão do VDA é 2311 ou posterior | Determina o local do arquivo de paginação conforme Determinação do local do arquivo de paginação |
Especificar configuração do arquivo de paginação
Usando comandos PowerShell, você pode especificar as configurações do arquivo de paginação, incluindo o local e o tamanho. Isso substitui as configurações do arquivo de paginação determinadas pelo MCS conforme Determinação do local do arquivo de paginação. Você pode fazer isso executando o seguinte comando New-ProvScheme durante a criação do catálogo de máquinas.
Considerações importantes
Considere o seguinte antes de prosseguir com a criação do catálogo:
- Você deve fornecer todas as propriedades personalizadas (‘PageFileDiskDriveLetterOverride’, ‘InitialPageFileSizeInMB’ e ‘MaxPageFileSizeInMB’) no comando
New-ProvSchemeou nenhuma delas. - Este recurso não é compatível com o Citrix Studio.
- O tamanho inicial do arquivo de paginação deve estar entre 16 MB e 16777216 MB.
- O tamanho máximo do arquivo de paginação deve ser maior ou igual ao tamanho inicial do arquivo de paginação e menor que 16777216 MB.
- Você pode definir o tamanho inicial e o tamanho máximo do arquivo de paginação como zero ao mesmo tempo.
Nota:
Você pode modificar as configurações do arquivo de paginação das VMs recém-adicionadas de um catálogo existente, sem atualizar a imagem mestre. Para modificar as configurações do arquivo de paginação, você precisa da versão 2311 do VDA ou posterior. Você pode modificar as configurações do arquivo de paginação usando os comandos do PowerShell. Para obter mais informações, consulte Modificar configurações do arquivo de paginação.
New-ProvScheme -CleanOnBoot `
-HostingUnitName "zijinnet" `
-IdentityPoolName "PageFileSettingExample" `
-ProvisioningSchemeName "PageFileSettingExample" `
-InitialBatchSizeHint 1 `
-MasterImageVM "XDHyp:\HostingUnits\zijinnet\image.folder\neal-zijincloud-resources.resourcegroup\CustomWin10VDA_OsDisk_1_9473d7c8a6174b2c8284c7d3efeea88f.manageddisk" `
-NetworkMapping @{"0"="XDHyp:\\HostingUnits\\zijinnet\\virtualprivatecloud.folder\\East US.region\\virtualprivatecloud.folder\\neal-zijincloud-resources.resourcegroup\\neal-zijincloud-resources-vnet.virtualprivatecloud\\default.network"} `
-ServiceOffering "XDHyp:\\HostingUnits\\zijinnet\\serviceoffering.folder\\Standard_B2ms.serviceoffering" `
-CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
<Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="d"/> `
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048"/> `
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196"/> `
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
</CustomProperties>'
<!--NeedCopy-->
Modificar configurações do arquivo de paginação
Você pode modificar as configurações do arquivo de paginação das VMs recém-adicionadas a um catálogo existente sem atualizar a imagem mestre. Atualmente, esse recurso é aplicável apenas a ambientes Azure.
Para modificar as configurações do arquivo de paginação, você precisa da versão 2311 do VDA ou posterior. Você pode modificar as configurações do arquivo de paginação usando os comandos do PowerShell.
A seguir estão as várias configurações de arquivo de paginação que você pode modificar no ambiente Azure:
PageFileDiskDriveLetterOverrideInitialPageFileSizeInMBMaxPageFileSizeInMB
Modificar as configurações do arquivo de paginação de um catálogo existente
Para modificar as configurações do arquivo de paginação de um catálogo de máquinas existente, execute o comando Set-ProvScheme. Neste caso, as atualizações são aplicadas apenas às novas VMs adicionadas ao catálogo. Por exemplo:
Set-ProvScheme -ProvisioningSchemeName $schemeName -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="OsType" Value="Windows" />
<Property xsi:type="StringProperty" Name="StorageType" Value="StandardSSD_LRS" />
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="D" />
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048" />
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
<Property  xsi:type="StringProperty" Name="Zones" Value="1" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="neal-test-group1" />
<Property xsi:type="StringProperty" Name="SchemaVersion" Value="2" />
</CustomProperties>'
<!--NeedCopy-->
Nota:
Se você habilitar o cache de write-back e tentar definir
PageFileDiskDriveLetterOverrideparaC:usando o comando PowerShell, o driver de E/S do MCS redirecionará automaticamente o arquivo de paginação para uma unidade de disco correta e não paraC:.
Provisionar VMs de catálogo com AMA habilitado
-
Configurar um modelo de perfil de máquina.
-
Se você quiser usar uma VM como modelo de perfil de máquina:
- Crie uma VM no portal do Azure.
- Ligue a VM.
- Adicione a VM à regra de coleta de dados em Recursos. Isso invoca a instalação do agente na VM do modelo.
Nota:
Se você precisar criar um catálogo Linux, configure uma máquina Linux.
-
Se você quiser usar a especificação de modelo como um modelo de perfil de máquina:
- Configure uma especificação de modelo.
-
Adicione a seguinte extensão e associação de regra de coleta de dados à especificação de modelo gerada:
{
"type": "Microsoft.Compute/virtualMachines/extensions",
"apiVersion": "2022-03-01",
"name": "<vm-name>/AzureMonitorWindowsAgent",
"dependsOn": [
    "Microsoft.Compute/virtualMachines/<vm-name>"
],
"location": "<azure-region>",
"properties": {
    "publisher": "Microsoft.Azure.Monitor",
    "type": "AzureMonitorWindowsAgent",
    "typeHandlerVersion": "1.0",
    "autoUpgradeMinorVersion": true,
    "enableAutomaticUpgrade": true
}
},
 {
    "type": "Microsoft.Insights/dataCollectionRuleAssociations",
    "apiVersion": "2021-11-01",
    "name": "<associatio-name>",
    "scope": "Microsoft.Compute/virtualMachines/<vm-name>",
    "dependsOn": [
     "Microsoft.Compute/virtualMachines/<vm-name>",
    "Microsoft.Compute/virtualMachines/<vm-name>/extensions/AzureMonitorWindowsAgent"
    ],
    "properties": {
       "description": "Association of data collection rule. Deleting this association will break the data collection for this Arc server.",
     "dataCollectionRuleId": "/subscriptions/<azure-subscription>/resourcegroups/<azure-resource-group>/providers/microsoft.insights/datacollectionrules/<azure-data-collection-rule>"
     }
    }
<!--NeedCopy-->
Nota:
Se você tiver uma regra de coleta de dados configurada com um conector de dados do Microsoft Sentinel, você pode simplesmente adicionar
dataCollectionRuleAssociationna especificação do modelo da mesma forma que uma associação DCR regular. As VMs do catálogo podem então aparecer no DCR do Sentinel e o AMA seria instalado nessas VMs. Para obter informações sobre as melhores práticas para a criação de regras de coleta de dados, consulte Melhores práticas para a criação e gerenciamento de regras de coleta de dados no Azure Monitor.
-
-
Crie ou atualize um catálogo de máquinas MCS existente.
-
Para criar um novo catálogo MCS:
- Selecione essa VM ou especificação de modelo como um perfil de máquina no Studio.
- Prossiga com as próximas etapas para criar o catálogo.
-
Para atualizar um catálogo MCS existente, use os seguintes comandos do PowerShell. Neste caso, apenas as novas VMs recebem o modelo de perfil de máquina atualizado.
Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" <!--NeedCopy--> -
Para atualizar VMs existentes com o modelo de perfil de máquina atualizado, execute
Set-ProvSchemee, em seguida, executeSet-ProvVMUpdateTimeWindow:Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -StartsNow -DurationInMinutes -1 <!--NeedCopy-->
-
- Ligue as VMs do catálogo.
- Vá para o portal do Azure e verifique se a extensão do monitor está instalada na VM e se a VM está aparecendo em Recursos do DCR. Após alguns minutos, os dados de monitoramento são exibidos no Azure Monitor.
Solução de problemas
Para obter informações sobre as diretrizes de solução de problemas para o Azure Monitor Agent, consulte o seguinte:
- https://learn.microsoft.com/pt-br/azure/azure-monitor/agents/azure-monitor-agent-troubleshoot-windows-vm/
- https://learn.microsoft.com/pt-br/azure/azure-resource-manager/troubleshooting/create-troubleshooting-template/
Criar um catálogo usando VMs Spot do Azure
As VMs Spot do Azure permitem que você aproveite a capacidade de computação não utilizada do Azure com uma economia significativa de custos. No entanto, a capacidade de alocar uma VM Spot do Azure depende da capacidade e dos preços atuais. Portanto, o Azure pode despejar sua VM em execução, falhar ao criar a VM ou falhar ao ligar a VM de acordo com a Política de despejo. Portanto, as VMs Spot do Azure são boas para algumas aplicações e desktops não críticos. Para obter mais informações, consulte Usar Máquinas Virtuais Spot do Azure.
Limitações
-
Nem todos os tamanhos de VM são suportados para VMs Spot do Azure. Para obter mais informações, consulte Limitações.
Você pode executar o seguinte comando PowerShell para verificar se um tamanho de VM suporta VMs Spot ou não. Se um tamanho de VM suportar VM Spot, então
SupportsSpotVMé True.(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\serviceoffering.folder\Standard_D2ds_v4.serviceoffering"). AdditionalData <!--NeedCopy--> -
Atualmente, as VMs Spot do Azure não suportam hibernação.
Requisito
Ao criar a origem do perfil da máquina (VM ou especificação de modelo) para o catálogo de VMs Spot do Azure, você deve selecionar Instância Spot do Azure (se estiver usando VM) ou definir priority como Spot (se estiver usando especificação de modelo).
Etapas para criar um catálogo usando VMs Spot do Azure
-
Crie uma origem de perfil de máquina (VM ou modelo de inicialização).
- Para criar uma VM usando o portal do Azure, consulte Implantar Máquinas Virtuais Spot do Azure usando o portal do Azure.
-
Para criar uma especificação de modelo, adicione as seguintes propriedades em resources > type: Microsoft.Compute/virtualMachines > properties na especificação de modelo. Por exemplo:
 "priority": "Spot",
 "evictionPolicy": "Deallocate",
 "billingProfile": {
 "maxPrice": 0.01
 }
 <!--NeedCopy-->
Nota:
- A política de remoção pode ser Deallocate ou Delete.
- Para VMs não persistentes, o MCS sempre define a política de remoção como Delete. Se a VM for removida, ela será excluída junto com quaisquer discos não persistentes (por exemplo, disco do SO). Quaisquer discos persistentes (por exemplo, disco de identidade) não são excluídos. No entanto, um disco do SO é persistente se o tipo de catálogo for persistente ou se a propriedade personalizada
PersistOsDiskfor definida como True. Da mesma forma, um disco WBC é persistente se a propriedade personalizadaPersistWbcfor definida como True. - Para VMs persistentes, o MCS sempre define a política de remoção como Deallocate. Se a VM for removida, ela será desalocada. Nenhuma alteração é feita nos discos.
- O preço máximo é o preço que você está disposto a pagar por hora. Se você estiver usando Capacity Only, então este é -1. O preço máximo pode ser apenas nulo, -1 ou um decimal maior que zero. Para obter mais informações, consulte Preços.
-
Você pode executar o seguinte comando PowerShell para verificar se um perfil de máquina está habilitado para Azure Spot VM ou não. Se o parâmetro
SpotEnabledfor True eSpotEvictionPolicyestiver definido como Deallocate ou Delete, então o perfil da máquina está habilitado para Azure Spot VM. Por exemplo,-
Se a origem do perfil da máquina for uma VM, execute o seguinte comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\kb-spot-delete.vm"). AdditionalData <!--NeedCopy--> -
Se a origem do perfil da máquina for uma especificação de modelo, execute o seguinte comando:
 (Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-spot-delete.templatespecversion").AdditionalData
 <!--NeedCopy-->
-
-
Crie um catálogo de máquinas usando um perfil de máquina com o comando PowerShell
New-ProvScheme.
Você pode atualizar um catálogo usando o comando Set-ProvScheme. Você também pode atualizar VMs existentes usando o comando PowerShell Set-ProvVmUpdateTimeWindow. O perfil da máquina é atualizado na próxima inicialização.
Remoções em uma Azure Spot VM em execução
Se a capacidade de computação estiver indisponível ou o preço por hora for superior ao preço máximo configurado, o Azure remove uma Spot VM em execução. Por padrão, você não é notificado de uma remoção. A VM simplesmente congela e é removida. A Microsoft recomenda usar Eventos Agendados (Scheduled Events) para monitorar remoções. Consulte Monitorar continuamente a remoção. Você também pode executar scripts de dentro de uma VM para receber uma notificação antes da remoção. Por exemplo, a Microsoft tem um script de sondagem em Python ScheduledEvents.cs.
Solução de problemas
- Você pode ver as propriedades da Spot VM no customMachineData da VM provisionada usando o comando
Get-ProvVM. Se o campo priority estiver definido como Spot, então o Spot está em uso. -
Você pode verificar se uma VM está usando Spot no Portal do Azure:
- Encontre a VM no Portal do Azure.
- Vá para a página Overview.
-
Role para baixo até o final e localize a seção Azure Spot.
- Se o Spot não estiver em uso, este campo estará vazio.
- Se o Spot estiver em uso, os campos Azure Spot e Azure Spot eviction policy estarão definidos.
- Você pode verificar o perfil de faturamento ou o preço máximo por hora para a VM na página de Configuração.
Configurar tamanhos de VM de backup
Nuvens públicas podem ficar sem capacidade para um tamanho de VM específico. Quando o Azure não tem capacidade, o MCS recorre a uma lista pré-configurada de tamanhos de VM de backup. Esta lista selecionada, adaptada pelo cliente aos seus requisitos de carga de trabalho, aumenta a probabilidade de que um desses tamanhos tenha capacidade suficiente para inicializar no Power On ou Resume se a VM foi hibernada anteriormente.
Quando uma ação de energia é iniciada, o MCS implementa uma sequência de fallback automatizada para garantir alta disponibilidade. O fluxo de trabalho é o seguinte:
- Iniciação: Um usuário ou administrador emite um comando de PowerOn ou Resume via Web Studio.
- Monitoramento de Exceções: O MCS tenta iniciar a VM usando a configuração primária. Ele monitora exceções específicas de capacidade do Azure, como Cota Excedida, Falha na Alocação ou Falha na Alocação Zonal e SKU Não Disponível (Pode-se generalizar e dizer que monitoramos o Azure para quaisquer falhas de capacidade ou alocação).
- Fallback Sequencial: Se um dos erros acima ocorrer, o MCS itera automaticamente pela lista BackupVmConfiguration sequencialmente até que a VM inicie com sucesso. Se todos os tamanhos na BackupVmConfiguration falharem, a ação de energia é marcada como falha.
-
Lógica de Atualização vs. Recriação:
- Atualização Direta: Na maioria dos casos, o MCS realiza uma simples atualização do tamanho da VM para o SKU de backup e, em seguida, liga a VM.
- Excluir e Recriar: Para manter a integridade do ambiente, certas transições exigem que a VM existente seja excluída e uma nova seja criada em seu lugar. Isso ocorre quando:
- Alternando entre tipos de VM Spot e Regular.
- Alternando entre tamanhos de VM com suporte a Disco de Recurso (Armazenamento Temporário) e aqueles sem.
- Persistência e Recuperação de Dados: Durante uma operação de “Excluir e Recriar”, se todos os tamanhos de backup também falharem devido a escassez extrema de capacidade do Azure, a VM pode desaparecer temporariamente do Portal do Azure. No entanto, nenhuma perda de dados ocorre. Na próxima tentativa de PowerOn, o MCS recriará a VM usando as configurações originais e anexará novamente os discos de SO, Identidade e Dados existentes.
-
Comportamento de Faturamento de VM Spot e MaxPrice Se sua configuração primária utiliza um Perfil de Máquina (Modelo de VM) com prioridade Spot e um Perfil de Faturamento específico (MaxPrice), a seguinte lógica se aplica durante o fallback:
- Tamanho Primário: Usa o MaxPrice definido em seu Perfil de Máquina. A remoção é baseada em Preço ou Capacidade.
- Tamanhos de Spot de Backup: A propriedade BackupVmConfiguration atualmente não oferece suporte a uma entrada
MaxPriceexclusiva para cada SKU, o MCS lida com a transição da seguinte forma: - Redefinição de MaxPrice: O MCS define o MaxPrice como -1.
- Mudança na Política de Despejo: Isso altera o comportamento de despejo do Azure de baseado em preço para baseado em capacidade.
- Preços: Você será cobrado pelo preço Spot atual, limitado à taxa padrão Pay-As-You-Go (PAYG) para aquele SKU de backup. Isso garante que a VM seja despejada apenas se o Azure realmente ficar sem capacidade física, em vez de devido a uma flutuação de preço.
- Persistência do Estado de Backup: Uma vez iniciada, a VM permanece no tamanho de backup durante a sessão até que uma solicitação de Desligamento ou Hibernação seja processada.
- Restauração do Tamanho Primário: Na próxima inicialização (PowerOn) ou retomada (Resume), o MCS sempre tenta “retornar” a VM à sua Oferta de Serviço Primária (conforme definido no Catálogo ou Perfil da Máquina). Se o tamanho primário permanecer indisponível, a sequência de fallback se repete.
Desafios com a hibernação
O Azure não permite alterações de tamanho em uma VM hibernada, conforme explicado em Limitações gerais. A VM deve estar no estado Parada. Portanto, antes de alterar o tamanho, o MCS emite uma solicitação de Desalocação para limpar o estado hibernado, o que faz com que o estado de hibernação da VM seja perdido. O MCS então percorre os tamanhos de backup, atualiza o tamanho da VM e a liga.
Cenários não suportados para o tamanho da VM de backup
As seguintes configurações não são suportadas:
- Para VMs persistentes, os seguintes cenários não são suportados:
- A VM usa DiskControllerType SCSI, mas o tamanho da VM de backup suporta apenas DiskControllerType NVMe.
- A VM usa DiskControllerType NVMe, mas o tamanho da VM de backup suporta apenas DiskControllerType SCSI.
- Para VMs não persistentes com MCSIO habilitado, a mudança para um tamanho sem armazenamento temporário não é suportada se o disco de cache de write-back usar armazenamento temporário de Disco de Recurso.
Pré-requisitos para configurar tamanhos de VM de backup
Se alguma das seguintes condições não for atendida, um erro será gerado.
- Suportado apenas quando o Perfil da Máquina está em uso no Catálogo de Máquinas.
- O tipo é opcional e pode ser Spot ou Regular. O padrão é Regular se não especificado.
- Cada combinação de ServiceOffering deve ser única para evitar configurações repetidas.
- A Cota Regional deve ter núcleos suficientes para o ServiceOffering.
- A contagem de interfaces de rede não deve exceder o máximo permitido para um ServiceOffering.
- Os ServiceOfferings nesta lista de BackupVmConfiguration devem ser compatíveis com as Propriedades Personalizadas atuais, as capacidades da Imagem Mestra e o MachineProfile. Alguns cenários de falha são:
- Hosts Dedicados do Azure: Os hosts no Grupo de Hosts devem suportar o ServiceOffering se hosts dedicados forem usados.
- Disco de SO Efêmero: O ServiceOffering deve suportar Discos de SO Efêmeros se ativado nas propriedades personalizadas.
- Armazenamento Premium: O ServiceOffering deve suportar armazenamento Premium se especificado nas propriedades personalizadas.
- Rede Acelerada: O ServiceOffering deve suportar Rede Acelerada se estiver ativada no MachineProfile.
- DiskEncryptionAtHost: O ServiceOffering deve suportar Criptografia no Host se ativada no MachineProfile.
- Armazenamento Temporário: Se o MCSIO estiver em uso e o Cache de Gravação estiver no disco Temporário, o uso de um tamanho de VM que não possui Armazenamento Temporário não é permitido.
- HyperVGeneration: O ServiceOffering deve ser compatível com a geração da VM (1 ou 2) especificada em MasterImageVM.
- TrustedLaunch: O ServiceOffering deve suportar TrustedLaunch se ativado no MachineProfile.
- VMs Confidenciais: ServiceOffering deve suportar VM Confidencial se ativado em MachineProfile.
Criar um catálogo com tamanhos de VM de backup
Nota:
Para resolver o problema de congelamento da interface do usuário do Studio, substitua todas as aspas simples por
"ao executar os comandos PowerShell.
- Abra uma janela do PowerShell.
- Execute
asnp citrix\*para carregar os módulos PowerShell específicos da Citrix. - Crie um catálogo de Broker. Este catálogo é preenchido com máquinas que estão prestes a ser criadas.
- Crie um pool de identidades. Isso se torna um contêiner para contas AD criadas para as máquinas que serão criadas.
- Crie um esquema de provisionamento com o perfil da máquina. Consulte Como configurar a configuração de backup.
- Atualize o
BrokerCatalogcom o ID exclusivo do esquema de provisionamento. - Crie e adicione VMs ao catálogo.
Atualizar um catálogo existente
Você pode atualizar um esquema de provisionamento usando o comando Set-ProvScheme. Consulte Como configurar a configuração de backup.
Atualizar VMs existentes
Você pode atualizar VMs existentes em um catálogo usando o comando PowerShell Set-ProvVMUpdateTimeWindow. O comando atualiza as VMs criadas a partir do esquema de provisionamento associado ao catálogo no próximo ligamento dentro da janela de tempo fornecida. Por exemplo:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartTimeInUTC "3/12/2022 3am" -DurationInMinutes 60`
<!--NeedCopy-->
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
<!--NeedCopy-->
Você pode configurar a lista de tamanhos de VM de backup para um número selecionado de VMs MCS existentes usando o comando Set-ProvVM. No entanto, para aplicar as atualizações, defina uma janela de tempo de atualização para as VMs usando Set-ProvVMUpdateTimeWindow e inicie as VMs dentro da janela. Por exemplo,
-
Execute o comando
Set-ProvVMpara configurar a lista de tamanhos de VM de backup para uma VM MCS existente selecionada. Por exemplo:Set-ProvVM -ProvisioningSchemeName "name" -VMName "Vm-001" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`"xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /> <Property xsi:type=`"StringProperty`" Name=`"LicenseType`" Value=`"Windows_Server`"/> <Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`"/> <Property xsi:type=`"StringProperty`" Name=`"BackupVmConfiguration`" Value=`"[{"ServiceOffering": "Standard_D2as_v4", "Type": "Spot"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Regular"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Spot"}]`"/> </CustomProperties>" <!--NeedCopy--> -
Execute o comando
Set-ProvVMUpdateTimeWindowpara aplicar as atualizações. Por exemplo:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60 <!--NeedCopy-->
Copiar tags em todos os recursos
Você pode copiar tags especificadas em um perfil de máquina para todos os recursos, como várias NICs e discos (disco do SO, disco de identidade e disco de cache de write-back) de uma nova VM ou de uma VM existente em um catálogo de máquinas. A origem do perfil da máquina pode ser uma VM ou uma especificação de modelo ARM.
Nota:
Você deve adicionar a política nas tags (consulte Atribuir definições de política para conformidade de tags) ou adicionar as tags em uma origem de perfil de máquina para reter as tags nos recursos.
Pré-requisitos
Crie a origem do perfil da máquina (VM ou especificação de modelo ARM) para ter tags na VM, discos e NICs dessa VM.
- Se você quiser ter uma VM como entrada de perfil de máquina, aplique tags na VM e em todos os recursos no portal do Azure. Consulte Aplicar tags com o portal do Azure.
-
Se você quiser ter uma especificação de modelo ARM como entrada de perfil de máquina, adicione o seguinte bloco de tags em cada recurso.
  "tags": {
 "TagC": "Value3"
 },
 <!--NeedCopy-->
Nota:
Você pode ter no máximo um disco e pelo menos uma NIC na especificação do modelo.
Copiar tags para os recursos de uma VM em um novo catálogo de máquinas
- Crie um catálogo não persistente ou persistente com uma VM ou especificação de modelo ARM como entrada de perfil de máquina.
-
Adicione uma VM ao catálogo e ligue-a. Você deve ver as tags especificadas no perfil da máquina copiadas para os recursos correspondentes dessa VM.
Nota:
Você receberá um erro se houver uma incompatibilidade no número de NICs fornecidas no perfil da máquina e no número de NICs que você deseja que as VMs usem.
Modificar tags nos recursos de uma VM existente
- Crie um perfil de máquina com as tags em todos os recursos.
-
Atualize o catálogo de máquinas existente com o perfil de máquina atualizado. Por exemplo:
Set-ProvScheme -ProvisioningSchemeName <YourCatalogName> -MachineProfile <PathToYourMachineProfile> <!--NeedCopy--> - Desligue a VM na qual você deseja aplicar as atualizações.
-
Solicite uma atualização agendada para a VM. Por exemplo:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName <YourCatalogName> -VMName machine1 -StartsNow -DurationInMinutes -1 <!--NeedCopy--> - Ligue a VM.
- Você deve ver as tags especificadas no perfil da máquina copiadas para os recursos correspondentes.
Nota:
Você receberá um erro se houver uma incompatibilidade no número de NICs fornecidas no perfil da máquina e no número de NICs fornecidas no
Set-ProvScheme.
Criar um catálogo de disco WBC pré-formatado
Você pode criar um catálogo de disco WBC pré-formatado para melhorar o desempenho de inicialização das máquinas provisionadas. Para implementar essa funcionalidade, crie um catálogo do Azure com WBC habilitado e inclua uma propriedade personalizada adicional PreformatWriteBackCache como True.
Você pode atualizar um catálogo existente usando o comando Set-ProvScheme para atualizar o tamanho do disco WBC.
Este recurso é compatível com o fluxo de trabalho de gerenciamento de imagem onde o MCS separa a fase de masterização do fluxo de trabalho geral de provisionamento. Para obter informações sobre gerenciamento de imagem, consulte Gerenciamento de imagem.
Exemplo de criação de um catálogo do Azure com WBC habilitado e PreformatWriteBackCache como True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Exemplo de atualização do tamanho do cache de disco WBC de um catálogo existente:
Set-ProvScheme -ProvisioningSchemeName provisioningschemename -WriteBackCacheDiskSize 127
<!--NeedCopy-->
Excluir disco WBC no desligamento para catálogos Citrix Provisioning™ provisionados por MCS
Ao criar catálogos Citrix Provisioning provisionados por MCS no Azure, você pode provisionar o disco WBC para ser não persistente (PersistWBC como False). Essa configuração ajuda a excluir o disco de cache de gravação (WBC) depois de desligar a VM para catálogos Citrix Provisioning provisionados por MCS no Azure.
Condição:
Você deve definir a propriedade personalizada PreformatWriteBackCache como True para que este recurso funcione.
Exemplo de criação de um catálogo do Azure com PersistWBC como False e PreformatWriteBackCache como True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PersistWBC" Value="false" />
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Você também pode atualizar um catálogo existente usando o comando Set-ProvScheme para atualizar a propriedade personalizada PersistWBC.
Provisionar disco de dados
Você pode criar e atribuir um disco de dados persistente a uma VM persistente ou não persistente criada por MCS de um catálogo de máquinas MCS no Azure.
O disco de dados deve ser provisionado a partir de um disco gerenciado como uma fonte de imagem.
Propriedades do disco de dados
O disco de dados deriva propriedades de propriedades personalizadas ou do modelo de disco do SO se as propriedades não forem especificadas nas propriedades personalizadas.
-
Propriedades derivadas de propriedades personalizadas
DiskEncryptionSetIdZonesStorageType
-
Propriedades derivadas do modelo de disco do SO se não especificadas nas propriedades personalizadas
DiskEncryptionSetIdZonesStorageType
Nota:
- Se o Armazenamento Redundante de Zona (ZRS) não for especificado nas propriedades personalizadas ou no modelo de disco do SO, o disco de dados será colocado na mesma zona que o disco do SO e o disco de Identidade.
- As tags são derivadas apenas do modelo de disco do SO.
Limitações
As seguintes operações não são atualmente suportadas:
- Provisionamento de mais de um disco de dados.
- Provisionamento de discos de dados não persistentes.
- Criação de um disco de dados com um modelo.
- Modificar catálogos e VMs existentes para usar discos de dados.
- Redefinir o disco de dados.
- Atualização da imagem do disco de dados.
- Usar uma fonte diferente de um disco gerenciado.
- Armazenar disco de dados na Galeria de Computação do Azure (ACG).
- Usar
StorageTypeAtShutdownpara o disco de dados
Criar um catálogo com disco de dados
Inclua os seguintes parâmetros no comando PowerShell New-ProvScheme para provisionar um catálogo de máquinas MCS com disco de dados.
-
DataDisk: Caminho para um item de inventário do tipo ManagedDisk válido. -
DataDiskPersistence: Para indicar se oDataDiské persistente ou não persistente. No entanto, atualmente, apenas discos de dados persistentes são suportados.
Por exemplo:
New-ProvScheme  -CleanOnBoot -HostingUnitName "<HostingUnitName >" -IdentityPoolName "<IdentityPoolName >" -InitialBatchSizeHint 1 -MasterImageVM disk.manageddisk -NetworkMapping <NetworkMapping > -ProvisioningSchemeName "<ProvisioningSchemeName >" -DataDisk "XDHyp:\HostingUnits\Azure-Resources-1\image.folder\<resourcegroupname>\xxxx-datadisk.manageddisk"  -DataDiskPersistence "Persistent"  -Scope @() -VMCpuCount 4  -VMMemoryMB 6144  -TenancyType Shared  -FunctionalLevel "L7_20"
<!--NeedCopy-->
Determinar se um disco de dados está em uso
Faça o seguinte para verificar se o disco de dados está atribuído a uma VM:
- Execute
Get-ProvVme verifique oCustomVmDatada VM. Se a VM estiver usando o disco de dados, haverá um registro de disco com a funçãoDiskRole.DataDisk. - Verifique se um disco de dados está presente na VM no portal do Azure.
Excluir um disco de dados
Se você excluir o catálogo, o disco de dados será excluído, a menos que você use a opção forgetVM ou purgeDBOnly. Se você excluir a VM, o disco de dados será excluído, a menos que você use a opção forgetVM ou purgeDBOnly.
Migrar de discos não gerenciados para gerenciados
Em September 30, 2025, o Azure desativará oficialmente os discos não gerenciados (ou seja, VHDs). Quaisquer VMs existentes usando discos não gerenciados serão interrompidas e desalocadas após o prazo.
No entanto, você pode migrar suas VMs provisionadas por MCS de discos não gerenciados para discos gerenciados, o que ajuda a evitar interrupções de serviço devido aos planos de desativação de discos não gerenciados do Azure.
Todos os discos não gerenciados anexados à VM são convertidos. Isso inclui o Disco de Identidade, Disco do SO e Disco WBC (se usado).
Para obter mais informações sobre o plano de desativação de discos não gerenciados do Azure, consulte Migre seus discos não gerenciados do Azure até September 30, 2025.
Casos de uso
Este recurso se aplica a catálogos provisionados por MCS persistentes e não persistentes.
Ele também oferece suporte à migração para VMs sob demanda e não sob demanda (legadas):
- VMs sob demanda: Faça a transição de seus discos existentes de não gerenciados para gerenciados para se alinhar ao suporte atualizado do Azure.
- VMs não sob demanda (legadas): VMs legadas ou não sob demanda suportam apenas discos não gerenciados. Use este recurso para converter suas VMs legadas para sob demanda, migrando também para discos gerenciados.
Para obter mais informações sobre o provisionamento sob demanda, consulte Provisionamento sob demanda do Azure.
Limitações
- Depois que um catálogo de máquinas ou VM é convertido para discos gerenciados, ele não pode ser convertido de volta para discos não gerenciados
- Para VMs não sob demanda (legadas), o processo de migração inclui a conversão delas para provisionamento sob demanda. Você não pode converter apenas os discos e continuar a usar VMs não sob demanda.
Considerações importantes
- A conversão não ocorre automaticamente. Ela acontece como parte de uma operação de inicialização.
- Se várias atualizações forem solicitadas para uma VM, a conversão do disco terá precedência. Atualizações adicionais são adiadas até uma inicialização subsequente.
- Depois que a VM é convertida e inicializada com sucesso, os VHDs da VM são limpos para economizar custos. A própria conta de armazenamento não é limpa.
- Um disco base ainda pode existir na conta de armazenamento. Você pode executar uma atualização de catálogo, e um novo disco base de snapshot (ou ACG) é criado.
- Depois que todas as VMs no catálogo são convertidas e o novo disco base é criado, a conta de armazenamento vazia pode ser excluída.
Permissões necessárias
Você precisa da seguinte permissão em seu Azure Service Principal para permitir a conversão de discos não gerenciados para gerenciados:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
<!--NeedCopy-->
Etapas de configuração
Para Catálogos Sob Demanda:
-
Execute
Set-ProvScheme(ouSet-ProvVMpara VMs persistentes) para atualizarUseManagedDisksparaTrue. Por exemplo:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy--> -
Executar
Set-ProvVMUpdateTimeWindow` para aplicar as atualizações. Neste exemplo, a atualização é aplicada na próxima inicialização da VM.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Ligue as VMs.
Para Catálogos Não Sob Demanda (Legados):
-
Execute
Set-ProvScheme(ouSet-ProvVMpara VMs persistentes) para configurarSet DeploymentSchemapara1.1. Por exemplo:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties> <!--NeedCopy--> -
Execute
Set-ProvVMUpdateTimeWindowpara aplicar as atualizações. Neste exemplo, a atualização é aplicada no próximo ligamento da VM.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Ligue as VMs.
Solução de problemas
Se uma VM falhar ao converter de discos não gerenciados para gerenciados:
-
Verifique se as propriedades personalizadas
UseManagedDisksouDeploymentSchemaestão definidas corretamente:- Se estiver usando
Set-ProvScheme, verifique as propriedades personalizadas do ProvScheme executandoGet-ProvScheme. Para obter mais informações, consulte Get-ProvScheme. - Se estiver usando
Set-ProvVM, verifique se a VM tem uma nova configuração com a propriedade personalizada atualizada executandoGet-ProvVMConfiguration. Para obter mais informações, consulte Set-ProvVM.
- Se estiver usando
-
Verifique se a seguinte permissão está presente no seu Azure Service Principal:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
-
Execute
Get-ProvOperationEventpara visualizar quaisquer avisos para o Esquema de Provisionamento. Para obter mais informações, consulte Get-ProvOperationEvent. Por exemplo:Get-ProvOperationEvent -LinkedObjectType ProvisioningScheme -LinkedObjectUid <your-provscheme-id> <!--NeedCopy-->
Onde ir em seguida
- Se este for o primeiro catálogo criado, você será guiado para criar um grupo de entrega.
- Para revisar todo o processo de configuração, consulte Planejar e construir uma implantação.
- Para gerenciar catálogos, consulte Gerenciar catálogos de máquinas e Gerenciar um catálogo do Microsoft Azure.
Mais informações
Neste artigo
- Criar um catálogo de máquinas
- Criar um catálogo de máquinas usando uma imagem do Azure Resource Manager no Studio
- Criar uma especificação de modelo do Azure
- Exportar um perfil de máquina para um arquivo JSON
- Importar um perfil de máquina como uma especificação de modelo ARM no Azure
- Provisionar máquinas em Zonas de Disponibilidade especificadas
- Discos efêmeros do Azure
- Galeria de Computação do Azure
- Condições para que o disco temporário do Azure seja elegível para disco de cache de write-back
- Criptografia do lado do servidor do Azure
- Criptografia de disco do Azure no host
- Criptografia dupla em disco gerenciado
- Grupos de recursos do Azure
- Azure Marketplace
- Provisionar VMs de catálogo com o Agente do Azure Monitor instalado
- VMs confidenciais do Azure
- Monitoramento de Integridade de Inicialização
- Criar um catálogo de VMs de reserva de capacidade sob demanda
- Virtualização aninhada
- SKUs somente NVMe
- Usar PowerShell
- Usar especificação de modelo na criação ou atualização de um catálogo usando PowerShell
- Habilitar extensões de VM do Azure
- Catálogos de máquinas com Inicialização Confiável
- Usar valores de propriedade do perfil da máquina
- Configurar Zonas de Disponibilidade usando PowerShell
- Provisionar VMs em hosts dedicados do Azure
- Configurar tipos de armazenamento
- Habilitar armazenamento com redundância de zona
- Capturar configurações de diagnóstico em VMs e NICs de um perfil de máquina
- Verificar a licença do Windows
- Configurar a licença do Linux
- Criar um catálogo de máquinas com um disco efêmero do Azure
- Configurar a Galeria de Computação do Azure
- Criar ou atualizar um catálogo com várias NICs por VM
- Criar um catálogo de máquinas com disco de cache de write-back não persistente
- Criar um catálogo de máquinas com disco de cache de write-back persistente
- Melhorar o desempenho de inicialização com MCSIO
- Criar um catálogo de máquinas com chave de criptografia gerenciada pelo cliente
- Criar um catálogo de máquinas com capacidade de criptografia no host
- Criar um catálogo de máquinas com criptografia dupla
- Determinação do local do arquivo de paginação
- Cenários de configuração do arquivo de paginação
- Especificar configuração do arquivo de paginação
- Modificar configurações do arquivo de paginação
- Provisionar VMs de catálogo com AMA habilitado
- Criar um catálogo usando VMs Spot do Azure
- Configurar tamanhos de VM de backup
- Copiar tags em todos os recursos
- Criar um catálogo de disco WBC pré-formatado
- Excluir disco WBC no desligamento para catálogos Citrix Provisioning™ provisionados por MCS
- Provisionar disco de dados
- Migrar de discos não gerenciados para gerenciados
- Onde ir em seguida
- Mais informações