OktaをIdPとして使用したCitrix Workspaceアプリのシングルサインオン
OktaをIDプロバイダー (IdP) として使用して、Citrix Workspaceアプリへのシングルサインオン (SSO) を構成できます。
前提条件
以下の前提条件には、管理者権限が必要です。
-
シトリックス クラウド
-
クラウドコネクタ
注:
Citrix Cloudを初めて使用する場合は、リソースの場所を定義し、コネクタを構成してください。本番環境には、少なくとも2つのCloud Connectorを展開することをお勧めします。Citrix Cloud Connectorのインストール方法については、「Cloud Connectorのインストール」を参照してください。
-
Citrix Workspaceアプリ
-
Federated Authentication Service(オプション)。詳細については、「Citrix Federated Authentication Serviceを使用したワークスペースのシングルサインオンの有効化」を参照してください。
-
シトリックス DaaS(旧シトリックス バーチャルアプリ&デスクトップサービス)
-
ADドメイン参加済みVDAまたは物理AD参加済みデバイス
-
Oktaテナント
-
Okta 統合 Windows 認証(IWA)エージェント
-
Okta Verify(Okta Verifyはアプリストアからダウンロードできます)(オプション)
-
アクティブディレクトリ (AD)
SSO の設定方法
IdP として Okta を使用して Citrix Workspace アプリの SSO を設定する手順は次のとおりです。
- Okta AD エージェントのインストール
- Okta OIDC Web アプリケーション統合の作成
- Okta OIDC Web アプリケーションの設定
- Okta API トークンの作成
- Citrix Cloud を Okta 組織に接続する
- Workspaces の Okta 認証を有効にする
- Okta 多要素認証 (MFA) バイパスの設定
- Google 管理コンソールで Okta IdP を設定する
- SAML SSO Chrome 拡張機能を使用して ChromeOS 用 Citrix Workspace アプリの SSO を設定する
Okta AD エージェントのインストール
前提条件:
エージェントをインストールする前に、Active Directory 統合の前提条件 リンクに記載されている前提条件を満たしていることを確認してください。
Okta ADエージェントをインストールするには:
- Okta管理ポータルで、Directory > Directory Integrationsをクリックします。
- Add Directory > Add Active Directoryをクリックします。
- エージェントアーキテクチャとインストール要件を網羅したワークフローに従って、インストール要件を確認します。
- Set Up Active Directoryボタンをクリックし、次にDownload Agentをクリックします。
- Install the Okta AD agentに記載されている手順に従って、Okta ADエージェントをWindowsサーバーにインストールします。
Okta OIDC Webアプリ統合を作成する
OktaをIdPとして使用するには、ユーザー資格情報をCitrix Cloudで使用できるように、Okta OIDC - OpenID Connect Webアプリケーションを作成する必要があります。このアプリはサインインシーケンスを開始し、サインアウトした場合のCitrix Workspace URLへのリダイレクトも処理します。
詳細については、Create an Okta OIDC web app integrationを参照してください。
Okta OIDC Webアプリケーションを構成する
Okta OIDCアプリが作成されたら、Citrix Cloudに必要な設定で構成します。これらの設定は、サブスクライバーがOktaでCitrix Workspaceにサインインする際の認証目的で必要です。
詳細については、Configure the Okta OIDC web applicationリンクを参照してください。
Okta APIトークンを作成する
Okta APIトークンの作成方法の詳細については、Create an Okta API tokenを参照してください。
Citrix CloudをOkta組織に接続する
Citrix Cloudを接続する方法の詳細については、「Connect Citrix Cloud to your Okta organization」を参照してください。
WorkspacesのOkta認証を有効にする
Okta認証を有効にする方法の詳細については、「Enable Okta authentication for workspaces」を参照してください。
Okta多要素認証(MFA)バイパスを構成する
セットアップにアクセスするためにホワイトリストに登録する必要があるIPアドレスのセットを定義するネットワークゾーンを作成します。詳細については、「Create zones for IP addresses」を参照してください。
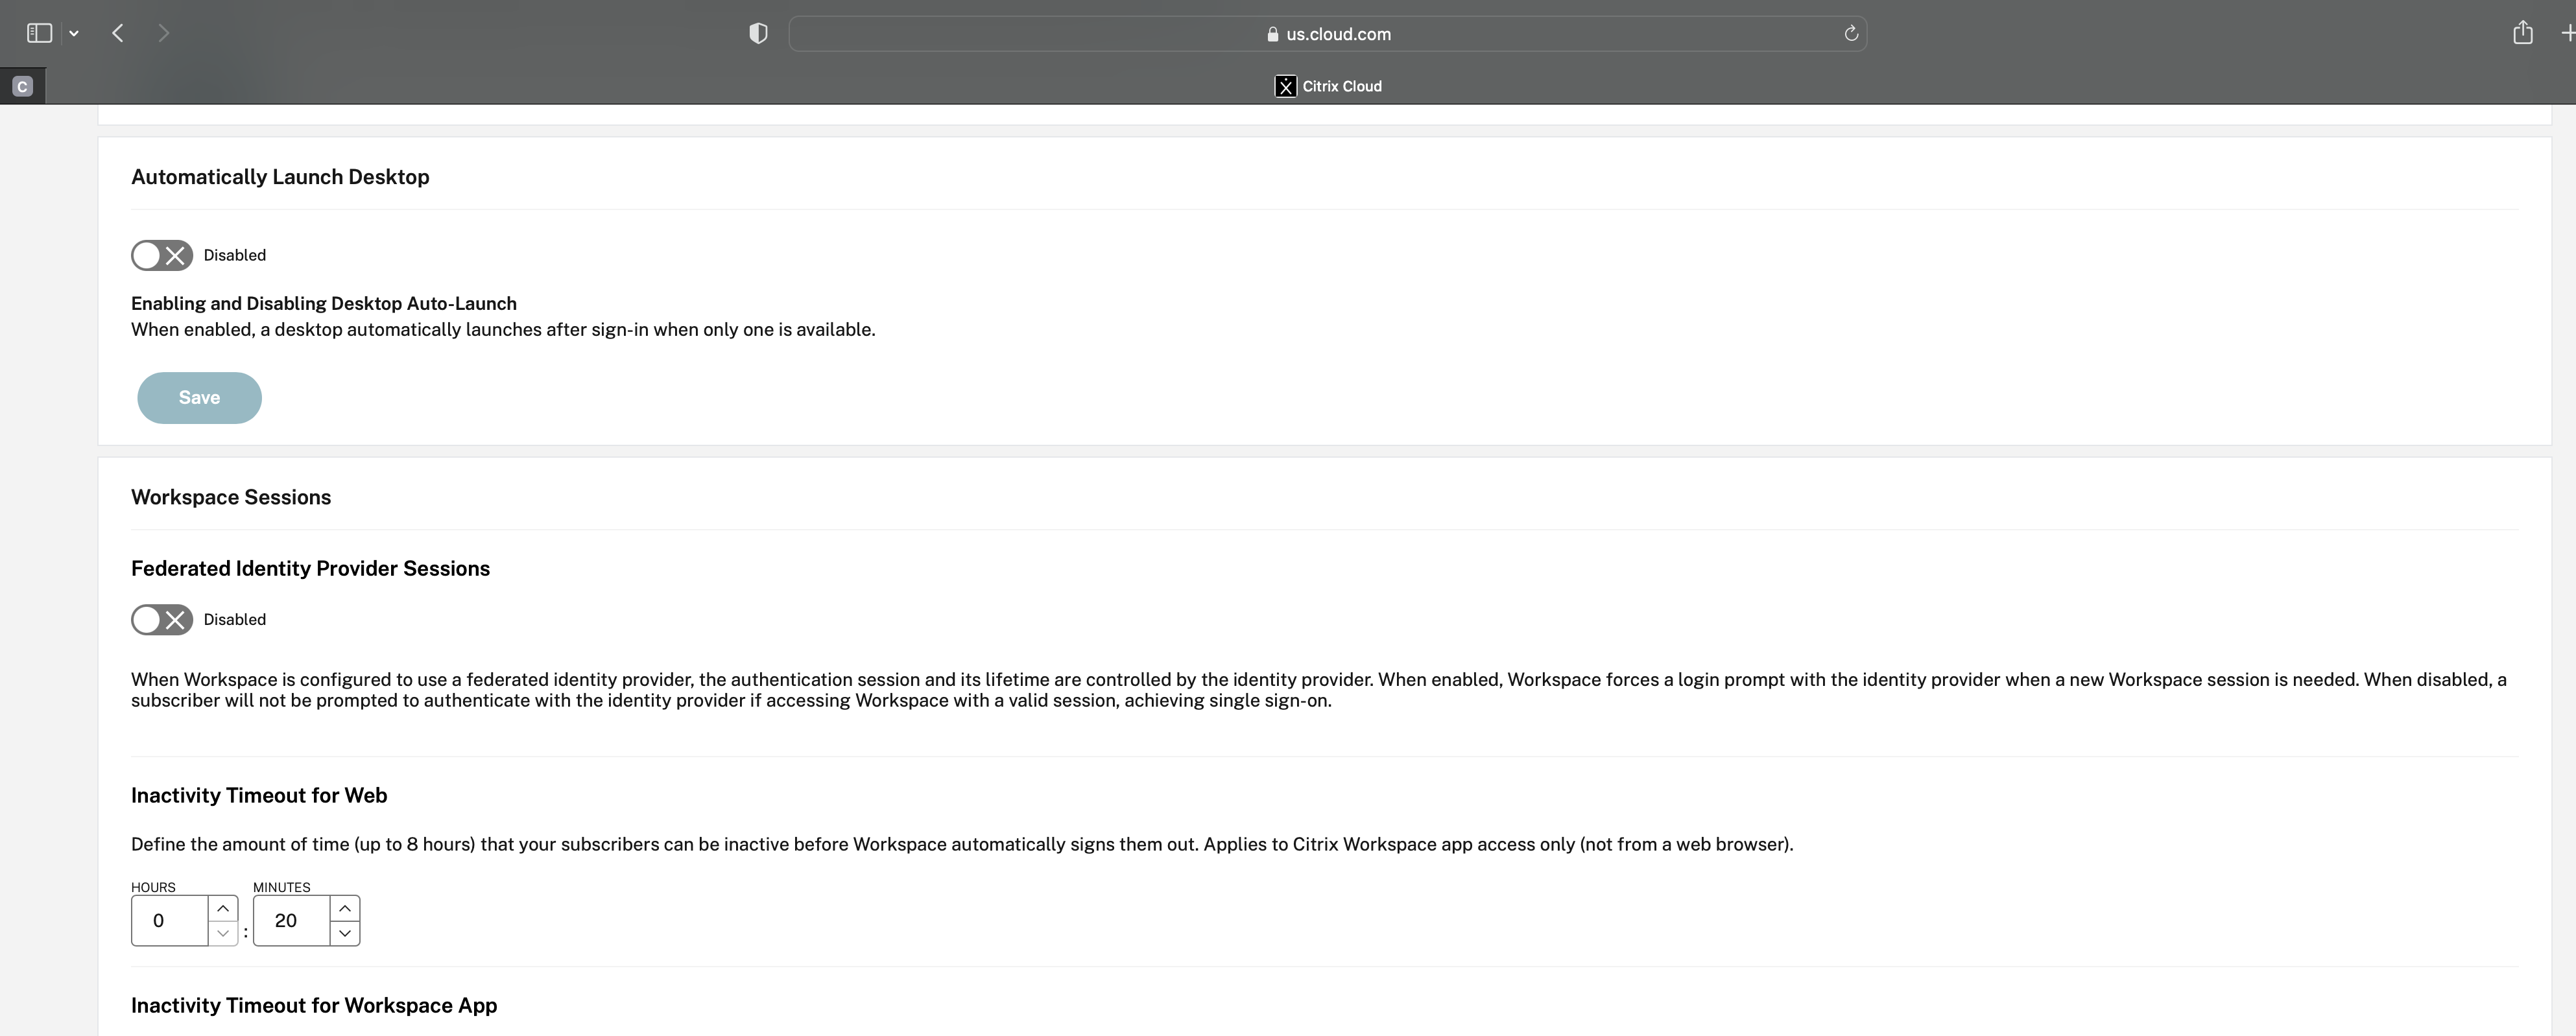
オプション「Federated Identity Provider Sessions」を必ず無効にしてください。クラウドコンソールで「Workspace Configuration」>「Customize」>「Preferences」に移動し、「Federated Identity Provider Sessions」を無効にします。
Google管理コンソールでOkta IdPを構成する
-
Security Assertion Markup Language (SAML) アプリケーションを作成するには、「Create SAML app integrations」を参照してください。
「Single sign-on URL」と「Audience URI (SP Entity ID)」フィールドにURLを入力してください。例:
https://admin.google.com。注:
Google管理コンソールでSAMLプロファイルを作成した後、例のURLを変更する必要がある場合があります。詳細については、次の手順を参照してください。
-
Google管理コンソールでサードパーティIdPを使用してSAMLを構成します。
組織のSSOプロファイルを作成し、ユーザーを割り当てるには、「Create a SAML SSO profile」リンクに記載されている手順に従ってください。
SAMLプロファイルのOktaサインイン、サインアウト、発行者、およびその他のIdP情報を取得するには、「Add a SAML IdP」リンクに記載されている手順に従ってください。
- SAMLプロファイルを構成するには、How to Configure SAML 2.0 for Google Workspaceリンクを参照してください。
-
プロファイルを同期するために、Google SAMLプロファイルの詳細を使用してOKTAでSAMLプロファイルを構成します。
-
Security > Authentication > SSO with third-party IdP > Third-party SSO profiles に移動し、SAMLプロファイルを開きます。
-
Oktaダッシュボードページ(IdP)で、Google(サービスプロバイダー)SAMLプロファイルの詳細を追加します。
-
Single sign-on URL > ACS URL に移動し、Use this for Recipient URL と Destination URL のオプションを選択します。
-
Audience URI (SP Entity ID) > Entity ID に移動します。
IdPとSP(サービスプロバイダー)のSAMLプロファイルが同期されると、管理対象ユーザーのサインインページがChromebookのOktaサインインページに表示されます。
-
-
-
OKTA SAMLアプリケーションにユーザーを割り当てます。
ユーザーの割り当て方法の詳細については、Assign an app integration to a userリンクを参照してください。
検証チェックポイント
-
ユーザーがChromebookにエンタープライズGoogleアカウントを追加すると、Oktaの資格情報でサインインできます。
-
Chromebookにサインインした後、ユーザーはGoogle Chromeブラウザを開き、Citrix WorkspaceのURLを入力できる必要があります。
-
ユーザーはCitrix WorkspaceアプリのUIを表示できる必要があります。ユーザーは資格情報を求められることなく、仮想アプリとデスクトップに移動できる必要があります。
注:
SSOが失敗した場合は、Configure Okta IdP with Google Admin Consoleの手順を見直してください。
SAML SSO Chrome拡張機能を使用して、ChromeOS向けCitrix WorkspaceアプリのSSOを構成する
SAML拡張機能を使用してSSOを構成するには、次の手順を実行します。
-
ChromeデバイスにChromeアプリ拡張機能用のSAML SSOをインストールして構成します。
拡張機能をインストールするには、SAML SSO for Chrome Appsをクリックします。
-
この拡張機能は、ブラウザーからSAML Cookieを取得し、ChromeOS向けCitrix Workspaceアプリに提供します。
-
Citrix WorkspaceがSAML Cookieを取得できるように、次のポリシーで拡張機能を構成します。ドメインは、会社のOkta IdPドメインに置き換えてください。
{
    "whitelist" : {
        "Value" : [
            {
                "appId" : "haiffjcadagjlijoggckpgfnoeiflnem",
                "domain" : "<domain.okta.com>"
                }
            ]
        }
}
<!--NeedCopy-->
注:
ChromeOS向けCitrix Workspaceアプリを再パッケージ化する場合は、
haiffjcadagjlijoggckpgfnoeiflnemを再パッケージ化されたappIdに置き換えてください。 -
仮想アプリおよびデスクトップへのSSOを実現するためにFASを展開します。
仮想アプリおよびデスクトップへのSSOを実現するには、Federated Authentication Service(FAS)を展開するか、Citrix Workspaceアプリを構成します。
注:
- FASがない場合、Active Directoryのユーザー名とパスワードの入力を求められます。詳しくは、「Citrix Federated Authentication Serviceを使用したワークスペースのシングルサインオンの有効化」を参照してください。