Crea un catalogo Microsoft Azure
Crea cataloghi di macchine descrive le procedure guidate che creano un catalogo di macchine. Le seguenti informazioni riguardano i dettagli specifici degli ambienti cloud di Microsoft Azure Resource Manager.
Nota:
Prima di creare un catalogo Microsoft Azure, è necessario completare la creazione di una connessione a Microsoft Azure. Vedere Connessione a Microsoft Azure.
Crea un catalogo di macchine
È possibile creare un catalogo di macchine in due modi:
- Studio.
- PowerShell. Vedere Gestire Citrix DaaS utilizzando gli SDK PowerShell remoti. Per informazioni su come implementare funzionalità specifiche utilizzando PowerShell, vedere Utilizzare PowerShell.
Crea un catalogo di macchine utilizzando un’immagine di Azure Resource Manager in Studio
Queste informazioni sono un supplemento alle indicazioni in Crea cataloghi di macchine.
Un’immagine può essere un disco, uno snapshot o una versione di immagine di una definizione di immagine all’interno della Azure Compute Gallery che viene utilizzata per creare le VM in un catalogo di macchine.
Prima di creare il catalogo di macchine, creare un’immagine in Azure Resource Manager.
Nota:
- L’uso di dischi non gestiti per il provisioning di VM è deprecato.
- Il supporto per l’utilizzo di un’immagine master da una regione diversa da quella configurata nella connessione host è deprecato. Utilizzare Azure Compute Gallery per replicare l’immagine master nella regione desiderata.
Quando si crea un catalogo di macchine MCS, viene creata una VM temporanea basata sulla VM originale per eseguire attività di preparazione come l’abilitazione di DHCP e il riarmo della licenza. Questa VM temporanea è chiamata VM di preparazione. Il nome di questa VM di preparazione segue il formato Preparati-84x9n, dove gli ultimi cinque caratteri sono generati casualmente per evitare duplicazioni. La convenzione di denominazione per questa VM di preparazione è fissa e non può essere personalizzata. Una volta completate le attività di preparazione, la VM di preparazione viene distrutta.
Per disconnettere la rete dalla VM di preparazione, viene creato un gruppo di sicurezza di rete per negare tutto il traffico in entrata e in uscita. Il gruppo di sicurezza di rete viene creato automaticamente una volta per catalogo. Il nome del gruppo di sicurezza di rete è Citrix-Deny-All-a3pgu-GUID, dove GUID è generato casualmente. Ad esempio, Citrix-Deny-All-a3pgu-3f161981-28e2-4223-b797-88b04d336dd1.
Nella procedura guidata di creazione del catalogo di macchine:
-
Le pagine Tipo di macchina e Gestione macchine non contengono informazioni specifiche di Azure. Seguire le indicazioni nell’articolo Creare cataloghi di macchine.
-
Nella pagina Immagine, selezionare un’immagine da utilizzare come immagine master per tutte le macchine nel catalogo. Viene visualizzata la procedura guidata Seleziona un’immagine. Seguire questi passaggi per selezionare un’immagine:
- (Applicabile solo alle connessioni configurate con immagini condivise all’interno o tra tenant) Selezionare una sottoscrizione in cui risiede l’immagine.
- Selezionare un gruppo di risorse.
- Passare al disco gestito di Azure, alla Azure Compute Gallery o alla versione dell’immagine di Azure.
Quando si seleziona un’immagine, considerare quanto segue:
- Verificare che un Citrix VDA sia installato sull’immagine.
- Se si seleziona un disco collegato a una VM, è necessario arrestare la VM prima di procedere al passaggio successivo.
Nota:
- La sottoscrizione corrispondente alla connessione (host) che ha creato le macchine nel catalogo è contrassegnata da un punto verde. Le altre sottoscrizioni sono quelle che hanno la Azure Compute Gallery condivisa con tale sottoscrizione. In tali sottoscrizioni, vengono mostrate solo le gallerie condivise. Per informazioni su come configurare le sottoscrizioni condivise, vedere Condividere immagini all’interno di un tenant (tra sottoscrizioni) e Condividere immagini tra tenant.
- È possibile creare uno schema di provisioning utilizzando un disco del sistema operativo effimero su Windows con Avvio attendibile. Quando si seleziona un’immagine con Avvio attendibile, è necessario selezionare un profilo macchina con Avvio attendibile abilitato con vTPM. Per creare cataloghi di macchine utilizzando un disco del sistema operativo effimero, vedere Come creare macchine utilizzando dischi del sistema operativo effimeri.
- Quando la replica dell’immagine è in corso, è possibile procedere e selezionare l’immagine come immagine master e completare la configurazione. Tuttavia, la creazione del catalogo potrebbe richiedere più tempo per essere completata mentre l’immagine viene replicata. MCS richiede che la replica venga completata entro un’ora dall’inizio della creazione del catalogo. Se la replica scade, la creazione del catalogo fallisce. È possibile verificare lo stato della replica in Azure. Riprovare se la replica è ancora in sospeso o dopo che la replica è stata completata.
- È possibile effettuare il provisioning di un catalogo di VM Gen2 utilizzando un’immagine Gen2 per migliorare le prestazioni del tempo di avvio. Tuttavia, la creazione di un catalogo di macchine Gen2 utilizzando un’immagine Gen1 non è supportata. Allo stesso modo, la creazione di un catalogo di macchine Gen1 utilizzando un’immagine Gen2 non è supportata. Inoltre, qualsiasi immagine meno recente che non disponga di informazioni sulla generazione è un’immagine Gen1.
Scegliere se si desidera che le VM nel catalogo ereditino le configurazioni da un profilo macchina. Per impostazione predefinita, la casella di controllo Usa un profilo macchina (obbligatorio per Microsoft Entra ID) è selezionata. Fare clic su Seleziona un profilo macchina per sfogliare una VM o una specifica di modello ARM da un elenco di gruppi di risorse.
Esempi di configurazioni che le VM possono ereditare da un profilo macchina includono:
- Rete accelerata
- Diagnostica di avvio
- Caching del disco host (relativo ai dischi del sistema operativo e MCSIO)
- Dimensioni della macchina (salvo diversa indicazione)
- Tag posizionati sulla VM
Nota:
- Quando si seleziona un’immagine master per i cataloghi di macchine in Azure, il profilo della macchina viene filtrato in base all’immagine master selezionata. Ad esempio, il profilo della macchina viene filtrato in base al sistema operativo Windows, al tipo di sicurezza, al supporto per l’ibernazione e all’ID del set di crittografia del disco dell’immagine master.
- L’utilizzo di un profilo macchina con Avvio attendibile come Tipo di sicurezza è obbligatorio quando si seleziona un’immagine o uno snapshot con Avvio attendibile abilitato. È quindi possibile abilitare o disabilitare SecureBoot e vTPM specificando i relativi valori nel Profilo macchina. Per informazioni sull’Avvio attendibile di Azure, vedere https://docs.microsoft.com/it-it/azure/virtual-machines/trusted-launch.
Convalidare la specifica del modello ARM per assicurarsi che possa essere utilizzata come profilo macchina per creare un catalogo di macchine. Per informazioni sulla creazione di una specifica di modello di Azure, vedere Creare una specifica di modello di Azure.
Esistono due modi per convalidare la specifica del modello ARM:
- Dopo aver selezionato la specifica del modello ARM dall’elenco dei gruppi di risorse, fare clic su Avanti. Vengono visualizzati messaggi di errore se la specifica del modello ARM presenta errori.
- Eseguire uno dei seguenti comandi PowerShell:
Test-ProvInventoryItem -HostingUnitName <string> -InventoryPath <string>Test-ProvInventoryItem -HostingUnitUid <Guid> -InventoryPath <string>
Ad esempio:
 Test-ProvInventoryItem -HostingUnitName "we-vdi0101-d-vnet" -InventoryPath machineprofile.folder/vdi01-d-rg.resourcegroup/VDD-templ-spec.templatespec/1.5.templatespecversion
 <!--NeedCopy-->
Dopo aver creato il catalogo, è possibile visualizzare le configurazioni che l’immagine eredita dal profilo macchina. Nel nodo Cataloghi macchine, selezionare il catalogo per visualizzarne i dettagli nel riquadro inferiore. Quindi, fare clic sulla scheda Proprietà modello per visualizzare le proprietà del profilo macchina. La sezione Tag visualizza fino a tre tag. Per visualizzare tutti i tag posizionati sulla VM, fare clic su Visualizza tutto.
Se si desidera che MCS esegua il provisioning delle VM su un host dedicato di Azure, abilitare la casella di controllo Usa un gruppo host e quindi selezionare un gruppo host dall’elenco. Un gruppo host è una risorsa che rappresenta una raccolta di host dedicati. Un host dedicato è un servizio che fornisce server fisici che ospitano una o più macchine virtuali. Il server è dedicato alla sottoscrizione di Azure e non è condiviso con altri abbonati. Quando si utilizza un host dedicato, Azure garantisce che le VM siano le uniche macchine in esecuzione su tale host. Questa funzionalità è adatta per scenari in cui è necessario soddisfare requisiti normativi o di sicurezza interni. Per ulteriori informazioni sui gruppi host e sulle considerazioni per il loro utilizzo, vedere Provisioning di VM su host dedicati di Azure.
Importante:
- Vengono mostrati solo i gruppi host con il posizionamento automatico di Azure abilitato.
- L’utilizzo di un gruppo host modifica la pagina Macchine virtuali offerta più avanti nella procedura guidata. In tale pagina vengono mostrate solo le dimensioni delle macchine contenute nel gruppo host selezionato. Inoltre, le Zone di disponibilità vengono selezionate automaticamente e non sono disponibili per la selezione.
-
La pagina Tipi di archiviazione e licenza viene visualizzata solo quando si utilizza un’immagine di Azure Resource Manager.
- Selezionare il Tipo di ridondanza dell’archiviazione:
- Archiviazione con ridondanza locale (LRS): LRS consente di scegliere tra tutti i tipi di archiviazione disponibili. Quando si utilizza LRS, Azure distribuisce le Macchine virtuali (VM) esclusivamente all’interno della zona di disponibilità specificata.
- Archiviazione con ridondanza di zona (ZRS): ZRS consente una maggiore flessibilità nel posizionamento delle VM, poiché Azure può avviare le VM in qualsiasi zona disponibile. Questo è un vantaggio chiave rispetto all’Archiviazione con ridondanza locale (LRS), garantendo la disponibilità delle VM anche se la zona originale del disco diventa inaccessibile. ZRS, tuttavia, è compatibile solo con i tipi di archiviazione SSD Premium e SSD Standard.
-
Selezionare i Tipi di archiviazione da utilizzare per il catalogo macchine: il tipo di archiviazione determina quali dimensioni delle macchine vengono offerte nella pagina Macchine virtuali della procedura guidata.
- SSD Premium. Offre un’opzione di archiviazione su disco ad alte prestazioni e bassa latenza, adatta per VM con carichi di lavoro con uso intensivo di I/O.
- SSD Standard. Offre un’opzione di archiviazione conveniente, adatta per carichi di lavoro che richiedono prestazioni costanti a livelli di IOPS inferiori.
- HDD Standard. Offre un’opzione di archiviazione su disco affidabile e a basso costo, adatta per VM che eseguono carichi di lavoro non sensibili alla latenza.
- Selezionare Usa disco del sistema operativo effimero di Azure. Il disco del sistema operativo effimero di Azure offre un’opzione di archiviazione conveniente che riutilizza il disco locale delle VM per ospitare il disco del sistema operativo. In alternativa, è possibile utilizzare PowerShell per creare macchine che utilizzano dischi del sistema operativo effimeri. Per maggiori informazioni, vedere Dischi effimeri di Azure. Considerare quanto segue quando si utilizza un disco del sistema operativo effimero:
- Il disco del sistema operativo effimero di Azure e MCS I/O non possono essere abilitati contemporaneamente.
- Per aggiornare le macchine che utilizzano dischi del sistema operativo effimeri, è necessario selezionare un’immagine la cui dimensione non superi la dimensione del disco cache o del disco temporaneo della VM.
- Non è possibile utilizzare l’opzione Mantieni VM e disco di sistema durante i cicli di alimentazione offerta più avanti nella procedura guidata.
- Selezionare il Tipo di ridondanza dell’archiviazione:
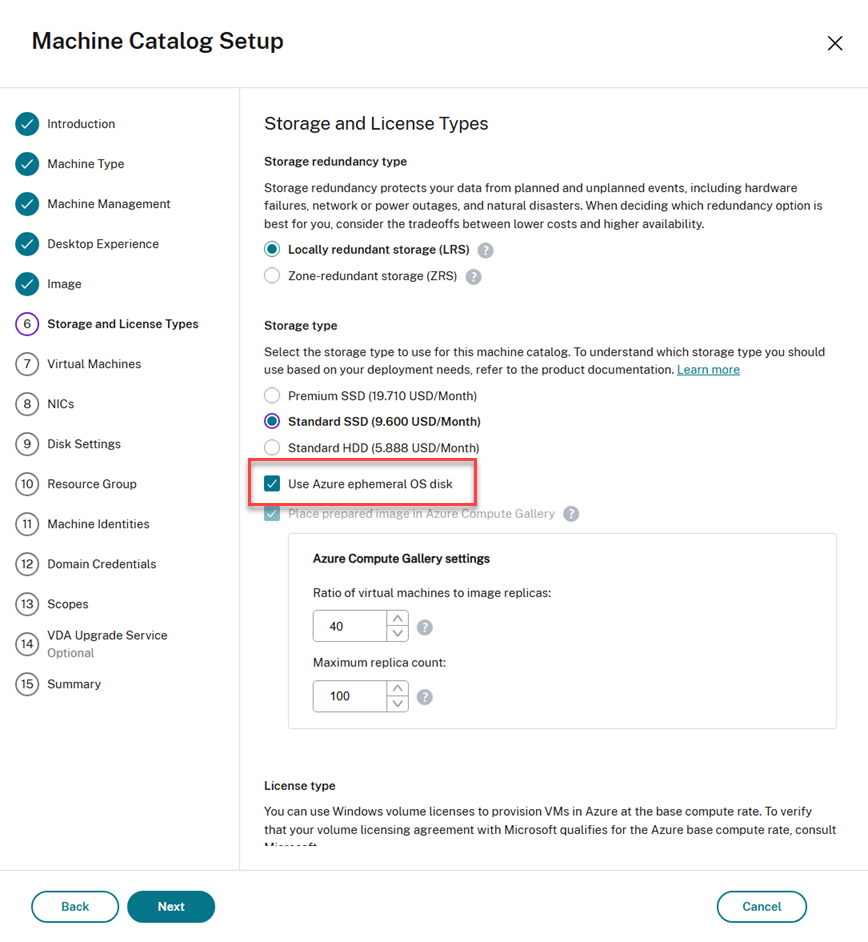 > Nota:
>
> - Il disco di identità viene sempre creato utilizzando SSD Standard indipendentemente dal tipo di archiviazione scelto.
> - Se si seleziona ZRS come Ridondanza dell’archiviazione, si avrà la possibilità di selezionare solo SSD Premium e SSD Standard.
For details about Azure storage types and storage replication, see the following:

-  [Introduction to Azure Storage](https://docs.microsoft.com/en-us/azure/storage/common/storage-introduction/)
-  [Azure premium storage: Design for high performance](https://docs.microsoft.com/en-us/azure/virtual-machines/premium-storage-performance/)
-  [Azure Storage redundancy](https://docs.microsoft.com/en-us/azure/storage/common/storage-redundancy/)

Select whether to use existing Windows licenses or Linux licenses:

-  Windows licenses: Using Windows licenses along with Windows images (Azure platform support images or custom images) lets you run Windows VMs in Azure at a reduced cost. There are two types of licenses:

    -  **Windows Server license**. Lets you use your Windows Server or Azure Windows Server licenses, allowing you to use Azure Hybrid Benefits. For details, see <https://azure.microsoft.com/en-us/pricing/hybrid-benefit/>. Azure Hybrid Benefit reduces the cost of running VMs in Azure to the base compute rate, waiving the cost of extra Windows Server licenses from the Azure gallery.

    -  **Windows Client license**. Lets you bring your Windows 10 and Windows 11 licenses to Azure, allowing you to run Windows 10 and Windows 11 VMs in Azure without the need for extra licenses. For details, see [Client Access Licenses and Management Licenses](https://www.microsoft.com/en-us/licensing/product-licensing/client-access-license).

-  Linux licenses: With bring-your-own-subscription (BYOS) Linux licenses, you do not have to pay for the software. The BYOS charge only includes the compute hardware fee. There are two types of licenses:

    -  **RHEL_BYOS**: To use RHEL_BYOS type successfully, enable Red Hat Cloud Access on your Azure subscription.
    -  **SLES_BYOS**: The BYOS versions of SLES include support from SUSE.

See the following:

-  [Verify the Windows license](#verificare-la-licenza-windows)
-  [Configure the Linux license](#configurare-la-licenza-linux)

See the following documents to understand License types and their benefits:

-  <https://docs.microsoft.com/en-us/dotnet/api/microsoft.azure.management.compute.models.virtualmachine.licensetype?view=azure-dotnet>

-  <https://docs.microsoft.com/en-us/azure/virtual-machines/linux/azure-hybrid-benefit-linux>

Azure Compute Gallery is a repository for managing and sharing images. It lets you make your images available throughout your organization. We recommend that you store an image in Azure Compute Gallery when creating large non-persistent machine catalogs because doing that enables faster resets of VDA OS disks. After you select **Place prepared image in Azure Compute Gallery**, the **Azure Compute Gallery settings** section appears, letting you specify more Azure Computer Gallery settings:

-  **Ratio of virtual machines to image replicas**. Lets you specify the ratio of virtual machines to image replicas that you want Azure to keep. By default, Azure keeps a single image replica for every 40 non-persistent machines. For persistent machines, that number defaults to 1,000.

-  **Maximum replica count**. Lets you specify the maximum number of image replicas that you want Azure to keep. The default is 100.

For information on Azure Compute Gallery, see [Azure Compute Gallery](#azure-compute-gallery).

> **Note:**
>
> A gallery is created in ACG to store the image. This gallery is accessible only to MCS for VM creation and doesn't appear on the **Select an image** page.
-
Nella pagina Macchine virtuali, indicare quante VM si desidera creare e la dimensione della macchina. Dopo la creazione del catalogo, è possibile modificare la dimensione della macchina modificando il catalogo.
È ora possibile configurare una VM secondaria quando la dimensione della macchina primaria raggiunge la piena capacità. Per configurare le dimensioni delle VM secondarie, fare clic su Dimensione secondaria (facoltativo).
- Nella finestra Dimensione macchina secondaria, le VM elencate hanno entrambi i tipi di VM, Spot e Regolari. È possibile selezionare fino a 10 dimensioni di macchine secondarie. Una volta selezionate le 10 VM, le altre VM elencate vengono disabilitate per ulteriori selezioni.
- Fare clic su Avanti. Nel pannello Dimensione macchina secondaria, è possibile selezionare più dimensioni di macchine e trascinarle per modificare l’ordine di priorità. Fare clic su Fine. Le dimensioni della macchina selezionate vengono visualizzate in Dimensione secondaria (facoltativo). Fare clic sull’icona di modifica per modificare secondo necessità.
Nota:
- Se la proprietà Dimensione disco temporaneo è impostata per una VM primaria, vengono elencate solo le VM secondarie con la proprietà Dimensione disco temporaneo impostata.
- Se la proprietà Dimensione disco temporaneo non è impostata per una VM primaria, vengono elencate le VM secondarie senza la proprietà Dimensione disco temporaneo.
- Se si modifica la VM primaria, è necessario riconfigurare la VM secondaria.
- I profili macchina sono obbligatori per le dimensioni delle macchine secondarie.
- Le dimensioni secondarie delle VM che non supportano lo spot vengono mostrate solo quando una delle seguenti condizioni è soddisfatta; altrimenti, vengono mostrate tutte le dimensioni secondarie delle VM:
- La dimensione primaria della VM non supporta lo spot
- La dimensione primaria della VM supporta lo spot ma MP non supporta lo spot
- Il profilo della macchina supporta l’ibernazione
- La pagina NIC non contiene informazioni specifiche di Azure. Seguire le indicazioni nell’articolo Creare cataloghi di macchine.
-
Nella pagina Impostazioni disco, scegliere se abilitare la cache di write-back. Con la funzionalità di ottimizzazione dell’archiviazione MCS abilitata, è possibile configurare le seguenti impostazioni durante la creazione di un catalogo.
Dopo aver abilitato la cache di write-back, è possibile effettuare quanto segue:
-
Configurare le dimensioni del disco e della RAM utilizzati per la memorizzazione nella cache dei dati temporanei. Per maggiori informazioni, vedere Configurare la cache per i dati temporanei.
-
Selezionare il tipo di archiviazione per il disco della cache di write-back. Le seguenti opzioni di archiviazione sono disponibili per il disco della cache di write-back:
- SSD Premium
- SSD Standard
- HDD Standard
Nota:
Se si seleziona ZRS come Ridondanza dell’archiviazione nella pagina Tipi di archiviazione e licenza, la ridondanza dell’archiviazione del disco della cache di write-back viene impostata su ZRS per impostazione predefinita.
-
Scegliere se si desidera che il disco della cache di write-back persista per le VM con provisioning. Selezionare Abilita cache di write-back per rendere disponibili le opzioni. Per impostazione predefinita, è selezionato Usa disco cache di write-back non persistente.
-
Selezionare il tipo per il disco della cache write-back.
- Usa disco cache write-back non persistente. Se selezionato, il disco della cache write-back viene eliminato durante i cicli di accensione/spegnimento. Tutti i dati reindirizzati ad esso andranno persi. Se il disco temporaneo della VM ha spazio sufficiente, viene utilizzato per ospitare il disco della cache write-back per ridurre i costi. Dopo la creazione del catalogo, è possibile verificare se le macchine con provisioning utilizzano il disco temporaneo. Per farlo, fare clic sul catalogo e verificare le informazioni nella scheda Proprietà modello. Se viene utilizzato il disco temporaneo, viene visualizzato Disco cache write-back non persistente e il suo valore è Sì (utilizzando il disco temporaneo della VM). In caso contrario, viene visualizzato Disco cache write-back non persistente e il suo valore è No (non utilizzando il disco temporaneo della VM).
- Usa disco cache write-back persistente. Se selezionato, il disco della cache write-back persiste per le VM con provisioning. L’abilitazione di questa opzione aumenta i costi di archiviazione.
Nota:
Un catalogo utilizza automaticamente il disco temporaneo di Azure per il disco WBC se vengono soddisfatti tutti i seguenti criteri:
- MCSIO è abilitato.
- Il disco WBC non è persistente.
- La dimensione della VM include un disco temporaneo sufficientemente grande per il disco WBC.
- Nessuna lettera di unità è specificata per il disco WBC.
Questa funzionalità si applica sia alla creazione che alla modifica del catalogo, contribuendo a ridurre i costi di archiviazione.
-
Scegliere se mantenere le VM e i dischi di sistema per i VDA durante i cicli di accensione/spegnimento.
Mantieni VM e disco di sistema durante i cicli di accensione/spegnimento. Disponibile quando è stata selezionata l’opzione Abilita cache write-back. Per impostazione predefinita, le VM e i dischi di sistema vengono eliminati allo spegnimento e ricreati all’avvio. Se si desidera ridurre i tempi di riavvio della VM, selezionare questa opzione. Tenere presente che l’abilitazione di questa opzione aumenta anche i costi di archiviazione.
-
Scegliere se Abilitare il risparmio sui costi di archiviazione. Se abilitato, si risparmiano i costi di archiviazione eseguendo il downgrade del disco di archiviazione a HDD Standard quando la VM si spegne. La VM torna alle impostazioni originali al riavvio. L’opzione si applica sia ai dischi di archiviazione che ai dischi della cache write-back. In alternativa, è possibile utilizzare anche PowerShell. Vedere Modificare il tipo di archiviazione a un livello inferiore quando una VM viene spenta.
Nota:
Microsoft impone restrizioni sulla modifica del tipo di archiviazione durante lo spegnimento della VM. È anche possibile che Microsoft blocchi le modifiche del tipo di archiviazione in futuro. Per ulteriori informazioni, consultare questo articolo Microsoft.
-
Scegliere se crittografare i dati sulle macchine in questo catalogo e quale chiave di crittografia utilizzare. La crittografia lato server con una chiave gestita dal cliente (CMK) consente di gestire la crittografia a livello di disco gestito e proteggere i dati sulle macchine nel catalogo. Le impostazioni predefinite vengono ereditate dal profilo macchina o dall’immagine master, con il profilo che ha la priorità:
- Se si utilizza un profilo macchina con una CMK, l’opzione Usa la seguente chiave per crittografare i dati su ogni macchina viene selezionata automaticamente e il valore predefinito è la chiave del profilo macchina.
- Se si utilizza un profilo macchina con una chiave gestita dalla piattaforma (PMK) e l’immagine master è crittografata con CMK, l’opzione Usa la seguente chiave per crittografare i dati su ogni macchina viene selezionata automaticamente e il valore predefinito è la chiave dell’immagine master.
- Se non si utilizza un profilo macchina e l’immagine master è crittografata con CMK, l’opzione Usa la seguente chiave per crittografare i dati su ogni macchina viene selezionata automaticamente e il valore predefinito è la chiave dell’immagine master.
Per maggiori informazioni, vedere Crittografia lato server di Azure.
-
-
Nella pagina Gruppo di risorse, scegliere se creare gruppi di risorse o utilizzare gruppi esistenti.
- Se si sceglie di creare gruppi di risorse, selezionare Avanti.
- Se si sceglie di utilizzare gruppi di risorse esistenti, selezionare i gruppi dall’elenco Gruppi di risorse di provisioning disponibili.
Nota:
Selezionare un numero sufficiente di gruppi per ospitare le macchine che si stanno creando nel catalogo. Viene visualizzato un messaggio se se ne scelgono troppo pochi. Si consiglia di selezionarne più del minimo richiesto se si prevede di aggiungere altre VM al catalogo in seguito. Non è possibile aggiungere altri gruppi di risorse a un catalogo dopo la creazione del catalogo.
Per maggiori informazioni, vedere Gruppi di risorse di Azure.
-
Nella pagina Identità macchina, scegliere un tipo di identità e configurare le identità per le macchine in questo catalogo. Se si selezionano le VM come Microsoft Entra unite, è possibile aggiungerle a un gruppo di sicurezza di Microsoft Entra. I passaggi dettagliati sono i seguenti:
- Nel campo Tipo di identità, selezionare Microsoft Entra unito.
- Fare clic su Seleziona account di servizio e selezionare un account di servizio con la funzionalità Gestione gruppi di sicurezza di Microsoft Entra.
-
Fare clic su Gruppo di sicurezza di Microsoft Entra: Crea nuovo.
Nota:
Crea nuovo è disattivato se l’account di servizio selezionato non dispone della funzionalità di gestione dei gruppi di sicurezza di Microsoft Entra.
-
Immettere un nome per il gruppo, quindi fare clic su Crea.
- Per aggiungere il gruppo di sicurezza a un gruppo di sicurezza assegnato, selezionare Unisciti a un gruppo di sicurezza assegnato come membro, quindi fare clic su Seleziona un gruppo per scegliere un gruppo assegnato a cui unirsi.
-
Immettere lo schema di denominazione dell’account macchina per le VM.
Dopo la creazione del catalogo, Citrix DaaS™ accede ad Azure utilizzando l’account di servizio selezionato e crea il gruppo di sicurezza e una regola di appartenenza dinamica per il gruppo. In base alla regola, le VM con lo schema di denominazione specificato in questo catalogo vengono aggiunte automaticamente al gruppo di sicurezza.
Nota:
Per rinominare il gruppo di sicurezza di Microsoft Entra dopo la creazione del catalogo, modificare il catalogo e andare a Gruppo di sicurezza di Microsoft Entra dalla navigazione a sinistra. I nomi dei gruppi di sicurezza di Microsoft Entra non devono contenere i seguenti caratteri:
@ " \ / ; : # . * ? = < > | [ ] ( ) '.
-
Nella pagina Credenziali di dominio, seguire le istruzioni nell’articolo Creare cataloghi di macchine per completare le impostazioni.
-
Nella pagina Riepilogo, rivedere le impostazioni specificate e fare clic su Fine.
Suggerimento:
È possibile visualizzare il costo mensile stimato per le macchine virtuali in questo catalogo macchine in base al prezzo di listino pubblico di Azure. Se la connessione che ospita il catalogo dispone dell’autorizzazione
Microsoft.Consumption/pricesheets/readin Azure, la stima viene calcolata utilizzando invece i prezzi contrattuali della propria organizzazione.Selezionare la stima dei costi per visualizzare informazioni dettagliate. Per una stima più accurata, regolare le impostazioni come le ore di accensione giornaliere, i giorni lavorativi a settimana e le opzioni di risparmio in base all’utilizzo.
Creare una specifica di modello di Azure
È possibile creare una specifica di modello di Azure nel portale di Azure e utilizzarla in Studio e nei comandi PowerShell per creare o aggiornare un catalogo macchine MCS.
Per creare una specifica di modello Azure per una VM esistente:
- Accedere al portale di Azure. Selezionare un gruppo di risorse, quindi selezionare la VM e l’interfaccia di rete. Dal menu … in alto, fare clic su Esporta modello.
-
Deselezionare la casella di controllo Includi parametri se si desidera creare una specifica di modello per il provisioning del catalogo. Verificare nel file JSON che le sezioni
parametersevariablessiano:"parameters": {}, "variables": {} <!--NeedCopy--> - Fare clic su Scarica per salvare il modello come file JSON.
- Nel portale di Azure, selezionare Specifiche modello e fare clic su Importa modello.
- Cercare e importare il profilo della macchina (in JSON) salvato sul computer.
- Fornire Nome, Sottoscrizione, Gruppo di risorse, Posizione e Versione. Fare clic su Avanti: Modifica modello.
- Creare Rivedi+Crea e creare la specifica del modello.
- Nella pagina Specifiche modello, verificare la specifica del modello creata. Fare clic sulla specifica del modello. Nel pannello a sinistra, fare clic su Versioni.
- È possibile creare una nuova versione facendo clic su Crea nuova versione. Specificare un nuovo numero di versione, apportare modifiche alla specifica del modello corrente e fare clic su Rivedi + Crea per creare la nuova versione della specifica del modello.
È possibile ottenere informazioni sulla specifica del modello e sulla versione del modello utilizzando i seguenti comandi PowerShell:
-
Per ottenere informazioni sulla specifica del modello, eseguire:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec <!--NeedCopy--> -
Per ottenere informazioni sulla versione della specifica del modello, eseguire:
 get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec\bgg1.0.templatespecversion
 <!--NeedCopy-->
Utilizzare una specifica di modello per creare o aggiornare un catalogo
È possibile creare o aggiornare un catalogo di macchine MCS utilizzando una specifica di modello come input del profilo della macchina. Per fare ciò, è possibile:
- Utilizzare Studio. Vedere Creare un catalogo di macchine utilizzando un’immagine di Azure Resource Manager in Studio.
- Utilizzare PowerShell. Vedere Utilizzare le specifiche del modello per creare o aggiornare un catalogo tramite PowerShell
Esportare un profilo macchina in un file JSON
È possibile esportare il profilo macchina utilizzato da un catalogo in un file JSON. Questa funzione consente di personalizzare il profilo e importarlo in Azure come specifica del modello ARM per il provisioning futuro.
- Nella pagina Cataloghi macchine, selezionare un catalogo di macchine per visualizzare i dettagli nel riquadro inferiore.
- Fare clic sulla scheda Proprietà modello per visualizzare le proprietà del profilo macchina e fare clic su Esporta.
- Specificare un percorso sul computer locale per salvare il profilo macchina come file JSON.
Importare un profilo macchina come specifica del modello ARM in Azure
- Nel portale di Azure, selezionare Specifiche del modello e fare clic su Importa modello.
- Sfogliare e importare il profilo macchina (in JSON) salvato sul computer.
- Fornire Nome, Sottoscrizione, Gruppo di risorse, Posizione e Versione per il modello da importare e fare clic su Rivedi + Crea. Il modello viene convalidato e importato correttamente. Il modello importato è elencato in Specifiche del modello.
Quando si creano cataloghi di macchine utilizzando profili macchina, è possibile visualizzare questo modello quando si scelgono i profili. Per maggiori informazioni, vedere Utilizzare una specifica del modello per creare o aggiornare un catalogo.
Eseguire il provisioning delle macchine in zone di disponibilità specificate
È possibile eseguire il provisioning delle macchine in zone di disponibilità specifiche negli ambienti Azure. È possibile farlo utilizzando Studio o PowerShell.
Nota:
- Se non vengono specificate zone, MCS consente ad Azure di posizionare le macchine all’interno della regione. Se viene specificata più di una zona, MCS distribuisce le macchine in modo casuale tra di esse.
- Se si seleziona ZRS come ridondanza di archiviazione nella pagina Tipi di archiviazione e licenza, viene visualizzato un avviso che suggerisce di deselezionare la selezione della zona e di lasciare che Azure gestisca le zone di disponibilità delle VM. L’avviso viene visualizzato solo se si seleziona un profilo macchina o un gruppo host che dispone di zone di disponibilità.
Configurare le zone di disponibilità in Studio
Quando si crea un catalogo di macchine, è possibile specificare le zone di disponibilità in cui si desidera eseguire il provisioning delle macchine. Nella pagina Macchine virtuali, selezionare una o più zone di disponibilità in cui si desidera creare le macchine.
Esistono due motivi per cui non sono disponibili zone di disponibilità: la regione non dispone di zone di disponibilità o la dimensione della macchina selezionata non è disponibile.
Per informazioni sulla configurazione tramite comando PowerShell, vedere Configurare le zone di disponibilità tramite PowerShell.
Dischi effimeri di Azure
Un disco effimero di Azure consente di riutilizzare il disco cache, il disco temporaneo o il disco NVMe per archiviare il disco del sistema operativo per una macchina virtuale abilitata per Azure. Questa funzionalità è utile per gli ambienti Azure che richiedono un disco SSD più performante rispetto a un disco HDD standard. Per informazioni sulla creazione di un catalogo con un disco effimero di Azure, vedere Creare un catalogo con un disco effimero di Azure.
Nota:
I cataloghi persistenti non supportano i dischi del sistema operativo effimeri.
I dischi del sistema operativo effimeri richiedono che lo schema di provisioning utilizzi dischi gestiti e una Azure Compute Gallery. Per ulteriori informazioni, vedere Azure shared image gallery.
Archiviare un disco temporaneo del sistema operativo effimero
È possibile archiviare un disco del sistema operativo effimero sul disco temporaneo della VM, su un disco risorsa o su un disco NVMe. Questa funzionalità consente di utilizzare un disco del sistema operativo effimero con una VM che non dispone di una cache o ha una cache insufficiente. Tali VM dispongono di un disco temporaneo, un disco risorsa o un disco NVMe per archiviare un disco del sistema operativo effimero, come Ddv4.
Considerare quanto segue:
- Un disco effimero viene archiviato nel disco cache della VM, nel disco temporaneo (risorsa) della VM o nel disco NVMe. Il disco cache è preferito rispetto al disco temporaneo, a meno che il disco cache non sia sufficientemente grande da contenere il contenuto del disco del sistema operativo.
- Per gli aggiornamenti, una nuova immagine più grande del disco cache ma più piccola del disco temporaneo comporta la sostituzione del disco OS effimero con il disco temporaneo della VM.
Disco effimero di Azure e ottimizzazione dell’archiviazione di Machine Creation Services (MCS) (MCS I/O)
Il disco OS effimero di Azure e MCS I/O non possono essere abilitati contemporaneamente.
Le considerazioni importanti sono le seguenti:
- Non è possibile creare un catalogo di macchine con il disco OS effimero e MCS I/O abilitati contemporaneamente.
-
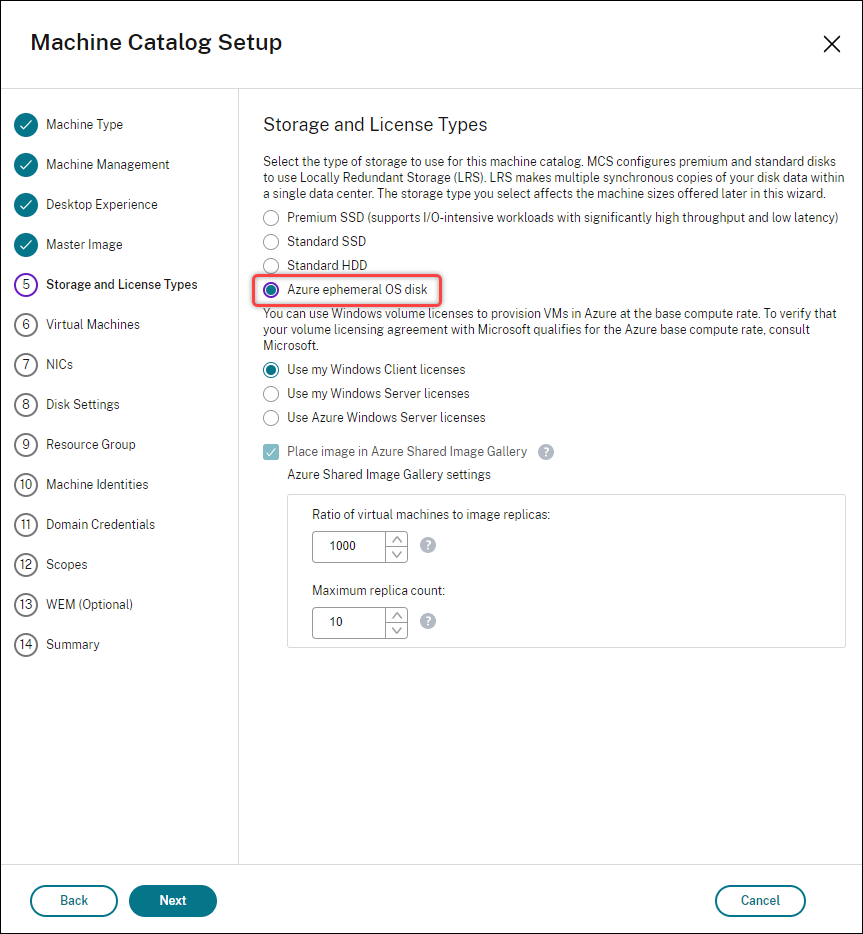
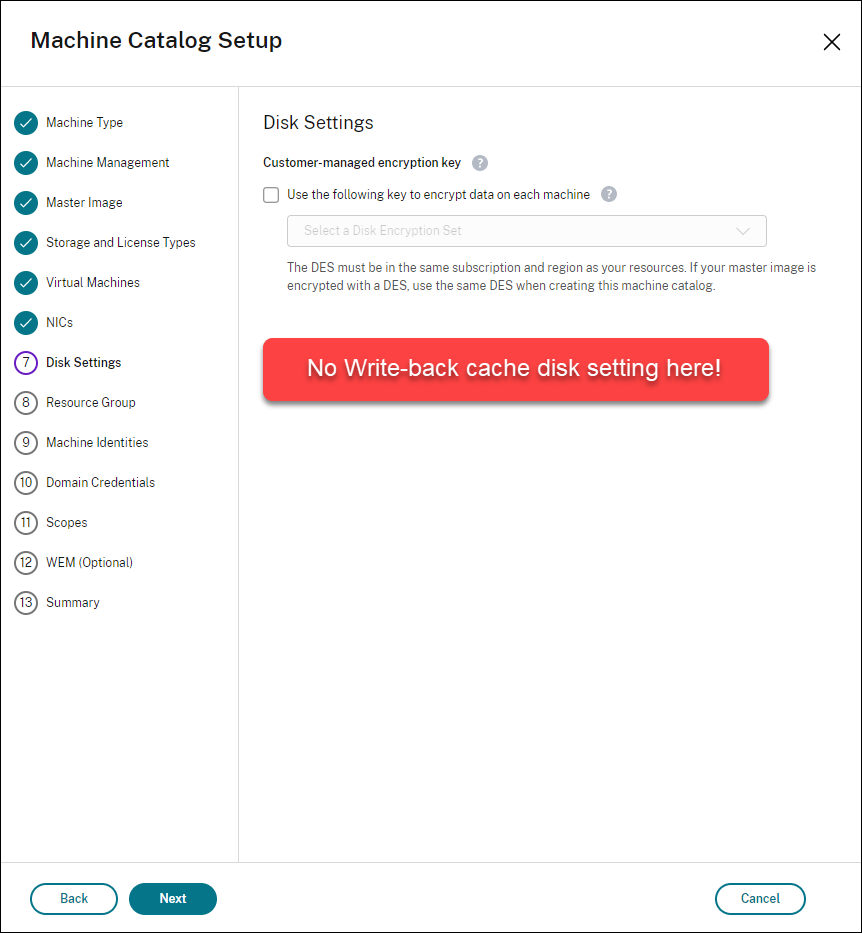
Nella procedura guidata Configurazione catalogo macchine, se si seleziona Disco OS effimero di Azure nella pagina Tipi di archiviazione e licenza, non viene visualizzata l’opzione per le impostazioni del disco cache write-back nella pagina Impostazioni disco.
- I parametri PowerShell (
UseWriteBackCacheeUseEphemeralOsDisk) impostati su true inNew-ProvSchemeoSet-ProvSchemefalliscono con un messaggio di errore appropriato. - Per i cataloghi di macchine esistenti creati con entrambe le funzionalità abilitate, è comunque possibile:
- aggiornare un catalogo di macchine.
- aggiungere o eliminare VM.
- eliminare un catalogo di macchine.
Azure Compute Gallery
Utilizzare Azure Compute Gallery (precedentemente Shared Image Gallery) come repository di immagini pubblicate per le macchine con provisioning MCS in Azure. È possibile archiviare un’immagine pubblicata nella galleria per accelerare la creazione e l’idratazione dei dischi OS, migliorando i tempi di avvio e di lancio delle applicazioni per le VM non persistenti. Azure Compute Gallery contiene i seguenti tre elementi:
- Galleria: Le immagini sono archiviate qui. MCS crea una galleria per ogni catalogo di macchine.
- Definizione immagine della galleria: Questa definizione include informazioni (tipo e stato del sistema operativo, regione di Azure) sull’immagine pubblicata. MCS crea una definizione di immagine per ogni immagine creata per il catalogo.
- Versione immagine della galleria: Ogni immagine in una Galleria di calcolo di Azure può avere più versioni, e ogni versione può avere più repliche in regioni diverse. Ogni replica è una copia completa dell’immagine pubblicata. Citrix DaaS crea una versione immagine Standard_LRS (versione 1.0.0) per ogni immagine con il numero appropriato di repliche nella regione del catalogo, in base al numero di macchine nel catalogo, al rapporto di replica configurato e al numero massimo di repliche configurato.
Nota:
La funzionalità della Galleria di calcolo di Azure è compatibile solo con i dischi gestiti. Non è disponibile per i cataloghi di macchine legacy.
Per maggiori informazioni, vedere Panoramica della galleria di immagini condivise di Azure.
Accedere alle immagini dalla Galleria di calcolo di Azure
Quando si seleziona un’immagine da utilizzare per la creazione di un catalogo di macchine, è possibile selezionare le immagini create nella Galleria di calcolo di Azure. Queste immagini vengono visualizzate nell’elenco delle immagini nella pagina Immagine della procedura guidata di configurazione del catalogo di macchine.
Affinché queste immagini vengano visualizzate, è necessario:
- Configurare Citrix DaaS.
- Connettersi a Gestione risorse di Azure.
- Nel portale di Azure, creare un gruppo di risorse. Per i dettagli, vedere Creare una Galleria di immagini condivise di Azure usando il portale.
- Nel gruppo di risorse, creare una Galleria di calcolo di Azure.
- Nella Galleria di calcolo di Azure, creare una definizione di immagine.
- Nella definizione di immagine, creare una versione di immagine.
Per informazioni sulla configurazione di Azure Compute Gallery, vedere Configurare Azure Compute Gallery.
Condizioni affinché il disco temporaneo di Azure sia idoneo per il disco di cache write-back
È possibile utilizzare il disco temporaneo di Azure come disco di cache write-back solo se sono soddisfatte tutte le seguenti condizioni:
- Il disco di cache write-back non deve essere persistente, poiché il disco temporaneo di Azure non è appropriato per i dati persistenti.
- La dimensione della VM di Azure scelta deve includere un disco temporaneo.
- Il disco del sistema operativo effimero non deve essere abilitato.
- Accettare di posizionare il file di cache write-back sul disco temporaneo di Azure.
- La dimensione del disco temporaneo di Azure deve essere maggiore della dimensione totale di (dimensione del disco di cache write-back + spazio riservato per il file di paging + 1 GB di spazio buffer).
Scenari di disco di cache write-back non persistente
La tabella seguente descrive tre diversi scenari in cui un disco temporaneo viene utilizzato per la cache write-back durante la creazione di un catalogo di macchine.
| Scenario | Risultato |
|---|---|
| Tutte le condizioni per l’utilizzo di un disco temporaneo per la cache write-back sono soddisfatte. | Il file WBC mcsdif.vhdx viene posizionato sul disco temporaneo. |
| Il disco temporaneo ha spazio insufficiente per l’utilizzo della cache write-back. | Viene creato un disco VHD ‘MCSWCDisk’ e il file WBC mcsdif.vhdx viene posizionato su questo disco. |
Il disco temporaneo ha spazio sufficiente per l’utilizzo della cache di write-back, ma UseTempDiskForWBC è impostato su false. |
Viene creato un disco VHD ‘MCSWCDisk’ e il file WBC mcsdif.vhdx viene posizionato su questo disco. |
Vedere i seguenti argomenti di PowerShell:
- Creare un catalogo di macchine con disco cache di write-back non persistente
- Creare un catalogo di macchine con disco cache di write-back persistente
Crittografia lato server di Azure
Citrix DaaS supporta le chiavi di crittografia gestite dal cliente per i dischi gestiti di Azure tramite Azure Key Vault. Con questo supporto è possibile gestire i requisiti organizzativi e di conformità crittografando i dischi gestiti del catalogo di macchine utilizzando la propria chiave di crittografia. Per ulteriori informazioni, vedere Crittografia lato server di Archiviazione su disco di Azure.
Quando si utilizza questa funzionalità per i dischi gestiti:
-
Per modificare la chiave con cui è crittografato il disco, modificare la chiave corrente in
DiskEncryptionSet. Tutte le risorse associate aDiskEncryptionSetvengono modificate per essere crittografate con la nuova chiave. -
Quando si disabilita o si elimina la chiave, tutte le VM con dischi che utilizzano tale chiave si spengono automaticamente. Dopo lo spegnimento, le VM non sono utilizzabili a meno che la chiave non venga riabilitata o non si assegni una nuova chiave. Qualsiasi catalogo che utilizza la chiave non può essere avviato e non è possibile aggiungervi VM.
Considerazioni importanti quando si utilizzano chiavi di crittografia gestite dal cliente
Considerare quanto segue quando si utilizza questa funzionalità:
- Tutte le risorse correlate alle chiavi gestite dal cliente (Azure Key Vault, set di crittografia del disco, VM, dischi e snapshot) devono risiedere nella stessa sottoscrizione e regione.
- Dischi, snapshot e immagini crittografati con chiavi gestite dal cliente non possono essere spostati in un altro gruppo di risorse e sottoscrizione.
- Fare riferimento al sito Microsoft per le limitazioni sui set di crittografia del disco per regione.
Nota:
Vedere Avvio rapido: Creare un insieme di credenziali delle chiavi usando il portale di Azure per informazioni sulla configurazione della crittografia lato server di Azure.
Chiave di crittografia gestita dal cliente di Azure
Quando si crea un catalogo di macchine, è possibile scegliere se crittografare i dati sulle macchine di cui è stato eseguito il provisioning nel catalogo. La crittografia lato server con una chiave di crittografia gestita dal cliente consente di gestire la crittografia a livello di disco gestito e di proteggere i dati sulle macchine nel catalogo. Un set di crittografia del disco (DES) rappresenta una chiave gestita dal cliente. Per utilizzare questa funzionalità, è necessario prima creare il DES in Azure. Un DES è nel formato seguente:
/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet
Selezionare un DES dall’elenco. Il DES selezionato deve trovarsi nella stessa sottoscrizione e regione delle risorse.
Se si crea un catalogo con una chiave di crittografia e in seguito si disabilita il DES corrispondente in Azure, non sarà più possibile accendere le macchine nel catalogo o aggiungervi macchine.
Vedere Creare un catalogo di macchine con chiave gestita dal cliente.
Crittografia del disco di Azure sull’host
È possibile creare un catalogo di macchine MCS con funzionalità di crittografia sull’host. Attualmente, MCS supporta solo il flusso di lavoro del profilo macchina per questa funzionalità. È possibile utilizzare una VM o una specifica di modello come input per un profilo macchina.
Questo metodo di crittografia non crittografa i dati tramite l’archiviazione di Azure. Il server che ospita la VM crittografa i dati e quindi i dati crittografati fluiscono attraverso il server di archiviazione di Azure. Pertanto, questo metodo di crittografia crittografa i dati end-to-end.
Restrizioni:
La crittografia del disco di Azure sull’host:
- Non è supportata per tutte le dimensioni di macchine Azure
- Incompatibile con la crittografia del disco di Azure
Per maggiori informazioni, vedere:
- Creare un catalogo di macchine con funzionalità di crittografia sull’host.
- Recuperare le informazioni sulla crittografia sull’host da un profilo macchina
Doppia crittografia su disco gestito
È possibile creare un catalogo di macchine con doppia crittografia. Tutti i cataloghi creati con questa funzionalità hanno tutti i dischi crittografati lato server con chiavi gestite sia dalla piattaforma che dal cliente. L’utente possiede e gestisce l’Azure Key Vault, la chiave di crittografia e i set di crittografia del disco (DES).
La doppia crittografia è la crittografia lato piattaforma (predefinita) e la crittografia gestita dal cliente (CMEK). Pertanto, se si è un cliente con elevate esigenze di sicurezza preoccupato per il rischio associato a qualsiasi algoritmo di crittografia, implementazione o chiave compromessa, è possibile optare per questa doppia crittografia. I dischi persistenti del sistema operativo e dei dati, le snapshot e le immagini sono tutti crittografati a riposo con doppia crittografia.
Nota:
- È possibile creare e aggiornare un catalogo di macchine con doppia crittografia utilizzando Studio e i comandi PowerShell.
- È possibile utilizzare un flusso di lavoro non basato su profilo macchina o un flusso di lavoro basato su profilo macchina per creare o aggiornare un catalogo di macchine con doppia crittografia.
- Se si utilizza un flusso di lavoro non basato su profilo macchina per creare un catalogo di macchine, è possibile riutilizzare il
DiskEncryptionSetIdmemorizzato.- Se si utilizza un profilo macchina, è possibile utilizzare una VM o una specifica di modello come input del profilo macchina.
Limitazioni
- La doppia crittografia non è supportata per i dischi Ultra o i dischi Premium SSD v2.
- La doppia crittografia non è supportata sui dischi non gestiti.
- Se si disabilita una chiave del set di crittografia del disco associata a un catalogo, le VM del catalogo vengono disabilitate.
- Tutte le risorse relative alle chiavi gestite dal cliente (Azure Key Vault, set di crittografia del disco, VM, dischi e snapshot) devono trovarsi nella stessa sottoscrizione e regione.
- È possibile creare fino a 50 set di crittografia del disco per regione per sottoscrizione.
Vedere i seguenti argomenti di PowerShell:
- Creare un catalogo macchine con doppia crittografia
- Convertire un catalogo non crittografato per utilizzare la doppia crittografia
- Verificare che il catalogo sia a doppia crittografia
Gruppi di risorse di Azure
I gruppi di risorse di provisioning di Azure offrono un modo per eseguire il provisioning delle VM che forniscono applicazioni e desktop agli utenti. È possibile creare un gruppo di risorse o utilizzare un gruppo di risorse esistente per eseguire il provisioning delle VM in un catalogo macchine MCS. È possibile utilizzare lo stesso gruppo di risorse in più cataloghi macchine. Per informazioni sui gruppi di risorse di Azure, consultare la documentazione Microsoft.
Utilizzo dei gruppi di risorse di Azure
Non esiste alcun limite al numero di macchine virtuali, dischi gestiti, snapshot e immagini per gruppo di risorse di Azure. (Il limite di 240 VM per 800 dischi gestiti per gruppo di risorse di Azure è stato rimosso.)
- Quando si utilizza un’entità servizio con ambito completo per creare un catalogo macchine, MCS crea un solo gruppo di risorse di Azure e lo utilizza per il catalogo.
- Quando si utilizza un’entità servizio con ambito ristretto per creare un catalogo macchine, è necessario fornire un gruppo di risorse di Azure vuoto e pre-creato per il catalogo.
Azure Marketplace
Citrix DaaS supporta l’utilizzo di un’immagine master su Azure che contiene informazioni sul piano per creare un catalogo macchine. Per ulteriori informazioni, consultare Microsoft Azure Marketplace.
Suggerimento:
Alcune immagini trovate nell’Azure Marketplace, come l’immagine standard di Windows Server, non aggiungono informazioni sul piano. La funzionalità Citrix DaaS è per le immagini a pagamento.
Assicurarsi che l’immagine creata in Azure Compute Gallery contenga le informazioni sul piano Azure
Utilizzare la procedura in questa sezione per visualizzare le immagini di Azure Compute Gallery in Studio. Queste immagini possono essere facoltativamente utilizzate per un’immagine master. Per inserire l’immagine in un’Azure Compute Gallery, creare una definizione di immagine in una galleria.
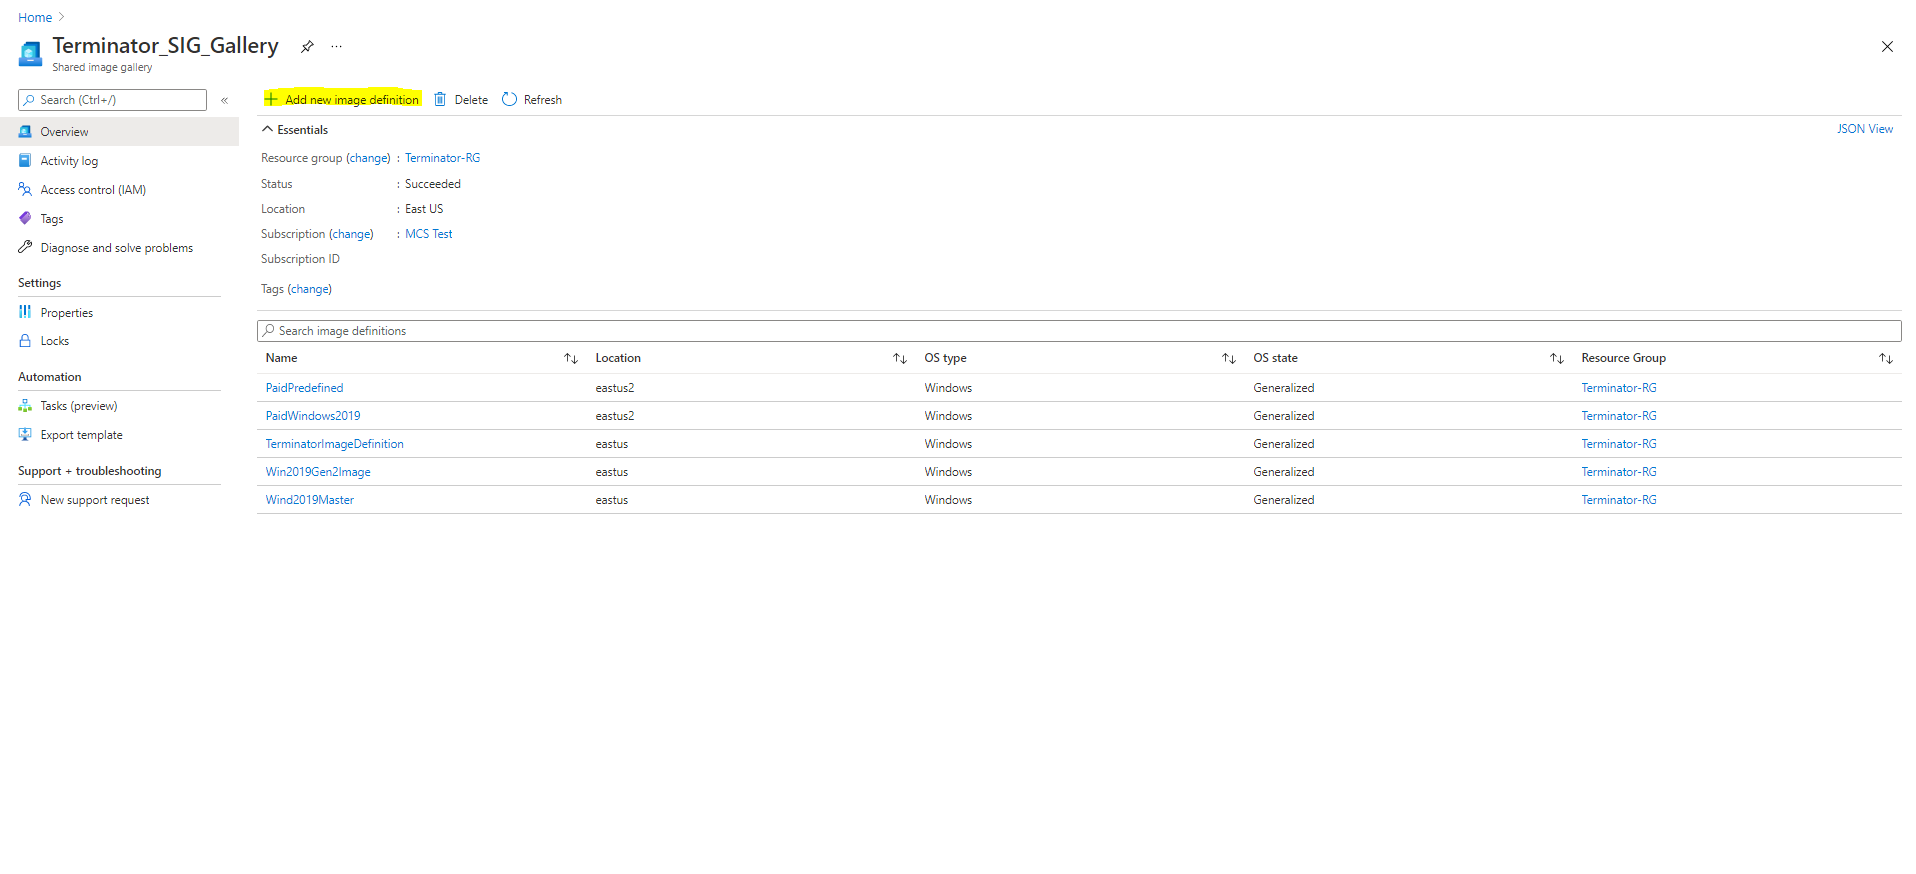
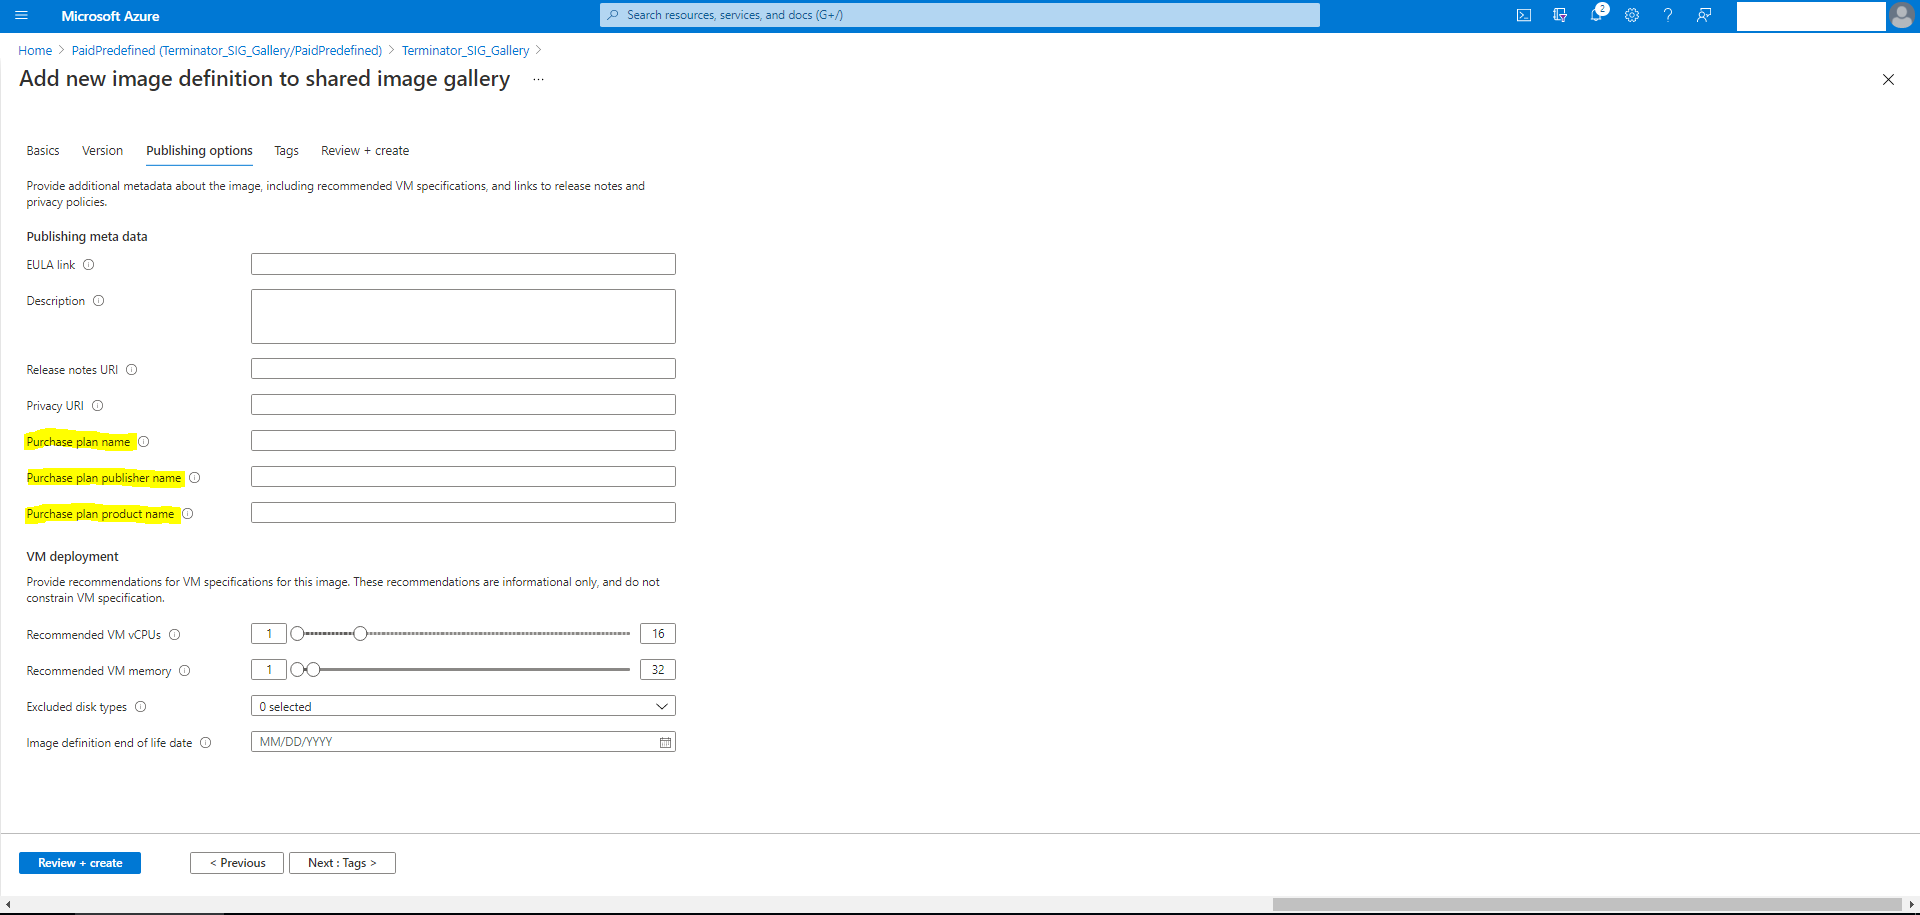
Nella pagina Opzioni di pubblicazione, verificare le informazioni sul piano di acquisto.
I campi delle informazioni sul piano di acquisto sono inizialmente vuoti. Compilare tali campi con le informazioni sul piano di acquisto utilizzate per l’immagine. La mancata compilazione delle informazioni sul piano di acquisto può causare l’errore del processo del catalogo macchine.
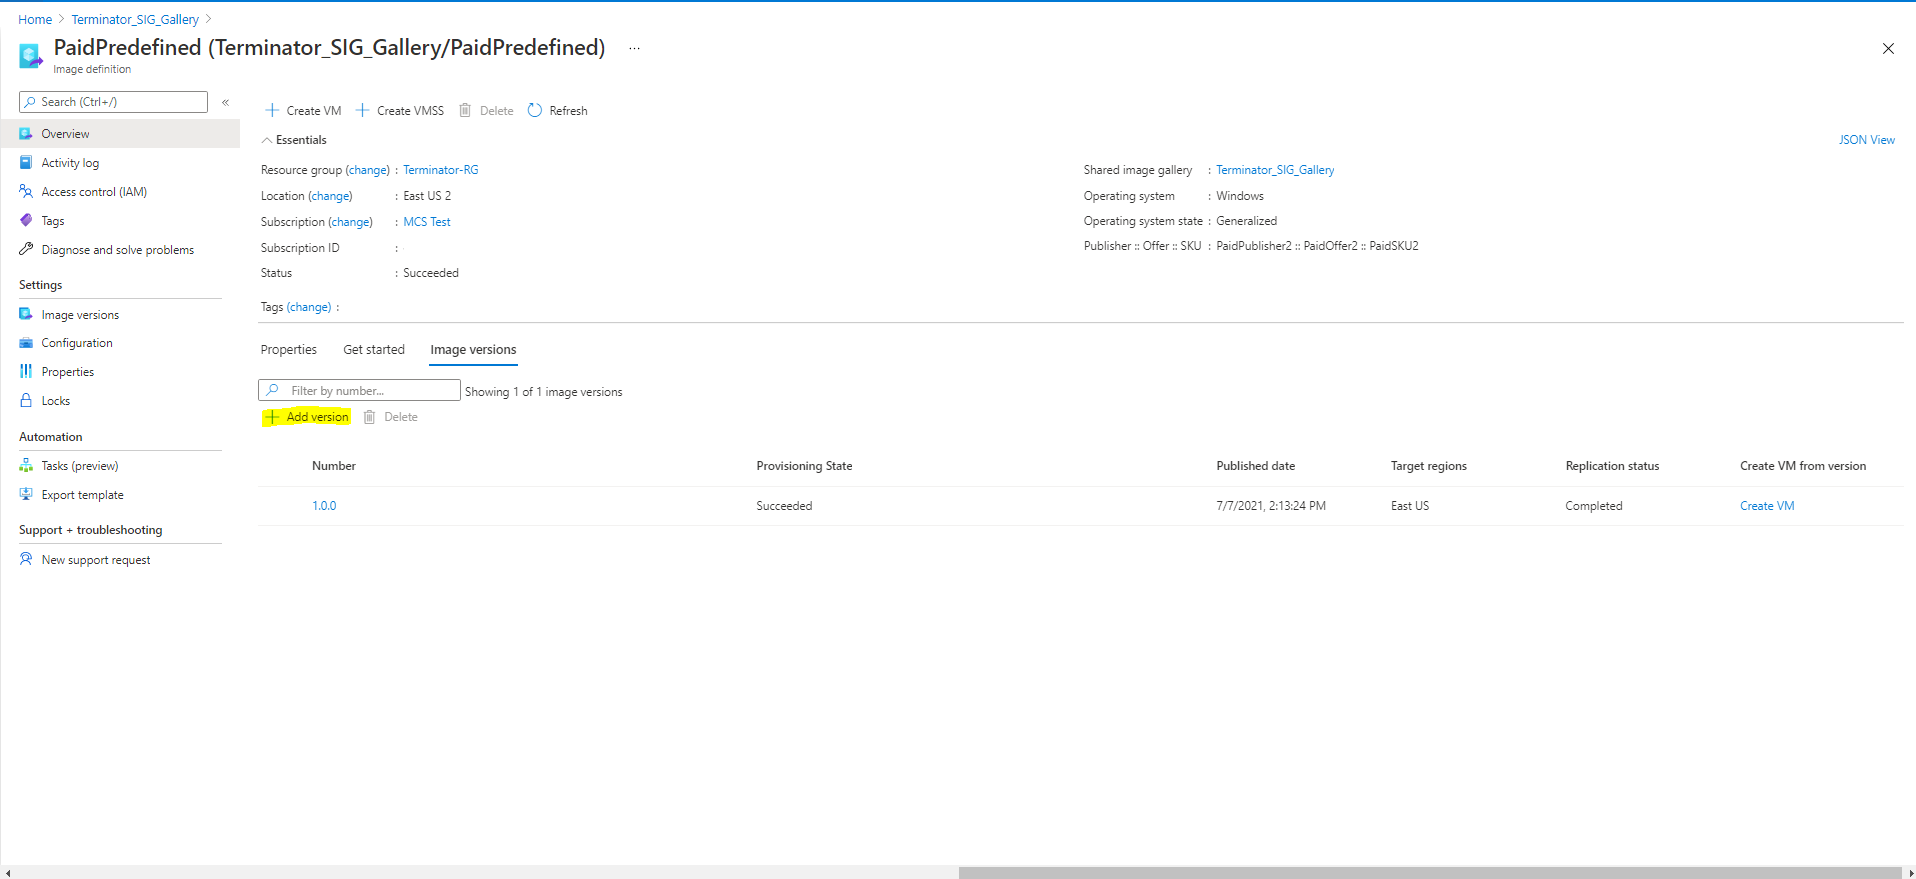
Dopo aver verificato le informazioni sul piano di acquisto, creare una versione dell’immagine all’interno della definizione. Questa viene utilizzata come immagine master. Fare clic su Aggiungi versione:
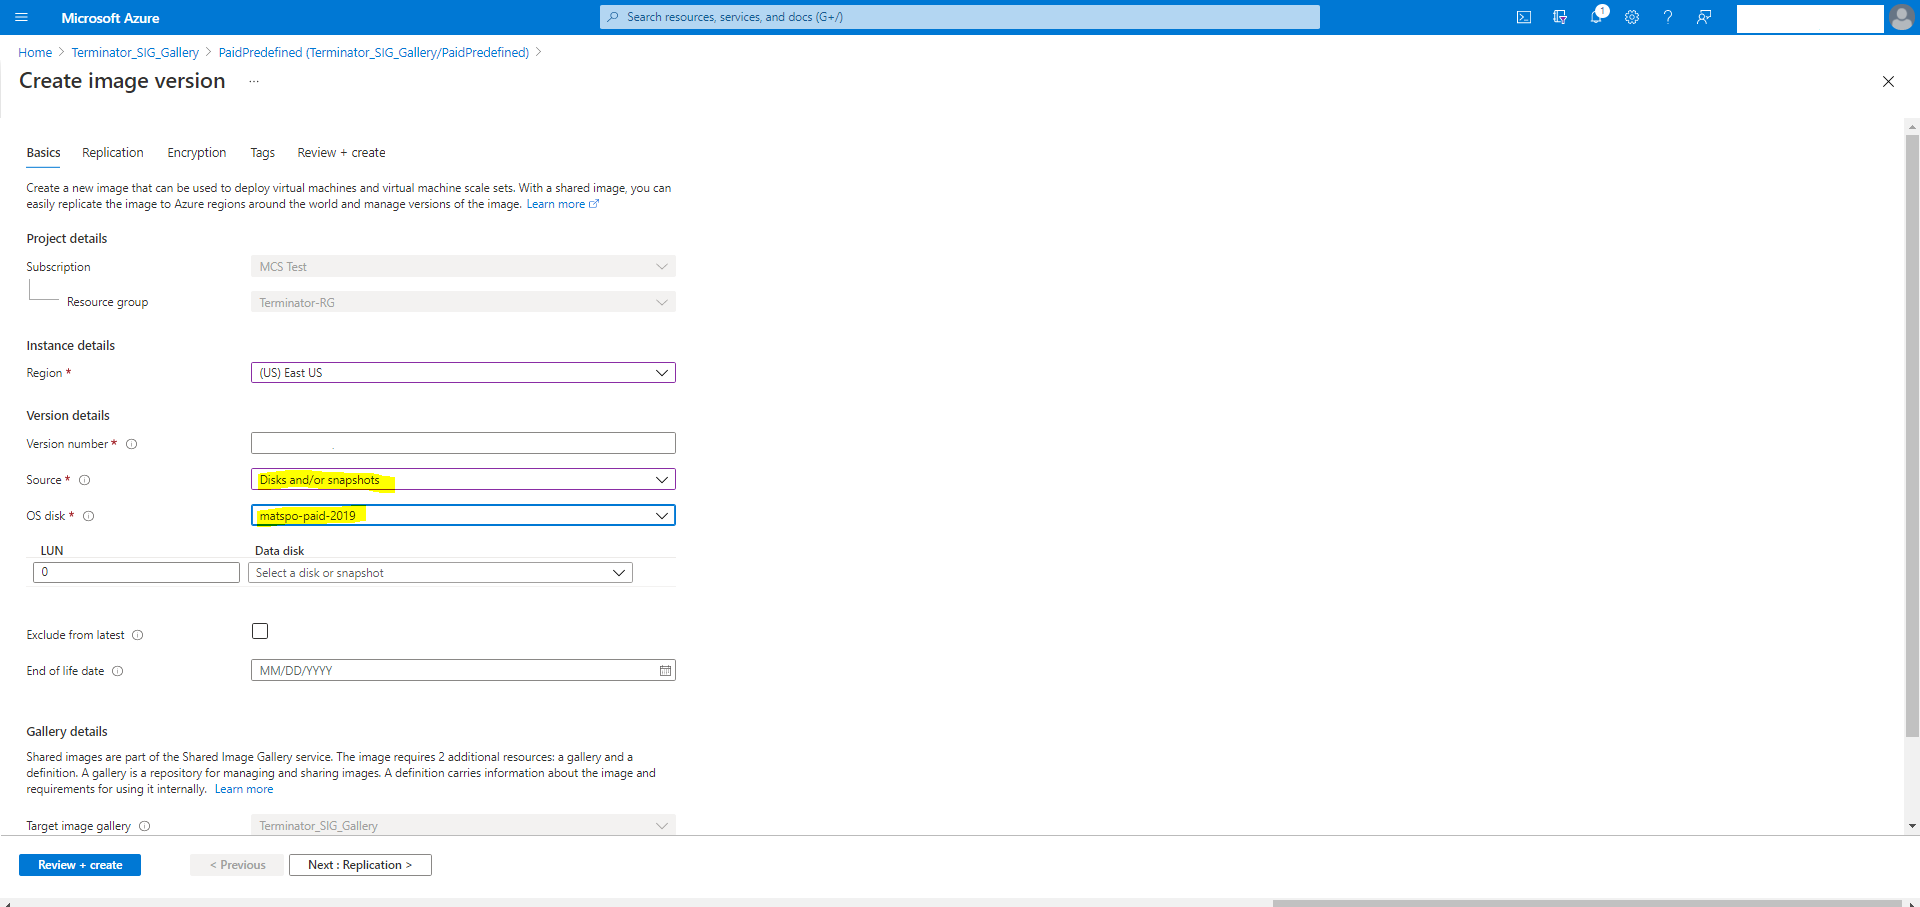
Nella sezione Dettagli versione, selezionare l’istantanea dell’immagine o il disco gestito come origine:
Provisioning di VM del catalogo con Azure Monitor Agent installato
Il monitoraggio di Azure è un servizio che è possibile utilizzare per raccogliere, analizzare e agire sui dati di telemetria dai propri ambienti Azure e locali.
Azure Monitor Agent (AMA) raccoglie i dati di monitoraggio da risorse di calcolo come le macchine virtuali e li invia ad Azure Monitor. Attualmente supporta la raccolta di registri eventi, Syslog e metriche delle prestazioni e li invia alle origini dati di Azure Monitor Metrics e Azure Monitor Logs.
Per abilitare il monitoraggio identificando in modo univoco le VM nei dati di monitoraggio, è possibile eseguire il provisioning delle VM di un catalogo di macchine MCS con AMA installato come estensione.
Requisiti
-
Autorizzazioni: assicurarsi di disporre delle autorizzazioni minime di Azure come specificato in Informazioni sulle autorizzazioni di Azure e delle seguenti autorizzazioni per utilizzare Monitoraggio di Azure:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/writeMicrosoft.Insights/DataCollectionRuleAssociations/ReadMicrosoft.Insights/dataCollectionRuleAssociations/writeMicrosoft.Insights/DataCollectionRules/Read
- Regola di raccolta dati: configurare una regola di raccolta dati nel portale di Azure. Per informazioni sulla configurazione di una DCR, vedere Creare una regola di raccolta dati. Una DCR è specifica della piattaforma (Windows o Linux). Assicurarsi di creare una DCR in base alla piattaforma richiesta. L’AMA utilizza le Regole di raccolta dati (DCR) per gestire la mappatura tra le risorse, come le VM, e le origini dati, come le metriche di Monitoraggio di Azure e i log di Monitoraggio di Azure.
- Area di lavoro predefinita: Creare un’area di lavoro nel portale di Azure. Per informazioni sulla creazione di tale area, consultare Creare un’area di lavoro Log Analytics. Quando si raccolgono log e dati, le informazioni vengono archiviate al suo interno. Ogni area di lavoro dispone di un ID univoco e di un ID risorsa. Il nome dell’area di lavoro deve essere univoco per un determinato gruppo di risorse. Dopo aver creato un’area di lavoro, configurare le origini dati e le soluzioni per archiviare i dati al suo interno.
- Estensione di monitoraggio in whitelist: Le estensioni
AzureMonitorWindowsAgenteAzureMonitorLinuxAgentsono estensioni in whitelist definite da Citrix. Per visualizzare l’elenco delle estensioni in whitelist, utilizzare il comando PowerShell,Get-ProvMetadataConfiguration. - Immagine master: Microsoft consiglia di rimuovere le estensioni da una macchina esistente prima di crearne una nuova da essa. Se le estensioni non vengono rimosse, potrebbero rimanere file residui e verificarsi comportamenti imprevisti. Per maggiori informazioni, vedere Se la VM viene ricreata da una VM esistente.
Per informazioni sulla creazione di un catalogo con AMA abilitato tramite PowerShell, vedere Provisioning di VM del catalogo con AMA abilitato.
VM riservate di Azure
Le VM di calcolo riservato di Azure garantiscono che il desktop virtuale sia crittografato in memoria e protetto durante l’uso.
È possibile utilizzare MCS per creare un catalogo con VM riservate di Azure. È necessario utilizzare il flusso di lavoro del profilo macchina per creare un catalogo di questo tipo. È possibile utilizzare sia la VM che la specifica del modello ARM come input del profilo macchina.
È inoltre possibile utilizzare un’immagine master di Azure di tipo VM riservata e un profilo macchina di Azure di tipo VM riservata per creare un’immagine preparata, quindi utilizzare questa immagine preparata per creare un catalogo MCS.
Considerazioni importanti per le VM riservate
Le considerazioni importanti per le dimensioni delle VM supportate e la creazione di cataloghi di macchine con VM riservate sono le seguenti:
-
Per verificare le dimensioni delle VM supportate dalle VM riservate, consultare Dimensioni.
-
Creare cataloghi di macchine con VM riservate.
- È possibile creare un catalogo di macchine con VM riservate di Azure utilizzando Studio e i comandi PowerShell.
- È necessario utilizzare il flusso di lavoro basato sul profilo macchina per creare un catalogo di macchine con VM riservate di Azure. È possibile utilizzare una VM o una specifica di modello come input del profilo macchina.
-
L’immagine master e l’input del profilo macchina devono essere entrambi abilitati con lo stesso tipo di sicurezza riservata. Risorse di Azure diverse utilizzano etichette diverse per indicare il tipo di VM riservata.
Per snapshot di Azure, disco gestito o macchina virtuale, i tipi di sicurezza sono:
- ConfidentialVM_DiskEncryptedWithCustomerKey.
- ConfidentialVM_DiskEncryptedWithPlatformKey.
- ConfidentialVM_VMGuestStateOnlyEncryptedWithPlatformKey
Per la versione della specifica del modello ARM di Azure, i tipi di sicurezza sono:
- VMGuestStateOnly: VM riservata con solo lo stato guest della VM crittografato
- DiskWithVMGuestState: VM riservata con disco del sistema operativo e stato guest della VM crittografati con chiave gestita dalla piattaforma o chiave gestita dal cliente. Sia il disco del sistema operativo normale che quello effimero possono essere crittografati.
-
È possibile ottenere informazioni sulle VM riservate di vari tipi di risorse come disco gestito, snapshot, immagine di Azure Compute Gallery, VM e specifiche del modello ARM utilizzando il parametro AdditionalData. Ad esempio:
 PS C:\Users\username> (get-item XDHyp:\HostingUnits\mynetwork\image.folder\username-dev-testing-rg.resourcegroup\username-dev-tsvda.vm).AdditionalData
 <!--NeedCopy-->
I campi dati aggiuntivi sono:
- DiskSecurityType
- ConfidentialVMDiskEncryptionSetId
-
DiskSecurityProfiles
Per ottenere la proprietà di calcolo riservato di una dimensione di macchina, eseguire il seguente comando:
(Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\abc.serviceoffering").AdditionalDataIl campo dati aggiuntivi è
ConfidentialComputingType. - Non è possibile modificare l’immagine master o il profilo macchina da tipo di sicurezza riservato a non riservato, o da tipo di sicurezza non riservato a riservato.
- Si ricevono messaggi di errore appropriati per qualsiasi configurazione errata.
Preparare immagini master e profili macchina
Prima di creare un set di VM riservate, seguire questi passaggi per preparare un’immagine master e un profilo macchina per esse:
- Nel portale di Azure, creare una VM riservata con impostazioni specifiche, come:
- Tipo di sicurezza: Macchine virtuali riservate
- Crittografia disco del sistema operativo riservato: Abilitata.
- Gestione delle chiavi: Crittografia del disco riservato con una chiave gestita dalla piattaforma Per maggiori informazioni sulla creazione di VM riservate, consultare questo articolo Microsoft.
-
Preparare l’immagine master sulla VM creata. Installare le applicazioni necessarie e il VDA sulla VM creata.
Nota:
La creazione di VM riservate utilizzando VHD non è supportata. Utilizzare invece Azure Compute Gallery, dischi gestiti o snapshot a questo scopo.
-
Creare il profilo macchina utilizzando uno dei seguenti metodi:
- Utilizzare la VM esistente creata nel passaggio 1 se possiede le proprietà macchina necessarie.
-
Se si opta per una specifica di modello ARM come profilo macchina, creare la specifica di modello come necessario. In particolare, configurare i parametri che soddisfano i requisiti della VM riservata, come SecurityEncryptionType e diskEncryptionSet (per la chiave gestita dal cliente). Per maggiori informazioni, consultare Creare una specifica di modello Azure.
Nota:
- Assicurarsi che l’immagine master e il profilo macchina abbiano lo stesso tipo di chiave di sicurezza.
- Per creare VM riservate che richiedono la crittografia del disco OS riservato con una chiave gestita dal cliente, assicurarsi che gli ID del set di crittografia del disco sia nell’immagine master che nel profilo macchina siano identici.
Se si desidera utilizzare un’immagine preparata di tipo VM riservata per creare un catalogo MCS, creare un’immagine preparata utilizzando l’immagine master di tipo VM riservata e un profilo macchina di tipo VM riservata. Vedere Creare una definizione di immagine e una versione iniziale dell’immagine per informazioni sulla creazione di immagini preparate.
Creare VM riservate utilizzando Studio o i comandi PowerShell
Per creare un set di VM riservate, creare un catalogo macchine utilizzando un’immagine master e un profilo macchina derivato da una VM riservata desiderata.
Per creare il catalogo utilizzando Studio, seguire i passaggi descritti in Creare cataloghi macchine. Tenere presenti le seguenti considerazioni:
- Nella pagina Immagine, selezionare un’immagine master e un profilo macchina preparati per la creazione della VM riservata. La selezione del profilo macchina è obbligatoria e sono disponibili per la selezione solo i profili che corrispondono allo stesso tipo di crittografia di sicurezza dell’immagine master selezionata.
- Nella pagina Macchine virtuali, vengono visualizzate per la selezione solo le dimensioni delle macchine che supportano le VM riservate.
- Nella pagina Impostazioni disco, non è possibile specificare il set di crittografia del disco perché viene ereditato dal profilo macchina selezionato.
Monitoraggio dell’integrità dell’avvio
Se la VM ha l’avvio protetto (Secure Boot) e il modulo TPM virtuale (vTPM) abilitati e l’estensione GuestAttestation installata, Microsoft Defender for Cloud può convalidare in remoto che la VM si avvii in modo integro. Questo monitoraggio è chiamato Monitoraggio dell’integrità dell’avvio. Per ulteriori informazioni sul Monitoraggio dell’integrità dell’avvio, vedere Panoramica del monitoraggio dell’integrità dell’avvio.
È possibile abilitare il Monitoraggio dell’integrità dell’avvio per le VM del catalogo macchine MCS (VM persistenti e non persistenti) utilizzando un profilo macchina (VM o specifica del modello). Il Monitoraggio dell’integrità dell’avvio è supportato solo per Trusted Launch e VM riservate.
È possibile aggiornare un catalogo esistente per utilizzare l’integrità dell’avvio usando `Set-ProvScheme per puntare a un profilo macchina abilitato all’integrità dell’avvio. Le nuove VM aggiunte al catalogo vengono quindi abilitate con il monitoraggio dell’integrità.
È anche possibile aggiornare una VM esistente in un catalogo utilizzando Set-ProvVmUpdateTimeWindow, Set-ProvVm o i cicli di manutenzione.
È possibile convertire una:
- VM senza monitoraggio dell’integrità per avere il monitoraggio dell’integrità.
- VM con monitoraggio dell’integrità a senza monitoraggio dell’integrità.
Creare un catalogo macchine abilitato con il monitoraggio dell’integrità
Assicurarsi di disporre delle seguenti autorizzazioni:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/write
Eseguire le seguenti operazioni per creare un catalogo macchine MCS abilitato con il monitoraggio dell’integrità:
-
Creare un profilo macchina (VM o specifica modello) con l’estensione
GuestAttestation. -
Creare un catalogo macchine MCS utilizzando l’input del profilo macchina tramite l’interfaccia di configurazione completa o i comandi PowerShell.
Nota:
È possibile controllare lo stato
GuestAttestationExtensionEnableddi una VM o di una specifica modello utilizzando il comando PowerShellGet-ItemconAdditionalData parameter. - Aggiungere VM al catalogo.
Creare un profilo macchina abilitato con l’estensione GuestAttestation
Creare una VM o una specifica modello come input del profilo macchina con il monitoraggio dell’integrità abilitato, il che implica che l’estensione GuestAttestation sia installata.
Per creare una VM con il monitoraggio dell’integrità abilitato, procedere come segue:
- Accedere al portale di Azure.
-
Se si sta creando una nuova VM:
- Selezionare Tipo di sicurezza come Macchine virtuali con avvio attendibile o Macchine virtuali riservate.
-
Fare clic su Configura funzionalità di sicurezza e selezionare la casella di controllo Monitoraggio dell’integrità.
Nota:
Per il monitoraggio dell’integrità, è necessario abilitare Avvio protetto e vTPM.
- Nella pagina Panoramica, andare alla sezione Tipo di sicurezza e verificare che il tipo di sicurezza sia Avvio attendibile o Macchine virtuali riservate e che il monitoraggio dell’integrità sia abilitato.
- Passare alla pagina Estensioni + applicazioni per verificare che
GuestAttestationsia installato.
Per abilitare il monitoraggio dell’integrità di una VM esistente, vedere Abilitare il monitoraggio dell’integrità - portale di Azure.
Per creare una specifica di modello con l’estensione GuestAttestation installata:
-
È possibile installare GuestAttestation utilizzando una specifica di modello. Vedere Abilitare il monitoraggio dell’integrità - specifica di modello.
Nota:
In questa specifica di modello, in Impostazioni, è possibile configurare gli endpoint da utilizzare per l’attestazione. Se non si configura, Azure decide quali endpoint configurare.
Creare un catalogo di VM con prenotazione di capacità su richiesta
La prenotazione di capacità su richiesta consente di riservare capacità di calcolo in una regione di Azure o in una zona di disponibilità per qualsiasi durata. Per ulteriori informazioni sulla prenotazione di capacità su richiesta di Azure, consultare la documentazione Microsoft Prenotazione di capacità su richiesta.
È possibile creare un catalogo macchine MCS di VM di Azure con prenotazione di capacità su richiesta utilizzando un profilo macchina (VM o specifica di modello). È anche possibile aggiornare un catalogo macchine esistente e le VM esistenti per avere o rimuovere la prenotazione di capacità su richiesta.
Questa funzionalità è applicabile ai cataloghi macchine persistenti e non persistenti.
Limitazioni
Questa funzionalità non è applicabile a:
- VM Spot
- Gruppo host
- VM con ibernazione abilitata
Per maggiori informazioni sulle limitazioni, consultare la documentazione Microsoft Limitazioni e restrizioni.
Autorizzazione richiesta
È necessaria la seguente autorizzazione per creare un catalogo di VM con prenotazione di capacità su richiesta:
Microsoft.Compute/capacityReservationGroups/deploy/action
Passaggi per creare un catalogo di VM con prenotazione di capacità su richiesta
- Creare un’origine del profilo macchina (VM o specifica del modello ARM). Per creare una VM o una specifica del modello ARM, vedere Associare una VM a un gruppo di prenotazione di capacità.
-
Eseguire il seguente comando PowerShell per verificare se un profilo macchina ha la prenotazione di capacità su richiesta abilitata o meno. Se il profilo macchina è abilitato con la prenotazione di capacità su richiesta, si ottiene
capacityReservationGroup id.Ad esempio,
Se l’origine del profilo macchina è una VM, eseguire il seguente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\demand-capacity.vm").AdditionalData
<!--NeedCopy-->
Se l’origine del profilo macchina è una specifica del modello, eseguire il seguente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-capacity-reservation.templatespecversion").AdditionalData <!--NeedCopy--> - Creare un catalogo macchine utilizzando un profilo macchina tramite Studio o comandi PowerShell.
È possibile aggiornare un catalogo utilizzando il comando Set-ProvScheme. È inoltre possibile aggiornare le VM esistenti utilizzando il comando PowerShell Set-ProvVmUpdateTimeWindow. Il profilo macchina viene aggiornato al successivo avvio.
Virtualizzazione annidata
Se si configura la VM master con la virtualizzazione annidata abilitata, tutte le VM nel catalogo macchine MCS create utilizzando tale VM master avranno la virtualizzazione annidata abilitata. Questa funzionalità è applicabile sia alle VM persistenti che a quelle non persistenti. È possibile aggiornare un catalogo macchine MCS esistente e le VM esistenti per avere la virtualizzazione annidata tramite l’aggiornamento dell’immagine.
Attualmente, solo le dimensioni delle VM Dv3 ed Ev3 supportano la virtualizzazione annidata.
Per informazioni sulla virtualizzazione annidata, consultare il blog Microsoft Nested Virtualization in Azure.
SKU solo NVMe
In genere, le generazioni precedenti di VM per uso generico, ottimizzate per la memoria e ottimizzate per il calcolo (D/Ev5 o Fv2 e precedenti) supportano SCSI. Le generazioni più recenti (Da/Ea/Fav6 e successive) in genere supportano solo l’interfaccia di archiviazione NVMe. MCS supporta il tipo di controller di archiviazione NVMe per supportare i nuovi SKU di VM su Azure.
Per informazioni su NVMe, consultare la documentazione Microsoft General FAQ for NVMe.
È possibile creare un catalogo MCS utilizzando un’offerta di servizi che:
- supporta sia SCSI che NVMe, vedere Creare un catalogo utilizzando un’offerta di servizi che supporta sia SCSI che NVMe
- supporta solo NVMe, vedere Creare un catalogo utilizzando un’offerta di servizi che supporta solo NVMe
Limitazioni
- Tutte le offerte di servizi che supportano NVMe non supportano contemporaneamente Trusted Launch.
- NVMe non è supportato per le VM di generazione 1.
- Alcune immagini del sistema operativo potrebbero non supportare NVMe. In tal caso, l’opzione NVMe è disattivata nell’interfaccia utente di Azure.
Creare un catalogo utilizzando un’offerta di servizi che supporta sia SCSI che NVMe
-
Creare una VM da utilizzare come immagine master.
- Utilizzare un’immagine del marketplace che supporti NVMe. Un elenco di immagini di Azure Marketplace che supportano NVMe è disponibile in Supported OS images for remote NVMe.
-
Acquisire uno snapshot del disco del sistema operativo della VM da utilizzare nel parametro
MasterImageVMdel comandoNew-ProvSchemeo utilizzare direttamente il disco gestito.Verificare se l’immagine master supporta NVMe o meno utilizzando uno dei seguenti modi:
-
Controllare
SupportedDiskControllerTypesnel campoAdditionalDatadiGet-Item. Ad esempio:(get-item XDHyp:\HostingUnits\mynetwork\image.folder\abc.resourcegroup\deg-snapshot).AdditionalData <!--NeedCopy-->SupportedDiskControllerTypesdeve essereSCSI, NVMe. -
Utilizzare Azure CLI e PowerShell
-
- Utilizzare un’offerta di servizi che supporti sia NVMe che SCSI.
- Utilizzare una VM o una specifica di modello come profilo macchina con NVMe abilitato. Prendere qualsiasi VM che abbia
DiskControllerTypeimpostato su NVMe. Utilizzare la VM direttamente come profilo macchina o esportare il modello e utilizzare la specifica del modello come profilo macchina.
Creare un catalogo utilizzando un’offerta di servizi che supporta solo NVMe
- Creare una VM da utilizzare come immagine master. Utilizzare un’immagine del marketplace che supporti NVMe. Un elenco di immagini di Azure Marketplace che supportano NVMe è disponibile all’indirizzo Immagini del sistema operativo supportate per NVMe remoto.
-
Utilizzare un’offerta di servizi che supporta solo NVMe.
Nota:
Poiché l’offerta di servizi supporta NVMe, non è necessario un profilo macchina con
DiskControllerTypeimpostato suNVMeper abilitare NVMe sul catalogo. Tuttavia, se si utilizza un profilo macchina, deve avereDiskControllerTypeimpostato suNVMeoppure deve essere vuoto o non specificato.
Modificare le VM persistenti esistenti
La configurazione NVMe non può essere modificata su una VM una volta creata. Il modo per modificare la configurazione NVMe per una VM persistente è ridistribuire la VM. La logica per farlo è:
- Salvare lo stato corrente della VM.
-
Dopo aver acceso una VM esistente, rilevare se la VM richiede la ridistribuzione.
- Se la modifica della configurazione è da NVMe a NVMe o da SCSI a SCSI, la ridistribuzione della VM non è richiesta.
- Se la modifica della configurazione è da SCSI a NVMe e viceversa, ridistribuire e ricreare la VM.
Utilizzare PowerShell
Questa sezione descrive come eseguire le seguenti attività utilizzando PowerShell:
- Utilizzare le specifiche del modello nella creazione o nell’aggiornamento di un catalogo tramite PowerShell
- Abilitare le estensioni delle VM di Azure
- Cataloghi di macchine con Avvio attendibile
- Utilizzare i valori delle proprietà del profilo macchina
- Configurare le zone di disponibilità tramite PowerShell
- Provisioning di VM su host dedicati di Azure
- Configurare i tipi di archiviazione
- Abilitare l’archiviazione con ridondanza di zona
- Acquisire le impostazioni di diagnostica su VM e NIC da un profilo macchina
- Verificare la licenza di Windows
- Configurare la licenza di Linux
- Creare un catalogo di macchine con un disco effimero di Azure
- Configurare Azure Compute Gallery
- Creare o aggiornare un catalogo con più schede di rete per VM
- Creare un catalogo di macchine con disco cache write-back non persistente
- Creare un catalogo di macchine con disco cache write-back persistente
- Migliorare le prestazioni di avvio con MCSIO
- Creare un catalogo di macchine con chiave di crittografia gestita dal cliente
- Creare un catalogo di macchine con funzionalità di crittografia a livello di host
- Creare un catalogo di macchine con doppia crittografia
- Determinazione della posizione del file di paging
- Scenari di impostazione del file di paging
- Specificare l’impostazione del file di paging
- Modificare le impostazioni del file di paging
- Provisioning di VM del catalogo con AMA abilitato
- Creare un catalogo utilizzando VM spot di Azure
- Configurare le dimensioni delle VM di backup
- Copiare i tag su tutte le risorse
Utilizzare la specifica del modello nella creazione o nell’aggiornamento di un catalogo utilizzando PowerShell
È possibile creare o aggiornare un catalogo macchine MCS utilizzando una specifica del modello come input del profilo macchina. A tale scopo, è possibile utilizzare Studio o i comandi PowerShell.
Per l’interfaccia di Studio, consultare Creare un catalogo macchine utilizzando un’immagine di Azure Resource Manager nell’interfaccia di Studio.
Utilizzo dei comandi PowerShell:
- Aprire la finestra PowerShell.
- Eseguire
asnp citrix*. - Creare o aggiornare un catalogo.
- Per creare un catalogo:
-
Utilizzare il comando
New-ProvSchemecon una specifica del modello come input del profilo macchina. Ad esempio:New-ProvScheme -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy--> -
Completare la creazione del catalogo.
-
-
Per aggiornare un catalogo, utilizzare il comando
Set-ProvSchemecon una specifica del modello come input del profilo macchina. Ad esempio:Set-ProvScheme -MasterImageVm 'XDHyp://Connections/Azure/East Us.region/vm.folder/MasterDisk.vm' MachineProfile 'XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/testing.templatespec/V1.templatespecversion' [-ProvisioningSchemeName] <String> [-CustomProperties <String>][-ServiceOffering <String>] [-PassThru] [<CommonParameters>] <!--NeedCopy-->
- Per creare un catalogo:
Abilitare le estensioni VM di Azure
Dopo aver selezionato la specifica del modello ARM, eseguire i seguenti comandi PowerShell per lavorare con le estensioni VM di Azure:
- Per visualizzare l’elenco delle estensioni VM di Azure supportate:
Get-ProvMetadataConfiguration -
Per aggiungere altre estensioni VM:
Add-ProvMetadataConfiguration. Ad esempio,Add-ProvMetadataConfiguration -PluginType "AzureRM" -ConfigurationName "Extension" -ConfigurationValue "CustomScriptExtension"Se si tenta di aggiungere uno dei seguenti elementi, il comando non riesce con un messaggio di errore:
- Estensione definita da Citrix.
- Estensione definita dall’utente esistente.
- Chiavi di configurazione non supportate. Attualmente, la chiave di configurazione supportata è
Extension.
- Per rimuovere le estensioni dall’elenco:
Remove-ProvMetadataConfiguration. È possibile rimuovere le estensioni aggiunte.
Cataloghi di macchine con avvio attendibile
Per creare correttamente un catalogo di macchine con avvio attendibile, utilizzare:
- Un’immagine master abilitata con avvio attendibile. È necessario utilizzare un profilo macchina, tuttavia, non è necessario che il profilo macchina sia abilitato per l’avvio attendibile. Se si utilizza un’immagine master abilitata con avvio attendibile e un profilo macchina non abilitato con avvio attendibile, si riceve un messaggio di avviso a causa della configurazione di avvio attendibile non corrispondente tra l’immagine master e il profilo macchina.
- Una dimensione VM che supporta l’avvio attendibile.
- Una versione di VM Windows che supporta l’avvio attendibile. Attualmente, Windows 10, Windows 11, Windows Server 2016, 2019 e 2022 supportano l’avvio attendibile.
Per visualizzare gli elementi dell’inventario dell’offerta Citrix DaaS e per determinare se la dimensione della VM supporta l’avvio attendibile, eseguire il seguente comando:
- Aprire una finestra PowerShell.
- Eseguire asnp citrix* per caricare i moduli PowerShell specifici di Citrix.
-
Eseguire il comando seguente:
$s = (ls XDHyp:\HostingUnits\<name of hosting unit>\serviceoffering.folder\"<VM size>".serviceoffering) <!--NeedCopy--> - Eseguire
$s | select -ExpandProperty Additionaldata -
Controllare il valore dell’attributo
SupportsTrustedLaunch.- Se
SupportsTrustedLaunchè True, la dimensione della VM supporta l’avvio attendibile. - Se
SupportsTrustedLaunchè False, la dimensione della VM non supporta l’avvio attendibile.
- Se
Secondo PowerShell di Azure, è possibile utilizzare il comando seguente per determinare le dimensioni delle VM che supportano l’avvio attendibile:
(Get-AzComputeResourceSku | where {$_.Locations.Contains($region) -and ($_.Name -eq "<VM size>") })[0].Capabilities
<!--NeedCopy-->
Di seguito sono riportati esempi che descrivono se la dimensione della VM supporta l’avvio attendibile dopo l’esecuzione del comando Azure PowerShell.
-
Esempio 1: Se la VM di Azure supporta solo la Generazione 1, tale VM non supporta l’avvio attendibile. Pertanto, la funzionalità
TrustedLaunchDisablednon viene visualizzata dopo l’esecuzione del comando Azure PowerShell. -
Esempio 2: Se la VM di Azure supporta solo la Generazione 2 e la funzionalità
TrustedLaunchDisabledè True, la dimensione della VM di Generazione 2 non è supportata per l’avvio attendibile. -
Esempio 3: Se la VM di Azure supporta solo la Generazione 2 e la funzionalità
TrustedLaunchDisablednon viene visualizzata dopo l’esecuzione del comando PowerShell, la dimensione della VM di Generazione 2 è supportata per l’avvio attendibile.
Per maggiori informazioni sull’avvio attendibile per le macchine virtuali di Azure, consultare il documento Microsoft Trusted launch for Azure virtual machines.
Creare un catalogo di macchine con avvio attendibile
- Creare un’immagine master abilitata con avvio attendibile. Vedere la documentazione Microsoft Trusted launch VM Images.
- Creare una VM o una specifica di modello con tipo di sicurezza come trusted launch virtual machines. Per maggiori informazioni sulla creazione di una VM o di una specifica di modello, consultare il documento Microsoft Deploy a trusted launch VM.
-
Creare un catalogo di macchine utilizzando Studio o i comandi PowerShell.
- Se si desidera utilizzare Studio, vedere Creare un catalogo di macchine utilizzando un’immagine di Azure Resource Manager in Studio.
-
Se si desidera utilizzare i comandi PowerShell, usare il comando
New-ProvSchemecon la VM o la specifica del modello come input del profilo macchina.Esempio di
New-ProvSchemecon VM come input del profilo macchina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->Esempio di
New-ProvSchemecon specifica del modello come input del profilo macchina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->
Aggiornare un catalogo di macchine con Avvio attendibile
È possibile aggiornare cataloghi di macchine sia persistenti che non persistenti:
Per il catalogo di macchine persistenti:
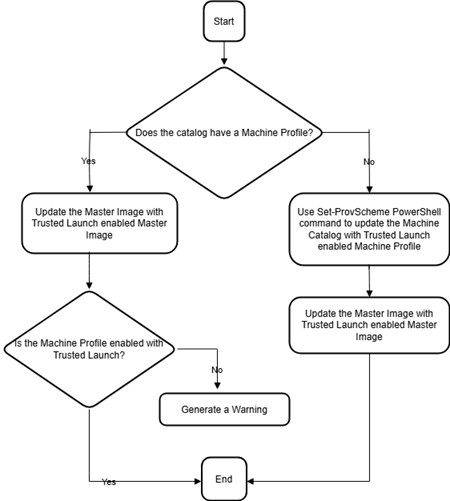
Per il catalogo di macchine non persistenti:

Errori durante la creazione di cataloghi di macchine con Avvio attendibile
Si ottengono errori appropriati nei seguenti scenari durante la creazione di un catalogo di macchine con Avvio attendibile:
| Scenario | Errore |
|---|---|
| Se si seleziona un profilo macchina durante la creazione di un catalogo non gestito | MachineProfileNotSupportedForUnmanagedCatalog |
| Se si seleziona un profilo macchina che supporta l’avvio attendibile durante la creazione di un catalogo con disco non gestito come immagine master | SecurityTypeNotSupportedForUnmanagedDisk |
| Se si seleziona un profilo macchina con un tipo di sicurezza diverso dal tipo di sicurezza dell’immagine master | SecurityTypeConflictBetweenMasterImageAndMachineProfile |
| Se si seleziona una dimensione VM che non supporta l’avvio attendibile ma si utilizza un’immagine master che supporta l’avvio attendibile durante la creazione di un catalogo | MachineSizeNotSupportTrustedLaunch |
Utilizzare i valori delle proprietà del profilo macchina
Il catalogo macchine utilizza le seguenti proprietà definite nelle proprietà personalizzate:
- Zona di disponibilità
- ID gruppo host dedicato
- ID set di crittografia del disco
- Tipo di sistema operativo
- Tipo di licenza
- Tipo di archiviazione
Se queste proprietà personalizzate non sono definite esplicitamente, allora i valori delle proprietà vengono impostati dalla specifica del modello ARM o dalla VM, a seconda di quale sia utilizzata come profilo macchina. Inoltre, se ServiceOffering non è specificato, viene impostato dal profilo macchina.
Nota:
Se alcune delle proprietà mancano dal profilo macchina e non sono definite nelle proprietà personalizzate, allora i valori predefiniti delle proprietà vengono applicati ove applicabile.
La sezione seguente descrive alcuni scenari in New-ProvScheme e Set-ProvScheme quando CustomProperties ha tutte le proprietà definite o i valori sono derivati dal MachineProfile.
-
Scenari New-ProvScheme
-
MachineProfile ha tutte le proprietà e CustomProperties non sono definite. Esempio:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"I seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
MachineProfile ha alcune proprietà e CustomProperties non sono definite. Esempio: MachineProfile ha solo LicenseType e OsType.
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"I seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Sia MachineProfile che CustomProperties definiscono tutte le proprietà. Esempio:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesALe proprietà personalizzate hanno la priorità. I seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<CustomPropertiesA-value>"/> </CustomProperties> <!--NeedCopy--> - Alcune proprietà sono definite in MachineProfile e alcune proprietà sono definite in CustomProperties. Esempio:
- CustomProperties definiscono LicenseType e StorageAccountType
- MachineProfile definisce LicenseType, OsType e Zones
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesAI seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Alcune proprietà sono definite in MachineProfile e alcune proprietà sono definite in CustomProperties. Inoltre, ServiceOffering non è definito. Esempio:
- CustomProperties definiscono StorageType
- MachineProfile definisce LicenseType
 New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mp.vm"
 -ServiceOffering "XDHyp:\HostingUnits\azureunit\serviceoffering.folder\<explicit-machine-size>.serviceoffering"
 <!--NeedCopy-->
I seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select ServiceOffering serviceoffering.folder\<explicit-machine-size>.serviceoffering Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="explicit-storage-type"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="value-from-machineprofile"/> </CustomProperties> <!--NeedCopy--> - Se OsType non è né in CustomProperties né in MachineProfile, allora:
- Il valore viene letto dall’immagine master.
- Se l’immagine master è un disco non gestito, OsType è impostato su Windows. Esempio:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -MasterImageVM "XDHyp:\HostingUnits\azureunit\image.folder\linux-master-image.manageddisk"Il valore dall’immagine master viene scritto nelle proprietà personalizzate, in questo caso Linux.
 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="OSType" Value="Linux"/>
 </CustomProperties>
 <!--NeedCopy-->
-
-
Scenari di Set-ProvScheme
-
Un catalogo esistente con:
- CustomProperties per
StorageAccountTypee OsType - MachineProfile
mpA.vmche definisce le zone
- CustomProperties per
-
Aggiornamenti:
- MachineProfile mpB.vm che definisce StorageAccountType
- Un nuovo set di proprietà personalizzate $CustomPropertiesB che definisce LicenseType e OsType
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm" -CustomProperties $CustomPropertiesBI seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesB-value>"/> </CustomProperties> <!--NeedCopy--> - Un catalogo esistente con:
- CustomProperties per
StorageAccountTypee OsType - MachineProfile
mpA.vmche definisce StorageAccountType e LicenseType
- CustomProperties per
- Aggiornamenti:
- Un nuovo set di proprietà personalizzate $CustomPropertiesB che definisce StorageAccountType e OsType.
Set-ProvScheme -CustomProperties $CustomPropertiesBI seguenti valori sono impostati come proprietà personalizzate per il catalogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mp-A-value>"/> </CustomProperties> <!--NeedCopy--> - Un catalogo esistente con:
- CustomProperties per
StorageAccountTypee OsType - MachineProfile
mpA.vmche definisce le Zone
- CustomProperties per
- Aggiornamenti:
- Un MachineProfile mpB.vm che definisce StorageAccountType e LicenseType
-
ServiceOfferingnon è specificato
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm"I seguenti valori sono impostati come proprietà personalizzate per il catalogo:
 Get-ProvScheme | select ServiceOffering
 serviceoffering.folder\<value-from-machineprofile>.serviceoffering

 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
 <Property xsi:type="StringProperty" Name="OSType" Value="<prior-CustomProperties-value>"/>
 <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpB-value>"/>
 </CustomProperties>
 <!--NeedCopy-->
-
Configurare le Zone di disponibilità usando PowerShell
Usando PowerShell, è possibile visualizzare gli elementi dell’inventario dell’offerta Citrix DaaS utilizzando Get-Item. Ad esempio, per visualizzare l’offerta di servizio Eastern US region Standard_B1ls:
$serviceOffering = Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\Standard_B1ls.serviceoffering"
<!--NeedCopy-->
Per visualizzare le zone, utilizzare il parametro AdditionalData per l’elemento:
$serviceOffering.AdditionalData
Se le Zone di disponibilità non sono specificate, non vi è alcun cambiamento nel modo in cui le macchine vengono sottoposte a provisioning.
Per configurare le Zone di disponibilità tramite PowerShell, utilizzare la proprietà personalizzata Zones disponibile con l’operazione New-ProvScheme. La proprietà Zones definisce un elenco di Zone di disponibilità in cui eseguire il provisioning delle macchine. Tali zone possono includere una o più Zone di disponibilità. Ad esempio, <Property xsi:type="StringProperty" Name="Zones" Value="1, 3"/> per le Zone 1 e 3.
Utilizzare il comando Set-ProvScheme per aggiornare le zone per uno schema di provisioning.
Se viene fornita una zona non valida, lo schema di provisioning non viene aggiornato e viene visualizzato un messaggio di errore che fornisce istruzioni su come correggere il comando non valido.
Suggerimento:
Se si specifica una proprietà personalizzata non valida, lo schema di provisioning non viene aggiornato e viene visualizzato un messaggio di errore pertinente.
Risultato dell’utilizzo simultaneo di gruppi host e zone di disponibilità di Azure
Viene eseguito un controllo preliminare per valutare se la creazione di un catalogo di macchine avrà esito positivo in base alla zona di disponibilità specificata nella proprietà personalizzata e alla zona del gruppo host. La creazione del catalogo non riesce se la proprietà personalizzata della zona di disponibilità non corrisponde alla zona del gruppo host.
Per informazioni sulla configurazione delle zone di disponibilità tramite PowerShell, vedere Configurazione delle zone di disponibilità tramite PowerShell.
Per informazioni sugli host dedicati di Azure, vedere Host dedicati di Azure.
La tabella seguente descrive le varie combinazioni di zona di disponibilità e zona del gruppo host e quali di esse comportano la creazione riuscita o non riuscita di un catalogo di macchine.
| Zona del gruppo host | Zona di disponibilità nella proprietà personalizzata | Esito della creazione del catalogo di macchine |
|---|---|---|
| Specificata. Ad esempio, il gruppo host si trova nella Zona 1 | Non specificata | Riuscita. Le macchine vengono create nella zona del gruppo host |
| Specificata. Ad esempio, il gruppo host si trova nella Zona 1 | Stessa zona della zona del gruppo host. Ad esempio, la zona nella proprietà personalizzata è impostata su 1 | Riuscito. Le macchine vengono create nella Zona 1 |
| Specificato. Ad esempio, il gruppo host si trova nella Zona 1 | Diversa dalla zona del gruppo host. Ad esempio, la zona nella proprietà personalizzata è impostata su 2 | Poiché la zona di disponibilità specificata e la zona del gruppo host non corrispondono, la creazione del catalogo fallisce con un errore pertinente durante i controlli preliminari |
| Specificato. Ad esempio, il gruppo host si trova nella Zona 1 | Più zone specificate. Ad esempio, le zone nelle proprietà personalizzate sono impostate su 1,2 o 2,3 | Poiché la zona di disponibilità specificata e la zona del gruppo host non corrispondono, la creazione del catalogo fallisce con un errore pertinente durante i controlli preliminari |
Non specificato. Ad esempio, la zona del gruppo host è None
|
Non specificato | Poiché la zona di disponibilità specificata e la zona del gruppo host corrispondono (cioè, nessuna zona), la creazione del catalogo ha esito positivo. Le macchine non vengono create in nessuna zona |
Non specificato. Ad esempio, la zona del gruppo host è None
|
Specificato. Ad esempio, le zone nella proprietà personalizzata sono impostate su una o più zone | Poiché la zona di disponibilità specificata e la zona del gruppo host non corrispondono, la creazione del catalogo fallisce con un errore pertinente durante i controlli preliminari |
Provisioning di VM su host dedicati di Azure
È possibile utilizzare MCS per il provisioning di VM su host dedicati di Azure. Prima di eseguire il provisioning di VM su host dedicati di Azure:
- Crea un gruppo host.
- Crea host in quel gruppo host.
- Assicurati che sia riservata una capacità host sufficiente per la creazione di cataloghi e macchine virtuali.
È possibile creare un catalogo di macchine con tenancy host definita tramite il seguente script PowerShell:
New-ProvScheme <otherParameters> -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="HostGroupId" Value="myResourceGroup/myHostGroup" />
 ...other Custom Properties...
 </CustomProperties>
<!--NeedCopy-->
Quando si utilizza MCS per il provisioning di macchine virtuali su host dedicati di Azure, considerare:
- Un host dedicato è una proprietà del catalogo e non può essere modificata una volta creato il catalogo. La tenancy dedicata non è attualmente supportata su Azure.
- È richiesto un gruppo host di Azure preconfigurato, nella regione dell’unità di hosting, quando si utilizza il parametro
HostGroupId. - È richiesto il posizionamento automatico di Azure. Questa funzionalità effettua una richiesta per l’onboarding della sottoscrizione associata al gruppo host. Per maggiori informazioni, vedere Set di scalabilità di VM su host dedicati di Azure - Anteprima pubblica. Se il posizionamento automatico non è abilitato, MCS genera un errore durante la creazione del catalogo.
Configurare i tipi di archiviazione
Selezionare diversi tipi di archiviazione per le macchine virtuali negli ambienti Azure che utilizzano MCS. Per le VM di destinazione, MCS supporta:
- Disco del sistema operativo: SSD premium, SSD o HDD
- Disco della cache di write-back: SSD premium, SSD o HDD
Quando si utilizzano questi tipi di archiviazione, considerare quanto segue:
- Assicurarsi che la VM supporti il tipo di archiviazione selezionato.
- Se la configurazione utilizza un disco effimero di Azure, non sarà disponibile l’opzione per l’impostazione del disco della cache di write-back.
Suggerimento:
StorageTypeè configurato per un tipo di sistema operativo e un account di archiviazione.WBCDiskStorageTypeè configurato per il tipo di archiviazione della cache write-back. Per un catalogo normale,StorageTypeè richiesto. SeWBCDiskStorageTypenon è configurato,StorageTypeviene utilizzato come predefinito perWBCDiskStorageType.
Se WBCDiskStorageType non è configurato, allora StorageType viene utilizzato come predefinito per WBCDiskStorageType
Configurare i tipi di archiviazione per le VM
Per configurare i tipi di archiviazione per le VM, utilizzare il parametro StorageType in New-ProvScheme. Per aggiornare il valore del parametro StorageType in un catalogo esistente a uno dei tipi di archiviazione supportati, utilizzare il comando Set-ProvScheme.
Di seguito è riportato un esempio di impostazione del parametro CustomProperties in uno schema di provisioning:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
</CustomProperties>'
<!--NeedCopy-->
Abilitare l’archiviazione con ridondanza di zona
È possibile selezionare l’archiviazione con ridondanza di zona durante la creazione del catalogo. Replica in modo sincrono il disco gestito di Azure tra più zone di disponibilità, il che consente di recuperare da un errore in una zona utilizzando la ridondanza nelle altre.
È possibile specificare Premium_ZRS e StandardSSD_ZRS nelle proprietà personalizzate del tipo di archiviazione. L’archiviazione ZRS può essere impostata utilizzando proprietà personalizzate esistenti o tramite il modello MachineProfile. L’archiviazione ZRS è supportata anche con il comando Set-ProvVMUpdateTimeWindow con i parametri -StartsNow e -DurationInMinutes -1. È possibile modificare le VM esistenti da archiviazione LRS a ZRS.
Nota:
StartsNowindica che l’ora di inizio pianificata è l’ora corrente.DurationInMinutescon un numero negativo (ad esempio, –1) indica nessun limite superiore sulla finestra temporale della pianificazione.
Limitazioni:
- Supportato solo per i dischi gestiti
- Supportato solo con unità a stato solido (SSD) premium e standard
- Non supportato con
StorageTypeAtShutdown - Disponibile solo in determinate regioni.
- Le prestazioni di Azure diminuiscono quando si creano dischi ZRS su larga scala. Pertanto, per la prima accensione, avviare le macchine in lotti più piccoli (meno di 300 macchine alla volta)
Impostare l’archiviazione con ridondanza della zona come tipo di archiviazione del disco
È possibile selezionare l’archiviazione con ridondanza della zona durante la creazione iniziale del catalogo oppure aggiornare il tipo di archiviazione in un catalogo esistente.
Selezionare l’archiviazione con ridondanza della zona utilizzando i comandi PowerShell
Quando si crea un nuovo catalogo in Azure utilizzando il comando PowerShell New-ProvScheme, utilizzare Standard_ZRS come valore in StorageAccountType.
Ad esempio:
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_ZRS" />
<!--NeedCopy-->
Quando si imposta questo valore, viene convalidato da un’API dinamica che determina se può essere utilizzato correttamente. Possono verificarsi le seguenti eccezioni se l’uso di ZRS non è valido per il catalogo:
- StorageTypeAtShutdownNotSupportedForZrsDisks: la proprietà personalizzata StorageTypeAtShutdown non può essere utilizzata con l’archiviazione ZRS.
- StorageAccountTypeNotSupportedInRegion: questa eccezione si verifica se si tenta di utilizzare l’archiviazione ZRS in una regione di Azure che non supporta ZRS.
- ZrsRequiresManagedDisks: è possibile utilizzare l’archiviazione con ridondanza della zona solo con dischi gestiti.
È possibile impostare il tipo di archiviazione del disco utilizzando le seguenti proprietà personalizzate:
StorageTypeWBCDiskStorageTypeIdentityDiskStorageType
Nota:
Durante la creazione del catalogo, il disco del sistema operativo del profilo macchina
StorageTypeviene utilizzato se le proprietà personalizzate non sono impostate.
Acquisire le impostazioni di diagnostica su VM e NIC da un profilo macchina
È possibile acquisire le impostazioni di diagnostica su VM e NIC da un profilo macchina durante la creazione di un catalogo macchine, l’aggiornamento di un catalogo macchine esistente e l’aggiornamento di VM esistenti.
È possibile creare una VM o una specifica di modello come origine del profilo macchina.
Passaggi chiave
-
Configurare gli ID richiesti in Azure. È necessario fornire questi ID nella specifica del modello.
- Account di archiviazione
- Area di lavoro Log Analytics
- Spazio dei nomi dell’hub eventi con il prezzo del livello standard
- Creare l’origine del profilo macchina.
- Creare un nuovo catalogo macchine, aggiornare un catalogo esistente o aggiornare le VM esistenti.
Configurare gli ID richiesti in Azure
Configurare uno dei seguenti elementi in Azure:
- Account di archiviazione
- Area di lavoro di Log Analytics
- Spazio dei nomi dell’hub eventi con il piano tariffario Standard
Configurare un account di archiviazione
Creare un account di archiviazione standard in Azure. Nella specifica del modello, fornire il resourceId completo per l’account di archiviazione come storageAccountId.
Una volta che le VM sono configurate per registrare i dati nell’account di archiviazione, i dati possono essere trovati nel container insights-metrics-pt1m.
Configurare un’area di lavoro di Log Analytics
Creare un’area di lavoro di Log Analytics. Nella specifica del modello, fornire il resourceId completo per l’area di lavoro di Log Analytics come workspaceId.
Una volta che le VM sono configurate per registrare i dati nell’area di lavoro, i dati possono essere interrogati in Log in Azure. È possibile eseguire il seguente comando in Azure, nella sezione Log, per mostrare un conteggio di tutte le metriche registrate da una risorsa:
AzureMetrics
| summarize Count=count\() by  ResourceId
Configurare un hub eventi
Eseguire le seguenti operazioni per configurare un hub eventi nel portale di Azure:
- Creare uno spazio dei nomi dell’hub eventi con il piano tariffario standard.
- Creare un hub eventi all’interno dello spazio dei nomi.
- Passare a Acquisizione sotto l’hub eventi. Attivare l’interruttore per acquisire con il tipo di output Avro.
- Creare un nuovo container in un account di archiviazione esistente per acquisire i log.
- Nella specifica del modello, specificare
eventHubAuthorizationRuleIdnel seguente formato:/subscriptions/093f4c12-704b-4b1d-8339-f339e7557f60/resourcegroups/matspo/providers/Microsoft.EventHub/namespaces/matspoeventhub/authorizationrules/RootManageSharedAccessKey - Specificare il nome dell’hub eventi.
Una volta che le VM sono configurate per registrare i dati nell’hub eventi, i dati vengono acquisiti nel contenitore di archiviazione configurato.
Creare un’origine del profilo macchina
È possibile creare una VM o una specifica di modello come origine del profilo macchina.
Creare un profilo macchina basato su VM con impostazioni di diagnostica
Se si desidera creare una VM come profilo macchina, configurare prima le impostazioni di diagnostica sulla VM modello stessa. È possibile fare riferimento alle istruzioni dettagliate fornite nella documentazione Microsoft Impostazioni di diagnostica in Monitoraggio di Azure.
È possibile eseguire i seguenti comandi per verificare che siano ora presenti impostazioni di diagnostica associate alla VM o alla NIC:
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2659 --resource-type microsoft.network/networkInterfaces
<!--NeedCopy-->
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2 --resource-type microsoft.compute/virtualMachines
<!--NeedCopy-->
Creare un profilo macchina basato su specifica di modello con impostazioni di diagnostica
Se si desidera utilizzare una VM che ha già le impostazioni di diagnostica abilitate ed esportarla in una specifica di modello ARM, queste impostazioni non verranno incluse automaticamente nel modello. È necessario aggiungere o modificare manualmente le impostazioni di diagnostica all’interno del modello ARM.
Tuttavia, se si desidera una VM come profilo macchina, MCS garantisce che le impostazioni di diagnostica critiche vengano acquisite e applicate accuratamente alle risorse all’interno del catalogo MCS.
- Creare una specifica di modello standard che definisca una VM e NIC.
-
Aggiungere risorse aggiuntive per distribuire le impostazioni di diagnostica in base alla specifica: Microsoft.Insights diagnosticSettings. Per l’ambito, fare riferimento a una VM o a una NIC presente nel modello per nome con un ID parziale. Ad esempio, per creare impostazioni di diagnostica collegate a una VM denominata test-VM nella specifica del modello, specificare l’ambito come:
"scope": "microsoft.compute/virtualMachines/test-VM", <!--NeedCopy--> - Utilizzare la specifica del modello come origine del profilo macchina.
Creare o aggiornare un catalogo con impostazioni di diagnostica
Dopo aver creato un’origine profilo macchina, è ora possibile creare un catalogo macchine utilizzando il comando New-ProvScheme, aggiornare un catalogo macchine esistente utilizzando il comando Set-ProvScheme e aggiornare le VM esistenti utilizzando il comando Request-ProvVMUpdate.
Verificare la licenza Windows
È possibile verificare che la VM di cui è stato eseguito il provisioning utilizzi il vantaggio di licenza eseguendo il seguente comando PowerShell: Get-AzVM -ResourceGroup MyResourceGroup -Name MyVM.
-
Per il tipo di licenza Windows Server, verificare che il tipo di licenza sia Windows_Server. Ulteriori istruzioni sono disponibili all’indirizzo https://docs.microsoft.com/it-it/azure/virtual-machines/windows/hybrid-use-benefit-licensing/.
-
Per il tipo di licenza Windows Client, verificare che il tipo di licenza sia Windows_Client. Ulteriori istruzioni sono disponibili all’indirizzo https://docs.microsoft.com/it-it/azure/virtual-machines/windows/windows-desktop-multitenant-hosting-deployment/.
In alternativa, è possibile utilizzare l’SDK PowerShell Get-Provscheme per eseguire la verifica. Ad esempio: Get-Provscheme -ProvisioningSchemeName \"My Azure Catalog\". Per maggiori informazioni su questo cmdlet, consultare https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/MachineCreation/Get-ProvScheme/.
Configurare la licenza Linux
Con le licenze Linux bring-your-own-subscription (BYOS), non è necessario pagare per il software. Il costo BYOS include solo la tariffa hardware di calcolo. Esistono due tipi di licenze:
- RHEL_BYOS: Per utilizzare correttamente il tipo RHEL_BYOS, abilitare Red Hat Cloud Access sulla propria sottoscrizione Azure.
- SLES_BYOS: Le versioni BYOS di SLES includono il supporto di SUSE.
È possibile impostare il valore LicenseType sulle opzioni Linux in New-ProvScheme e Set-ProvScheme.
Esempio di impostazione di LicenseType su RHEL_BYOS in New-ProvScheme:
New-ProvScheme -CleanOnBoot -ProvisioningSchemeName "azureCatalog" -RunAsynchronously -Scope @() -SecurityGroup @() -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="RHEL_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Esempio di impostazione di LicenseType su SLES_BYOS in Set-ProvScheme:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="SLES_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Nota:
Se il valore
LicenseTypeè vuoto, i valori predefiniti sono Licenza Azure Windows Server o Licenza Azure Linux, a seconda del valore OsType.
Esempio di impostazione di LicenseType su vuoto:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /></CustomProperties>'
<!--NeedCopy-->
Creare un catalogo di macchine con un disco effimero di Azure
Per il provisioning di dischi del sistema operativo effimeri utilizzando New-ProvScheme, considerare i seguenti vincoli:
- La dimensione della VM utilizzata per il catalogo deve supportare i dischi del sistema operativo effimeri.
- La dimensione della cache o del disco temporaneo associato alla dimensione della VM deve essere maggiore o uguale alla dimensione del disco del sistema operativo.
- La dimensione del disco temporaneo deve essere maggiore della dimensione del disco della cache.
Considerare anche questi vincoli quando:
- Si crea lo schema di provisioning
- Si modifica lo schema di provisioning
- Si aggiorna l’immagine
Per utilizzare i dischi effimeri, è necessario impostare la proprietà personalizzata UseEphemeralOsDisk su true quando si esegue New-ProvScheme.
Nota:
Se la proprietà personalizzata
UseEphemeralOsDiskè impostata su false o non viene specificato un valore, tutti i VDA di cui è stato eseguito il provisioning continuano a utilizzare un disco del sistema operativo di cui è stato eseguito il provisioning.
Di seguito è riportato un esempio di set di proprietà personalizzate da utilizzare nello schema di provisioning:
"CustomProperties": [
            {
                "Name": "UseManagedDisks",
                "Value": "true"
            },
            {
                "Name": "StorageType",
                "Value": "Standard_LRS"
            },
            {
                "Name": "UseSharedImageGallery",
                "Value": "true"
            },
            {
                "Name": "SharedImageGalleryReplicaRatio",
                "Value": "40"
            },
            {
                "Name": "SharedImageGalleryReplicaMaximum",
                "Value": "10"
            },
            {
                "Name": "LicenseType",
                "Value": "Windows_Server"
            },
            {
                "Name": "UseEphemeralOsDisk",
                "Value": "true"
            }
        ],
<!--NeedCopy-->
Configurare un disco effimero per un catalogo esistente
Per configurare un disco del sistema operativo effimero di Azure per un catalogo esistente, utilizzare il parametro UseEphemeralOsDisk in Set-ProvScheme. Impostare il valore del parametro UseEphemeralOsDisk su true.
Nota:
Per utilizzare questa funzionalità, è necessario abilitare anche i parametri
UseManagedDiskseUseSharedImageGallery.
Ad esempio:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="true" />
<Property xsi:type="StringProperty" Name="UseEphemeralOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
Configurare il tipo di archiviazione utilizzato dai dischi effimeri
Per impostazione predefinita, Standard\_LRS è il tipo di archiviazione utilizzato dalla funzionalità del disco del sistema operativo effimero. È possibile impostare il tipo di archiviazione per utilizzare invece gli SSD per aumentare gli IOPS del disco sulle operazioni di lettura specificando la proprietà personalizzata StorageType. I valori attualmente supportati sono Standard\_LRS, StandardSSD\_LRS e Premium\_LRS.
StorageType può essere aggiornato anche su macchine effimere esistenti con Set-ProvScheme e Set-ProvVMUpdateTimeWindow.
Configurare Azure Compute Gallery
Utilizzare il comando New-ProvScheme per creare uno schema di provisioning con il supporto di Azure Compute Gallery. Utilizzare il comando Set-ProvScheme per abilitare o disabilitare questa funzionalità per uno schema di provisioning e per modificare il rapporto di replica e i valori massimi di replica.
Sono state aggiunte tre proprietà personalizzate agli schemi di provisioning per supportare la funzionalità Azure Compute Gallery:
UseSharedImageGallery
- Definisce se utilizzare Azure Compute Gallery per archiviare le immagini pubblicate. Se impostato su True, l’immagine viene archiviata come immagine di Azure Compute Gallery, altrimenti l’immagine viene archiviata come snapshot.
- I valori validi sono True e False.
- Se la proprietà non è definita, il valore predefinito è False.
SharedImageGalleryReplicaRatio
- Definisce il rapporto tra macchine e repliche della versione dell’immagine della galleria.
- I valori validi sono numeri interi maggiori di 0.
- Se la proprietà non è definita, vengono utilizzati i valori predefiniti. Il valore predefinito per i dischi del sistema operativo persistenti è 1000 e il valore predefinito per i dischi del sistema operativo non persistenti è 40.
SharedImageGalleryReplicaMaximum
- Definisce il numero massimo di repliche per ogni versione dell’immagine della galleria.
- I valori validi sono numeri interi maggiori di 0 e fino a 100. MCS genera un errore se si fornisce un valore al di fuori dell’intervallo valido.
- Se la proprietà non è definita, il valore predefinito è 10.
- Se la proprietà non è definita, il valore predefinito è 100.
Suggerimento:
Quando si utilizza Azure Compute Gallery per archiviare un’immagine pubblicata per i cataloghi con provisioning MCS, MCS imposta il numero di repliche della versione dell’immagine della galleria in base al numero di macchine nel catalogo, al rapporto di replica e al numero massimo di repliche. Il numero di repliche viene calcolato dividendo il numero di macchine nel catalogo per il rapporto di replica (arrotondando per eccesso al valore intero più vicino) e quindi limitando il valore al numero massimo di repliche. Ad esempio, con un rapporto di replica di 20 e un massimo di 5, 0-20 macchine hanno una replica creata, 21-40 ne hanno 2, 41-60 ne hanno 3, 61-80 ne hanno 4, 81+ ne hanno 5.
Caso d’uso: Aggiornamento del rapporto di replica e del numero massimo di repliche di Azure Compute Gallery
Il catalogo macchine esistente utilizza Azure Compute Gallery. Utilizzare il comando Set-ProvScheme per aggiornare le proprietà personalizzate per tutte le macchine esistenti nel catalogo e per le macchine future:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Caso d’uso: Conversione di un catalogo snapshot in un catalogo Azure Compute Gallery
Per questo caso d’uso:
- Eseguire
Set-ProvSchemecon il flagUseSharedImageGalleryimpostato su True. Facoltativamente, includere le proprietàSharedImageGalleryReplicaRatioeSharedImageGalleryReplicaMaximum. - Aggiornare il catalogo.
- Riavviare le macchine per forzare un aggiornamento.
Ad esempio:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Suggerimento:
I parametri
SharedImageGalleryReplicaRatioeSharedImageGalleryReplicaMaximumnon sono obbligatori. Dopo il completamento del comandoSet-ProvScheme, l’immagine della Azure Compute Gallery non è ancora stata creata. Una volta che il catalogo è configurato per utilizzare la galleria, la successiva operazione di aggiornamento del catalogo memorizza l’immagine pubblicata nella galleria. Il comando di aggiornamento del catalogo crea la galleria, l’immagine della galleria e la versione dell’immagine. Il riavvio delle macchine le aggiorna, e a quel punto il conteggio delle repliche viene aggiornato, se appropriato. Da quel momento, tutte le macchine non persistenti esistenti vengono ripristinate utilizzando l’immagine della Azure Compute Gallery e tutte le macchine appena sottoposte a provisioning vengono create utilizzando l’immagine. La vecchia istantanea viene pulita automaticamente entro poche ore.
Caso d’uso: Conversione di un catalogo di Azure Compute Gallery in un catalogo di snapshot
Per questo caso d’uso:
- Eseguire
Set-ProvSchemecon il flagUseSharedImageGalleryimpostato su False o non definito. - Aggiornare il catalogo.
- Riavviare le macchine per forzare un aggiornamento.
Ad esempio:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="False"/></CustomProperties>'
<!--NeedCopy-->
Suggerimento:
A differenza dell’aggiornamento da uno snapshot a un catalogo di Azure Compute Gallery, i dati personalizzati per ogni macchina non sono ancora stati aggiornati per riflettere le nuove proprietà personalizzate. Eseguire il seguente comando per visualizzare le proprietà personalizzate originali di Azure Compute Gallery:
Get-ProvVm -ProvisioningSchemeName catalog-name. Dopo il completamento del comandoSet-ProvScheme, l’istantanea dell’immagine non è ancora stata creata. Una volta che il catalogo è configurato per non utilizzare la galleria, la successiva operazione di aggiornamento del catalogo memorizza l’immagine pubblicata come snapshot. Da quel momento, tutte le macchine non persistenti esistenti vengono ripristinate utilizzando lo snapshot e tutte le macchine appena sottoposte a provisioning vengono create dallo snapshot. Il riavvio delle macchine le aggiorna, e a quel punto i dati personalizzati della macchina vengono aggiornati per riflettere cheUseSharedImageGalleryè impostato su False. Le vecchie risorse di Azure Compute Gallery (galleria, immagine e versione) vengono pulite automaticamente entro poche ore.
Creare o aggiornare un catalogo con più schede di rete per VM
MCS supporta più schede di rete per VM. È possibile associare più schede di rete su una VM a più subnet, tuttavia, tali subnet devono trovarsi nella stessa rete virtuale (VNet). È possibile utilizzare il comando PowerShell per:
- Crea un catalogo con più schede di rete su una VM (#create-a-catalog-with-multiple-nics-on-a-vm)
- Aggiorna una configurazione di catalogo esistente per avere più schede di rete su una VM in modo che le VM appena create abbiano più schede di rete (#update-a-catalog-to-have-multiple-nics-on-a-vm)
- Aggiorna una VM esistente per avere più schede di rete (#update-an-existing-vm-to-have-multiple-nics-on-a-vm)
È possibile creare o aggiornare un catalogo macchine basato su profilo non macchina e un catalogo macchine basato su profilo macchina per avere più schede di rete su una VM. Attualmente, per un catalogo macchine basato su profilo macchina, è possibile avere solo lo stesso numero di schede di rete specificato nell’origine del profilo macchina.
Proprietà come la rete accelerata derivano dall’origine del profilo macchina.
Nota:
Le dimensioni della VM devono supportare lo stesso numero di schede di rete e la corrispondente rete accelerata, altrimenti si verificherà un errore.
È possibile recuperare il numero massimo di schede di rete associate a una dimensione VM selezionata. Una proprietà PowerShell denominata MaxNetworkInterfaces visualizza il numero massimo di schede di rete quando si esegue il comando PowerShell get-item con il parametro AdditionalData.
Recupera il numero massimo di schede di rete
Per recuperare il numero massimo di schede di rete:
- Aprire una finestra PowerShell dall’host del Delivery Controller™.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. - Eseguire
Get-ChildItem -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\"per elencare tutte le dimensioni VM disponibili. - Eseguire
get-item -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\Standard\_M416ms\_v2.serviceoffering\").AdditionalData - Controllare
MaxNetworkInterfacesper conoscere il numero massimo di schede di rete.
Creare un catalogo con più schede di rete su una VM
Per creare un catalogo con più schede di rete su una VM, procedere come segue:
- Aprire una finestra PowerShell dall’host del Delivery Controller.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. - Creare un pool di identità se non è già stato creato.
- Creare lo schema di provisioning:
-
Se si crea un catalogo macchine non basato su profilo macchina, eseguire il comando
New-ProvSchemecon il parametroNetworkMappings. È possibile aggiungere più subnet al parametroNetworkMappings. Ad esempio:New-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Se si crea un catalogo macchine basato su profilo macchina:
- Creare una VM in Azure per avere più schede di rete. Per informazioni, vedere Creare e gestire una macchina virtuale Windows con più schede di rete. È anche possibile creare una nuova VM e quindi collegare un’interfaccia di rete nella pagina Rete del portale di Azure.
- Eseguire il comando
New-ProvSchemecon la VM come input del profilo macchina.
Nota:
Quando si crea un catalogo macchine basato su profilo macchina, il conteggio di
NetworkMappingsdeve essere lo stesso diNetworkInterfaceCountdel profilo macchina.NetworkInterfaceCountpuò essere recuperato daAdditionalDatadiGet-item -Path \"machine profile path\".
-
- Completare la creazione del catalogo.
Aggiornare un catalogo per avere più schede di rete su una VM
Per aggiornare un catalogo in modo che abbia più schede di rete su una VM, procedere come segue:
- Aprire una finestra PowerShell dall’host del Delivery Controller.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. -
Aggiornare lo schema di provisioning:
-
Se si crea un catalogo macchine non basato su profilo macchina, eseguire il comando
Set-ProvSchemecon il parametroNetworkMappings. È possibile aggiungere più subnet al parametroNetworkMappings. Ad esempio:Set-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Se si crea un catalogo macchine basato su un profilo macchina:
- Creare una VM in Azure per avere più schede di rete. Per informazioni, vedere Creare e gestire una macchina virtuale Windows con più schede di rete.
- Eseguire il comando
Set-ProvSchemecon la VM come input del profilo macchina.
-
Aggiornare una VM esistente per avere più schede di rete su una VM
È anche possibile aggiornare una VM esistente utilizzando Set-ProvVMUpdateTimeWindow ed eseguire un ciclo di alimentazione sulla VM esistente durante la finestra temporale di aggiornamento. Per ulteriori informazioni sull’aggiornamento di una VM esistente, vedere Aggiornare le macchine con provisioning allo stato corrente dello schema di provisioning.
Creare un catalogo macchine con disco cache di write-back non persistente
Per configurare un catalogo con disco cache di write-back non persistente, utilizzare il parametro PowerShell New-ProvScheme CustomProperties. Le proprietà personalizzate sono:
-
UseTempDiskForWBC. Questa proprietà indica se si accetta di utilizzare l’archiviazione temporanea di Azure per archiviare il file della cache di write-back. Deve essere configurata su true quando si esegueNew-ProvSchemese si desidera utilizzare il disco temporaneo come disco cache di write-back. Se questa proprietà non è specificata, il parametro è impostato su False per impostazione predefinita.
Ad esempio, utilizzando il parametro CustomProperties per impostare UseTempDiskForWBC su true:
    -CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
    <Property xsi:type="StringProperty" Name="PersistWBC" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
    <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="WBCDiskStorageType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
    <Property xsi:type="StringProperty" Name="UseTempDiskForWBC" Value="true"/> `
    </CustomProperties>'
<!--NeedCopy-->
Nota:
Dopo aver confermato il catalogo macchine per utilizzare l’archiviazione temporanea locale di Azure per il file della cache di write-back, non è possibile modificarlo in seguito per utilizzare VHD.
Creare un catalogo di macchine con disco di cache di write-back persistente
Per configurare un catalogo con disco di cache di write-back persistente, utilizzare il parametro PowerShell New-ProvScheme CustomProperties.
Suggerimento:
Utilizzare il parametro PowerShell
New-ProvScheme CustomPropertiessolo per le connessioni di hosting basate su cloud. Se si desidera eseguire il provisioning di macchine utilizzando un disco di cache di write-back persistente per una soluzione locale (ad esempio, XenServer®), PowerShell non è necessario perché il disco persiste automaticamente.
Questo parametro supporta una proprietà aggiuntiva, PersistWBC, utilizzata per determinare come il disco di cache di write-back persiste per le macchine di cui è stato eseguito il provisioning tramite MCS. La proprietà PersistWBC viene utilizzata solo quando il parametro UseWriteBackCache è specificato e quando il parametro WriteBackCacheDiskSize è impostato per indicare che viene creato un disco.
Nota:
Questo comportamento si applica sia ad Azure che a GCP, dove il disco di cache di write-back MCSIO predefinito viene eliminato e ricreato al riavvio. È possibile scegliere di rendere persistente il disco per evitare l’eliminazione e la ricreazione del disco di cache di write-back MCSIO.
Esempi di proprietà trovate nel parametro CustomProperties prima di supportare PersistWBC includono:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
</CustomProperties>
<!--NeedCopy-->
Nota:
Questo esempio si applica solo ad Azure. Le proprietà sono diverse nell’ambiente GCP.
Quando si utilizzano queste proprietà, considerare che contengono valori predefiniti se le proprietà vengono omesse dal parametro CustomProperties. La proprietà PersistWBC ha due possibili valori: true o false.
L’impostazione della proprietà PersistWBC su true non elimina il disco di cache di write-back quando l’amministratore di Citrix DaaS spegne la macchina dall’interfaccia di gestione.
L’impostazione della proprietà PersistWBC su false elimina il disco di cache di write-back quando l’amministratore di Citrix DaaS spegne la macchina dall’interfaccia di gestione.
Nota:
Se la proprietà
PersistWBCviene omessa, la proprietà assume il valore predefinito false e la cache di write-back viene eliminata quando la macchina viene spenta dall’interfaccia di gestione.
Ad esempio, utilizzando il parametro CustomProperties per impostare PersistWBC su true:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Importante:
La proprietà
PersistWBCpuò essere impostata solo utilizzando il cmdlet PowerShellNew-ProvScheme. Il tentativo di modificareCustomPropertiesdi uno schema di provisioning dopo la creazione non ha alcun impatto sul catalogo macchine e sulla persistenza del disco della cache di write-back quando una macchina viene spenta.
Ad esempio, impostare New-ProvScheme per utilizzare la cache di write-back impostando la proprietà PersistWBC su true:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
<Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" />
<Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" />
<Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" />
</CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Migliorare le prestazioni di avvio con MCSIO
È possibile migliorare le prestazioni di avvio per i dischi gestiti di Azure e GCP quando MCSIO è abilitato. Utilizzare la proprietà personalizzata PowerShell PersistOSDisk nel comando New-ProvScheme per configurare questa funzionalità. Le opzioni associate a New-ProvScheme includono:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Per abilitare questa funzionalità, impostare la proprietà personalizzata PersistOSDisk su true. Ad esempio:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Creare un catalogo macchine con chiave di crittografia gestita dal cliente
Se si desidera creare un catalogo macchine utilizzando i comandi PowerShell, dove la chiave di crittografia è una chiave gestita dal cliente, procedere come segue:
- Aprire una finestra PowerShell.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. - Immettere
cd xdhyp:/. - Immettere
cd .\HostingUnits\(your hosting unit). - Immettere cd diskencryptionset.folder.
- Immettere dir per ottenere l’elenco dei set di crittografia del disco.
- Copiare l’ID di un set di crittografia del disco.
-
Creare una stringa di proprietà personalizzata per includere l’ID del set di crittografia del disco. Ad esempio:
$customProperties = "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"persistWBC`" Value=`"False`" /> <Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"false`" /> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"DiskEncryptionSetId`" Value=`"/subscriptions/0xxx4xxx-xxb-4bxx-xxxx-xxxxxxxx/resourceGroups/abc/providers/Microsoft.Compute/diskEncryptionSets/abc-des`"/> </CustomProperties> <!--NeedCopy--> -
Creare un pool di identità, se non è già stato creato. Ad esempio:
New-AcctIdentityPool -IdentityPoolName idPool -NamingScheme ms## -Domain def.local -NamingSchemeType Numeric <!--NeedCopy--> -
Eseguire il comando New-ProvScheme: Ad esempio:
New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:\HostingUnits\azure-res2\image.folder\def.resourcegroup\def.snapshot" -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-res2\\virtualprivatecloud.folder\def.resourcegroup\def-vnet.virtualprivatecloud\subnet1.network"} -ProvisioningSchemeName "name" -ServiceOffering "XDHyp:\HostingUnits\azure-res2\serviceoffering.folder\Standard_DS2_v2.serviceoffering" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -CustomProperties $customProperties <!--NeedCopy--> - Completare la creazione del catalogo di macchine.
Creare un catalogo di macchine con funzionalità di crittografia nell’host
Per creare un catalogo di macchine con funzionalità di crittografia nell’host
- Verificare se la sottoscrizione ha la funzionalità di crittografia nell’host abilitata o meno. Per farlo, consultare https://learn.microsoft.com/it-it/rest/api/resources/features/get?tabs=HTTP/. Se non è abilitata, è necessario abilitare la funzionalità per la sottoscrizione. Per informazioni sull’abilitazione della funzionalità per la sottoscrizione, consultare https://learn.microsoft.com/it-it/azure/virtual-machines/disks-enable-host-based-encryption-portal?tabs=azure-powershell#prerequisites/.
-
Verificare se una particolare dimensione di VM di Azure supporta la crittografia nell’host o meno. Per farlo, in una finestra di PowerShell, eseguire uno dei seguenti comandi:
PS XDHyp:\Connections\<your connection>\east us.region\serviceoffering.folder>
<!--NeedCopy-->
PS XDHyp:\HostingUnits\<your hosting unit>\serviceoffering.folder> <!--NeedCopy--> -
Creare una VM o una specifica di modello, come input per il profilo della macchina, nel portale di Azure con la crittografia nell’host abilitata.
- Se si desidera creare una VM, selezionare una dimensione di VM che supporti la crittografia nell’host. Dopo aver creato la VM, la proprietà della VM Crittografia nell’host è abilitata.
- Se si desidera utilizzare una specifica di modello, assegnare il parametro
Encryption at Hostcome true all’interno disecurityProfile.
-
Creare un catalogo di macchine MCS con il flusso di lavoro del profilo della macchina selezionando una VM o una specifica di modello.
- Disco del sistema operativo / Disco dati: viene crittografato tramite chiave gestita dal cliente e chiave gestita dalla piattaforma
- Disco del sistema operativo effimero: viene crittografato solo tramite chiave gestita dalla piattaforma
- Cache Disk: Viene crittografato tramite chiave gestita dal cliente e chiave gestita dalla piattaforma
È possibile creare il catalogo macchine utilizzando Studio o eseguendo comandi PowerShell.
Recuperare le informazioni di crittografia sull’host da un profilo macchina
È possibile recuperare le informazioni di crittografia sull’host da un profilo macchina quando si esegue il comando PowerShell con il parametro AdditionalData. Se il parametro EncryptionAtHost è True, indica che la crittografia sull’host è abilitata per il profilo macchina.
Ad esempio: quando l’input del profilo macchina è una VM, eseguire il seguente comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def.vm).AdditionalData
<!--NeedCopy-->
Ad esempio: quando l’input del profilo macchina è una specifica di modello, eseguire il seguente comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def_templatespec.templatespec\EncryptionAtHost.templatespecversion).AdditionalData
<!--NeedCopy-->
Creare un catalogo macchine con doppia crittografia
È possibile creare e aggiornare un catalogo macchine con doppia crittografia utilizzando Studio e i comandi PowerShell.
I passaggi dettagliati su come creare un catalogo macchine con doppia crittografia sono:
- Creare un Azure Key Vault e un DES con chiavi gestite dalla piattaforma e dal cliente. Per informazioni su come creare un Azure Key Vault e un DES, vedere Usare il portale di Azure per abilitare la doppia crittografia a riposo per i dischi gestiti.
- Per sfogliare i set di crittografia del disco disponibili nella connessione di hosting:
- Aprire una finestra PowerShell.
- Eseguire i seguenti comandi PowerShell:
asnp citrix\*-
cd xdhyp:: cd HostingUnitscd YourHostingUnitName \(ex. azure-east)cd diskencryptionset.folderdir
È possibile utilizzare un ID del
DiskEncryptionSetper creare o aggiornare un catalogo utilizzando proprietà personalizzate. - Se si desidera utilizzare il flusso di lavoro del profilo macchina, creare una VM o una specifica di modello come input del profilo macchina.
- Se si desidera utilizzare una VM come input del profilo macchina:
- Creare una VM nel portale di Azure.
- Passare a Dischi>Gestione chiavi per crittografare la VM direttamente con qualsiasi
DiskEncryptionSetID.
- Se si desidera utilizzare una specifica di modello come input del profilo macchina:
- Nel modello, in
properties>storageProfile>osDisk>managedDisk, aggiungere ildiskEncryptionSetparametro e aggiungere l’ID del DES a doppia crittografia.
- Nel modello, in
- Se si desidera utilizzare una VM come input del profilo macchina:
- Creare il catalogo macchine.
- Se si utilizza Studio, eseguire una delle seguenti operazioni in aggiunta ai passaggi in Creare cataloghi macchine.
- Se non si utilizza un flusso di lavoro basato su profilo macchina, nella pagina Impostazioni disco, selezionare Usa la seguente chiave per crittografare i dati su ogni macchina. Quindi, selezionare il DES a doppia crittografia dall’elenco a discesa. Continuare a creare il catalogo.
- Se si utilizza il flusso di lavoro del profilo macchina, nella pagina Immagine, selezionare un’immagine master (o immagine preparata) e un profilo macchina. Assicurarsi che il profilo macchina abbia un ID del set di crittografia del disco nelle sue proprietà.
Tutte le macchine create nel catalogo sono crittografate due volte dalla chiave associata al DES selezionato.
- Se si utilizzano i comandi PowerShell, eseguire una delle seguenti operazioni:
-
Se non si utilizza un flusso di lavoro basato su profilo macchina, aggiungere la proprietà personalizzata
DiskEncryptionSetIdnel comandoNew-ProvScheme. Ad esempio:New-ProvScheme -CleanOnBoot -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" /> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' -HostingUnitName "Redacted" -IdentityPoolName "Redacted" -InitialBatchSizeHint 1 -MasterImageVM "Redacted" -NetworkMapping @{"0"="Redacted"} -ProvisioningSchemeName "Redacted" -ServiceOffering "Redacted" <!--NeedCopy--> -
Se si utilizza un flusso di lavoro basato su profilo macchina, utilizzare un input di profilo macchina nel comando
New-ProvScheme. Ad esempio:New-ProvScheme -CleanOnBoot -HostingUnitName azure-east -IdentityPoolName aio-ip -InitialBatchSizeHint 1 -MasterImageVM XDHyp:\HostingUnits\azure-east\image.folder\abc.resourcegroup\fgb-vda-snapshot.snapshot -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-east\virtualprivatecloud.folder\apa-resourceGroup.resourcegroup\apa-resourceGroup-vnet.virtualprivatecloud\default.network"} -ProvisioningSchemeName aio-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\abc.resourcegroup\abx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Completare la creazione di un catalogo utilizzando l’SDK PowerShell remoto. Tutte le macchine create nel catalogo sono crittografate due volte dalla chiave associata al DES selezionato.
-
- Se si utilizza Studio, eseguire una delle seguenti operazioni in aggiunta ai passaggi in Creare cataloghi macchine.
Convertire un catalogo non crittografato per utilizzare la doppia crittografia
È possibile aggiornare il tipo di crittografia di un catalogo di macchine (utilizzando proprietà personalizzate o un profilo macchina).
-
Se non si utilizza un flusso di lavoro basato su profilo macchina, aggiungere la proprietà personalizzata DiskEncryptionSetId nel comando
Set-ProvScheme. Ad esempio:Set-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' <!--NeedCopy--> -
Se si utilizza un flusso di lavoro basato su profilo macchina, utilizzare un input di profilo macchina nel comando
Set-ProvScheme. Ad esempio:Set-ProvScheme -ProvisioningSchemeName mxiao-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\aelx.resourcegroup\elx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Una volta completata l’operazione, tutte le nuove VM aggiunte al catalogo saranno crittografate due volte dalla chiave associata al DES selezionato.
Verificare che il catalogo sia crittografato due volte
-
In Studio:
- Accedere a Cataloghi macchine.
- Selezionare il catalogo che si desidera verificare. Fare clic sulla scheda Proprietà modello situata nella parte inferiore dello schermo.
- In Dettagli Azure, verificare l’ID del set di crittografia del disco in Set di crittografia del disco. Se l’ID DES del catalogo è vuoto, il catalogo non è crittografato.
- Nel portale di Azure, verificare che il tipo di crittografia del DES associato all’ID DES sia chiavi gestite dalla piattaforma e gestite dal cliente.
-
Utilizzando il comando PowerShell:
- Aprire la finestra di PowerShell.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. -
Utilizzare
Get-ProvSchemeper ottenere le informazioni del catalogo macchine. Ad esempio:Get-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" <!--NeedCopy--> -
Recuperare la proprietà personalizzata ID DES del catalogo macchine. Ad esempio:
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> <!--NeedCopy--> - Nel portale di Azure, verificare che il tipo di crittografia del DES associato all’ID DES sia chiavi gestite dalla piattaforma e gestite dal cliente.
Determinazione della posizione del file di paging
La posizione del file di paging è determinata in base allo scenario seguente:
Nota:
La posizione predefinita del file di paging è il disco del sistema operativo.
| Scenario | Posizione |
|---|---|
| L’impostazione del file di paging è specificata nelle proprietà personalizzate | Come specificato nelle proprietà personalizzate |
| Disco del sistema operativo effimero o ibernazione abilitata | Disco del sistema operativo |
| La VM ha un disco temporaneo | Disco temporaneo |
| MCS IO è abilitato | Disco WBC |
Scenari di impostazione del file di paging
La seguente tabella descrive alcuni dei possibili scenari di impostazione del file di paging durante la preparazione dell’immagine e l’aggiornamento dello schema di provisioning:
| Durante | Scenario | Risultato |
|---|---|---|
| Preparazione dell’immagine | Si imposta il file di paging dell’immagine di origine sul disco temporaneo, mentre la dimensione della VM specificata nello schema di provisioning non ha un disco temporaneo | Il file di paging viene posizionato sul sistema operativo |
| Preparazione dell’immagine | Si imposta il file di paging dell’immagine di origine sul disco del sistema operativo, mentre la dimensione della VM specificata nello schema di provisioning ha un disco temporaneo | Il file di paging viene posizionato sul disco temporaneo |
| Preparazione dell’immagine | Si imposta il file di paging dell’immagine di origine sul disco temporaneo e si abilita il disco del sistema operativo effimero nello schema di provisioning | Il file di paging viene posizionato sul disco del sistema operativo |
| Aggiornamento dello schema di provisioning | Si tenta di aggiornare lo schema di provisioning quando la versione VDA è precedente alla 2311 | Modifica l’impostazione del file di paging con un avviso |
| Aggiornamento dello schema di provisioning | Si tenta di aggiornare lo schema di provisioning quando la versione VDA è 2311 o successiva | Determina la posizione del file di paging come da Determinazione della posizione del file di paging |
Specificare l’impostazione del file di paging
Utilizzando i comandi PowerShell, è possibile specificare le impostazioni del file di paging, inclusi posizione e dimensione. Questo sovrascrive le impostazioni del file di paging determinate da MCS come da Determinazione della posizione del file di paging. È possibile farlo eseguendo il seguente comando New-ProvScheme durante la creazione del catalogo macchine.
Considerazioni importanti
Considerare quanto segue prima di procedere con la creazione del catalogo:
- Devi fornire tutte le proprietà personalizzate (‘PageFileDiskDriveLetterOverride’, ‘InitialPageFileSizeInMB’ e ‘MaxPageFileSizeInMB’) nel comando
New-ProvSchemeo nessuna di esse. - Questa funzionalità non è supportata tramite Citrix Studio.
- La dimensione iniziale del file di paging deve essere compresa tra 16 MB e 16777216 MB.
- La dimensione massima del file di paging deve essere maggiore o uguale alla dimensione iniziale del file di paging e inferiore a 16777216 MB.
- È possibile impostare contemporaneamente a zero sia la dimensione iniziale che la dimensione massima del file di paging.
Nota:
È possibile modificare le impostazioni del file di paging delle VM appena aggiunte a un catalogo esistente, senza aggiornare l’immagine master. Per modificare le impostazioni del file di paging, è necessaria la versione VDA 2311 o successiva. È possibile modificare le impostazioni del file di paging utilizzando i comandi PowerShell. Per maggiori informazioni, vedere Modificare le impostazioni del file di paging.
New-ProvScheme -CleanOnBoot `
-HostingUnitName "zijinnet" `
-IdentityPoolName "PageFileSettingExample" `
-ProvisioningSchemeName "PageFileSettingExample" `
-InitialBatchSizeHint 1 `
-MasterImageVM "XDHyp:\HostingUnits\zijinnet\image.folder\neal-zijincloud-resources.resourcegroup\CustomWin10VDA_OsDisk_1_9473d7c8a6174b2c8284c7d3efeea88f.manageddisk" `
-NetworkMapping @{"0"="XDHyp:\\HostingUnits\\zijinnet\\virtualprivatecloud.folder\\East US.region\\virtualprivatecloud.folder\\neal-zijincloud-resources.resourcegroup\\neal-zijincloud-resources-vnet.virtualprivatecloud\\default.network"} `
-ServiceOffering "XDHyp:\\HostingUnits\\zijinnet\\serviceoffering.folder\\Standard_B2ms.serviceoffering" `
-CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
<Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="d"/> `
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048"/> `
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196"/> `
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
</CustomProperties>'
<!--NeedCopy-->
Modificare le impostazioni del file di paging
È possibile modificare le impostazioni del file di paging delle VM appena aggiunte a un catalogo esistente senza aggiornare l’immagine master. Attualmente, questa funzionalità è applicabile solo agli ambienti Azure.
Per modificare le impostazioni del file di paging, è necessaria la versione VDA 2311 o successiva. È possibile modificare le impostazioni del file di paging utilizzando i comandi PowerShell.
Di seguito sono riportate le varie impostazioni del file di paging che è possibile modificare nell’ambiente Azure:
PageFileDiskDriveLetterOverrideInitialPageFileSizeInMBMaxPageFileSizeInMB
Modificare le impostazioni del file di paging di un catalogo esistente
Per modificare le impostazioni del file di paging di un catalogo di macchine esistente, eseguire il comando Set-ProvScheme. In questo caso, gli aggiornamenti vengono applicati solo alle nuove VM aggiunte al catalogo. Ad esempio:
Set-ProvScheme -ProvisioningSchemeName $schemeName -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="OsType" Value="Windows" />
<Property xsi:type="StringProperty" Name="StorageType" Value="StandardSSD_LRS" />
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="D" />
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048" />
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
<Property  xsi:type="StringProperty" Name="Zones" Value="1" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="neal-test-group1" />
<Property xsi:type="StringProperty" Name="SchemaVersion" Value="2" />
</CustomProperties>'
<!--NeedCopy-->
Nota:
Se si abilita la cache di write-back e si tenta di impostare
PageFileDiskDriveLetterOverridesuC:utilizzando il comando PowerShell, il driver I/O di MCS reindirizza automaticamente il file di paging a un’unità disco corretta e non aC:.
Provisioning di VM del catalogo con AMA abilitato
-
Configurare un modello di profilo macchina.
-
Se si desidera utilizzare una VM come modello di profilo macchina:
- Creare una VM nel portale di Azure.
- Accendere la VM.
- Aggiungere la VM alla regola di raccolta dati in Risorse. Ciò avvia l’installazione dell’agente sulla VM del modello.
Nota:
Se è necessario creare un catalogo Linux, configurare una macchina Linux.
-
Se si desidera utilizzare la specifica del modello come modello di profilo macchina:
- Configurare una specifica del modello.
-
Aggiungere la seguente estensione e associazione di regole di raccolta dati alla specifica del modello generata:
{
"type": "Microsoft.Compute/virtualMachines/extensions",
"apiVersion": "2022-03-01",
"name": "<vm-name>/AzureMonitorWindowsAgent",
"dependsOn": [
    "Microsoft.Compute/virtualMachines/<vm-name>"
],
"location": "<azure-region>",
"properties": {
    "publisher": "Microsoft.Azure.Monitor",
    "type": "AzureMonitorWindowsAgent",
    "typeHandlerVersion": "1.0",
    "autoUpgradeMinorVersion": true,
    "enableAutomaticUpgrade": true
}
},
 {
    "type": "Microsoft.Insights/dataCollectionRuleAssociations",
    "apiVersion": "2021-11-01",
    "name": "<associatio-name>",
    "scope": "Microsoft.Compute/virtualMachines/<vm-name>",
    "dependsOn": [
     "Microsoft.Compute/virtualMachines/<vm-name>",
    "Microsoft.Compute/virtualMachines/<vm-name>/extensions/AzureMonitorWindowsAgent"
    ],
    "properties": {
       "description": "Association of data collection rule. Deleting this association will break the data collection for this Arc server.",
     "dataCollectionRuleId": "/subscriptions/<azure-subscription>/resourcegroups/<azure-resource-group>/providers/microsoft.insights/datacollectionrules/<azure-data-collection-rule>"
     }
    }
<!--NeedCopy-->
Nota:
Se si dispone di una regola di raccolta dati configurata con un connettore dati di Microsoft Sentinel, è possibile aggiungere semplicemente
dataCollectionRuleAssociationnella specifica del modello nello stesso modo di una normale associazione DCR. Le VM del catalogo possono quindi essere visualizzate nel DCR di Sentinel e l’AMA verrebbe installato su tali VM. Per informazioni sulle best practice per la creazione di regole di raccolta dati, vedere Best practice per la creazione e la gestione di regole di raccolta dati in Monitoraggio di Azure.
-
-
Creare o aggiornare un catalogo di macchine MCS esistente.
-
Per creare un nuovo catalogo MCS:
- Selezionare tale VM o specifica del modello come profilo macchina in Studio.
- Procedere con i passaggi successivi per creare il catalogo.
-
Per aggiornare un catalogo MCS esistente, utilizzare i seguenti comandi PowerShell. In questo caso, solo le nuove VM ottengono il modello di profilo macchina aggiornato.
Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" <!--NeedCopy--> -
Per aggiornare le VM esistenti con il modello di profilo macchina aggiornato, eseguire
Set-ProvScheme, quindi eseguireSet-ProvVMUpdateTimeWindow:Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -StartsNow -DurationInMinutes -1 <!--NeedCopy-->
-
- Accendere le VM del catalogo.
- Accedere al portale di Azure e verificare se l’estensione di monitoraggio è installata sulla VM e se la VM viene visualizzata in Risorse del DCR. Dopo alcuni minuti, i dati di monitoraggio vengono visualizzati in Monitoraggio di Azure.
Risoluzione dei problemi
Per informazioni sulla guida alla risoluzione dei problemi per Azure Monitor Agent, vedere quanto segue:
- https://learn.microsoft.com/it-it/azure/azure-monitor/agents/azure-monitor-agent-troubleshoot-windows-vm/
- https://learn.microsoft.com/it-it/azure/azure-resource-manager/troubleshooting/create-troubleshooting-template/
Creare un catalogo utilizzando le VM spot di Azure
Le VM spot di Azure consentono di sfruttare la capacità di calcolo inutilizzata di Azure con un notevole risparmio sui costi. Tuttavia, la possibilità di allocare una VM spot di Azure dipende dalla capacità e dai prezzi attuali. Pertanto, Azure potrebbe espellere la VM in esecuzione, non riuscire a creare la VM o non riuscire ad accendere la VM in base ai Criteri di espulsione. Per questo motivo, le VM spot di Azure sono adatte per alcune applicazioni e desktop non critici. Per ulteriori informazioni, vedere Usare le macchine virtuali spot di Azure.
Limitazioni
-
Non tutte le dimensioni delle VM sono supportate per le VM Spot di Azure. Per maggiori informazioni, vedere Limitazioni.
È possibile eseguire il seguente comando PowerShell per verificare se una dimensione di VM supporta le VM Spot o meno. Se una dimensione di VM supporta le VM Spot, allora
SupportsSpotVMè True.(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\serviceoffering.folder\Standard_D2ds_v4.serviceoffering"). AdditionalData <!--NeedCopy--> -
Attualmente, le VM Spot di Azure non supportano l’ibernazione.
Requisito
Durante la creazione dell’origine del profilo macchina (VM o specifica del modello) per il catalogo di VM Spot di Azure, è necessario selezionare Istanza Spot di Azure (se si utilizza una VM) o impostare priority come Spot (se si utilizza una specifica del modello).
Passaggi per creare un catalogo utilizzando le VM Spot di Azure
-
Creare un’origine del profilo macchina (VM o modello di avvio).
- Per creare una VM utilizzando il portale di Azure, vedere Distribuire macchine virtuali Spot di Azure utilizzando il portale di Azure.
-
Per creare una specifica del modello, aggiungere le seguenti proprietà in resources > type: Microsoft.Compute/virtualMachines > properties nella specifica del modello. Ad esempio:
 "priority": "Spot",
 "evictionPolicy": "Deallocate",
 "billingProfile": {
 "maxPrice": 0.01
 }
 <!--NeedCopy-->
Nota:
- La policy di rimozione può essere Deallocate o Delete.
- Per le VM non persistenti, MCS imposta sempre la policy di rimozione su Delete. Se la VM viene rimossa, viene eliminata insieme a tutti i dischi non persistenti (ad esempio, il disco del sistema operativo). Eventuali dischi persistenti (ad esempio, il disco di identità) non vengono eliminati. Tuttavia, un disco del sistema operativo è persistente se il tipo di catalogo è persistente o se la proprietà personalizzata
PersistOsDiskè impostata su True. Analogamente, un disco WBC è persistente se la proprietà personalizzataPersistWbcè impostata su True. - Per le VM persistenti, MCS imposta sempre la policy di rimozione su Deallocate. Se la VM viene rimossa, viene deallocata. Non vengono apportate modifiche ai dischi.
- Il prezzo massimo è il prezzo che si è disposti a pagare all’ora. Se si utilizza Solo capacità, allora questo è -1. Il prezzo massimo può essere solo null, -1 o un decimale maggiore di zero. Per maggiori informazioni, vedere Prezzi.
-
È possibile eseguire il seguente comando PowerShell per verificare se un profilo macchina è abilitato per le VM spot di Azure. Se il parametro
SpotEnabledè True eSpotEvictionPolicyè impostato su Deallocate o Delete, allora il profilo macchina è abilitato per le VM spot di Azure. Ad esempio,-
Se l’origine del profilo macchina è una VM, eseguire il seguente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\kb-spot-delete.vm"). AdditionalData <!--NeedCopy--> -
Se l’origine del profilo macchina è una specifica di modello, eseguire il seguente comando:
 (Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-spot-delete.templatespecversion").AdditionalData
 <!--NeedCopy-->
-
-
Creare un catalogo di macchine utilizzando un profilo macchina con il comando PowerShell
New-ProvScheme.
È possibile aggiornare un catalogo utilizzando il comando Set-ProvScheme. È inoltre possibile aggiornare le VM esistenti utilizzando il comando PowerShell Set-ProvVmUpdateTimeWindow. Il profilo macchina viene aggiornato al successivo avvio.
Rimozioni su una VM spot di Azure in esecuzione
Se la capacità di calcolo non è disponibile o il prezzo orario è superiore al prezzo massimo configurato, Azure rimuove una VM Spot in esecuzione. Per impostazione predefinita, non si riceve alcuna notifica di rimozione. La VM si blocca semplicemente e viene rimossa. Microsoft consiglia di utilizzare gli Eventi pianificati per monitorare le rimozioni. Vedere Monitorare continuamente le rimozioni. È inoltre possibile eseguire script dall’interno di una VM per ricevere una notifica prima della rimozione. Ad esempio, Microsoft ha uno script di polling in Python ScheduledEvents.cs.
Risoluzione dei problemi
- È possibile visualizzare le proprietà della VM Spot in customMachineData della VM con provisioning utilizzando il comando
Get-ProvVM. Se il campo priorità è impostato su Spot, allora Spot è in uso. -
È possibile verificare se una VM sta utilizzando Spot nel portale di Azure:
- Trovare la VM nel portale di Azure.
- Andare alla pagina Panoramica.
-
Scorrere fino in fondo e individuare la sezione Azure Spot.
- Se Spot non è in uso, questo campo è vuoto.
- Se Spot è in uso, i campi Azure Spot e Criteri di rimozione di Azure Spot sono impostati.
- È possibile controllare il profilo di fatturazione o il prezzo massimo orario per la VM nella pagina Configurazione.
Configurare le dimensioni di backup delle VM
I cloud pubblici possono esaurire la capacità per una dimensione specifica della VM. Quando Azure non ha capacità, MCS ricorre a un elenco preconfigurato di dimensioni di backup delle VM. Questo elenco curato, personalizzato dal cliente in base ai requisiti del proprio carico di lavoro, aumenta la probabilità che una di queste dimensioni abbia capacità sufficiente per l’avvio all’accensione o alla ripresa se la VM era stata precedentemente ibernata.
Quando viene avviata un’azione di alimentazione, MCS implementa una sequenza di fallback automatizzata per garantire l’alta disponibilità. Il flusso di lavoro è il seguente:
- Avvio: Un utente o un amministratore emette un comando PowerOn o Resume tramite Web Studio.
- Monitoraggio delle eccezioni: MCS tenta di avviare la VM utilizzando la configurazione primaria. Monitora le eccezioni specifiche di capacità di Azure come Quota Exceeded, Allocation Failed o Zonal Allocation Failed e SKU Not Available (Si può generalizzare e dire che monitoriamo Azure per eventuali errori di capacità o allocazione).
- Fallback sequenziale: Se si verifica uno degli errori di cui sopra, MCS scorre automaticamente l’elenco BackupVmConfiguration in sequenza finché la VM non si avvia correttamente. Se tutte le dimensioni in BackupVmConfiguration falliscono, l’azione di alimentazione viene contrassegnata come non riuscita.
-
Logica di aggiornamento vs. ricreazione:
- Aggiornamento diretto: Nella maggior parte dei casi, MCS esegue un semplice aggiornamento delle dimensioni della VM allo SKU di backup e quindi accende la VM.
- Elimina e ricrea: Per mantenere l’integrità dell’ambiente, alcune transizioni richiedono che la VM esistente venga eliminata e ne venga creata una nuova al suo posto. Ciò si verifica quando:
- Passaggio tra tipi di VM Spot e Regolari.
- Passaggio tra dimensioni di VM con supporto per disco risorsa (archiviazione temporanea) e quelle senza.
- Persistenza e ripristino dei dati: Durante un’operazione di “Elimina e ricrea”, se anche tutte le dimensioni di backup falliscono a causa di estreme carenze di capacità di Azure, la VM potrebbe scomparire temporaneamente dal portale di Azure. Tuttavia, non si verifica alcuna perdita di dati. Al successivo tentativo di PowerOn, MCS ricreerà la VM utilizzando le impostazioni originali e ricollegherà i dischi OS, Identity e Data esistenti.
-
Fatturazione VM Spot e comportamento MaxPrice Se la configurazione primaria utilizza un profilo macchina (modello VM) con priorità Spot e un profilo di fatturazione specifico (MaxPrice), la seguente logica si applica durante il fallback:
- Dimensione primaria: Utilizza il MaxPrice definito nel profilo macchina. L’espulsione si basa sul prezzo o sulla capacità.
- Dimensioni Spot di backup: La proprietà BackupVmConfiguration attualmente non supporta un input
MaxPriceunivoco per ogni SKU, MCS gestisce la transizione come segue: - Reimpostazione MaxPrice: MCS imposta MaxPrice su -1.
- Modifica della politica di eliminazione: Ciò modifica il comportamento di eliminazione di Azure da basato sul prezzo a basato sulla capacità.
- Prezzi: Ti verrà addebitato il prezzo Spot corrente, con un limite massimo pari alla tariffa standard Pay-As-You-Go (PAYG) per quella SKU di backup. Ciò garantisce che la VM venga eliminata solo se Azure esaurisce effettivamente la capacità fisica, piuttosto che a causa di una fluttuazione di prezzo.
- Persistenza dello stato di backup: Una volta avviata, la VM rimane sulla dimensione di backup per la durata della sessione fino a quando non viene elaborata una richiesta di arresto o ibernazione.
- Ripristino della dimensione primaria: Al successivo PowerOn o Resume, MCS tenta sempre di “riportare” la VM alla sua offerta di servizio primaria (come definita nel Catalogo o nel Profilo macchina). Se la dimensione primaria rimane non disponibile, la sequenza di fallback si ripete.
Sfide con l’ibernazione
Azure non consente modifiche alle dimensioni su una VM ibernata, come spiegato in Limitazioni generali. La VM deve essere in stato Arrestato. Pertanto, prima di modificare le dimensioni, MCS emette una richiesta di Deallocate per cancellare lo stato ibernato, il che causa la perdita dello stato di ibernazione della VM. MCS quindi scorre le dimensioni di backup, aggiorna le dimensioni della VM e la accende.
Scenari non supportati per le dimensioni della VM di backup
Le seguenti configurazioni non sono supportate:
- Per le VM persistenti, i seguenti scenari non sono supportati:
- La VM utilizza DiskControllerType SCSI, ma la dimensione della VM di backup supporta solo DiskControllerType NVMe.
- La VM utilizza DiskControllerType NVMe, ma la dimensione della VM di backup supporta solo DiskControllerType SCSI.
- Per le VM non persistenti con MCSIO abilitato, il passaggio a una dimensione senza archiviazione temporanea non è supportato se il disco della cache write-back utilizza l’archiviazione temporanea del disco risorsa.
Prerequisiti per configurare le dimensioni della VM di backup
Se una delle seguenti condizioni non viene soddisfatta, viene generato un errore.
- Supportato solo quando il profilo macchina è in uso nel catalogo macchine.
- Il tipo è facoltativo e può essere Spot o Regular. Il valore predefinito è Regular se non specificato.
- Ogni combinazione di ServiceOffering deve essere univoca per evitare configurazioni ripetute.
- La quota regionale deve avere un numero sufficiente di core per il ServiceOffering.
- Il numero di interfacce di rete non deve superare il massimo consentito per un ServiceOffering.
- I ServiceOffering in questo elenco BackupVmConfiguration devono essere compatibili con le proprietà personalizzate correnti, le capacità dell’immagine master e il MachineProfile. Alcuni scenari di errore sono:
- Host dedicati di Azure: gli host nel gruppo host devono supportare il ServiceOffering se vengono utilizzati host dedicati.
- Disco del sistema operativo temporaneo: il ServiceOffering deve supportare i dischi del sistema operativo temporanei se abilitati nelle proprietà personalizzate.
- Archiviazione Premium: il ServiceOffering deve supportare l’archiviazione Premium se specificata nelle proprietà personalizzate.
- Rete accelerata: il ServiceOffering deve supportare la rete accelerata se è abilitata in MachineProfile.
- DiskEncryptionAtHost: il ServiceOffering deve supportare la crittografia sull’host se abilitata in MachineProfile.
- Archiviazione temporanea: se MCSIO è in uso e la cache di scrittura è sul disco temporaneo, l’uso di una dimensione di VM che non dispone di archiviazione temporanea non è consentito.
- HyperVGeneration: il ServiceOffering deve essere compatibile con la generazione di VM (1 o 2) specificata in MasterImageVM.
- TrustedLaunch: il ServiceOffering deve supportare TrustedLaunch se abilitato in MachineProfile.
- VM riservate: ServiceOffering deve supportare VM riservate se abilitato in MachineProfile.
Creare un catalogo con dimensioni VM di backup
Nota:
Per risolvere il problema del blocco dell’interfaccia utente di Studio, sostituire tutti gli apici singoli con
"durante l’esecuzione dei comandi PowerShell.
- Aprire una finestra PowerShell.
- Eseguire
asnp citrix\*per caricare i moduli PowerShell specifici di Citrix. - Creare un catalogo Broker. Questo catalogo viene popolato con le macchine che stanno per essere create.
- Creare un pool di identità. Questo diventa un contenitore per gli account AD creati per le macchine che devono essere create.
- Creare uno schema di provisioning con il profilo macchina. Vedere Come configurare la configurazione di backup.
- Aggiornare il
BrokerCatalogcon l’ID univoco dello schema di provisioning. - Creare e aggiungere VM al catalogo.
Aggiornare un catalogo esistente
È possibile aggiornare uno schema di provisioning utilizzando il comando Set-ProvScheme. Vedere Come configurare la configurazione di backup.
Aggiornare le VM esistenti
È possibile aggiornare le VM esistenti in un catalogo utilizzando il comando PowerShell Set-ProvVMUpdateTimeWindow. Il comando aggiorna le VM create dallo schema di provisioning associato al catalogo al successivo avvio entro la finestra temporale specificata. Ad esempio:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartTimeInUTC "3/12/2022 3am" -DurationInMinutes 60`
<!--NeedCopy-->
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
<!--NeedCopy-->
È possibile configurare l’elenco delle dimensioni della VM di backup per un numero selezionato di VM MCS esistenti utilizzando il comando Set-ProvVM. Tuttavia, per applicare gli aggiornamenti, impostare una finestra temporale di aggiornamento per le VM utilizzando Set-ProvVMUpdateTimeWindow e avviare le VM all’interno della finestra. Ad esempio,
-
Eseguire il comando
Set-ProvVMper configurare l’elenco delle dimensioni della VM di backup per una VM MCS esistente selezionata. Ad esempio:Set-ProvVM -ProvisioningSchemeName "name" -VMName "Vm-001" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`"xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /> <Property xsi:type=`"StringProperty`" Name=`"LicenseType`" Value=`"Windows_Server`"/> <Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`"/> <Property xsi:type=`"StringProperty`" Name=`"BackupVmConfiguration`" Value=`"[{"ServiceOffering": "Standard_D2as_v4", "Type": "Spot"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Regular"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Spot"}]`"/> </CustomProperties>" <!--NeedCopy--> -
Eseguire il comando
Set-ProvVMUpdateTimeWindowper applicare gli aggiornamenti. Ad esempio:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60 <!--NeedCopy-->
Copiare i tag su tutte le risorse
È possibile copiare i tag specificati in un profilo macchina su tutte le risorse, come più NIC e dischi (disco del sistema operativo, disco di identità e disco della cache di write-back) di una nuova VM o di una VM esistente in un catalogo di macchine. L’origine del profilo macchina può essere una VM o una specifica di modello ARM.
Nota:
È necessario aggiungere la policy sui tag (vedere Assegnare definizioni di policy per la conformità dei tag) o aggiungere i tag in un’origine del profilo macchina per mantenere i tag sulle risorse.
Prerequisiti
Creare l’origine del profilo macchina (VM o specifica di modello ARM) per avere tag su VM, dischi e NIC di quella VM.
- Se si desidera utilizzare una VM come input del profilo macchina, applicare i tag alla VM e a tutte le risorse nel portale di Azure. Vedere Applicare tag con il portale di Azure.
-
Se si desidera utilizzare una specifica di modello ARM come input del profilo macchina, aggiungere il seguente blocco di tag sotto ogni risorsa.
  "tags": {
 "TagC": "Value3"
 },
 <!--NeedCopy-->
Nota:
È possibile avere un massimo di un disco e almeno una NIC nella specifica del modello.
Copiare i tag sulle risorse di una VM in un nuovo catalogo di macchine
- Creare un catalogo non persistente o persistente con una VM o una specifica di modello ARM come input del profilo macchina.
-
Aggiungere una VM al catalogo e accenderla. È necessario visualizzare i tag specificati nel profilo della macchina copiati nelle risorse corrispondenti di tale VM.
Nota:
Si verifica un errore se c’è una mancata corrispondenza tra il numero di schede di rete (NIC) fornite nel profilo della macchina e il numero di schede di rete che si desidera che le VM utilizzino.
Modificare i tag sulle risorse di una VM esistente
- Creare un profilo della macchina con i tag su tutte le risorse.
-
Aggiornare il catalogo macchine esistente con il profilo macchina aggiornato. Ad esempio:
Set-ProvScheme -ProvisioningSchemeName <YourCatalogName> -MachineProfile <PathToYourMachineProfile> <!--NeedCopy--> - Spegnere la VM su cui si desidera applicare gli aggiornamenti.
-
Richiedere un aggiornamento pianificato per la VM. Ad esempio:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName <YourCatalogName> -VMName machine1 -StartsNow -DurationInMinutes -1 <!--NeedCopy--> - Accendere la VM.
- È necessario visualizzare i tag specificati nel profilo della macchina copiati nelle risorse corrispondenti.
Nota:
Si verifica un errore se c’è una mancata corrispondenza tra il numero di schede di rete (NIC) fornite nel profilo della macchina e il numero di schede di rete fornite in
Set-ProvScheme.
Creare un catalogo dischi WBC preformattato
È possibile creare un catalogo dischi WBC preformattato per migliorare le prestazioni di avvio delle macchine con provisioning. Per implementare questa funzionalità, creare un catalogo Azure con WBC abilitato e includere una proprietà personalizzata aggiuntiva PreformatWriteBackCache come True.
È possibile aggiornare un catalogo esistente utilizzando il comando Set-ProvScheme per aggiornare la dimensione del disco WBC.
Questa funzionalità è compatibile con il flusso di lavoro di gestione delle immagini in cui MCS separa la fase di masterizzazione dal flusso di lavoro di provisioning complessivo. Per informazioni sulla gestione delle immagini, vedere Gestione delle immagini.
Esempio di creazione di un catalogo Azure con WBC abilitato e PreformatWriteBackCache come True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Esempio di aggiornamento delle dimensioni della cache del disco WBC di un catalogo esistente:
Set-ProvScheme -ProvisioningSchemeName provisioningschemename -WriteBackCacheDiskSize 127
<!--NeedCopy-->
Eliminare il disco WBC allo spegnimento per i cataloghi Citrix Provisioning™ con provisioning MCS
Durante la creazione di cataloghi Citrix Provisioning con provisioning MCS in Azure, è possibile eseguire il provisioning del disco WBC in modo che sia non persistente (PersistWBC come False). Questa configurazione consente di eliminare il disco della cache di write-back (WBC) dopo lo spegnimento della VM per i cataloghi Citrix Provisioning con provisioning MCS in Azure.
Condizione:
È necessario impostare la proprietà personalizzata PreformatWriteBackCache come True affinché questa funzionalità funzioni.
Esempio di creazione di un catalogo Azure con PersistWBC come False e PreformatWriteBackCache come True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PersistWBC" Value="false" />
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
È anche possibile aggiornare un catalogo esistente utilizzando il comando Set-ProvScheme per aggiornare la proprietà personalizzata PersistWBC.
Provisioning del disco dati
È possibile creare e assegnare un disco dati persistente a una VM persistente o non persistente creata da MCS di un catalogo di macchine MCS in Azure.
Il disco dati deve essere sottoposto a provisioning da un disco gestito come origine immagine.
Proprietà del disco dati
Il disco dati deriva le proprietà dalle proprietà personalizzate o dal modello del disco del sistema operativo se le proprietà non sono specificate nelle proprietà personalizzate.
-
Proprietà derivate da proprietà personalizzate
DiskEncryptionSetIdZonesStorageType
-
Proprietà derivate dal modello di disco del sistema operativo se non specificate nelle proprietà personalizzate
DiskEncryptionSetIdZonesStorageType
Nota:
- Se lo Zone Redundant Storage (ZRS) non è specificato nelle proprietà personalizzate o nel modello di disco del sistema operativo, il disco dati viene posizionato nella stessa zona del disco del sistema operativo e del disco di identità.
- I tag sono derivati solo dal modello di disco del sistema operativo.
Limitazioni
Le seguenti operazioni non sono attualmente supportate:
- Provisioning di più di un disco dati.
- Provisioning di dischi dati non persistenti.
- Creazione di un disco dati con un modello.
- Modifica di cataloghi e VM esistenti per l’utilizzo di dischi dati.
- Reimpostazione del disco dati.
- Aggiornamento dell’immagine del disco dati.
- Utilizzo di una fonte diversa da un disco gestito.
- Archiviazione del disco dati in Azure Compute Gallery (ACG).
- Utilizzo di
StorageTypeAtShutdownper il disco dati
Creare un catalogo con disco dati
Includere i seguenti parametri nel comando PowerShell New-ProvScheme per il provisioning di un catalogo di macchine MCS con disco dati.
-
DataDisk: Percorso di un elemento di inventario valido di tipo ManagedDisk. -
DataDiskPersistence: Per indicare se ilDataDiskè persistente o non persistente. Tuttavia, attualmente sono supportati solo i dischi dati persistenti.
Ad esempio:
New-ProvScheme  -CleanOnBoot -HostingUnitName "<HostingUnitName >" -IdentityPoolName "<IdentityPoolName >" -InitialBatchSizeHint 1 -MasterImageVM disk.manageddisk -NetworkMapping <NetworkMapping > -ProvisioningSchemeName "<ProvisioningSchemeName >" -DataDisk "XDHyp:\HostingUnits\Azure-Resources-1\image.folder\<resourcegroupname>\xxxx-datadisk.manageddisk"  -DataDiskPersistence "Persistent"  -Scope @() -VMCpuCount 4  -VMMemoryMB 6144  -TenancyType Shared  -FunctionalLevel "L7_20"
<!--NeedCopy-->
Determinare se un disco dati è in uso
Eseguire le seguenti operazioni per verificare se il disco dati è assegnato a una VM:
- Eseguire
Get-ProvVme controllare ilCustomVmDatadella VM. Se la VM utilizza il disco dati, è presente un record del disco con ruoloDiskRole.DataDisk. - Verificare se un disco dati è presente nella VM nel portale di Azure.
Eliminare un disco dati
Se si elimina il catalogo, il disco dati viene eliminato a meno che non si utilizzi l’opzione forgetVM o purgeDBOnly. Se si elimina la VM, il disco dati viene eliminato a meno che non si utilizzi l’opzione forgetVM o purgeDBOnly.
Eseguire la migrazione da dischi non gestiti a dischi gestiti
On September 30, 2025, Azure ritirerà ufficialmente i dischi non gestiti (ovvero, VHD). Tutte le VM esistenti che utilizzano dischi non gestiti verranno arrestate e deallocate dopo la scadenza.
Tuttavia, è possibile migrare le VM con provisioning MCS da dischi non gestiti a dischi gestiti, il che aiuta a evitare interruzioni del servizio dovute ai piani di ritiro dei dischi non gestiti di Azure.
Tutti i dischi non gestiti collegati alla VM vengono convertiti. Ciò include il disco di identità, il disco del sistema operativo e il disco WBC (se utilizzato).
Per ulteriori informazioni sul piano di ritiro dei dischi non gestiti di Azure, vedere Migrate your Azure unmanaged disks by September 30, 2025.
Casi d’uso
Questa funzionalità si applica ai cataloghi con provisioning MCS persistenti e non persistenti.
Supporta anche la migrazione per le VM on-demand e non on-demand (legacy):
- VM on-demand: Eseguire la transizione dei dischi esistenti da dischi non gestiti a dischi gestiti per allinearsi al supporto aggiornato di Azure.
- VM non on-demand (legacy): Le VM legacy o non on-demand supportano solo i dischi non gestiti. Utilizzare questa funzionalità per convertire le VM legacy in on-demand e contemporaneamente migrare a dischi gestiti.
Per ulteriori informazioni sul provisioning on-demand, vedere Azure on-demand provisioning.
Limitazioni
- Una volta che un catalogo di macchine o una VM è stato convertito in dischi gestiti, non può essere riconvertito in dischi non gestiti
- Per le VM non on-demand (legacy), il processo di migrazione include la conversione in provisioning on-demand. Non è possibile convertire solo i dischi e continuare a utilizzare VM non on-demand.
Considerazioni importanti
- La conversione non avviene automaticamente. Si verifica come parte di un’operazione di accensione.
- Se vengono richiesti più aggiornamenti per una VM, la conversione del disco ha la precedenza. Gli aggiornamenti aggiuntivi vengono posticipati fino a una successiva accensione.
- Una volta che la VM è stata convertita e accesa con successo, i VHD per la VM vengono puliti per risparmiare sui costi. L’account di archiviazione stesso non viene pulito.
- Un disco di base potrebbe esistere ancora nell’account di archiviazione. È possibile eseguire un aggiornamento del catalogo e viene creato un nuovo disco di base snapshot (o ACG).
- Una volta che tutte le VM nel catalogo sono state convertite e il nuovo disco di base è stato creato, l’account di archiviazione vuoto può essere eliminato.
Autorizzazioni richieste
Sono necessarie le seguenti autorizzazioni sul tuo Azure Service Principal per consentire la conversione da dischi non gestiti a dischi gestiti:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
<!--NeedCopy-->
Fasi di configurazione
Per i cataloghi on-demand:
-
Eseguire
Set-ProvScheme(oSet-ProvVMper le VM persistenti) per aggiornareUseManagedDisksaTrue. Ad esempio:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy--> -
Eseguire
Set-ProvVMUpdateTimeWindow` per applicare gli aggiornamenti. In questo esempio, l’aggiornamento viene applicato alla successiva accensione della VM.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Accendere le VM.
Per i cataloghi non on-demand (legacy):
-
Eseguire
Set-ProvScheme(oSet-ProvVMper VM persistenti) per configurareSet DeploymentSchemasu1.1. Ad esempio:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties> <!--NeedCopy--> -
Eseguire
Set-ProvVMUpdateTimeWindowper applicare gli aggiornamenti. In questo esempio, l’aggiornamento viene applicato al successivo avvio della VM.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Accendere le VM.
Risoluzione dei problemi
Se una VM non riesce a convertirsi da dischi non gestiti a dischi gestiti:
-
Verificare che le proprietà personalizzate
UseManagedDisksoDeploymentSchemasiano impostate correttamente:- Se si utilizza
Set-ProvScheme, verificare le proprietà personalizzate di ProvScheme eseguendoGet-ProvScheme. Per maggiori informazioni, vedere Get-ProvScheme. - Se si utilizza
Set-ProvVM, verificare che la VM abbia una nuova configurazione con la proprietà personalizzata aggiornata eseguendoGet-ProvVMConfiguration. Per maggiori informazioni, vedere Set-ProvVM.
- Se si utilizza
-
Verificare che la seguente autorizzazione sia presente nel proprio Azure Service Principal:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
-
Eseguire
Get-ProvOperationEventper visualizzare eventuali avvisi per lo schema di provisioning. Per maggiori informazioni, vedere Get-ProvOperationEvent. Ad esempio:Get-ProvOperationEvent -LinkedObjectType ProvisioningScheme -LinkedObjectUid <your-provscheme-id> <!--NeedCopy-->
Dove andare dopo
- Se questo è il primo catalogo creato, si viene guidati a creare un gruppo di consegna.
- Per rivedere l’intero processo di configurazione, vedere Pianificare e creare una distribuzione.
- Per gestire i cataloghi, vedere Gestire i cataloghi di macchine e Gestire un catalogo Microsoft Azure.
Ulteriori informazioni
In questo articolo
- Crea un catalogo di macchine
- Crea un catalogo di macchine utilizzando un’immagine di Azure Resource Manager in Studio
- Creare una specifica di modello di Azure
- Esportare un profilo macchina in un file JSON
- Importare un profilo macchina come specifica del modello ARM in Azure
- Eseguire il provisioning delle macchine in zone di disponibilità specificate
- Dischi effimeri di Azure
- Azure Compute Gallery
- Condizioni affinché il disco temporaneo di Azure sia idoneo per il disco di cache write-back
- Crittografia lato server di Azure
- Crittografia del disco di Azure sull’host
- Doppia crittografia su disco gestito
- Gruppi di risorse di Azure
- Azure Marketplace
- Provisioning di VM del catalogo con Azure Monitor Agent installato
- VM riservate di Azure
- Monitoraggio dell’integrità dell’avvio
- Creare un catalogo di VM con prenotazione di capacità su richiesta
- Virtualizzazione annidata
- SKU solo NVMe
- Utilizzare PowerShell
- Utilizzare la specifica del modello nella creazione o nell’aggiornamento di un catalogo utilizzando PowerShell
- Abilitare le estensioni VM di Azure
- Cataloghi di macchine con avvio attendibile
- Utilizzare i valori delle proprietà del profilo macchina
- Configurare le Zone di disponibilità usando PowerShell
- Provisioning di VM su host dedicati di Azure
- Configurare i tipi di archiviazione
- Abilitare l’archiviazione con ridondanza di zona
- Acquisire le impostazioni di diagnostica su VM e NIC da un profilo macchina
- Verificare la licenza Windows
- Configurare la licenza Linux
- Creare un catalogo di macchine con un disco effimero di Azure
- Configurare Azure Compute Gallery
- Creare o aggiornare un catalogo con più schede di rete per VM
- Creare un catalogo macchine con disco cache di write-back non persistente
- Creare un catalogo di macchine con disco di cache di write-back persistente
- Migliorare le prestazioni di avvio con MCSIO
- Creare un catalogo macchine con chiave di crittografia gestita dal cliente
- Creare un catalogo di macchine con funzionalità di crittografia nell’host
- Creare un catalogo macchine con doppia crittografia
- Determinazione della posizione del file di paging
- Scenari di impostazione del file di paging
- Specificare l’impostazione del file di paging
- Modificare le impostazioni del file di paging
- Provisioning di VM del catalogo con AMA abilitato
- Creare un catalogo utilizzando le VM spot di Azure
- Configurare le dimensioni di backup delle VM
- Copiare i tag su tutte le risorse
- Creare un catalogo dischi WBC preformattato
- Eliminare il disco WBC allo spegnimento per i cataloghi Citrix Provisioning™ con provisioning MCS
- Provisioning del disco dati
- Eseguire la migrazione da dischi non gestiti a dischi gestiti
- Dove andare dopo
- Ulteriori informazioni