-
Planejar e criar uma implantação
-
-
Pools de identidade de diferentes tipos de ingresso de identidade de máquina
-
-
-
This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
Compatibilidade NAT
Para estabelecer uma conexão direta entre um dispositivo de usuário externo e o host da sessão, o HDX™ Direct utiliza o hole punching para travessia NAT e o STUN para facilitar a troca do endereço IP público e dos mapeamentos de porta para o dispositivo cliente e o host da sessão. Isso é semelhante ao funcionamento de soluções de VoIP, comunicações unificadas e P2P.
Desde que os firewalls e outros componentes de rede estejam configurados para permitir o tráfego UDP para as solicitações STUN e as sessões HDX, espera-se que o HDX Direct para usuários externos funcione. No entanto, existem certos cenários em que os tipos NAT das redes do usuário e do host da sessão levam a uma combinação incompatível, fazendo com que o HDX Direct falhe.
Validações
Você pode validar o tipo NAT e a filtragem no cliente e no host da sessão usando o utilitário cliente STUN do STUNTMAN:
- Baixe o pacote apropriado para a plataforma de destino em stunprotocol.org e extraia o conteúdo.
- Abra um prompt de terminal e navegar até o diretório onde o conteúdo foi extraído.
- Execute o seguinte comando:
.\stunclient.exe stunserver.stunprotocol.org --mode behavior -
Anote a saída.
Se os testes de binding e comportamento forem bem-sucedidos, tanto o binding test quanto o behavior test reportam o sucesso e um comportamento NAT é especificado:
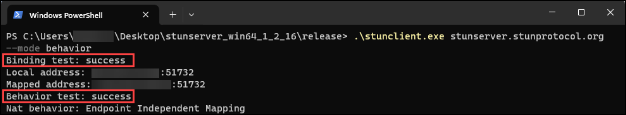
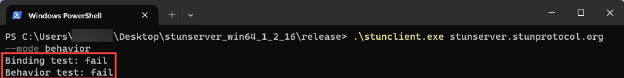
Se os testes falharem, tanto o binding test quanto o behavior test reportarão a falha.
- Execute o seguinte comando:
.\stunclient.exe stunserver2024.stunprotocol.org --mode filtering - Anote a saída.
Consulte a tabela a seguir para determinar se o HDX Direct para usuários externos deve funcionar com base nos resultados do teste do cliente e do host da sessão:
| Comportamento NAT do Cliente | Filtragem NAT do Cliente | Comportamento NAT do Host da Sessão | Filtragem NAT do Host da Sessão | Esperado que funcione? |
|---|---|---|---|---|
| Mapeamento Independente de Endpoint | Qualquer | Mapeamento Independente de Endpoint | Qualquer | Sim |
| Mapeamento Independente de Endpoint | Filtragem Independente de Endpoint | Mapeamento Dependente de Endereço | Qualquer | Sim |
| Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço e Porta | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Independente de Endpoint | Filtragem Independente de Endpoint | Mapeamento Dependente de Endereço e Porta | Filtragem Independente de Endpoint | Sim |
| Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço e Porta | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Dependente de Endereço | Qualquer | Mapeamento Independente de Endpoint | Filtragem Independente de Endpoint | Sim |
| Mapeamento Dependente de Endereço | Qualquer | Mapeamento Independente de Ponto de Extremidade | Filtragem Dependente de Endereço | Não |
| Mapeamento Dependente de Endereço | Qualquer | Mapeamento Independente de Ponto de Extremidade | Filtragem Dependente de Endereço e Porta | Não |
| Mapeamento Dependente de Endereço | Qualquer | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Dependente de Endereço | Qualquer | Mapeamento Dependente de Endereço e Porta | Qualquer | Não |
| Mapeamento Dependente de Endereço e Porta | Qualquer | Mapeamento Independente de Endpoint | Filtragem Independente de Endpoint | Sim |
| Mapeamento Dependente de Endereço e Porta | Qualquer | Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço | Não |
| Mapeamento Dependente de Endereço e Porta | Qualquer | Mapeamento Independente de Endpoint | Filtragem Dependente de Endereço e Porta | Não |
| Mapeamento Dependente de Endereço e Porta | Qualquer | Mapeamento Dependente de Endereço | Qualquer | Não |
| Mapeamento Dependente de Endereço e Porta | Qualquer | Mapeamento Dependente de Endereço e Porta | Qualquer | Não |
| Falha | Qualquer | Qualquer | Qualquer | Não |
| Qualquer | Qualquer | Falha | Qualquer | Não |
| Falha | Qualquer | Falha | Qualquer | Não |
Compartilhar
Compartilhar
Neste artigo
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.