This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
NAT 兼容性
为了在外部用户设备和会话主机之间建立直接连接,HDX™ Direct 利用打洞技术进行 NAT 穿越,并使用 STUN 协助客户端设备和会话主机交换公共 IP 地址和端口映射。这类似于 VoIP、统一通信和 P2P 解决方案的工作方式。
只要防火墙和其他网络组件配置为允许 STUN 请求和 HDX 会话的 UDP 流量,外部用户的 HDX Direct 预计就能正常工作。但是,在某些情况下,用户和会话主机网络的 NAT 类型会导致不兼容的组合,从而导致 HDX Direct 失败。
验证
您可以使用 STUNTMAN 的 STUN 客户端实用程序 验证客户端和会话主机上的 NAT 类型和筛选:
- 从 stunprotocol.org 下载适用于目标平台的相应软件包,并解压内容。
- 打开终端提示符,导航到内容解压的目录。
- 运行以下命令:
.\stunclient.exe stunserver.stunprotocol.org --mode behavior -
记下输出。
如果绑定和行为测试成功,则绑定测试和行为测试都将报告成功,并指定 NAT 行为:
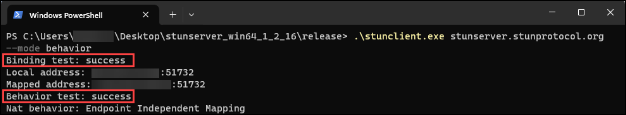
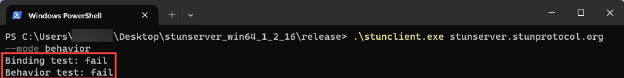
如果测试失败,则绑定测试和行为测试都将报告失败。
- 运行以下命令:
.\stunclient.exe stunserver2024.stunprotocol.org --mode filtering - 记下输出。
请参阅下表,根据客户端和会话主机的测试结果,确定外部用户的 HDX Direct 是否预期能正常工作:
| 客户端 NAT 行为 | 客户端 NAT 过滤 | 会话主机 NAT 行为 | 会话主机 NAT 过滤 | 预期能正常工作吗? |
|---|---|---|---|---|
| 端点独立映射 | 任意 | 端点独立映射 | 任意 | 是 |
| 端点独立映射 | 端点独立过滤 | 地址依赖映射 | 任意 | 是 |
| 端点独立映射 | 地址相关过滤 | 地址相关映射 | 任意 | 否 |
| 端点独立映射 | 地址和端口相关过滤 | 地址相关映射 | 任意 | 否 |
| 端点独立映射 | 端点独立过滤 | 地址和端口相关映射 | 端点独立过滤 | 是 |
| 端点独立映射 | 地址相关过滤 | 地址相关映射 | 任何 | 否 |
| 端点独立映射 | 地址和端口相关过滤 | 地址相关映射 | 任何 | 否 |
| 地址相关映射 | 任何 | 端点独立映射 | 端点独立过滤 | 是 |
| 地址相关映射 | 任何 | 端点无关映射 | 地址相关过滤 | 否 |
| 地址相关映射 | 任何 | 端点无关映射 | 地址和端口相关过滤 | 否 |
| 地址相关映射 | 任何 | 地址相关映射 | 任何 | 否 |
| 地址相关映射 | 任意 | 地址和端口相关映射 | 任意 | 否 |
| 地址和端口相关映射 | 任意 | 端点无关映射 | 端点无关过滤 | 是 |
| 地址和端口相关映射 | 任意 | 端点无关映射 | 地址相关过滤 | 否 |
| 地址和端口相关映射 | 任何 | 端点独立映射 | 地址和端口相关过滤 | 否 |
| 地址和端口相关映射 | 任何 | 地址相关映射 | 任何 | 否 |
| 地址和端口相关映射 | 任何 | 地址和端口相关映射 | 任何 | 否 |
| 失败 | 任意 | 任意 | 任意 | 否 |
| 任意 | 任意 | 失败 | 任意 | 否 |
| 失败 | 任意 | 失败 | 任意 | 否 |
共享
共享
在本文中
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.