Crear un catálogo de Microsoft Azure
Crear catálogos de máquinas describe los asistentes que crean un catálogo de máquinas. La siguiente información cubre detalles específicos de los entornos de nube de Microsoft Azure Resource Manager.
Nota:
Antes de crear un catálogo de Microsoft Azure, debe terminar de crear una conexión a Microsoft Azure. Consulte Conexión a Microsoft Azure.
Crear un catálogo de máquinas
Puede crear un catálogo de máquinas de dos maneras:
- Studio.
- PowerShell. Consulte Administrar Citrix DaaS mediante SDK de PowerShell remoto. Para obtener información sobre cómo implementar funciones específicas mediante PowerShell, consulte Usar PowerShell.
Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en Studio
Esta información complementa la guía de Crear catálogos de máquinas.
Una imagen puede ser un disco, una instantánea o una versión de imagen de una definición de imagen dentro de Azure Compute Gallery que se utiliza para crear las VM en un catálogo de máquinas.
Antes de crear el catálogo de máquinas, cree una imagen en Azure Resource Manager.
Nota:
- El uso de discos no administrados para aprovisionar VM está obsoleto.
- La compatibilidad con el uso de una imagen maestra de una región diferente a la configurada en la conexión de host está obsoleta. Utilice Azure Compute Gallery para replicar la imagen maestra en la región deseada.
Al crear un catálogo de máquinas MCS, se crea una VM temporal basada en la VM original para realizar tareas de preparación como habilitar DHCP y el rearme de licencias. Esta VM temporal se denomina VM de preparación. El nombre de esta VM de preparación sigue el formato Preparati-84x9n, donde los últimos cinco caracteres se generan aleatoriamente para evitar duplicidades. La convención de nomenclatura para esta VM de preparación es fija y no se puede personalizar. Una vez completadas las tareas de preparación, la VM de preparación se destruye.
Para desconectar la red de la VM de preparación, se crea un grupo de seguridad de red para denegar todo el tráfico entrante y saliente. El grupo de seguridad de red se crea automáticamente una vez por catálogo. El nombre del grupo de seguridad de red es Citrix-Deny-All-a3pgu-GUID, donde GUID se genera aleatoriamente. Por ejemplo, Citrix-Deny-All-a3pgu-3f161981-28e2-4223-b797-88b04d336dd1.
En el asistente de creación de catálogos de máquinas:
-
Las páginas Tipo de máquina y Administración de máquinas no contienen información específica de Azure. Siga las instrucciones del artículo Crear catálogos de máquinas.
-
En la página Imagen, seleccione una imagen que desee usar como imagen maestra para todas las máquinas del catálogo. Aparece el asistente Seleccionar una imagen. Siga estos pasos para seleccionar una imagen:
- (Aplicable solo a conexiones configuradas con imágenes compartidas dentro o entre inquilinos) Seleccione una suscripción donde resida la imagen.
- Seleccione un grupo de recursos.
- Vaya al disco administrado de Azure, a Azure Compute Gallery o a la versión de imagen de Azure.
Al seleccionar una imagen, tenga en cuenta lo siguiente:
- verificar que un VDA de Citrix esté instalado en la imagen.
- Si selecciona un disco conectado a una VM, debe apagar la VM antes de continuar con el siguiente paso.
Nota:
- La suscripción correspondiente a la conexión (host) que creó las máquinas en el catálogo se indica con un punto verde. Las otras suscripciones son aquellas que tienen Azure Compute Gallery compartida con esa suscripción. En esas suscripciones, solo se muestran las galerías compartidas. Para obtener información sobre cómo configurar suscripciones compartidas, consulte Compartir imágenes dentro de un inquilino (entre suscripciones) y Compartir imágenes entre inquilinos.
- Puede crear un esquema de aprovisionamiento utilizando un disco de SO efímero en Windows con Inicio de confianza. Cuando selecciona una imagen con Inicio de confianza, debe seleccionar un perfil de máquina con Inicio de confianza que esté habilitado con vTPM. Para crear catálogos de máquinas utilizando un disco de SO efímero, consulte Cómo crear máquinas utilizando discos de SO efímeros.
- Mientras la replicación de la imagen está en curso, puede continuar y seleccionar la imagen como imagen maestra y completar la configuración. Sin embargo, la creación del catálogo podría tardar más en completarse mientras la imagen se está replicando. MCS requiere que la replicación se complete en una hora a partir de la creación del catálogo. Si la replicación agota el tiempo de espera, la creación del catálogo falla. Puede verificar el estado de la replicación en Azure. Inténtelo de nuevo si la replicación aún está pendiente o después de que se complete la replicación.
- Puede aprovisionar un catálogo de máquinas virtuales Gen2 utilizando una imagen Gen2 para mejorar el rendimiento del tiempo de arranque. Sin embargo, no se admite la creación de un catálogo de máquinas Gen2 utilizando una imagen Gen1. Del mismo modo, tampoco se admite la creación de un catálogo de máquinas Gen1 utilizando una imagen Gen2. Además, cualquier imagen antigua que no tenga información de generación es una imagen Gen1.
Elija si desea que las máquinas virtuales del catálogo hereden las configuraciones de un perfil de máquina. De forma predeterminada, la casilla Usar un perfil de máquina (obligatorio para Microsoft Entra ID) está seleccionada. Haga clic en Seleccionar un perfil de máquina para buscar una máquina virtual o una especificación de plantilla ARM en una lista de grupos de recursos.
Algunos ejemplos de configuraciones que las máquinas virtuales pueden heredar de un perfil de máquina son:
- Redes aceleradas
- Diagnóstico de arranque
- Almacenamiento en caché de disco del host (relacionado con discos de SO y MCSIO)
- Tamaño de la máquina (a menos que se especifique lo contrario)
- Etiquetas colocadas en la máquina virtual
Nota:
- Cuando selecciona una imagen maestra para catálogos de máquinas en Azure, el perfil de máquina se filtra en función de la imagen maestra seleccionada. Por ejemplo, el perfil de máquina se filtra en función del sistema operativo Windows, el tipo de seguridad, la compatibilidad con la hibernación y el ID del conjunto de cifrado de disco de la imagen maestra.
- El uso de un perfil de máquina con Inicio de confianza como Tipo de seguridad es obligatorio cuando selecciona una imagen o instantánea que tiene el Inicio de confianza habilitado. A continuación, puede habilitar o deshabilitar SecureBoot y vTPM especificando sus valores en el perfil de máquina. Para obtener información sobre el Inicio de confianza de Azure, consulte https://docs.microsoft.com/es-es/azure/virtual-machines/trusted-launch.
Valide la especificación de plantilla ARM para asegurarse de que se puede usar como perfil de máquina para crear un catálogo de máquinas. Para obtener información sobre cómo crear una especificación de plantilla de Azure, consulte Crear una especificación de plantilla de Azure.
Hay dos formas de validar la especificación de plantilla ARM:
- Después de seleccionar la especificación de plantilla ARM de la lista de grupos de recursos, haga clic en Siguiente. Aparecerán mensajes de error si la especificación de plantilla ARM tiene errores.
- Ejecute uno de los siguientes comandos de PowerShell:
Test-ProvInventoryItem -HostingUnitName <string> -InventoryPath <string>Test-ProvInventoryItem -HostingUnitUid <Guid> -InventoryPath <string>
Por ejemplo:
 Test-ProvInventoryItem -HostingUnitName "we-vdi0101-d-vnet" -InventoryPath machineprofile.folder/vdi01-d-rg.resourcegroup/VDD-templ-spec.templatespec/1.5.templatespecversion
 <!--NeedCopy-->
Después de crear el catálogo, puede ver las configuraciones que la imagen hereda del perfil de máquina. En el nodo Catálogos de máquinas, seleccione el catálogo para ver sus detalles en el panel inferior. A continuación, haga clic en la ficha Propiedades de la plantilla para ver las propiedades del perfil de máquina. La sección Etiquetas muestra hasta tres etiquetas. Para ver todas las etiquetas colocadas en la VM, haga clic en Ver todo.
Si quiere que MCS aprovisione máquinas virtuales en un host dedicado de Azure, habilite la casilla de verificación Usar un grupo de hosts y, a continuación, seleccione un grupo de hosts de la lista. Un grupo de hosts es un recurso que representa una colección de hosts dedicados. Un host dedicado es un servicio que proporciona servidores físicos que alojan una o varias máquinas virtuales. Su servidor está dedicado a su suscripción de Azure y no se comparte con otros suscriptores. Cuando utiliza un host dedicado, Azure garantiza que sus máquinas virtuales son las únicas máquinas que se ejecutan en ese host. Esta función es adecuada para escenarios en los que debe cumplir los requisitos normativos o de seguridad internos. Para obtener más información sobre los grupos de hosts y las consideraciones para utilizarlos, consulte Aprovisionar máquinas virtuales en hosts dedicados de Azure.
Importante:
- Solo se muestran los grupos de hosts que tienen habilitada la ubicación automática de Azure.
- El uso de un grupo de hosts cambia la página Máquinas virtuales que se ofrece más adelante en el asistente. En esa página, solo se muestran los tamaños de máquina que contiene el grupo de hosts seleccionado. Además, las zonas de disponibilidad se seleccionan automáticamente y no están disponibles para la selección.
-
La página Tipos de almacenamiento y licencias solo aparece cuando se utiliza una imagen de Azure Resource Manager.
- Seleccione el Tipo de redundancia de almacenamiento:
- Almacenamiento con redundancia local (LRS): LRS le permite elegir entre todos los tipos de almacenamiento disponibles. Cuando se utiliza LRS, Azure implementa las máquinas virtuales (VM) exclusivamente dentro de la zona de disponibilidad especificada.
- Almacenamiento con redundancia de zona (ZRS): ZRS permite una mayor flexibilidad en la ubicación de las VM, ya que Azure puede iniciar VM en cualquier zona disponible. Esta es una ventaja clave sobre el almacenamiento con redundancia local (LRS), ya que garantiza la disponibilidad de las VM incluso si la zona original del disco deja de ser accesible. Sin embargo, ZRS solo es compatible con los tipos de almacenamiento SSD Premium y SSD Estándar.
-
Seleccione los Tipos de almacenamiento que se utilizarán para el catálogo de máquinas: El tipo de almacenamiento determina qué tamaños de máquina se ofrecen en la página Máquinas virtuales del asistente.
- SSD Premium. Ofrece una opción de almacenamiento en disco de alto rendimiento y baja latencia, adecuada para VM con cargas de trabajo intensivas en E/S.
- SSD Estándar. Ofrece una opción de almacenamiento rentable adecuada para cargas de trabajo que requieren un rendimiento constante con niveles de IOPS más bajos.
- HDD estándar. Ofrece una opción de almacenamiento en disco fiable y de bajo coste, adecuada para máquinas virtuales que ejecutan cargas de trabajo poco sensibles a la latencia.
- Seleccione la opción Usar disco de SO efímero de Azure. El disco de SO efímero de Azure ofrece una opción de almacenamiento rentable que reutiliza el disco local de las máquinas virtuales para alojar el disco del sistema operativo. También puede usar PowerShell para crear máquinas que utilicen discos de SO efímeros. Para obtener más información, consulte Discos efímeros de Azure. Tenga en cuenta lo siguiente al usar un disco de SO efímero:
- El disco de SO efímero de Azure y MCS I/O no se pueden habilitar al mismo tiempo.
- Para actualizar las máquinas que usan discos de SO efímeros, debe seleccionar una imagen cuyo tamaño no supere el tamaño del disco de caché o del disco temporal de la máquina virtual.
- No puede usar la opción Conservar la máquina virtual y el disco del sistema durante los ciclos de energía que se ofrece más adelante en el asistente.
- Seleccione el Tipo de redundancia de almacenamiento:
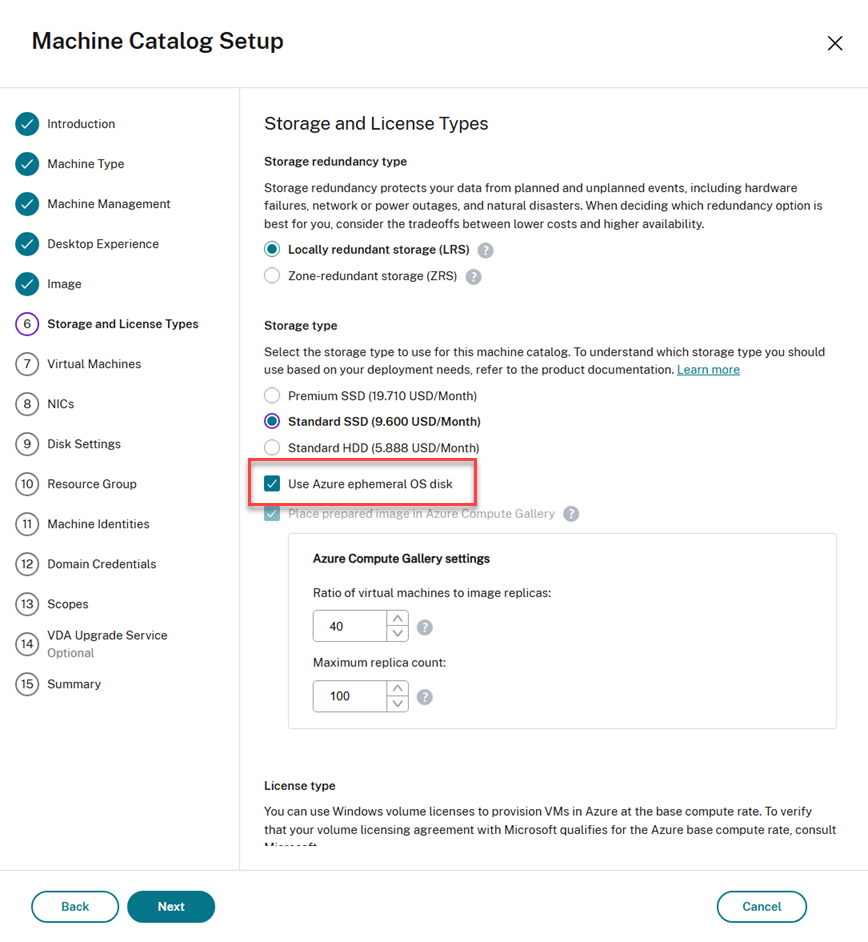 > Nota:
>
> - El disco de identidad siempre se crea con SSD estándar, independientemente del tipo de almacenamiento que elija.
> - Si selecciona ZRS como Redundancia de almacenamiento, solo podrá seleccionar SSD Premium y SSD estándar.
For details about Azure storage types and storage replication, see the following:

-  [Introduction to Azure Storage](https://docs.microsoft.com/en-us/azure/storage/common/storage-introduction/)
-  [Azure premium storage: Design for high performance](https://docs.microsoft.com/en-us/azure/virtual-machines/premium-storage-performance/)
-  [Azure Storage redundancy](https://docs.microsoft.com/en-us/azure/storage/common/storage-redundancy/)

Select whether to use existing Windows licenses or Linux licenses:

-  Windows licenses: Using Windows licenses along with Windows images (Azure platform support images or custom images) lets you run Windows VMs in Azure at a reduced cost. There are two types of licenses:

    -  **Windows Server license**. Lets you use your Windows Server or Azure Windows Server licenses, allowing you to use Azure Hybrid Benefits. For details, see <https://azure.microsoft.com/en-us/pricing/hybrid-benefit/>. Azure Hybrid Benefit reduces the cost of running VMs in Azure to the base compute rate, waiving the cost of extra Windows Server licenses from the Azure gallery.

    -  **Windows Client license**. Lets you bring your Windows 10 and Windows 11 licenses to Azure, allowing you to run Windows 10 and Windows 11 VMs in Azure without the need for extra licenses. For details, see [Client Access Licenses and Management Licenses](https://www.microsoft.com/en-us/licensing/product-licensing/client-access-license).

-  Linux licenses: With bring-your-own-subscription (BYOS) Linux licenses, you do not have to pay for the software. The BYOS charge only includes the compute hardware fee. There are two types of licenses:

    -  **RHEL_BYOS**: To use RHEL_BYOS type successfully, enable Red Hat Cloud Access on your Azure subscription.
    -  **SLES_BYOS**: The BYOS versions of SLES include support from SUSE.

See the following:

-  [Verify the Windows license](#verificar-la-licencia-de-windows)
-  [Configure the Linux license](#configurar-la-licencia-de-linux)

See the following documents to understand License types and their benefits:

-  <https://docs.microsoft.com/en-us/dotnet/api/microsoft.azure.management.compute.models.virtualmachine.licensetype?view=azure-dotnet>

-  <https://docs.microsoft.com/en-us/azure/virtual-machines/linux/azure-hybrid-benefit-linux>

Azure Compute Gallery is a repository for managing and sharing images. It lets you make your images available throughout your organization. We recommend that you store an image in Azure Compute Gallery when creating large non-persistent machine catalogs because doing that enables faster resets of VDA OS disks. After you select **Place prepared image in Azure Compute Gallery**, the **Azure Compute Gallery settings** section appears, letting you specify more Azure Computer Gallery settings:

-  **Ratio of virtual machines to image replicas**. Lets you specify the ratio of virtual machines to image replicas that you want Azure to keep. By default, Azure keeps a single image replica for every 40 non-persistent machines. For persistent machines, that number defaults to 1,000.

-  **Maximum replica count**. Lets you specify the maximum number of image replicas that you want Azure to keep. The default is 100.

For information on Azure Compute Gallery, see [Azure Compute Gallery](#azure-compute-gallery).

> **Note:**
>
> A gallery is created in ACG to store the image. This gallery is accessible only to MCS for VM creation and doesn't appear on the **Select an image** page.
-
En la página Máquinas virtuales, indique cuántas máquinas virtuales quiere crear y el tamaño de la máquina. Después de crear el catálogo, puede cambiar el tamaño de la máquina editando el catálogo.
Ahora puede configurar una máquina virtual secundaria cuando el tamaño de la máquina principal alcance su capacidad máxima. Para configurar los tamaños de las máquinas virtuales secundarias, haga clic en Tamaño secundario (opcional).
- En la ventana Tamaño de máquina secundaria, las máquinas virtuales que aparecen tienen tipos de máquina virtual tanto de Spot como Regular. Puede seleccionar hasta 10 tamaños de máquinas secundarias. Una vez seleccionadas las 10 máquinas virtuales, las demás máquinas virtuales de la lista se deshabilitan para futuras selecciones.
- Haga clic en Siguiente. En el panel Tamaño de máquina secundaria, puede seleccionar varios tamaños de máquina y arrastrarlos y soltarlos para cambiar el orden de prioridad. Haga clic en Listo. Los tamaños de máquina seleccionados aparecen en Tamaño secundario (opcional). Haga clic en el icono de edición para editar según sea necesario.
Nota:
- Si la propiedad Tamaño de disco temporal está establecida para una máquina virtual principal, solo se enumeran las máquinas virtuales secundarias con la propiedad Tamaño de disco temporal establecida.
- Si la propiedad Tamaño de disco temporal no está establecida para una máquina virtual principal, se enumeran las máquinas virtuales secundarias sin la propiedad Tamaño de disco temporal.
- Si modifica la máquina virtual principal, debe volver a configurar la máquina virtual secundaria.
- Los perfiles de máquina son obligatorios para los tamaños de máquina secundarios.
- Los tamaños de VM secundarios que no admiten spot se muestran solo cuando se cumple una de las siguientes condiciones; de lo contrario, se muestran todos los tamaños de VM secundarios:
- El tamaño de VM principal no admite spot
- El tamaño de VM principal admite spot, pero el perfil de máquina (MP) no admite spot
- El perfil de máquina admite la hibernación
- La página de NIC no contiene información específica de Azure. Siga las instrucciones del artículo Crear catálogos de máquinas.
-
En la página Configuración de disco, elija si desea habilitar la caché de reescritura. Con la función de optimización del almacenamiento de MCS habilitada, puede configurar los siguientes ajustes al crear un catálogo.
Después de habilitar la caché de reescritura, puede hacer lo siguiente:
-
Configure el tamaño del disco y la RAM utilizados para almacenar en caché los datos temporales. Para obtener más información, consulte Configurar la caché para datos temporales.
-
Seleccione el tipo de almacenamiento para el disco de caché de reescritura. Las siguientes opciones de almacenamiento están disponibles para el disco de caché de reescritura:
- SSD Premium
- SSD Estándar
- HDD Estándar
Nota:
Si selecciona ZRS como Redundancia de almacenamiento en la página Tipos de almacenamiento y licencias, la redundancia de almacenamiento del disco de caché de reescritura se establece como ZRS de forma predeterminada.
-
Elija si desea que el disco de caché de reescritura persista para las VM aprovisionadas. Seleccione Habilitar caché de reescritura para que las opciones estén disponibles. De forma predeterminada, se selecciona Usar disco de caché de reescritura no persistente.
-
Seleccione el tipo para el disco de caché de reescritura.
- Usar disco de caché de reescritura no persistente. Si se selecciona, el disco de caché de reescritura se elimina durante los ciclos de encendido. Cualquier dato redirigido a él se perderá. Si el disco temporal de la VM tiene espacio suficiente, se utiliza para alojar el disco de caché de reescritura y reducir sus costes. Después de crear el catálogo, puede comprobar si las máquinas aprovisionadas utilizan el disco temporal. Para ello, haga clic en el catálogo y verificar la información en la ficha Propiedades de la plantilla. Si se utiliza el disco temporal, verá Disco de caché de reescritura no persistente y su valor será Sí (usando el disco temporal de la VM). Si no, verá Disco de caché de reescritura no persistente y su valor será No (no usando el disco temporal de la VM).
- Usar disco de caché de reescritura persistente. Si se selecciona, el disco de caché de reescritura persiste para las VM aprovisionadas. Habilitar esta opción aumenta sus costes de almacenamiento.
Nota:
Un catálogo utiliza automáticamente el disco temporal de Azure para el disco WBC si se cumplen todos los criterios siguientes:
- MCSIO está habilitado.
- El disco WBC no es persistente.
- El tamaño de la VM incluye un disco temporal lo suficientemente grande para el disco WBC.
- No se especifica ninguna letra de unidad para el disco WBC.
Esta función se aplica tanto a la creación como a la edición de catálogos, lo que ayuda a reducir sus costes de almacenamiento.
-
Elija si desea conservar las VM y los discos del sistema para los VDA durante los ciclos de encendido.
Conservar la VM y el disco del sistema durante los ciclos de encendido. Disponible cuando ha seleccionado Habilitar caché de reescritura. De forma predeterminada, las VM y los discos del sistema se eliminan al apagarse y se recrean al iniciarse. Si desea reducir los tiempos de reinicio de la VM, seleccione esta opción. Tenga en cuenta que habilitar esta opción también aumenta los costes de almacenamiento.
-
Elija si desea Habilitar el ahorro de costes de almacenamiento. Si está habilitado, ahorre costes de almacenamiento degradando el disco de almacenamiento a HDD estándar cuando la VM se apague. La VM vuelve a su configuración original al reiniciarse. La opción se aplica tanto a los discos de almacenamiento como a los de caché de reescritura. Alternativamente, también puede usar PowerShell. Consulte Cambiar el tipo de almacenamiento a un nivel inferior cuando se apaga una VM.
Nota:
Microsoft impone restricciones al cambiar el tipo de almacenamiento durante el apagado de la VM. También es posible que Microsoft bloquee los cambios de tipo de almacenamiento en el futuro. Para obtener más información, consulte este artículo de Microsoft.
-
Elija si desea cifrar los datos de las máquinas de este catálogo y qué clave de cifrado utilizar. El cifrado del lado del servidor con una clave administrada por el cliente (CMK) le permite administrar el cifrado a nivel de disco administrado y proteger los datos de las máquinas del catálogo. La configuración predeterminada se hereda del perfil de la máquina o de la imagen maestra, dando prioridad al perfil:
- Si utiliza un perfil de máquina con una CMK, la opción Usar la siguiente clave para cifrar los datos de cada máquina se selecciona automáticamente y, de forma predeterminada, utiliza la clave del perfil de máquina.
- Si utiliza un perfil de máquina con una clave administrada por la plataforma (PMK) y la imagen maestra está cifrada con CMK, la opción Usar la siguiente clave para cifrar los datos de cada máquina se selecciona automáticamente y, de forma predeterminada, utiliza la clave de la imagen maestra.
- Si no utiliza un perfil de máquina y la imagen maestra está cifrada con CMK, la opción Usar la siguiente clave para cifrar los datos de cada máquina se selecciona automáticamente y, de forma predeterminada, utiliza la clave de la imagen maestra.
Para obtener más información, consulte Cifrado del lado del servidor de Azure.
-
-
En la página Grupo de recursos, elija si desea crear grupos de recursos o usar grupos existentes.
- Si elige crear grupos de recursos, seleccione Siguiente.
- Si elige usar grupos de recursos existentes, seleccione los grupos de la lista Grupos de recursos de aprovisionamiento disponibles.
Nota:
Seleccione suficientes grupos para alojar las máquinas que va a crear en el catálogo. Aparecerá un mensaje si elige muy pocos. Es posible que desee seleccionar más de los mínimos requeridos si planea agregar más máquinas virtuales al catálogo más adelante. No puede agregar más grupos de recursos a un catálogo una vez creado.
Para obtener más información, consulte Grupos de recursos de Azure.
-
En la página Identidades de máquina, elija un tipo de identidad y configure las identidades de las máquinas de este catálogo. Si selecciona las máquinas virtuales como unidas a Microsoft Entra, puede agregarlas a un grupo de seguridad de Microsoft Entra. Los pasos detallados son los siguientes:
- En el campo Tipo de identidad, seleccione Unido a Microsoft Entra.
- Haga clic en Seleccionar cuenta de servicio y seleccione una cuenta de servicio con la capacidad de administración de grupos de seguridad de Microsoft Entra.
-
Haga clic en Grupo de seguridad de Microsoft Entra: Crear nuevo.
Nota:
Crear nuevo aparece atenuado si la cuenta de servicio seleccionada carece de la capacidad de administración de grupos de seguridad de Microsoft Entra.
-
Introduzca un nombre de grupo y, a continuación, haga clic en Crear.
- Para agregar el grupo de seguridad a un grupo de seguridad asignado, seleccione Unirse a un grupo de seguridad asignado como miembro y, a continuación, haga clic en Seleccionar un grupo para elegir un grupo asignado al que unirse.
-
Introduzca el esquema de nomenclatura de cuentas de máquina para las VM.
Después de la creación del catálogo, Citrix DaaS™ accede a Azure mediante la cuenta de servicio que seleccionó y crea el grupo de seguridad y una regla de pertenencia dinámica para el grupo. Según la regla, las VM con el esquema de nomenclatura especificado en este catálogo se agregan automáticamente al grupo de seguridad.
Nota:
Para cambiar el nombre del grupo de seguridad de Microsoft Entra después de la creación del catálogo, edite el catálogo y vaya a Grupo de seguridad de Microsoft Entra en la navegación izquierda. Los nombres de los grupos de seguridad de Microsoft Entra no deben contener los siguientes caracteres:
@ " \ / ; : # . * ? = < > | [ ] ( ) '.
-
En la página Credenciales de dominio, siga las instrucciones del artículo Crear catálogos de máquinas para completar la configuración.
-
En la página Resumen, revise la configuración que especificó y haga clic en Finalizar.
Sugerencia:
Puede ver el costo mensual estimado de las máquinas virtuales de este catálogo de máquinas según el precio de lista público de Azure. Si la conexión que aloja el catálogo tiene el permiso
Microsoft.Consumption/pricesheets/readen Azure, la estimación se calcula utilizando los precios contratados de su organización en su lugar.Seleccione la estimación de costos para ver información detallada. Para una estimación más precisa, ajuste la configuración, como las horas de encendido diarias, los días laborables por semana y las opciones de ahorro según su uso.
Crear una especificación de plantilla de Azure
Puede crear una especificación de plantilla de Azure en el portal de Azure y usarla en comandos de Studio y PowerShell para crear o actualizar un catálogo de máquinas MCS.
Para crear una especificación de plantilla de Azure para una VM existente:
- Vaya al portal de Azure. Seleccione un grupo de recursos y, a continuación, seleccione la VM y la interfaz de red. En el menú … de la parte superior, haga clic en Exportar plantilla.
-
Desactive la casilla Incluir parámetros si quiere crear una especificación de plantilla para el aprovisionamiento de catálogos. verificar en el archivo JSON que las secciones
parametersyvariablesson:"parameters": {}, "variables": {} <!--NeedCopy--> - Haga clic en Descargar para guardar la plantilla como archivo JSON.
- En el portal de Azure, seleccione Especificaciones de plantilla y haga clic en Importar plantilla.
- Busque e importe el perfil de máquina (en JSON) guardado en su equipo.
- Proporcione el Nombre, la Suscripción, el Grupo de recursos, la Ubicación y la Versión. Haga clic en Siguiente: Editar plantilla.
- Cree Revisar y crear y cree la especificación de plantilla.
- En la página Especificaciones de plantilla, verificar la especificación de plantilla que creó. Haga clic en la especificación de plantilla. En el panel izquierdo, haga clic en Versiones.
- Puede crear una nueva versión haciendo clic en Crear nueva versión. Especifique un nuevo número de versión, realice cambios en la especificación de plantilla actual y haga clic en Revisar y crear para crear la nueva versión de la especificación de plantilla.
Puede obtener información sobre la especificación de plantilla y la versión de la plantilla mediante los siguientes comandos de PowerShell:
-
Para obtener información sobre la especificación de plantilla, ejecute:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec <!--NeedCopy--> -
Para obtener información sobre la versión de la especificación de plantilla, ejecute:
 get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec\bgg1.0.templatespecversion
 <!--NeedCopy-->
Usar una especificación de plantilla para crear o actualizar un catálogo
Puede crear o actualizar un catálogo de máquinas MCS mediante una especificación de plantilla como entrada de perfil de máquina. Para ello, puede:
- Use Studio. Consulte Crear un catálogo de máquinas con una imagen de Azure Resource Manager en Studio.
- Use PowerShell. Consulte Usar la especificación de plantilla para crear o actualizar un catálogo con PowerShell
Exportar un perfil de máquina a un archivo JSON
Puede exportar el perfil de máquina utilizado por un catálogo a un archivo JSON. Esta función le permite personalizar el perfil e importarlo en Azure como una especificación de plantilla ARM para futuras provisiones.
- En la página Catálogos de máquinas, seleccione un catálogo de máquinas para ver los detalles en el panel inferior.
- Haga clic en la ficha Propiedades de la plantilla para ver las propiedades del perfil de máquina y haga clic en Exportar.
- Especifique una ruta en su equipo local para guardar el perfil de máquina como un archivo JSON.
Importar un perfil de máquina como una especificación de plantilla ARM en Azure
- En el portal de Azure, seleccione Especificaciones de plantilla y haga clic en Importar plantilla.
- Busque e importe el perfil de máquina (en JSON) guardado en su equipo.
- Proporcione el Nombre, la Suscripción, el Grupo de recursos, la Ubicación y la Versión de la plantilla de importación y haga clic en Revisar y crear. La plantilla se valida y se importa correctamente. La plantilla importada aparece en las Especificaciones de plantilla.
Al crear catálogos de máquinas mediante perfiles de máquina, puede ver esta plantilla al elegir perfiles. Para obtener más información, consulte Usar una especificación de plantilla para crear o actualizar un catálogo.
Aprovisionar máquinas en zonas de disponibilidad especificadas
Puede aprovisionar máquinas en zonas de disponibilidad específicas en entornos de Azure. Puede lograrlo mediante Studio o PowerShell.
Nota:
- Si no se especifican zonas, MCS permite a Azure ubicar las máquinas dentro de la región. Si se especifica más de una zona, MCS distribuye aleatoriamente las máquinas entre ellas.
- Si selecciona ZRS como redundancia de almacenamiento en la página Tipos de almacenamiento y licencia, recibirá una advertencia que sugiere borrar la selección de zona y dejar que Azure administre las zonas de disponibilidad de la VM. Recibirá la advertencia solo si selecciona un perfil de máquina o un grupo de hosts que tenga zonas de disponibilidad.
Configurar zonas de disponibilidad en Studio
Al crear un catálogo de máquinas, puede especificar las zonas de disponibilidad en las que desea aprovisionar las máquinas. En la página Máquinas virtuales, seleccione una o varias zonas de disponibilidad donde desee crear máquinas.
Hay dos razones por las que no hay zonas de disponibilidad disponibles: la región no tiene zonas de disponibilidad o el tamaño de máquina seleccionado no está disponible.
Para obtener información sobre la configuración mediante el comando de PowerShell, consulte Configurar zonas de disponibilidad mediante PowerShell.
Discos efímeros de Azure
Un disco efímero de Azure le permite reutilizar el disco de caché, el disco temporal o el disco NVMe para almacenar el disco del sistema operativo de una máquina virtual habilitada para Azure. Esta funcionalidad es útil para entornos de Azure que requieren un disco SSD de mayor rendimiento en lugar de un disco HDD estándar. Para obtener información sobre cómo crear un catálogo con un disco efímero de Azure, consulte Crear un catálogo con un disco efímero de Azure.
Nota:
Los catálogos persistentes no admiten discos de SO efímeros.
Los discos de SO efímeros requieren que su esquema de aprovisionamiento utilice discos administrados y una Galería de cálculo de Azure. Para obtener más información, consulte Galería de imágenes compartidas de Azure.
Almacenar un disco temporal de SO efímero
Tiene la opción de almacenar un disco de SO efímero en el disco temporal de la VM, un disco de recursos o un disco NVMe. Esta funcionalidad le permite usar un disco de SO efímero con una VM que no tiene caché o tiene una caché insuficiente. Dichas VM tienen un disco temporal, un disco de recursos o un disco NVMe para almacenar un disco de SO efímero, como Ddv4.
Tenga en cuenta lo siguiente:
- Un disco efímero se almacena en el disco de caché de la VM, en el disco temporal (de recursos) de la VM o en el disco NVMe. Se prefiere el disco de caché al disco temporal, a menos que el disco de caché no sea lo suficientemente grande como para contener el contenido del disco del sistema operativo.
- Para las actualizaciones, una nueva imagen que sea más grande que el disco de caché pero más pequeña que el disco temporal da como resultado la sustitución del disco del SO efímero por el disco temporal de la VM.
Disco efímero de Azure y optimización del almacenamiento de Machine Creation Services (MCS) (E/S de MCS)
El disco del SO efímero de Azure y la E/S de MCS no se pueden habilitar al mismo tiempo.
Las consideraciones importantes son las siguientes:
- No puede crear un catálogo de máquinas con el disco del SO efímero y la E/S de MCS habilitados al mismo tiempo.
-
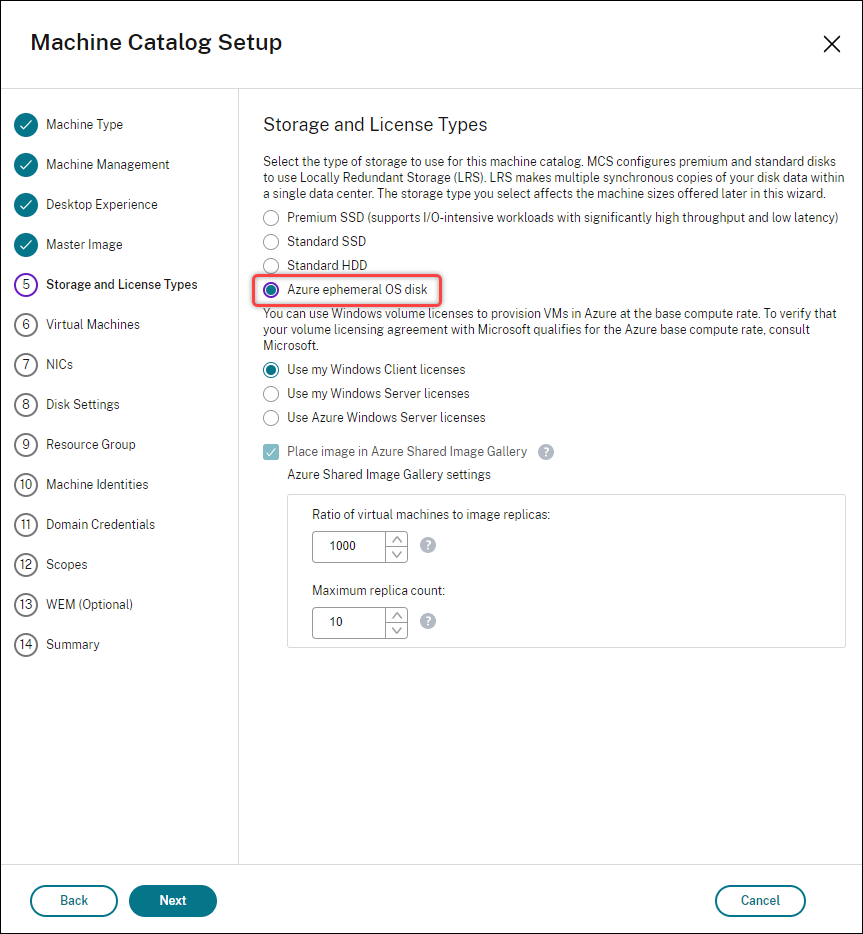
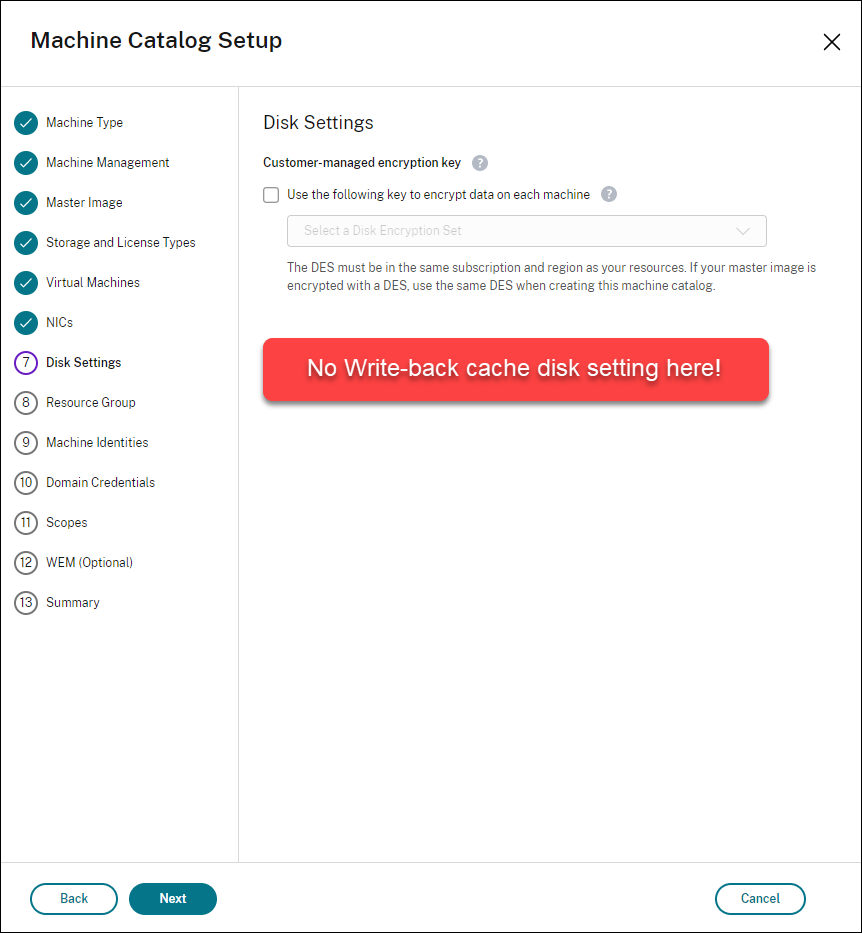
En el asistente de Configuración del catálogo de máquinas, si selecciona Disco del SO efímero de Azure en la página Tipos de almacenamiento y licencias, no aparecerá la opción de configuración del disco de caché de reescritura en la página Configuración del disco.
- Los parámetros de PowerShell (
UseWriteBackCacheyUseEphemeralOsDisk) establecidos en true enNew-ProvSchemeoSet-ProvSchemefallan con el mensaje de error adecuado. - Para los catálogos de máquinas existentes creados con ambas funciones habilitadas, aún puede:
- actualizar un catálogo de máquinas.
- agregar o eliminar VM.
- eliminar un catálogo de máquinas.
Azure Compute Gallery
Utilice Azure Compute Gallery (anteriormente Shared Image Gallery) como repositorio de imágenes publicado para máquinas aprovisionadas por MCS en Azure. Puede almacenar una imagen publicada en la galería para acelerar la creación e hidratación de discos del SO, lo que mejora los tiempos de inicio y de lanzamiento de aplicaciones para las VM no persistentes. Azure Compute Gallery contiene los tres elementos siguientes:
- Galería: Las imágenes se almacenan aquí. MCS crea una galería para cada catálogo de máquinas.
- Definición de imagen de galería: Esta definición incluye información (tipo y estado del sistema operativo, región de Azure) sobre la imagen publicada. MCS crea una definición de imagen para cada imagen creada para el catálogo.
- Versión de imagen de galería: Cada imagen en una Galería de cálculo de Azure puede tener varias versiones, y cada versión puede tener varias réplicas en diferentes regiones. Cada réplica es una copia completa de la imagen publicada. Citrix DaaS crea una versión de imagen Standard_LRS (versión 1.0.0) para cada imagen con el número adecuado de réplicas en la región del catálogo, según el número de máquinas del catálogo, la relación de réplicas configurada y el máximo de réplicas configurado.
Nota:
La funcionalidad de Azure Compute Gallery solo es compatible con discos administrados. No está disponible para catálogos de máquinas heredados.
Para obtener más información, consulte Información general sobre la galería de imágenes compartidas de Azure.
Acceder a imágenes desde Azure Compute Gallery
Al seleccionar una imagen para crear un catálogo de máquinas, puede seleccionar las imágenes que creó en Azure Compute Gallery. Estas imágenes aparecen en la lista de imágenes de la página Imagen del asistente de configuración del catálogo de máquinas.
Para que aparezcan estas imágenes, debe:
- Configurar Citrix DaaS.
- Conectarse a Azure Resource Manager.
- En el portal de Azure, cree un grupo de recursos. Para obtener más información, consulte Crear una galería de imágenes compartidas de Azure mediante el portal.
- En el grupo de recursos, cree una Azure Compute Gallery.
- En Azure Compute Gallery, cree una definición de imagen.
- En la definición de imagen, cree una versión de imagen.
Para obtener información sobre cómo configurar Azure Compute Gallery, consulte Configurar Azure Compute Gallery.
Condiciones para que el disco temporal de Azure sea apto para el disco de caché de reescritura
Puede usar el disco temporal de Azure como disco de caché de reescritura solo si se cumplen todas las condiciones siguientes:
- El disco de caché de reescritura no debe ser persistente, ya que el disco temporal de Azure no es adecuado para datos persistentes.
- El tamaño de VM de Azure elegido debe incluir un disco temporal.
- No es necesario habilitar el disco del SO efímero.
- Acepte colocar el archivo de caché de reescritura en el disco temporal de Azure.
- El tamaño del disco temporal de Azure debe ser mayor que el tamaño total de (tamaño del disco de caché de reescritura + espacio reservado para el archivo de paginación + 1 GB de espacio de búfer).
Escenarios de disco de caché de reescritura no persistente
La siguiente tabla describe tres escenarios diferentes en los que se utiliza un disco temporal para la caché de reescritura al crear un catálogo de máquinas.
| Escenario | Resultado |
|---|---|
| Se cumplen todas las condiciones para usar un disco temporal para la caché de reescritura. | El archivo WBC mcsdif.vhdx se coloca en el disco temporal. |
| El disco temporal no tiene espacio suficiente para el uso de la caché de reescritura. | Se crea un disco VHD ‘MCSWCDisk’ y el archivo WBC mcsdif.vhdx se coloca en este disco. |
El disco temporal tiene espacio suficiente para el uso de la caché de reescritura, pero UseTempDiskForWBC está establecido en falso. |
Se crea un disco VHD ‘MCSWCDisk’ y el archivo WBC mcsdif.vhdx se coloca en este disco. |
Consulte los siguientes temas de PowerShell:
- Crear un catálogo de máquinas con disco de caché de reescritura no persistente
- Crear un catálogo de máquinas con disco de caché de reescritura persistente
Cifrado del lado del servidor de Azure
Citrix DaaS admite claves de cifrado administradas por el cliente para discos administrados de Azure a través de Azure Key Vault. Con esta compatibilidad, puede administrar sus requisitos organizativos y de cumplimiento cifrando los discos administrados de su catálogo de máquinas con su propia clave de cifrado. Para obtener más información, consulte Cifrado del lado del servidor de Azure Disk Storage.
Al usar esta función para discos administrados:
-
Para cambiar la clave con la que se cifra el disco, cambie la clave actual en
DiskEncryptionSet. Todos los recursos asociados a eseDiskEncryptionSetcambian para cifrarse con la nueva clave. -
Cuando deshabilita o elimina su clave, todas las VM con discos que usan esa clave se apagan automáticamente. Después de apagarse, las VM no se pueden usar a menos que la clave se vuelva a habilitar o se asigne una nueva clave. Cualquier catálogo que use la clave no se puede encender y no se le pueden agregar VM.
Consideraciones importantes al usar claves de cifrado administradas por el cliente
Tenga en cuenta lo siguiente al usar esta función:
- Todos los recursos relacionados con sus claves administradas por el cliente (Azure Key Vaults, conjuntos de cifrado de disco, VM, discos e instantáneas) deben residir en la misma suscripción y región.
- Los discos, instantáneas e imágenes cifrados con claves administradas por el cliente no se pueden mover a otro grupo de recursos y suscripción.
- Consulte el sitio de Microsoft para conocer las limitaciones de los conjuntos de cifrado de disco por región.
Nota:
Consulte Inicio rápido: Creación de un almacén de claves con Azure Portal para obtener información sobre cómo configurar el cifrado del lado del servidor de Azure.
Clave de cifrado administrada por el cliente de Azure
Al crear un catálogo de máquinas, puede elegir si desea cifrar los datos de las máquinas aprovisionadas en el catálogo. El cifrado del lado del servidor con una clave de cifrado administrada por el cliente le permite administrar el cifrado a nivel de disco administrado y proteger los datos de las máquinas del catálogo. Un conjunto de cifrado de disco (DES) representa una clave administrada por el cliente. Para usar esta función, primero debe crear su DES en Azure. Un DES tiene el siguiente formato:
/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet
Seleccione un DES de la lista. El DES que seleccione debe estar en la misma suscripción y región que sus recursos.
Si crea un catálogo con una clave de cifrado y, posteriormente, deshabilita el DES correspondiente en Azure, ya no podrá encender las máquinas del catálogo ni añadir máquinas a él.
Consulte Crear un catálogo de máquinas con clave administrada por el cliente.
Cifrado de disco de Azure en el host
Puede crear un catálogo de máquinas MCS con la capacidad de cifrado en el host. Actualmente, MCS solo admite el flujo de trabajo de perfil de máquina para esta función. Puede usar una VM o una especificación de plantilla como entrada para un perfil de máquina.
Este método de cifrado no cifra los datos a través del almacenamiento de Azure. El servidor que aloja la VM cifra los datos y, a continuación, los datos cifrados fluyen a través del servidor de almacenamiento de Azure. Por lo tanto, este método de cifrado cifra los datos de extremo a extremo.
Restricciones:
El cifrado de disco de Azure en el host:
- No es compatible con todos los tamaños de máquina de Azure.
- Incompatible con el cifrado de disco de Azure
Para obtener más información, consulte:
- Crear un catálogo de máquinas con la función de cifrado en el host.
- Recuperar información de cifrado en el host de un perfil de máquina
Cifrado doble en disco administrado
Puede crear un catálogo de máquinas con cifrado doble. Todos los catálogos creados con esta función tienen todos los discos cifrados en el lado del servidor con claves administradas por la plataforma y por el cliente. Usted es el propietario y mantiene Azure Key Vault, la clave de cifrado y los conjuntos de cifrado de disco (DES).
El cifrado doble es el cifrado del lado de la plataforma (predeterminado) y el cifrado administrado por el cliente (CMEK). Por lo tanto, si usted es un cliente con alta sensibilidad a la seguridad y le preocupa el riesgo asociado a cualquier algoritmo de cifrado, implementación o clave comprometida, puede optar por este cifrado doble. Los discos de SO y de datos persistentes, las instantáneas y las imágenes se cifran en reposo con cifrado doble.
Nota:
- Puede crear y actualizar un catálogo de máquinas con cifrado doble mediante Studio y comandos de PowerShell.
- Puede utilizar un flujo de trabajo basado en perfiles de máquina o no basado en perfiles de máquina para crear o actualizar un catálogo de máquinas con cifrado doble.
- Si utiliza un flujo de trabajo no basado en perfiles de máquina para crear un catálogo de máquinas, puede reutilizar el
DiskEncryptionSetIdalmacenado.- Si utiliza un perfil de máquina, puede usar una máquina virtual o una especificación de plantilla como entrada del perfil de máquina.
Limitaciones
- El cifrado doble no es compatible con Ultra Disks ni con discos Premium SSD v2.
- El cifrado doble no es compatible con discos no administrados.
- Si deshabilita una clave de conjunto de cifrado de disco asociada a un catálogo, las VM del catálogo se deshabilitan.
- Todos los recursos relacionados con sus claves administradas por el cliente (Azure Key Vaults, conjuntos de cifrado de disco, VM, discos e instantáneas) deben estar en la misma suscripción y región.
- Solo puede crear hasta 50 conjuntos de cifrado de disco por región y por suscripción.
Consulte los siguientes temas de PowerShell:
- Crear un catálogo de máquinas con cifrado doble
- Convertir un catálogo sin cifrar para usar cifrado doble
- verificar que el catálogo tiene cifrado doble
Grupos de recursos de Azure
Los grupos de recursos de aprovisionamiento de Azure proporcionan una forma de aprovisionar las VM que ofrecen aplicaciones y escritorios a los usuarios. Puede crear un grupo de recursos o usar uno existente para aprovisionar VM en un catálogo de máquinas de MCS. Puede usar el mismo grupo de recursos en varios catálogos de máquinas. Para obtener información sobre los grupos de recursos de Azure, consulte la documentación de Microsoft.
Uso de grupos de recursos de Azure
No hay límite en el número de máquinas virtuales, discos administrados, instantáneas e imágenes por grupo de recursos de Azure. (Se ha eliminado el límite de 240 VM por cada 800 discos administrados por grupo de recursos de Azure).
- Cuando se utiliza una entidad de servicio de ámbito completo para crear un catálogo de máquinas, MCS crea solo un grupo de recursos de Azure y lo utiliza para el catálogo.
- Cuando se utiliza una entidad de servicio de ámbito limitado para crear un catálogo de máquinas, debe proporcionar un grupo de recursos de Azure vacío y precreado para el catálogo.
Azure Marketplace
Citrix DaaS admite el uso de una imagen maestra en Azure que contiene información del plan para crear un catálogo de máquinas. Para obtener más información, consulte Microsoft Azure Marketplace.
Consejo:
Algunas imágenes que se encuentran en Azure Marketplace, como la imagen estándar de Windows Server, no adjuntan información del plan. La función de Citrix DaaS es para imágenes de pago.
Asegúrese de que la imagen creada en Azure Compute Gallery contenga información del plan de Azure
Utilice el procedimiento de esta sección para ver las imágenes de Azure Compute Gallery en Studio. Estas imágenes se pueden usar opcionalmente como imagen maestra. Para colocar la imagen en una Azure Compute Gallery, cree una definición de imagen en una galería.
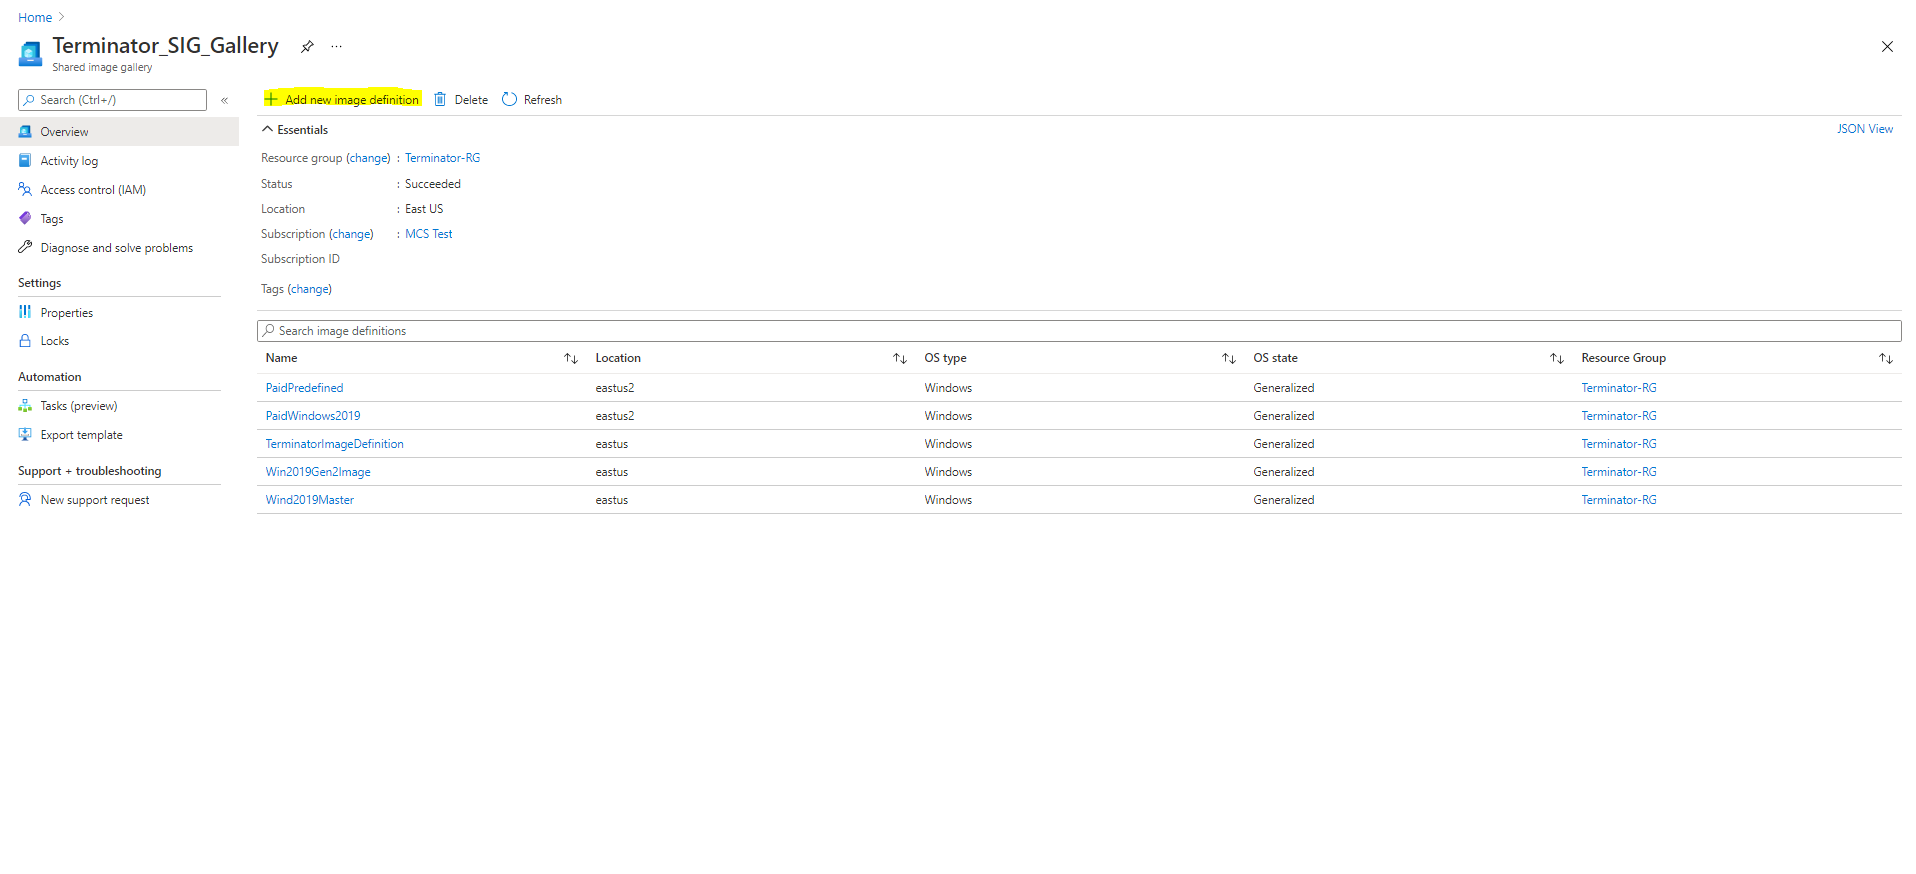
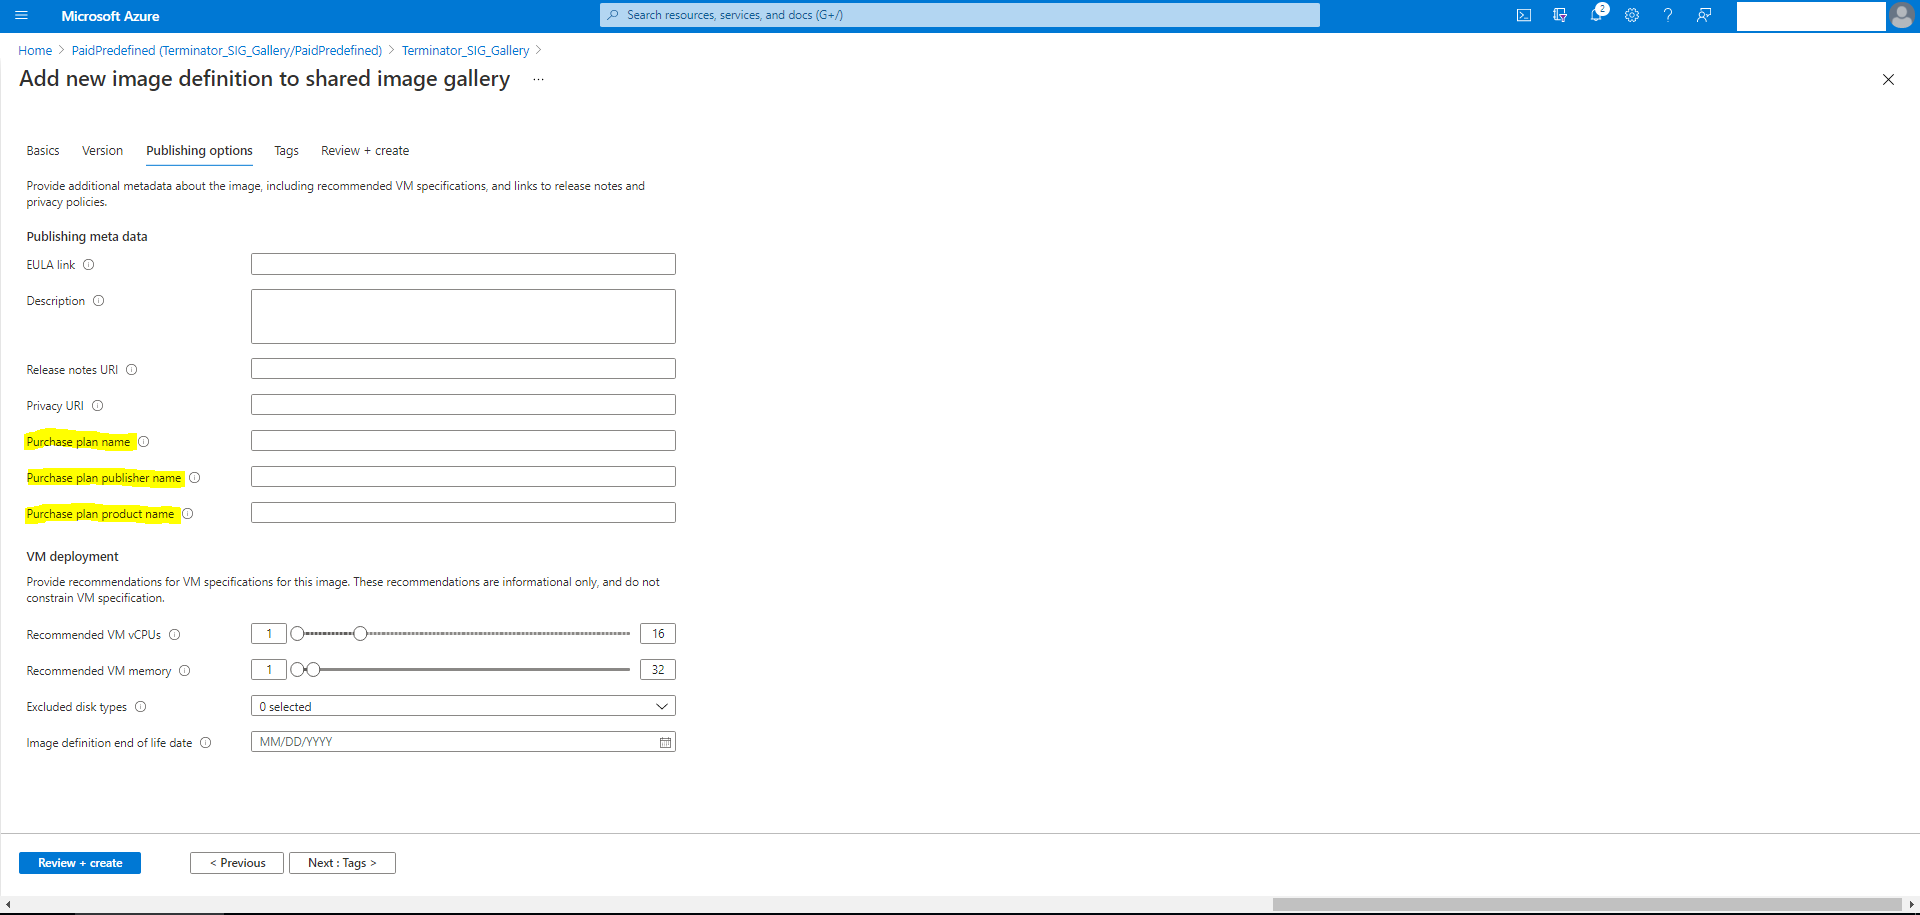
En la página Opciones de publicación, verificar la información del plan de compra.
Los campos de información del plan de compra están inicialmente vacíos. Rellene esos campos con la información del plan de compra utilizada para la imagen. Si no se rellena la información del plan de compra, el proceso del catálogo de máquinas puede fallar.
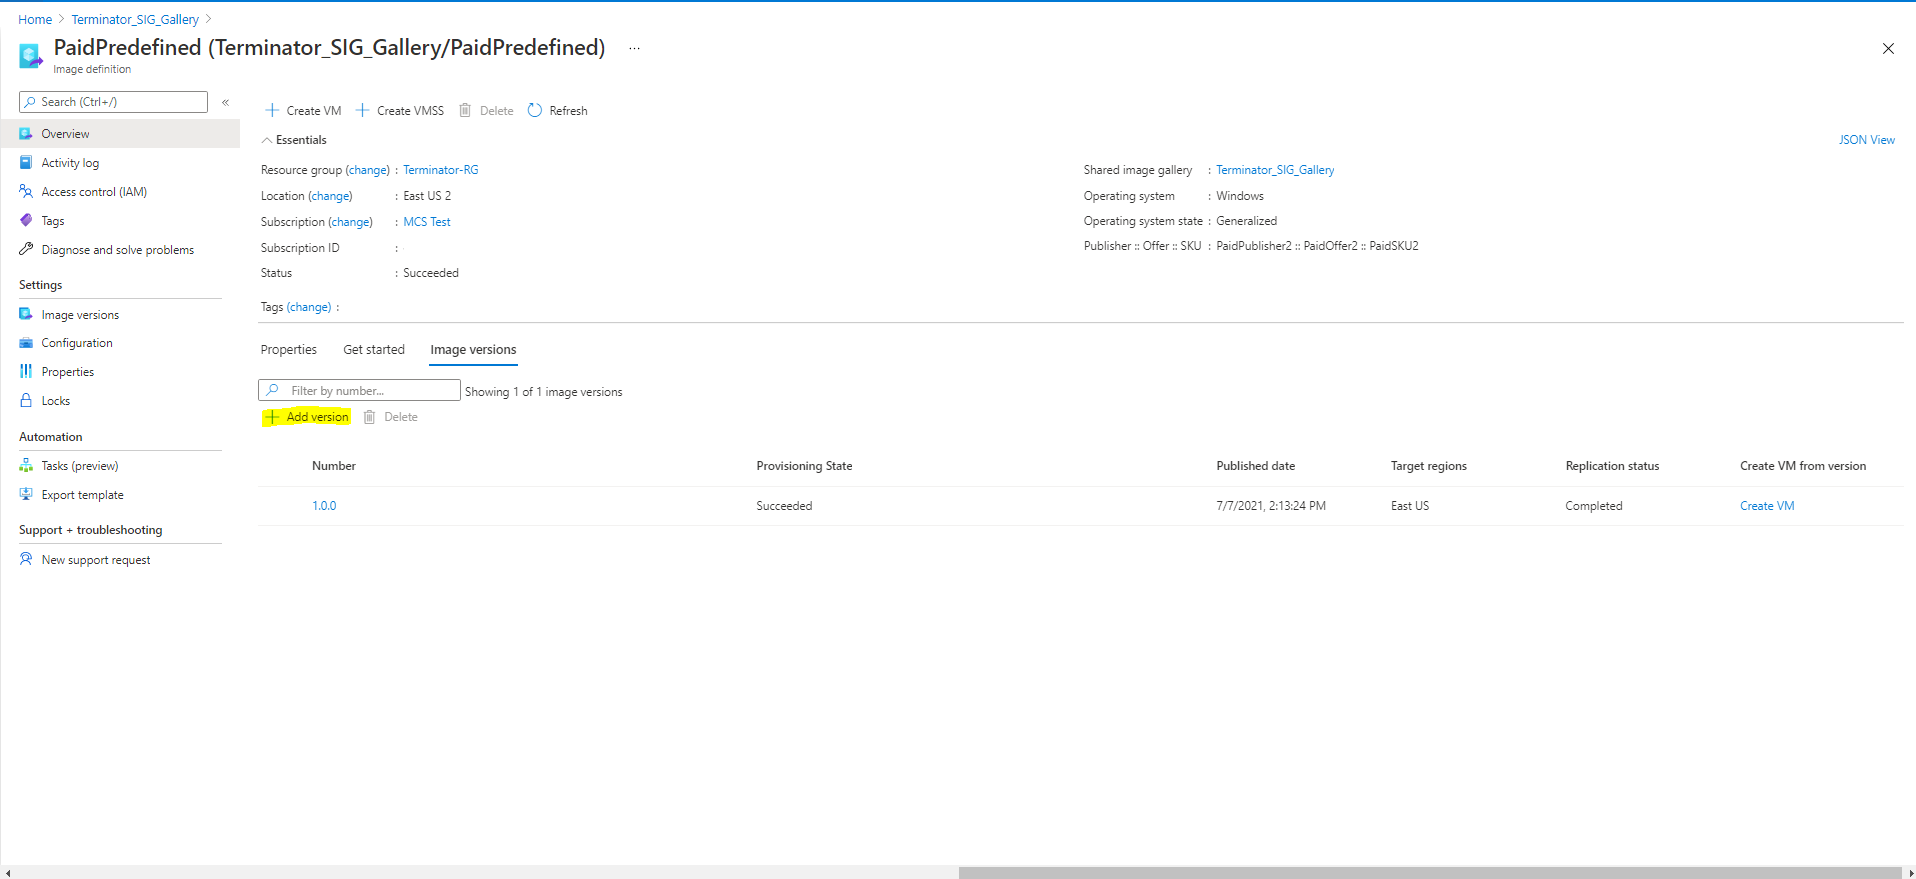
Después de verificar la información del plan de compra, cree una versión de la imagen dentro de la definición. Esta se utiliza como imagen maestra. Haga clic en Agregar versión:
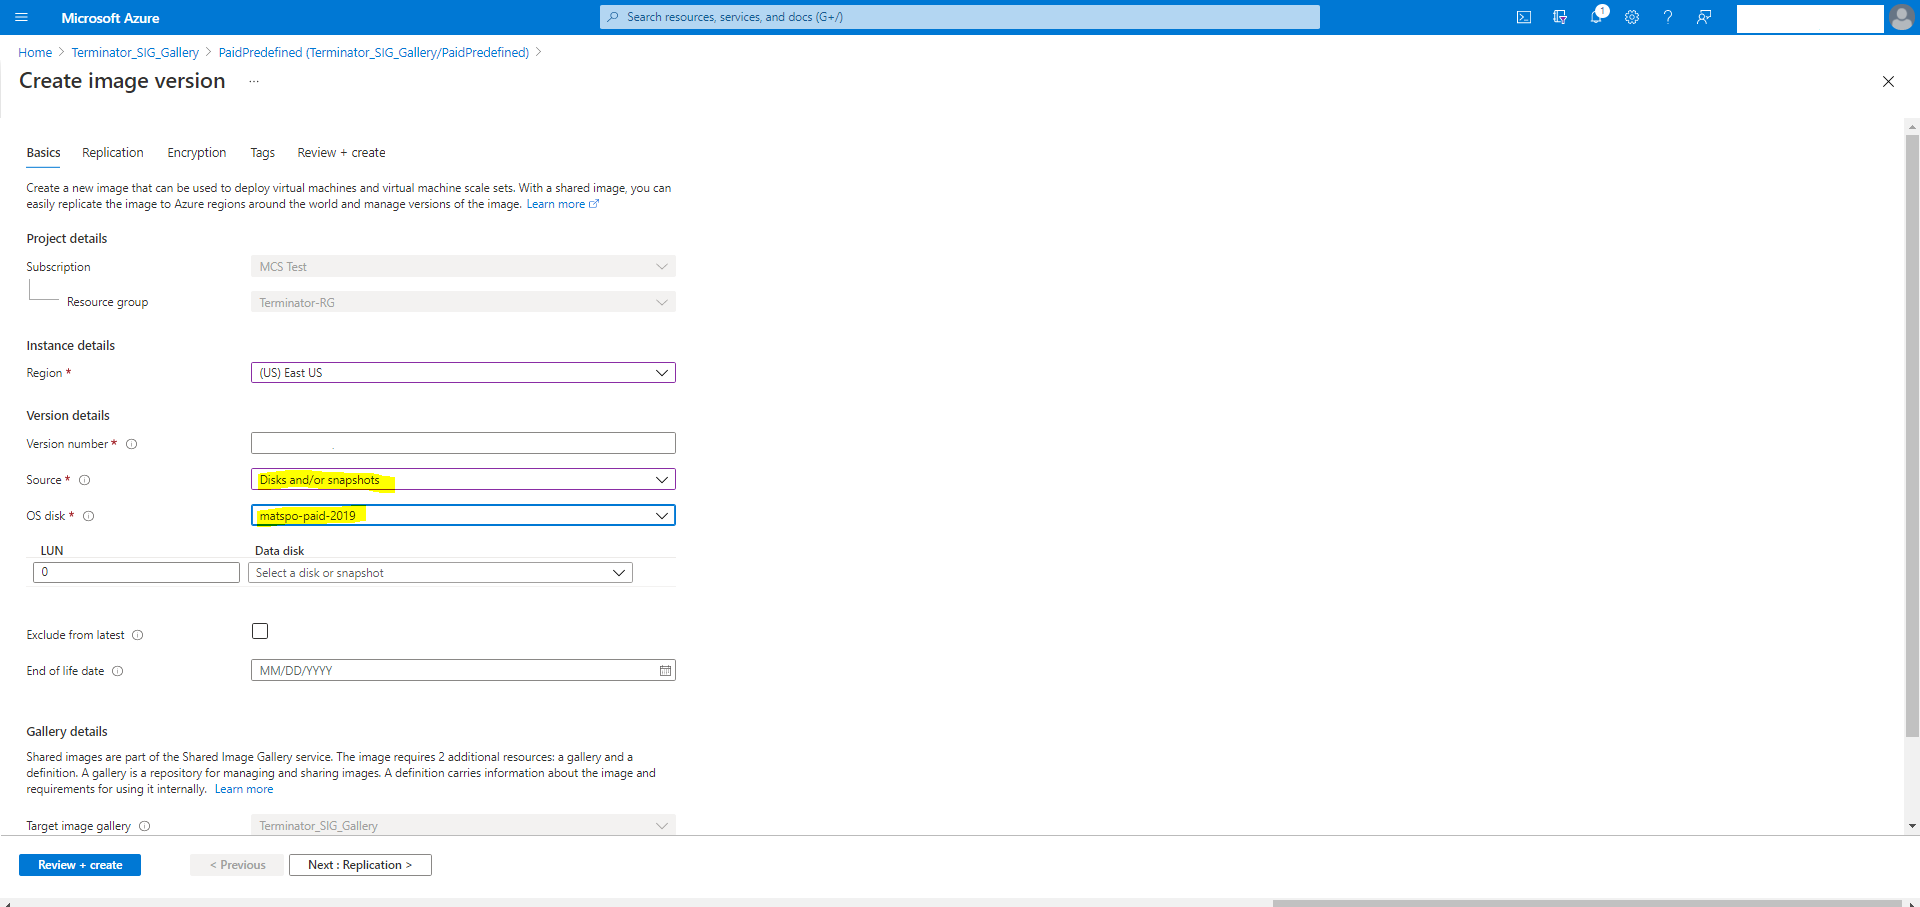
En la sección Detalles de la versión, seleccione la instantánea de la imagen o el disco administrado como origen:
Aprovisionar máquinas virtuales de catálogo con Azure Monitor Agent instalado
Azure Monitoring es un servicio que puede utilizar para recopilar, analizar y actuar sobre los datos de telemetría de sus entornos de Azure y locales.
Azure Monitor Agent (AMA) recopila datos de supervisión de recursos informáticos como máquinas virtuales y los entrega a Azure Monitor. Actualmente, admite la recopilación de registros de eventos, Syslog y métricas de rendimiento, y los envía a las fuentes de datos de Azure Monitor Metrics y Azure Monitor Logs.
Para habilitar la supervisión identificando de forma única las máquinas virtuales en los datos de supervisión, puede aprovisionar las máquinas virtuales de un catálogo de máquinas MCS con AMA instalado como una extensión.
Requisitos
-
Permisos: Asegúrese de tener los permisos mínimos de Azure especificados en Acerca de los permisos de Azure y los siguientes permisos para usar Azure Monitor:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/writeMicrosoft.Insights/DataCollectionRuleAssociations/ReadMicrosoft.Insights/dataCollectionRuleAssociations/writeMicrosoft.Insights/DataCollectionRules/Read
- Regla de recopilación de datos: Configure una regla de recopilación de datos en el portal de Azure. Para obtener información sobre cómo configurar una DCR, consulte Crear una regla de recopilación de datos. Una DCR es específica de la plataforma (Windows o Linux). Asegúrese de crear una DCR según la plataforma requerida. El AMA utiliza reglas de recopilación de datos (DCR) para administrar la asignación entre los recursos, como las máquinas virtuales, y las fuentes de datos, como las métricas de Azure Monitor y los registros de Azure Monitor.
- Espacio de trabajo predeterminado: Cree un espacio de trabajo en el portal de Azure. Para obtener información sobre cómo crear uno, consulte Crear un espacio de trabajo de Log Analytics. Cuando recopila registros y datos, la información se almacena en un espacio de trabajo. Cada uno tiene un ID de espacio de trabajo y un ID de recurso únicos. Su nombre debe ser único para un grupo de recursos determinado. Después de crear un espacio de trabajo, configure las fuentes de datos y las soluciones para almacenar sus datos en él.
- Extensión de monitorización en la lista blanca: Las extensiones
AzureMonitorWindowsAgentyAzureMonitorLinuxAgentson extensiones en la lista blanca definidas por Citrix. Para ver la lista de extensiones en la lista blanca, utilice el comando de PowerShell,Get-ProvMetadataConfiguration. - Imagen maestra: Microsoft recomienda eliminar las extensiones de una máquina existente antes de crear una nueva máquina a partir de ella. Si las extensiones no se eliminan, podría provocar archivos residuales y un comportamiento inesperado. Para obtener más información, consulte Si la máquina virtual se recrea a partir de una máquina virtual existente.
Para obtener información sobre cómo crear un catálogo con AMA habilitado mediante PowerShell, consulte Aprovisionar máquinas virtuales de catálogo con AMA habilitado.
Máquinas virtuales confidenciales de Azure
Las máquinas virtuales de computación confidencial de Azure garantizan que su escritorio virtual esté cifrado en la memoria y protegido durante el uso.
Puede usar MCS para crear un catálogo con VM confidenciales de Azure. Debe usar el flujo de trabajo de perfil de máquina para crear dicho catálogo. Puede usar tanto una VM como una especificación de plantilla ARM como entrada de perfil de máquina.
También puede usar una imagen maestra de Azure de tipo VM confidencial y un perfil de máquina de Azure de tipo VM confidencial para crear una imagen preparada, y luego usar esta imagen preparada para crear un catálogo de MCS.
Consideraciones importantes para las VM confidenciales
Las consideraciones importantes para los tamaños de VM admitidos y la creación de catálogos de máquinas con VM confidenciales son las siguientes:
-
Para comprobar los tamaños de VM admitidos por las VM confidenciales, consulte Tamaños.
-
Crear catálogos de máquinas con VM confidenciales.
- Puede crear un catálogo de máquinas con VM confidenciales de Azure mediante Studio y comandos de PowerShell.
- Debe usar un flujo de trabajo basado en perfiles de máquina para crear un catálogo de máquinas con VM confidenciales de Azure. Puede usar una VM o una especificación de plantilla como entrada de perfil de máquina.
-
La imagen maestra y la entrada del perfil de máquina deben estar habilitadas con el mismo tipo de seguridad confidencial. Los diferentes recursos de Azure utilizan etiquetas diferentes para indicar el tipo de VM confidencial.
Para instantáneas de Azure, disco administrado o máquina virtual, los tipos de seguridad son:
- ConfidentialVM_DiskEncryptedWithCustomerKey.
- ConfidentialVM_DiskEncryptedWithPlatformKey.
- ConfidentialVM_VMGuestStateOnlyEncryptedWithPlatformKey
Para la versión de la especificación de plantilla ARM de Azure, los tipos de seguridad son:
- VMGuestStateOnly: VM confidencial con solo el estado de invitado de la VM cifrado
- DiskWithVMGuestState: VM confidencial con el disco del SO y el estado de invitado de la VM cifrados con clave administrada por la plataforma o clave administrada por el cliente. Se pueden cifrar tanto el disco del SO normal como el efímero.
-
Puede obtener información de VM confidenciales de varios tipos de recursos, como disco administrado, instantánea, imagen de Azure Compute Gallery, VM y especificación de plantilla ARM, utilizando el parámetro AdditionalData. Por ejemplo:
 PS C:\Users\username> (get-item XDHyp:\HostingUnits\mynetwork\image.folder\username-dev-testing-rg.resourcegroup\username-dev-tsvda.vm).AdditionalData
 <!--NeedCopy-->
Los campos de datos adicionales son:
- DiskSecurityType
- ConfidentialVMDiskEncryptionSetId
-
DiskSecurityProfiles
Para obtener la propiedad de computación confidencial de un tamaño de máquina, ejecute el siguiente comando:
(Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\abc.serviceoffering").AdditionalDataEl campo de datos adicional es
ConfidentialComputingType. - No puede cambiar la imagen maestra o el perfil de máquina de tipo de seguridad confidencial a no confidencial, o de no confidencial a confidencial.
- Recibirá mensajes de error apropiados para cualquier configuración incorrecta.
Preparar imágenes maestras y perfiles de máquina
Antes de crear un conjunto de VM confidenciales, siga estos pasos para preparar una imagen maestra y un perfil de máquina para ellas:
- En el portal de Azure, cree una VM confidencial con configuraciones específicas, como:
- Tipo de seguridad: Máquinas virtuales confidenciales
- Cifrado de disco del SO confidencial: Habilitado.
- Gestión de claves: Cifrado de disco confidencial con una clave administrada por la plataforma Para obtener más información sobre cómo crear máquinas virtuales confidenciales, consulte este artículo de Microsoft.
-
Prepare la imagen maestra en la VM creada. Instale las aplicaciones necesarias y el VDA en la VM creada.
Nota:
No se admite la creación de máquinas virtuales confidenciales mediante VHD. En su lugar, utilice Azure Compute Gallery, discos administrados o instantáneas para este fin.
-
Cree el perfil de máquina de una de estas maneras:
- Utilice la VM existente creada en el paso 1 si posee las propiedades de máquina necesarias.
-
Si opta por una especificación de plantilla de ARM como perfil de máquina, cree la especificación de plantilla según sea necesario. Específicamente, configure los parámetros que cumplan con sus requisitos de VM confidencial, como SecurityEncryptionType y diskEncryptionSet (para clave administrada por el cliente). Para obtener más información, consulte Crear una especificación de plantilla de Azure.
Nota:
- Asegúrese de que la imagen maestra y el perfil de máquina tengan el mismo tipo de clave de seguridad.
- Para crear máquinas virtuales confidenciales que requieran cifrado de disco del sistema operativo confidencial con una clave administrada por el cliente, asegúrese de que los ID del conjunto de cifrado de disco tanto en la imagen maestra como en el perfil de máquina sean idénticos.
Si desea utilizar una imagen preparada de tipo VM confidencial para crear un catálogo de MCS, cree una imagen preparada utilizando la imagen maestra de tipo VM confidencial y un perfil de máquina de tipo VM confidencial. Consulte Crear una definición de imagen y una versión de imagen inicial para obtener información sobre cómo crear imágenes preparadas.
Crear máquinas virtuales confidenciales mediante Studio o comandos de PowerShell
Para crear un conjunto de máquinas virtuales confidenciales, cree un catálogo de máquinas utilizando una imagen maestra y un perfil de máquina derivado de una VM confidencial deseada.
Para crear el catálogo mediante Studio, siga los pasos descritos en Crear catálogos de máquinas. Tenga en cuenta las siguientes consideraciones:
- En la página Imagen, seleccione una imagen maestra y un perfil de máquina que haya preparado para la creación de la VM confidencial. La selección del perfil de máquina es obligatoria y solo los perfiles que coincidan con el mismo tipo de cifrado de seguridad que la imagen maestra seleccionada estarán disponibles para la selección.
- En la página de Máquinas virtuales, solo aparecen para seleccionar los tamaños de máquina que admiten máquinas virtuales confidenciales.
- En la página de Configuración de disco, no puede especificar el conjunto de cifrado de disco porque se hereda del perfil de máquina seleccionado.
Supervisión de la integridad del arranque
Si su VM tiene Secure Boot y el Módulo de plataforma segura virtual (vTPM) habilitados, y la extensión GuestAttestation instalada, Microsoft Defender for Cloud puede validar de forma remota que su VM arranca de forma saludable. Esta supervisión se denomina Supervisión de la integridad del arranque. Para obtener más información sobre la Supervisión de la integridad del arranque, consulte Información general sobre la supervisión de la integridad del arranque.
Puede habilitar la Supervisión de la integridad del arranque para las VM del catálogo de máquinas de MCS (VM persistentes y no persistentes) utilizando un perfil de máquina (VM o especificación de plantilla). La Supervisión de la integridad del arranque solo es compatible con Trusted Launch y las VM confidenciales.
Puede actualizar un catálogo existente para usar la integridad del arranque mediante `Set-ProvScheme to point to a boot integrity enabled machine profile. Las nuevas VM añadidas al catálogo se habilitan entonces con la supervisión de la integridad.
También puede actualizar una VM existente en un catálogo utilizando Set-ProvVmUpdateTimeWindow, Set-ProvVm o Ciclos de mantenimiento.
Puede convertir:
- Una VM sin supervisión de la integridad para que tenga supervisión de la integridad.
- Una VM con supervisión de la integridad para que no tenga supervisión de la integridad.
Crear catálogo de máquinas habilitado con supervisión de la integridad
Asegúrese de tener los siguientes permisos:
Microsoft.Compute/virtualMachines/extensions/readMicrosoft.Compute/virtualMachines/extensions/write
Realice lo siguiente para crear un catálogo de máquinas de MCS habilitado con supervisión de la integridad:
-
Crear un perfil de máquina (VM o especificación de plantilla) con la extensión
GuestAttestation. -
Cree un catálogo de máquinas MCS utilizando la entrada del perfil de máquina mediante la interfaz de configuración completa o los comandos de PowerShell.
Nota:
Puede comprobar el estado
GuestAttestationExtensionEnabledde una VM o especificación de plantilla mediante el comando de PowerShellGet-ItemconAdditionalData parameter. - Agregue máquinas virtuales al catálogo.
Crear un perfil de máquina habilitado con la extensión GuestAttestation
Cree una VM o una especificación de plantilla como entrada de perfil de máquina con la supervisión de integridad habilitada, lo que implica que la extensión GuestAttestation está instalada.
Para crear una VM con la supervisión de integridad habilitada, haga lo siguiente:
- Inicie sesión en el portal de Azure.
-
Si va a crear una nueva VM:
- Seleccione Tipo de seguridad como Máquinas virtuales de inicio de confianza o Máquinas virtuales confidenciales.
-
Haga clic en Configurar características de seguridad y marque la casilla Supervisión de integridad.
Nota:
Para la supervisión de integridad, debe habilitar el arranque seguro y vTPM.
- En la página Información general, vaya a la sección Tipo de seguridad y verificar que el tipo de seguridad sea Inicio de confianza o Máquinas virtuales confidenciales y que la supervisión de integridad esté habilitada.
- Vaya a la página Extensiones + aplicaciones para verificar que
GuestAttestationestá instalado.
Para habilitar la supervisión de integridad de una VM existente, consulte Habilitar la supervisión de integridad: portal de Azure.
Para crear una especificación de plantilla con la extensión GuestAttestation instalada:
-
Puede instalar GuestAttestation mediante una especificación de plantilla. Consulte Habilitar la supervisión de integridad: especificación de plantilla.
Nota:
En esta especificación de plantilla, en Configuración, puede configurar los puntos de conexión que se utilizarán para la atestación. Si no configura nada, Azure decide qué puntos de conexión configurar.
Crear un catálogo de VM de reserva de capacidad a petición
La reserva de capacidad a petición le permite reservar capacidad de cómputo en una región de Azure o en una zona de disponibilidad durante cualquier período de tiempo. Para obtener más información sobre la reserva de capacidad a petición de Azure, consulte la documentación de Microsoft Reserva de capacidad a petición.
Puede crear un catálogo de máquinas MCS de VM de Azure con reserva de capacidad a petición mediante un perfil de máquina (VM o especificación de plantilla). También puede actualizar un catálogo de máquinas existente y las VM existentes para que tengan o eliminen la reserva de capacidad a petición.
Esta función es aplicable a catálogos de máquinas persistentes y no persistentes.
Limitaciones
Esta función no es aplicable a:
- VM de Spot
- Grupo de hosts
- VM con hibernación habilitada
Para obtener más información sobre las limitaciones, consulte la documentación de Microsoft Limitaciones y restricciones.
Permiso necesario
Necesita el siguiente permiso para crear un catálogo de máquinas virtuales de reserva de capacidad a petición:
Microsoft.Compute/capacityReservationGroups/deploy/action
Pasos para crear un catálogo de máquinas virtuales de reserva de capacidad a petición
- Cree un origen de perfil de máquina (VM o especificación de plantilla de ARM). Para crear una VM o una especificación de plantilla de ARM, consulte Asociar una VM a un grupo de reserva de capacidad.
-
Ejecute el siguiente comando de PowerShell para comprobar si un perfil de máquina tiene la reserva de capacidad a petición habilitada. Si el perfil de máquina tiene la reserva de capacidad a petición habilitada, obtendrá el
capacityReservationGroup id.Por ejemplo,
Si el origen del perfil de máquina es una VM, ejecute el siguiente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\demand-capacity.vm").AdditionalData
<!--NeedCopy-->
Si el origen del perfil de máquina es una especificación de plantilla, ejecute el siguiente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-capacity-reservation.templatespecversion").AdditionalData <!--NeedCopy--> - Cree un catálogo de máquinas mediante un perfil de máquina con Studio o comandos de PowerShell.
Puede actualizar un catálogo mediante el comando Set-ProvScheme. También puede actualizar las VM existentes mediante el comando de PowerShell Set-ProvVmUpdateTimeWindow. El perfil de máquina se actualiza en el siguiente encendido.
Virtualización anidada
Si configura la VM maestra con la virtualización anidada habilitada, todas las VM del catálogo de máquinas de MCS creadas con esa VM maestra tendrán la virtualización anidada habilitada. Esta función es aplicable tanto a las VM persistentes como a las no persistentes. Puede actualizar un catálogo de máquinas de MCS existente y las VM existentes para que tengan virtualización anidada mediante la actualización de la imagen.
Actualmente, solo los tamaños de VM Dv3 y Ev3 admiten la virtualización anidada.
Para obtener información sobre la virtualización anidada, consulte el blog de Microsoft Virtualización anidada en Azure.
SKU solo NVMe
Normalmente, las generaciones anteriores de máquinas virtuales de uso general, optimizadas para memoria y optimizadas para computación (D/Ev5 o Fv2 y anteriores) admiten SCSI. Las generaciones más recientes (Da/Ea/Fav6 y posteriores) suelen admitir solo la interfaz de almacenamiento NVMe. MCS admite el tipo de controlador de almacenamiento NVMe para admitir las nuevas SKU de VM en Azure.
Para obtener información sobre NVMe, consulte la documentación de Microsoft Preguntas frecuentes generales sobre NVMe.
Puede crear un catálogo de MCS mediante una oferta de servicio que:
- admite SCSI y NVMe, consulte Crear un catálogo mediante una oferta de servicio que admita SCSI y NVMe
- admite solo NVMe, consulte Crear un catálogo mediante una oferta de servicio que admita solo NVMe
Limitaciones
- Todas las ofertas de servicio que admiten NVMe no admiten el inicio de confianza al mismo tiempo.
- NVMe no es compatible con las máquinas virtuales de generación 1.
- Es posible que algunas imágenes del sistema operativo no admitan NVMe. En ese caso, la opción NVMe aparece atenuada en la interfaz de usuario de Azure.
Crear un catálogo mediante una oferta de servicio que admita SCSI y NVMe
-
Cree una máquina virtual para usarla como imagen maestra.
- Utilice una imagen de Marketplace que admita NVMe. Puede encontrar una lista de imágenes de Azure Marketplace que admiten NVMe en Imágenes de SO compatibles con NVMe remoto.
-
Tome una instantánea del disco del sistema operativo de la máquina virtual para usarla en el parámetro
MasterImageVMdel comandoNew-ProvSchemeo use el disco administrado directamente.Compruebe si su imagen maestra es compatible con NVMe o no utilizando una de las siguientes formas:
-
Compruebe el
SupportedDiskControllerTypesen el campoAdditionalDatadeGet-Item. Por ejemplo:(get-item XDHyp:\HostingUnits\mynetwork\image.folder\abc.resourcegroup\deg-snapshot).AdditionalData <!--NeedCopy-->El
SupportedDiskControllerTypesdebe serSCSI, NVMe. -
Utilice Azure CLI y PowerShell
-
- Utilice una oferta de servicio que admita tanto NVMe como SCSI.
- Utilice una VM o una especificación de plantilla como perfil de máquina con NVMe habilitado. Tome cualquier VM que tenga
DiskControllerTypeconfigurado en NVMe. Utilice la VM directamente como perfil de máquina o exporte la plantilla y utilice la especificación de plantilla como perfil de máquina.
Crear un catálogo mediante una oferta de servicio que solo admita NVMe
- Cree una VM para usarla como imagen maestra. Utilice una imagen de Marketplace que admita NVMe. Puede encontrar una lista de imágenes de Azure Marketplace que admiten NVMe en Imágenes de SO compatibles con NVMe remoto.
-
Utilice una oferta de servicio que solo admita NVMe.
Nota:
Dado que la oferta de servicio admite NVMe, no necesita un perfil de máquina con
DiskControllerTypeestablecido enNVMepara habilitar NVMe en el catálogo. Sin embargo, si utiliza un perfil de máquina, debe tener elDiskControllerTypeestablecido enNVMeo debe estar en blanco o no especificado.
Modificar VM persistentes existentes
La configuración de NVMe no se puede cambiar en una VM una vez creada. La forma de cambiar la configuración de NVMe para una VM persistente es volver a implementar la VM. La lógica para hacerlo es la siguiente:
- Guarde el estado actual de la VM.
-
Después de encender una VM existente, detecte si la VM requiere una nueva implementación.
- Si el cambio de configuración es de NVMe a NVMe o de SCSI a SCSI, no es necesario volver a implementar la VM.
- Si el cambio de configuración es de SCSI a NVMe y viceversa, vuelva a implementar y recree la VM.
Usar PowerShell
Esta sección detalla cómo realizar las siguientes tareas mediante PowerShell:
- Usar la especificación de plantilla para crear o actualizar un catálogo mediante PowerShell
- Habilitar extensiones de Azure VM
- Catálogos de máquinas con inicio de confianza
- Usar valores de propiedades de perfil de máquina
- Configurar zonas de disponibilidad mediante PowerShell
- Aprovisionar máquinas virtuales en hosts dedicados de Azure
- Configurar tipos de almacenamiento
- Habilitar el almacenamiento con redundancia de zona
- Capturar la configuración de diagnóstico en máquinas virtuales y NIC a partir de un perfil de máquina
- verificar la licencia de Windows
- Configurar la licencia de Linux
- Crear un catálogo de máquinas con un disco efímero de Azure
- Configurar Azure Compute Gallery
- Crear o actualizar un catálogo con varias NIC por VM
- Crear un catálogo de máquinas con disco de caché de reescritura no persistente
- Crear un catálogo de máquinas con disco de caché de reescritura persistente
- Mejorar el rendimiento de arranque con MCSIO
- Crear un catálogo de máquinas con clave de cifrado administrada por el cliente
- Crear un catálogo de máquinas con capacidad de cifrado en el host
- Crear un catálogo de máquinas con cifrado doble
- Determinación de la ubicación del archivo de paginación
- Escenarios de configuración del archivo de paginación
- Especificar la configuración del archivo de paginación
- Modificar la configuración del archivo de paginación
- Aprovisionar VM de catálogo con AMA habilitado
- Crear un catálogo con VM de Azure Spot
- Configurar tamaños de VM de respaldo
- Copiar etiquetas en todos los recursos
Usar la especificación de plantilla para crear o actualizar un catálogo con PowerShell
Puede crear o actualizar un catálogo de máquinas MCS utilizando una especificación de plantilla como entrada de perfil de máquina. Para ello, puede usar Studio o comandos de PowerShell.
Para la interfaz de Studio, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en la interfaz de Studio.
Mediante comandos de PowerShell:
- Abra la ventana de PowerShell.
- Ejecute
asnp citrix*. - Cree o actualice un catálogo.
- Para crear un catálogo:
-
Utilice el comando
New-ProvSchemecon una especificación de plantilla como entrada de perfil de máquina. Por ejemplo:New-ProvScheme -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy--> -
Termine de crear el catálogo.
-
-
Para actualizar un catálogo, utilice el comando
Set-ProvSchemecon una especificación de plantilla como entrada de perfil de máquina. Por ejemplo:Set-ProvScheme -MasterImageVm 'XDHyp://Connections/Azure/East Us.region/vm.folder/MasterDisk.vm' MachineProfile 'XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/testing.templatespec/V1.templatespecversion' [-ProvisioningSchemeName] <String> [-CustomProperties <String>][-ServiceOffering <String>] [-PassThru] [<CommonParameters>] <!--NeedCopy-->
- Para crear un catálogo:
Habilitar extensiones de VM de Azure
Después de seleccionar la especificación de plantilla de ARM, ejecute los siguientes comandos de PowerShell para trabajar con las extensiones de VM de Azure:
- Para ver la lista de extensiones de VM de Azure compatibles:
Get-ProvMetadataConfiguration -
Para añadir más extensiones de VM:
Add-ProvMetadataConfiguration. Por ejemplo,Add-ProvMetadataConfiguration -PluginType "AzureRM" -ConfigurationName "Extension" -ConfigurationValue "CustomScriptExtension"Si intenta añadir alguno de los siguientes, el comando fallará con un mensaje de error:
- Extensión definida por Citrix.
- Extensión definida por el usuario existente.
- Claves de configuración no compatibles. Actualmente, la clave de configuración compatible es
Extension.
- Para eliminar extensiones de la lista:
Remove-ProvMetadataConfiguration. Puede eliminar las extensiones que haya añadido.
Catálogos de máquinas con Inicio de confianza
Para crear correctamente un catálogo de máquinas con Inicio de confianza, utilice:
- Una imagen maestra habilitada con Inicio de confianza. Debe usar un perfil de máquina; sin embargo, no es necesario que el perfil de máquina esté habilitado para Inicio de confianza. Si utiliza una imagen maestra habilitada con Inicio de confianza y un perfil de máquina no habilitado con Inicio de confianza, recibirá un mensaje de advertencia debido a la configuración de Inicio de confianza no coincidente entre la imagen maestra y el perfil de máquina.
- Un tamaño de VM que admita Inicio de confianza.
- Una versión de VM de Windows que admita Inicio de confianza. Actualmente, Windows 10, Windows 11, Windows Server 2016, 2019 y 2022 admiten Inicio de confianza.
Para ver los elementos del inventario de la oferta de Citrix DaaS y determinar si el tamaño de la VM admite Inicio de confianza, ejecute el siguiente comando:
- Abra una ventana de PowerShell.
- Ejecute asnp citrix* para cargar los módulos de PowerShell específicos de Citrix.
-
Ejecute el siguiente comando:
$s = (ls XDHyp:\HostingUnits\<name of hosting unit>\serviceoffering.folder\"<VM size>".serviceoffering) <!--NeedCopy--> - Ejecute
$s | select -ExpandProperty Additionaldata -
Compruebe el valor del atributo
SupportsTrustedLaunch.- Si
SupportsTrustedLaunches True, el tamaño de la VM admite el inicio de confianza. - Si
SupportsTrustedLaunches False, el tamaño de la VM no admite el inicio de confianza.
- Si
Según PowerShell de Azure, puede utilizar el siguiente comando para determinar los tamaños de VM que admiten el inicio de confianza:
(Get-AzComputeResourceSku | where {$_.Locations.Contains($region) -and ($_.Name -eq "<VM size>") })[0].Capabilities
<!--NeedCopy-->
A continuación, se muestran ejemplos que describen si el tamaño de la VM admite el inicio de confianza después de ejecutar el comando de Azure PowerShell.
-
Ejemplo 1: Si la VM de Azure solo admite la Generación 1, esa VM no admite el inicio de confianza. Por lo tanto, la capacidad
TrustedLaunchDisabledno se muestra después de ejecutar el comando de Azure PowerShell. -
Ejemplo 2: Si la VM de Azure solo admite la Generación 2 y la capacidad
TrustedLaunchDisabledes True, el tamaño de VM de Generación 2 no es compatible con el inicio de confianza. -
Ejemplo 3: Si la VM de Azure solo admite la Generación 2 y la capacidad
TrustedLaunchDisabledno se muestra después de ejecutar el comando de PowerShell, el tamaño de VM de Generación 2 es compatible con el inicio de confianza.
Para obtener más información sobre el inicio de confianza para máquinas virtuales de Azure, consulte el documento de Microsoft Trusted launch for Azure virtual machines.
Crear un catálogo de máquinas con inicio de confianza
- Cree una imagen maestra habilitada con inicio de confianza. Consulte la documentación de Microsoft Trusted launch VM Images.
- Cree una VM o una especificación de plantilla con el tipo de seguridad como máquinas virtuales de inicio de confianza. Para obtener más información sobre cómo crear una VM o una especificación de plantilla, consulte el documento de Microsoft Deploy a trusted launch VM.
-
Cree un catálogo de máquinas mediante Studio o comandos de PowerShell.
- Si desea utilizar Studio, consulte Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en Studio.
-
Si desea utilizar comandos de PowerShell, use el comando
New-ProvSchemecon la VM o la especificación de plantilla como entrada de perfil de máquina.Ejemplo de
New-ProvSchemecon VM como entrada de perfil de máquina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->Ejemplo de
New-ProvSchemecon especificación de plantilla como entrada de perfil de máquina:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk" MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion" -ProvisioningSchemeName <String> -HostingUnitName <String> -IdentityPoolName <String> [-ServiceOffering <String>][-CustomProperties <String>] [<CommonParameters>] <!--NeedCopy-->
Actualizar un catálogo de máquinas con Trusted Launch
Puede actualizar catálogos de máquinas persistentes y no persistentes:
Para catálogos de máquinas persistentes:
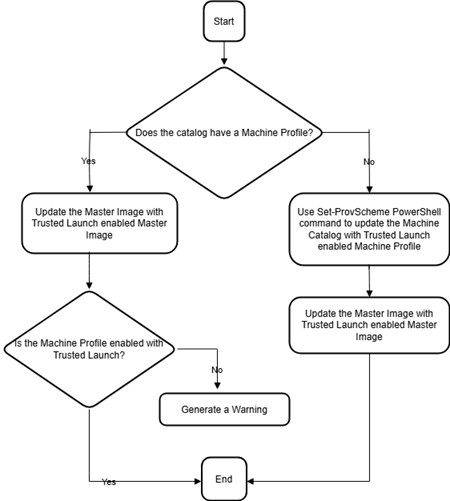
Para catálogos de máquinas no persistentes:

Errores al crear catálogos de máquinas con Trusted Launch
Obtendrá los errores apropiados en los siguientes escenarios al crear un catálogo de máquinas con Trusted Launch:
| Escenario | Error |
|---|---|
| Si selecciona un perfil de máquina al crear un catálogo no administrado | MachineProfileNotSupportedForUnmanagedCatalog |
| Si selecciona un perfil de máquina que admita el inicio de confianza al crear un catálogo con un disco no administrado como imagen maestra | SecurityTypeNotSupportedForUnmanagedDisk |
| Si selecciona un perfil de máquina con un tipo de seguridad diferente al tipo de seguridad de la imagen maestra | SecurityTypeConflictBetweenMasterImageAndMachineProfile |
| Si selecciona un tamaño de VM que no admita el inicio de confianza, pero utiliza una imagen maestra que sí lo admita al crear un catálogo | MachineSizeNotSupportTrustedLaunch |
Usar valores de propiedades del perfil de máquina
El catálogo de máquinas utiliza las siguientes propiedades definidas en las propiedades personalizadas:
- Zona de disponibilidad
- Id. de grupo de host dedicado
- Id. de conjunto de cifrado de disco
- Tipo de SO
- Tipo de licencia
- Tipo de almacenamiento
Si estas propiedades personalizadas no se definen explícitamente, los valores de las propiedades se establecen a partir de la especificación de plantilla ARM o de la VM, lo que se utilice como perfil de máquina. Además, si no se especifica ServiceOffering, se establece a partir del perfil de máquina.
Nota:
Si faltan algunas propiedades en el perfil de máquina y no se definen en las propiedades personalizadas, se aplican los valores predeterminados de las propiedades siempre que sea posible.
La siguiente sección describe algunos escenarios en New-ProvScheme y Set-ProvScheme cuando CustomProperties tiene todas las propiedades definidas o los valores se derivan de MachineProfile.
-
Escenarios de New-ProvScheme
-
MachineProfile tiene todas las propiedades y CustomProperties no están definidas. Ejemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Los siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
MachineProfile tiene algunas propiedades y CustomProperties no están definidas. Ejemplo: MachineProfile solo tiene LicenseType y OsType.
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Los siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Tanto MachineProfile como CustomProperties definen todas las propiedades. Ejemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesALas propiedades personalizadas tienen prioridad. Los siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<CustomPropertiesA-value>"/> </CustomProperties> <!--NeedCopy--> - Algunas propiedades se definen en MachineProfile y otras en CustomProperties. Ejemplo:
- CustomProperties definen LicenseType y StorageAccountType
- MachineProfile define LicenseType, OsType y Zones
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesALos siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/> <Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/> </CustomProperties> <!--NeedCopy--> -
Algunas propiedades se definen en MachineProfile y otras en CustomProperties. Además, ServiceOffering no está definido. Ejemplo:
- CustomProperties definen StorageType
- MachineProfile define el tipo de licencia
 New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mp.vm"
 -ServiceOffering "XDHyp:\HostingUnits\azureunit\serviceoffering.folder\<explicit-machine-size>.serviceoffering"
 <!--NeedCopy-->
Los siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select ServiceOffering serviceoffering.folder\<explicit-machine-size>.serviceoffering Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="explicit-storage-type"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="value-from-machineprofile"/> </CustomProperties> <!--NeedCopy--> - Si el OsType no está ni en CustomProperties ni en MachineProfile, entonces:
- El valor se lee de la imagen maestra.
- Si la imagen maestra es un disco no administrado, el OsType se establece en Windows. Ejemplo:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -MasterImageVM "XDHyp:\HostingUnits\azureunit\image.folder\linux-master-image.manageddisk"El valor de la imagen maestra se escribe en las propiedades personalizadas, en este caso Linux.
 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="OSType" Value="Linux"/>
 </CustomProperties>
 <!--NeedCopy-->
-
-
Escenarios de Set-ProvScheme
-
Un catálogo existente con:
- Propiedades personalizadas para
StorageAccountTypey OsType - MachineProfile
mpA.vmque define zonas
- Propiedades personalizadas para
-
Actualizaciones:
- MachineProfile mpB.vm que define StorageAccountType
- Un nuevo conjunto de propiedades personalizadas $CustomPropertiesB que define LicenseType y OsType
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm" -CustomProperties $CustomPropertiesBLos siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesB-value>"/> </CustomProperties> <!--NeedCopy--> - Un catálogo existente con:
- Propiedades personalizadas para
StorageAccountTypey OsType - MachineProfile
mpA.vmque define StorageAccountType y LicenseType
- Propiedades personalizadas para
- Actualizaciones:
- Un nuevo conjunto de propiedades personalizadas $CustomPropertiesB que define StorageAccountType y OsType.
Set-ProvScheme -CustomProperties $CustomPropertiesBLos siguientes valores se establecen como propiedades personalizadas para el catálogo:
Get-ProvScheme | select CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/> <Property xsi:type="StringProperty" Name="LicenseType" Value="<mp-A-value>"/> </CustomProperties> <!--NeedCopy--> - Un catálogo existente con:
- CustomProperties para
StorageAccountTypey OsType - MachineProfile
mpA.vmque define Zonas
- CustomProperties para
- Actualizaciones:
- Un MachineProfile mpB.vm que define StorageAccountType y LicenseType
-
ServiceOfferingno está especificado
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm"Los siguientes valores se establecen como propiedades personalizadas para el catálogo:
 Get-ProvScheme | select ServiceOffering
 serviceoffering.folder\<value-from-machineprofile>.serviceoffering

 Get-ProvScheme | select CustomProperties
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
 <Property xsi:type="StringProperty" Name="OSType" Value="<prior-CustomProperties-value>"/>
 <Property xsi:type="StringProperty" Name="LicenseType" Value="<mpB-value>"/>
 </CustomProperties>
 <!--NeedCopy-->
-
Configurar zonas de disponibilidad mediante PowerShell
Con PowerShell, puede ver los elementos de inventario de la oferta de Citrix DaaS mediante Get-Item. Por ejemplo, para ver la oferta de servicio de la región Este de EE. UU. Standard_B1ls:
$serviceOffering = Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\Standard_B1ls.serviceoffering"
<!--NeedCopy-->
Para ver las zonas, use el parámetro AdditionalData para el elemento:
$serviceOffering.AdditionalData
Si no se especifican zonas de disponibilidad, no hay cambios en la forma en que se aprovisionan las máquinas.
Para configurar zonas de disponibilidad a través de PowerShell, use la propiedad personalizada Zones disponible con la operación New-ProvScheme. La propiedad Zones define una lista de zonas de disponibilidad en las que aprovisionar máquinas. Esas zonas pueden incluir una o varias zonas de disponibilidad. Por ejemplo, <Property xsi:type="StringProperty" Name="Zones" Value="1, 3"/> para las zonas 1 y 3.
Use el comando Set-ProvScheme para actualizar las zonas de un esquema de aprovisionamiento.
Si se proporciona una zona no válida, el esquema de aprovisionamiento no se actualiza y aparece un mensaje de error con instrucciones sobre cómo corregir el comando no válido.
Consejo:
Si especifica una propiedad personalizada no válida, el esquema de aprovisionamiento no se actualiza y aparece un mensaje de error relevante.
Resultado de usar grupos de hosts y zonas de disponibilidad de Azure al mismo tiempo
Existe una comprobación previa para evaluar si la creación de un catálogo de máquinas se realizará correctamente en función de la zona de disponibilidad especificada en la propiedad personalizada y la zona del grupo de hosts. La creación del catálogo falla si la propiedad personalizada de la zona de disponibilidad no coincide con la zona del grupo de hosts.
Para obtener información sobre cómo configurar zonas de disponibilidad mediante PowerShell, consulte Configuración de zonas de disponibilidad mediante PowerShell.
Para obtener información sobre los hosts dedicados de Azure, consulte Hosts dedicados de Azure.
La siguiente tabla describe las distintas combinaciones de zona de disponibilidad y zona de grupo de hosts, y cuáles dan como resultado una creación correcta o fallida de un catálogo de máquinas.
| Zona del grupo de hosts | Zona de disponibilidad en la propiedad personalizada | Resultado de la creación del catálogo de máquinas |
|---|---|---|
| Especificada. Por ejemplo, el grupo de hosts está en la Zona 1 | No especificada | Correcta. Las máquinas se crean en la zona del grupo de hosts |
| Especificada. Por ejemplo, el grupo de hosts está en la Zona 1 | La misma zona que la zona del grupo de hosts. Por ejemplo, la zona en la propiedad personalizada está establecida en 1 | Correcto. Las máquinas se crean en la Zona 1 |
| Especificado. Por ejemplo, el grupo de hosts está en la Zona 1 | Diferente de la zona del grupo de hosts. Por ejemplo, la zona en la propiedad personalizada está establecida en 2 | Como la zona de disponibilidad especificada y la zona del grupo de hosts no coinciden, la creación del catálogo falla con un error relevante durante las comprobaciones previas |
| Especificado. Por ejemplo, el grupo de hosts está en la Zona 1 | Varias zonas especificadas. Por ejemplo, las zonas en las propiedades personalizadas están establecidas en 1,2 o 2,3 | Como la zona de disponibilidad especificada y la zona del grupo de hosts no coinciden, la creación del catálogo falla con un error relevante durante las comprobaciones previas |
No especificado. Por ejemplo, la zona del grupo de hosts es None
|
No especificado | Como la zona de disponibilidad especificada y la zona del grupo de hosts coinciden (es decir, ninguna zona), la creación del catálogo se realiza correctamente. Las máquinas no se crean en ninguna zona |
No especificado. Por ejemplo, la zona del grupo de hosts es None
|
Especificado. Por ejemplo, las zonas en la propiedad personalizada están establecidas en una o varias zonas | Dado que la zona de disponibilidad especificada y la zona del grupo de hosts no coinciden, la creación del catálogo falla con un error relevante durante las comprobaciones previas |
Aprovisionar máquinas virtuales en hosts dedicados de Azure
Puede usar MCS para aprovisionar máquinas virtuales en hosts dedicados de Azure. Antes de aprovisionar máquinas virtuales en hosts dedicados de Azure:
- Cree un grupo de hosts.
- Cree hosts en ese grupo de hosts.
- Asegúrese de que haya suficiente capacidad de host reservada para crear catálogos y máquinas virtuales.
Puede crear un catálogo de máquinas con la tenencia de host definida mediante el siguiente script de PowerShell:
New-ProvScheme <otherParameters> -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="HostGroupId" Value="myResourceGroup/myHostGroup" />
 ...other Custom Properties...
 </CustomProperties>
<!--NeedCopy-->
Al usar MCS para aprovisionar máquinas virtuales en hosts dedicados de Azure, tenga en cuenta:
- Un host dedicado es una propiedad del catálogo y no se puede cambiar una vez creado el catálogo. La tenencia dedicada no es compatible actualmente con Azure.
- Se requiere un grupo de hosts de Azure preconfigurado, en la región de la unidad de alojamiento, al usar el parámetro
HostGroupId. - Se requiere la colocación automática de Azure. Esta funcionalidad realiza una solicitud para incorporar la suscripción asociada al grupo de hosts. Para obtener más información, consulte VM Scale Set on Azure Dedicated Hosts - Public Preview. Si la colocación automática no está habilitada, MCS genera un error durante la creación del catálogo.
Configurar tipos de almacenamiento
Seleccione diferentes tipos de almacenamiento para máquinas virtuales en entornos de Azure que usan MCS. Para las máquinas virtuales de destino, MCS admite:
- Disco del SO: SSD prémium, SSD o HDD
- Disco de caché de reescritura: SSD prémium, SSD o HDD
Al usar estos tipos de almacenamiento, tenga en cuenta lo siguiente:
- Asegúrese de que su máquina virtual admita el tipo de almacenamiento seleccionado.
- Si su configuración utiliza un disco efímero de Azure, no tendrá la opción de configuración del disco de caché de reescritura.
Consejo:
StorageTypeestá configurado para un tipo de SO y una cuenta de almacenamiento.WBCDiskStorageTypeestá configurado para el tipo de almacenamiento de caché de reescritura. Para un catálogo normal,StorageTypees necesario. SiWBCDiskStorageTypeno está configurado,StorageTypese utiliza como predeterminado paraWBCDiskStorageType.
Si WBCDiskStorageType no está configurado, entonces StorageType se utiliza como predeterminado para WBCDiskStorageType
Configurar tipos de almacenamiento para máquinas virtuales
Para configurar tipos de almacenamiento para máquinas virtuales, utilice el parámetro StorageType en New-ProvScheme. Para actualizar el valor del parámetro StorageType en un catálogo existente a uno de los tipos de almacenamiento admitidos, utilice el comando Set-ProvScheme.
A continuación se muestra un conjunto de ejemplo del parámetro CustomProperties en un esquema de aprovisionamiento:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
</CustomProperties>'
<!--NeedCopy-->
Habilitar almacenamiento con redundancia de zona
Puede seleccionar el almacenamiento con redundancia de zona durante la creación del catálogo. Replica sincrónicamente su disco administrado de Azure en varias zonas de disponibilidad, lo que le permite recuperarse de un fallo en una zona utilizando la redundancia en otras.
Puede especificar Premium_ZRS y StandardSSD_ZRS en las propiedades personalizadas del tipo de almacenamiento. El almacenamiento ZRS se puede configurar mediante propiedades personalizadas existentes o a través de la plantilla MachineProfile. El almacenamiento ZRS también es compatible con el comando Set-ProvVMUpdateTimeWindow con los parámetros -StartsNow y -DurationInMinutes -1. Puede cambiar las máquinas virtuales existentes de almacenamiento LRS a ZRS.
Nota:
StartsNowindica que la hora de inicio programada es la hora actual.DurationInMinutescon un número negativo (por ejemplo, –1) indica que no hay límite superior en la ventana de tiempo de la programación.
Limitaciones:
- Compatible solo con discos administrados
- Compatible solo con unidades de estado sólido (SSD) premium y estándar
- No compatible con
StorageTypeAtShutdown - Disponible solo en determinadas regiones.
- El rendimiento de Azure disminuye al crear discos ZRS a gran escala. Por lo tanto, para el primer encendido, encienda las máquinas en lotes más pequeños (menos de 300 máquinas a la vez)
Establecer el almacenamiento con redundancia de zona como tipo de almacenamiento de disco
Puede seleccionar el almacenamiento con redundancia de zona durante la creación inicial del catálogo, o puede actualizar el tipo de almacenamiento en un catálogo existente.
Seleccionar el almacenamiento con redundancia de zona mediante comandos de PowerShell
Al crear un nuevo catálogo en Azure mediante el comando de PowerShell New-ProvScheme, use Standard_ZRS como valor en el StorageAccountType.
Por ejemplo:
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_ZRS" />
<!--NeedCopy-->
Al establecer este valor, una API dinámica lo valida para determinar si se puede usar correctamente. Pueden producirse las siguientes excepciones si el uso de ZRS no es válido para su catálogo:
- StorageTypeAtShutdownNotSupportedForZrsDisks: La propiedad personalizada StorageTypeAtShutdown no se puede usar con el almacenamiento ZRS.
- StorageAccountTypeNotSupportedInRegion: Esta excepción se produce si intenta usar el almacenamiento ZRS en una región de Azure que no lo admita.
- ZrsRequiresManagedDisks: Solo puede usar el almacenamiento con redundancia de zona con discos administrados.
Puede establecer el tipo de almacenamiento de disco mediante las siguientes propiedades personalizadas:
StorageTypeWBCDiskStorageTypeIdentityDiskStorageType
Nota:
Durante la creación del catálogo, se utiliza el disco del sistema operativo del perfil de máquina
StorageTypesi no se configuran las propiedades personalizadas.
Capturar la configuración de diagnóstico en máquinas virtuales y NIC a partir de un perfil de máquina
Puede capturar la configuración de diagnóstico en máquinas virtuales y NIC a partir de un perfil de máquina al crear un catálogo de máquinas, actualizar un catálogo de máquinas existente y actualizar máquinas virtuales existentes.
Puede crear una máquina virtual o una especificación de plantilla como origen de perfil de máquina.
Pasos clave
-
Configure los ID necesarios en Azure. Debe proporcionar estos ID en la especificación de la plantilla.
- Cuenta de almacenamiento
- Espacio de trabajo de Log Analytics
- Espacio de nombres de Event Hub con el nivel de precios estándar
- Crear origen de perfil de máquina.
- Cree un nuevo catálogo de máquinas, actualice un catálogo existente o actualice máquinas virtuales existentes.
Configurar los ID necesarios en Azure
Configure uno de los siguientes elementos en Azure:
- Cuenta de almacenamiento
- Espacio de trabajo de Log Analytics
- Espacio de nombres de Event Hub con el nivel de precios Estándar
Configurar una cuenta de almacenamiento
Cree una cuenta de almacenamiento estándar en Azure. En la especificación de la plantilla, proporcione el resourceId completo de la cuenta de almacenamiento como storageAccountId.
Una vez que las máquinas virtuales estén configuradas para registrar datos en la cuenta de almacenamiento, los datos se pueden encontrar en el contenedor insights-metrics-pt1m.
Configurar un espacio de trabajo de Log Analytics
Cree un espacio de trabajo de Log Analytics. En la especificación de la plantilla, proporcione el resourceId completo del espacio de trabajo de Log Analytics como workspaceId.
Una vez que las máquinas virtuales estén configuradas para registrar datos en el espacio de trabajo, los datos se pueden consultar en Registros en Azure. Puede ejecutar el siguiente comando en Azure, en Registros, para mostrar un recuento de todas las métricas registradas por un recurso:
AzureMetrics
| summarize Count=count\() by  ResourceId
Configurar un centro de eventos
Haga lo siguiente para configurar un centro de eventos en el portal de Azure:
- Cree un espacio de nombres de centro de eventos con el nivel de precios estándar.
- Cree un centro de eventos dentro del espacio de nombres.
- Vaya a Captura en el centro de eventos. Active el conmutador para capturar con el tipo de salida Avro.
- Cree un nuevo contenedor en una cuenta de almacenamiento existente para capturar los registros.
- En la especificación de la plantilla, especifique
eventHubAuthorizationRuleIdcon el siguiente formato:/subscriptions/093f4c12-704b-4b1d-8339-f339e7557f60/resourcegroups/matspo/providers/Microsoft.EventHub/namespaces/matspoeventhub/authorizationrules/RootManageSharedAccessKey - Especifique el nombre del centro de eventos.
Una vez que las máquinas virtuales están configuradas para registrar datos en el centro de eventos, los datos se capturan en el contenedor de almacenamiento configurado.
Crear un origen de perfil de máquina
Puede crear una máquina virtual o una especificación de plantilla como origen de perfil de máquina.
Crear un perfil de máquina basado en VM con la configuración de diagnóstico
Si quiere crear una máquina virtual como perfil de máquina, primero configure los ajustes de diagnóstico en la propia máquina virtual de la plantilla. Puede consultar las instrucciones detalladas que se proporcionan en la documentación de Microsoft Configuración de diagnóstico en Azure Monitor.
Puede ejecutar los siguientes comandos para verificar que ahora hay configuraciones de diagnóstico asociadas a la VM o NIC:
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2659 --resource-type microsoft.network/networkInterfaces
<!--NeedCopy-->
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2 --resource-type microsoft.compute/virtualMachines
<!--NeedCopy-->
Crear un perfil de máquina basado en especificaciones de plantilla con la configuración de diagnóstico
Si quiere usar una máquina virtual que ya tiene la configuración de diagnóstico habilitada y exportarla a una especificación de plantilla ARM, esta configuración no se incluirá automáticamente en la plantilla. Debe agregar o modificar manualmente la configuración de diagnóstico dentro de la plantilla ARM.
Sin embargo, si quiere una máquina virtual como perfil de máquina, MCS garantiza que la configuración de diagnóstico crítica se capture y aplique con precisión a los recursos de su catálogo de MCS.
- Cree una especificación de plantilla estándar que defina una máquina virtual y NIC.
-
Agregue recursos adicionales para implementar la configuración de diagnóstico según la especificación: Microsoft.Insights diagnosticSettings. Para el ámbito, haga referencia a una máquina virtual o NIC que esté en la plantilla por nombre con un ID parcial. Por ejemplo, para crear una configuración de diagnóstico adjunta a una máquina virtual llamada test-VM en la especificación de la plantilla, especifique el ámbito como:
"scope": "microsoft.compute/virtualMachines/test-VM", <!--NeedCopy--> - Utilice la especificación de la plantilla como origen del perfil de máquina.
Crear o actualizar un catálogo con la configuración de diagnóstico
Después de crear un origen de perfil de máquina, ahora puede crear un catálogo de máquinas con el comando New-ProvScheme, actualizar un catálogo de máquinas existente con el comando Set-ProvScheme y actualizar las máquinas virtuales existentes con el comando Request-ProvVMUpdate.
verificar la licencia de Windows
Puede verificar que la máquina virtual aprovisionada está utilizando la ventaja de licencia ejecutando el siguiente comando de PowerShell: Get-AzVM -ResourceGroup MyResourceGroup -Name MyVM.
-
Para el tipo de licencia de Windows Server, verificar que el tipo de licencia es Windows_Server. Hay más instrucciones disponibles en https://docs.microsoft.com/es-es/azure/virtual-machines/windows/hybrid-use-benefit-licensing/.
-
Para el tipo de licencia de Windows Client, verificar que el tipo de licencia es Windows_Client. Hay más instrucciones disponibles en https://docs.microsoft.com/es-es/azure/virtual-machines/windows/windows-desktop-multitenant-hosting-deployment/.
Alternativamente, puede usar el SDK de PowerShell Get-Provscheme para realizar la verificación. Por ejemplo: Get-Provscheme -ProvisioningSchemeName \"My Azure Catalog\". Para obtener más información sobre este cmdlet, consulte https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/MachineCreation/Get-ProvScheme/.
Configurar la licencia de Linux
Con las licencias de Linux de tipo «traiga su propia suscripción» (BYOS), no tiene que pagar por el software. El cargo de BYOS solo incluye la tarifa de hardware de computación. Hay dos tipos de licencias:
- RHEL_BYOS: Para usar el tipo RHEL_BYOS correctamente, habilite Red Hat Cloud Access en su suscripción de Azure.
- SLES_BYOS: Las versiones BYOS de SLES incluyen soporte de SUSE.
Puede establecer el valor de LicenseType en las opciones de Linux en New-ProvScheme y Set-ProvScheme.
Ejemplo de cómo establecer LicenseType en RHEL_BYOS en New-ProvScheme:
New-ProvScheme -CleanOnBoot -ProvisioningSchemeName "azureCatalog" -RunAsynchronously -Scope @() -SecurityGroup @() -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="RHEL_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Ejemplo de cómo establecer LicenseType en SLES_BYOS en Set-ProvScheme:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="SLES_BYOS" /></CustomProperties>'
<!--NeedCopy-->
Nota:
Si el valor
LicenseTypeestá vacío, los valores predeterminados son Azure Windows Server License o Azure Linux License, según el valor de OsType.
Ejemplo de cómo establecer LicenseType como vacío:
Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /></CustomProperties>'
<!--NeedCopy-->
Crear un catálogo de máquinas con un disco efímero de Azure
Para aprovisionar discos de SO efímeros mediante New-ProvScheme, tenga en cuenta las siguientes restricciones:
- El tamaño de la VM utilizado para el catálogo debe admitir discos de SO efímeros.
- El tamaño de la caché o del disco temporal asociado al tamaño de la VM debe ser mayor o igual que el tamaño del disco del SO.
- El tamaño del disco temporal debe ser mayor que el tamaño del disco de caché.
Tenga también en cuenta estas restricciones al:
- Crear el esquema de aprovisionamiento
- Modificar el esquema de aprovisionamiento
- Actualizar la imagen
Para usar discos efímeros, debe establecer la propiedad personalizada UseEphemeralOsDisk en true al ejecutar New-ProvScheme.
Nota:
Si la propiedad personalizada
UseEphemeralOsDiskse establece en false o no se especifica ningún valor, todos los VDA aprovisionados seguirán utilizando un disco de SO aprovisionado.
A continuación, se muestra un conjunto de propiedades personalizadas de ejemplo para usar en el esquema de aprovisionamiento:
"CustomProperties": [
            {
                "Name": "UseManagedDisks",
                "Value": "true"
            },
            {
                "Name": "StorageType",
                "Value": "Standard_LRS"
            },
            {
                "Name": "UseSharedImageGallery",
                "Value": "true"
            },
            {
                "Name": "SharedImageGalleryReplicaRatio",
                "Value": "40"
            },
            {
                "Name": "SharedImageGalleryReplicaMaximum",
                "Value": "10"
            },
            {
                "Name": "LicenseType",
                "Value": "Windows_Server"
            },
            {
                "Name": "UseEphemeralOsDisk",
                "Value": "true"
            }
        ],
<!--NeedCopy-->
Configurar un disco efímero para un catálogo existente
Para configurar un disco del SO efímero de Azure para un catálogo existente, utilice el parámetro UseEphemeralOsDisk en Set-ProvScheme. Establezca el valor del parámetro UseEphemeralOsDisk en true.
Nota:
Para usar esta función, también debe habilitar los parámetros
UseManagedDisksyUseSharedImageGallery.
Por ejemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="true" />
<Property xsi:type="StringProperty" Name="UseEphemeralOsDisk" Value="true" />
</CustomProperties>'
<!--NeedCopy-->
Configurar el tipo de almacenamiento utilizado por los discos efímeros
De forma predeterminada, Standard\_LRS es el tipo de almacenamiento utilizado por la función de disco del SO efímero. Puede configurar el tipo de almacenamiento para usar SSD en su lugar para aumentar las IOPS del disco en las operaciones de lectura especificando la propiedad personalizada StorageType. Los valores admitidos actualmente son Standard\_LRS, StandardSSD\_LRS y Premium\_LRS.
StorageType también se puede actualizar en máquinas efímeras existentes con Set-ProvScheme y Set-ProvVMUpdateTimeWindow.
Configurar Azure Compute Gallery
Utilice el comando New-ProvScheme para crear un esquema de aprovisionamiento compatible con Azure Compute Gallery. Utilice el comando Set-ProvScheme para habilitar o deshabilitar esta función para un esquema de aprovisionamiento y para cambiar la relación de réplicas y los valores máximos de réplicas.
Se agregaron tres propiedades personalizadas a los esquemas de aprovisionamiento para admitir la función Azure Compute Gallery:
UseSharedImageGallery
- Define si se debe usar Azure Compute Gallery para almacenar las imágenes publicadas. Si se establece en True, la imagen se almacena como una imagen de Azure Compute Gallery; de lo contrario, la imagen se almacena como una instantánea.
- Los valores válidos son True y False.
- Si la propiedad no está definida, el valor predeterminado es False.
SharedImageGalleryReplicaRatio
- Define la relación de máquinas con las réplicas de la versión de la imagen de la galería.
- Los valores válidos son números enteros mayores que 0.
- Si la propiedad no está definida, se utilizan los valores predeterminados. El valor predeterminado para los discos del sistema operativo persistentes es 1000 y el valor predeterminado para los discos del sistema operativo no persistentes es 40.
SharedImageGalleryReplicaMaximum
- Define el número máximo de réplicas para cada versión de la imagen de la galería.
- Los valores válidos son números enteros mayores que 0 y hasta 100. MCS genera un error si proporciona un valor fuera del rango válido.
- Si la propiedad no está definida, el valor predeterminado es 10.
- Si la propiedad no está definida, el valor predeterminado es 100.
Sugerencia:
Al usar Azure Compute Gallery para almacenar una imagen publicada para catálogos aprovisionados por MCS, MCS establece el recuento de réplicas de la versión de la imagen de la galería en función del número de máquinas del catálogo, la relación de réplicas y el máximo de réplicas. El recuento de réplicas se calcula dividiendo el número de máquinas del catálogo por la relación de réplicas (redondeando al valor entero más cercano) y luego limitando el valor al recuento máximo de réplicas. Por ejemplo, con una relación de réplicas de 20 y un máximo de 5, de 0 a 20 máquinas tienen una réplica creada, de 21 a 40 tienen 2 réplicas, de 41 a 60 tienen 3 réplicas, de 61 a 80 tienen 4 réplicas, y 81 o más tienen 5 réplicas.
Caso de uso: Actualizar la relación de réplicas y el máximo de réplicas de Azure Compute Gallery
El catálogo de máquinas existente utiliza Azure Compute Gallery. Utilice el comando Set-ProvScheme para actualizar las propiedades personalizadas de todas las máquinas existentes en el catálogo y de cualquier máquina futura:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Caso de uso: Convertir un catálogo de instantáneas en un catálogo de Azure Compute Gallery
Para este caso de uso:
- Ejecute
Set-ProvSchemecon el indicadorUseSharedImageGalleryestablecido en True. Opcionalmente, incluya las propiedadesSharedImageGalleryReplicaRatioySharedImageGalleryReplicaMaximum. - Actualice el catálogo.
- Reinicie las máquinas para forzar una actualización.
Por ejemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
<!--NeedCopy-->
Sugerencia:
Los parámetros
SharedImageGalleryReplicaRatioySharedImageGalleryReplicaMaximumno son obligatorios. Una vez que el comandoSet-ProvSchemese completa, la imagen de Azure Compute Gallery aún no se ha creado. Una vez que el catálogo está configurado para usar la galería, la siguiente operación de actualización del catálogo almacena la imagen publicada en la galería. El comando de actualización del catálogo crea la galería, la imagen de la galería y la versión de la imagen. Al reiniciar las máquinas, estas se actualizan, momento en el que se actualiza el recuento de réplicas, si corresponde. A partir de ese momento, todas las máquinas no persistentes existentes se restablecen utilizando la imagen de Azure Compute Gallery y todas las máquinas recién aprovisionadas se crean utilizando la imagen. La instantánea antigua se limpia automáticamente en unas pocas horas.
Caso de uso: Conversión de un catálogo de Azure Compute Gallery a un catálogo de instantáneas
Para este caso de uso:
- Ejecute
Set-ProvSchemecon el indicadorUseSharedImageGalleryestablecido en False o no definido. - Actualice el catálogo.
- Reinicie las máquinas para forzar una actualización.
Por ejemplo:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="False"/></CustomProperties>'
<!--NeedCopy-->
Sugerencia:
A diferencia de la actualización de una instantánea a un catálogo de Azure Compute Gallery, los datos personalizados de cada máquina aún no se han actualizado para reflejar las nuevas propiedades personalizadas. Ejecute el siguiente comando para ver las propiedades personalizadas originales de Azure Compute Gallery:
Get-ProvVm -ProvisioningSchemeName catalog-name. Una vez que el comandoSet-ProvSchemese completa, la instantánea de la imagen aún no se ha creado. Una vez que el catálogo está configurado para no usar la galería, la siguiente operación de actualización del catálogo almacena la imagen publicada como una instantánea. A partir de ese momento, todas las máquinas no persistentes existentes se restablecen utilizando la instantánea y todas las máquinas recién aprovisionadas se crean a partir de la instantánea. Al reiniciar las máquinas, estas se actualizan, momento en el que los datos personalizados de la máquina se actualizan para reflejar queUseSharedImageGalleryestá establecido en False. Los recursos antiguos de Azure Compute Gallery (galería, imagen y versión) se limpian automáticamente en unas pocas horas.
Crear o actualizar un catálogo con varias NIC por VM
MCS admite varias NIC por VM. Puede asociar varias NIC en una VM a varias subredes; sin embargo, esas subredes deben estar en la misma red virtual (VNet). Puede usar el comando de PowerShell para:
- Crear un catálogo con varias NIC en una VM
- Actualizar una configuración de catálogo existente para que tenga varias NIC en una VM, de modo que las VM recién creadas tengan varias NIC
- Actualizar una VM existente para que tenga varias NIC
Puede crear o actualizar un catálogo de máquinas basado en perfiles de máquina y un catálogo de máquinas no basado en perfiles de máquina para que tengan varias NIC en una VM. Actualmente, para un catálogo de máquinas basado en perfiles de máquina, solo puede tener el mismo número de NIC que el especificado en el origen del perfil de máquina.
Propiedades como la red acelerada se derivan del origen del perfil de máquina.
Nota:
El tamaño de la VM debe admitir el mismo número de NIC y la red acelerada correspondiente; de lo contrario, recibirá un error.
Puede recuperar el número máximo de NIC asociadas a un tamaño de VM seleccionado. Una propiedad de PowerShell llamada MaxNetworkInterfaces muestra el recuento máximo de NIC al ejecutar el comando de PowerShell get-item con el parámetro AdditionalData.
Recuperar el recuento máximo de NIC
Para recuperar el recuento máximo de NIC:
- Abra una ventana de PowerShell desde el host de Delivery Controller™.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. - Ejecute
Get-ChildItem -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\"para enumerar todos los tamaños de VM disponibles. - Ejecute
get-item -Path \"XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\Standard\_M416ms\_v2.serviceoffering\").AdditionalData - Compruebe
MaxNetworkInterfacespara saber el recuento máximo de NIC.
Crear un catálogo con varias NIC en una VM
Para crear un catálogo con varias NIC en una VM, haga lo siguiente:
- Abra una ventana de PowerShell desde el host del Delivery Controller.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. - Cree un grupo de identidades si aún no lo ha hecho.
- Cree el esquema de aprovisionamiento:
-
Si va a crear un catálogo de máquinas que no se basa en un perfil de máquina, ejecute el comando
New-ProvSchemecon el parámetroNetworkMappings. Puede agregar varias subredes al parámetroNetworkMappings. Por ejemplo:New-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Si va a crear un catálogo de máquinas basado en un perfil de máquina:
- Cree una VM en Azure para que tenga varias NIC. Para obtener información, consulte Crear y administrar una máquina virtual Windows con varias NIC. También puede crear una nueva VM y, a continuación, adjuntar una interfaz de red en la página Redes del portal de Azure.
- Ejecute el comando
New-ProvSchemecon la VM como entrada de perfil de máquina.
Nota:
Al crear un catálogo de máquinas basado en un perfil de máquina, el recuento de
NetworkMappingsdebe ser el mismo que elNetworkInterfaceCountdel perfil de máquina. ElNetworkInterfaceCountse puede recuperar deAdditionalDatadeGet-item -Path \"machine profile path\".
-
- Termine de crear el catálogo.
Actualizar un catálogo para que tenga varias NIC en una VM
Para actualizar un catálogo para que tenga varias NIC en una VM, haga lo siguiente:
- Abra una ventana de PowerShell desde el host del Delivery Controller.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. -
Actualice el esquema de aprovisionamiento:
-
Si va a crear un catálogo de máquinas que no se base en un perfil de máquina, ejecute el comando
Set-ProvSchemecon el parámetroNetworkMappings. Puede agregar varias subredes al parámetroNetworkMappings. Por ejemplo:Set-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} <!--NeedCopy--> -
Si va a crear un catálogo de máquinas basado en un perfil de máquina:
- Cree una VM en Azure para que tenga varias NIC. Para obtener más información, consulte Crear y administrar una máquina virtual Windows con varias NIC.
- Ejecute el comando
Set-ProvSchemecon la VM como entrada de perfil de máquina.
-
Actualizar una VM existente para que tenga varias NIC en una VM
También puede actualizar una VM existente mediante Set-ProvVMUpdateTimeWindow y también realizar un ciclo de encendido en la VM existente durante la ventana de tiempo de actualización. Para obtener más información sobre cómo actualizar una VM existente, consulte Actualizar máquinas aprovisionadas al estado actual del esquema de aprovisionamiento.
Crear un catálogo de máquinas con disco de caché de reescritura no persistente
Para configurar un catálogo con un disco de caché de reescritura no persistente, utilice el parámetro de PowerShell New-ProvScheme CustomProperties. Las propiedades personalizadas son:
-
UseTempDiskForWBC. Esta propiedad indica si acepta usar el almacenamiento temporal de Azure para almacenar el archivo de caché de reescritura. Debe configurarse como true al ejecutarNew-ProvSchemesi desea usar el disco temporal como disco de caché de reescritura. Si esta propiedad no se especifica, el parámetro se establece en False de forma predeterminada.
Por ejemplo, al usar el parámetro CustomProperties para establecer UseTempDiskForWBC en true:
    -CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
    <Property xsi:type="StringProperty" Name="PersistWBC" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
    <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
    <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="WBCDiskStorageType" Value="Premium_LRS"/> `
    <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
    <Property xsi:type="StringProperty" Name="UseTempDiskForWBC" Value="true"/> `
    </CustomProperties>'
<!--NeedCopy-->
Nota:
Una vez que se confirma el catálogo de máquinas para usar el almacenamiento temporal local de Azure para el archivo de caché de reescritura, no se puede cambiar para usar VHD más adelante.
Crear un catálogo de máquinas con disco de caché de escritura diferida persistente
Para configurar un catálogo con disco de caché de escritura diferida persistente, utilice el parámetro de PowerShell New-ProvScheme CustomProperties.
Consejo:
Utilice el parámetro de PowerShell
New-ProvScheme CustomPropertiessolo para conexiones de alojamiento basadas en la nube. Si quiere aprovisionar máquinas con un disco de caché de escritura diferida persistente para una solución local (por ejemplo, XenServer®), no es necesario PowerShell porque el disco persiste automáticamente.
Este parámetro admite una propiedad adicional, PersistWBC, que se utiliza para determinar cómo persiste el disco de caché de escritura diferida en las máquinas aprovisionadas por MCS. La propiedad PersistWBC solo se utiliza cuando se especifica el parámetro UseWriteBackCache y cuando el parámetro WriteBackCacheDiskSize se establece para indicar que se crea un disco.
Nota:
Este comportamiento se aplica tanto a Azure como a GCP, donde el disco de caché de escritura diferida MCSIO predeterminado se elimina y se vuelve a crear al reiniciar. Puede optar por mantener el disco para evitar la eliminación y recreación del disco de caché de escritura diferida MCSIO.
Ejemplos de propiedades que se encuentran en el parámetro CustomProperties antes de admitir PersistWBC incluyen:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
</CustomProperties>
<!--NeedCopy-->
Nota:
Este ejemplo solo se aplica a Azure. Las propiedades son diferentes en el entorno de GCP.
Al utilizar estas propiedades, tenga en cuenta que contienen valores predeterminados si se omiten del parámetro CustomProperties. La propiedad PersistWBC tiene dos valores posibles: true o false.
Establecer la propiedad PersistWBC en true no elimina el disco de caché de escritura diferida cuando el administrador de Citrix DaaS apaga la máquina desde la interfaz de administración.
Establecer la propiedad PersistWBC en false elimina el disco de caché de escritura diferida cuando el administrador de Citrix DaaS apaga la máquina desde la interfaz de administración.
Nota:
Si se omite la propiedad
PersistWBC, la propiedad toma el valor predeterminado de false y la caché de escritura diferida se elimina cuando la máquina se apaga desde la interfaz de administración.
Por ejemplo, al usar el parámetro CustomProperties para establecer PersistWBC en true:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Importante:
La propiedad
PersistWBCsolo se puede establecer mediante el cmdlet de PowerShellNew-ProvScheme. Intentar modificar laCustomPropertiesde un esquema de aprovisionamiento después de la creación no tiene ningún impacto en el catálogo de máquinas ni en la persistencia del disco de caché de reescritura cuando una máquina se apaga.
Por ejemplo, configure New-ProvScheme para usar la caché de reescritura mientras establece la propiedad PersistWBC en true:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
<Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" />
<Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" />
<Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" />
</CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Mejorar el rendimiento de arranque con MCSIO
Puede mejorar el rendimiento de arranque de los discos administrados de Azure y GCP cuando MCSIO está habilitado. Utilice la propiedad personalizada de PowerShell PersistOSDisk en el comando New-ProvScheme para configurar esta función. Las opciones asociadas a New-ProvScheme incluyen:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
</CustomProperties>
<!--NeedCopy-->
Para habilitar esta función, establezca la propiedad personalizada PersistOSDisk en true. Por ejemplo:
New-ProvScheme
-CleanOnBoot
-CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
-HostingUnitName "adSubnetScale1"
-IdentityPoolName "BV-WBC1-CAT1"
-MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
-NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
-ProvisioningSchemeName "BV-WBC1-CAT1"
-ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
-UseWriteBackCache
-WriteBackCacheDiskSize 127
-WriteBackCacheMemorySize 256
<!--NeedCopy-->
Crear un catálogo de máquinas con clave de cifrado administrada por el cliente
Si desea crear un catálogo de máquinas mediante comandos de PowerShell, donde la clave de cifrado es una clave administrada por el cliente, haga lo siguiente:
- Abra una ventana de PowerShell.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. - Introduzca
cd xdhyp:/. - Introduzca
cd .\HostingUnits\(your hosting unit). - Introduzca cd diskencryptionset.folder.
- Introduzca dir para obtener la lista de los conjuntos de cifrado de disco.
- Copie el Id de un conjunto de cifrado de disco.
-
Cree una cadena de propiedades personalizada para incluir el Id del conjunto de cifrado de disco. Por ejemplo:
$customProperties = "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"persistWBC`" Value=`"False`" /> <Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"false`" /> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"DiskEncryptionSetId`" Value=`"/subscriptions/0xxx4xxx-xxb-4bxx-xxxx-xxxxxxxx/resourceGroups/abc/providers/Microsoft.Compute/diskEncryptionSets/abc-des`"/> </CustomProperties> <!--NeedCopy--> -
Cree un grupo de identidades si aún no lo ha hecho. Por ejemplo:
New-AcctIdentityPool -IdentityPoolName idPool -NamingScheme ms## -Domain def.local -NamingSchemeType Numeric <!--NeedCopy--> -
Ejecute el comando New-ProvScheme: Por ejemplo:
New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1 -MasterImageVM "XDHyp:\HostingUnits\azure-res2\image.folder\def.resourcegroup\def.snapshot" -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-res2\\virtualprivatecloud.folder\def.resourcegroup\def-vnet.virtualprivatecloud\subnet1.network"} -ProvisioningSchemeName "name" -ServiceOffering "XDHyp:\HostingUnits\azure-res2\serviceoffering.folder\Standard_DS2_v2.serviceoffering" -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>" -CustomProperties $customProperties <!--NeedCopy--> - Termine de crear el catálogo de máquinas.
Crear un catálogo de máquinas con la capacidad de cifrado en el host
Para crear un catálogo de máquinas con la capacidad de cifrado en el host
- Compruebe si la suscripción tiene la función de cifrado en el host habilitada o no. Para ello, consulte https://learn.microsoft.com/es-es/rest/api/resources/features/get?tabs=HTTP/. Si no está habilitada, debe habilitar la función para la suscripción. Para obtener información sobre cómo habilitar la función para su suscripción, consulte https://learn.microsoft.com/es-es/azure/virtual-machines/disks-enable-host-based-encryption-portal?tabs=azure-powershell#prerequisites/.
-
Compruebe si un tamaño de VM de Azure en particular admite el cifrado en el host. Para ello, en una ventana de PowerShell, ejecute uno de los siguientes comandos:
PS XDHyp:\Connections\<your connection>\east us.region\serviceoffering.folder>
<!--NeedCopy-->
PS XDHyp:\HostingUnits\<your hosting unit>\serviceoffering.folder> <!--NeedCopy--> -
Cree una VM o una especificación de plantilla, como entrada para el perfil de máquina, en el portal de Azure con el cifrado en el host habilitado.
- Si desea crear una VM, seleccione un tamaño de VM que admita el cifrado en el host. Después de crear la VM, la propiedad de la VM Cifrado en el host se habilita.
- Si desea utilizar una especificación de plantilla, asigne el parámetro
Encryption at Hostcomo true dentro desecurityProfile.
-
Cree un catálogo de máquinas MCS con el flujo de trabajo de perfil de máquina seleccionando una VM o una especificación de plantilla.
- Disco del SO / Disco de datos: Se cifra mediante una clave administrada por el cliente y una clave administrada por la plataforma.
- Disco del SO efímero: Se cifra solo mediante una clave administrada por la plataforma.
- Disco de caché: Se cifra mediante una clave administrada por el cliente y una clave administrada por la plataforma.
Puede crear el catálogo de máquinas mediante Studio o ejecutando comandos de PowerShell.
Recuperar información de cifrado en el host de un perfil de máquina
Puede recuperar la información de cifrado en el host de un perfil de máquina al ejecutar el comando de PowerShell con el parámetro AdditionalData. Si el parámetro EncryptionAtHost es True, indica que el cifrado en el host está habilitado para el perfil de máquina.
Por ejemplo: Cuando la entrada del perfil de máquina es una VM, ejecute el siguiente comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def.vm).AdditionalData
<!--NeedCopy-->
Por ejemplo: Cuando la entrada del perfil de máquina es una especificación de plantilla, ejecute el siguiente comando:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def_templatespec.templatespec\EncryptionAtHost.templatespecversion).AdditionalData
<!--NeedCopy-->
Crear un catálogo de máquinas con cifrado doble
Puede crear y actualizar un catálogo de máquinas con cifrado doble mediante Studio y comandos de PowerShell.
Los pasos detallados para crear un catálogo de máquinas con cifrado doble son:
- Cree un Azure Key Vault y DES con claves administradas por la plataforma y por el cliente. Para obtener información sobre cómo crear un Azure Key Vault y un DES, consulte Usar Azure Portal para habilitar el cifrado doble en reposo para discos administrados.
- Para examinar los conjuntos de cifrado de disco disponibles en su conexión de alojamiento:
- Abra una ventana de PowerShell.
- Ejecute los siguientes comandos de PowerShell:
asnp citrix\*-
cd xdhyp:: cd HostingUnitscd YourHostingUnitName \(ex. azure-east)cd diskencryptionset.folderdir
Puede usar un Id de
DiskEncryptionSetpara crear o actualizar un catálogo mediante propiedades personalizadas. - Si quiere usar el flujo de trabajo de perfil de máquina, cree una VM o una especificación de plantilla como entrada de perfil de máquina.
- Si quiere usar una VM como entrada de perfil de máquina:
- Cree una VM en Azure Portal.
- Vaya a Discos>Administración de claves para cifrar la VM directamente con cualquier
DiskEncryptionSetID.
- Si quiere usar una especificación de plantilla como entrada de perfil de máquina:
- En la plantilla, en
properties>storageProfile>osDisk>managedDisk, agregue el parámetrodiskEncryptionSety agregue el id. del DES de doble cifrado.
- En la plantilla, en
- Si quiere usar una VM como entrada de perfil de máquina:
- Cree el catálogo de máquinas.
- Si usa Studio, haga una de las siguientes acciones además de los pasos de Crear catálogos de máquinas.
- Si no usa un flujo de trabajo basado en perfiles de máquina, en la página Configuración de disco, seleccione Usar la siguiente clave para cifrar los datos de cada máquina. A continuación, seleccione su DES de doble cifrado en la lista desplegable. Continúe creando el catálogo.
- Si usa el flujo de trabajo de perfil de máquina, en la página Imagen, seleccione una imagen maestra (o imagen preparada) y un perfil de máquina. Asegúrese de que el perfil de máquina tenga un id. de conjunto de cifrado de disco en sus propiedades.
Todas las máquinas creadas en el catálogo están doblemente cifradas con la clave asociada al DES que seleccionó.
- Si utiliza comandos de PowerShell, haga una de las siguientes acciones:
-
Si no utiliza un flujo de trabajo basado en perfiles de máquina, agregue la propiedad personalizada
DiskEncryptionSetIden el comandoNew-ProvScheme. Por ejemplo:New-ProvScheme -CleanOnBoot -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /> <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" /> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' -HostingUnitName "Redacted" -IdentityPoolName "Redacted" -InitialBatchSizeHint 1 -MasterImageVM "Redacted" -NetworkMapping @{"0"="Redacted"} -ProvisioningSchemeName "Redacted" -ServiceOffering "Redacted" <!--NeedCopy--> -
Si utiliza un flujo de trabajo basado en perfiles de máquina, use una entrada de perfil de máquina en el comando
New-ProvScheme. Por ejemplo:New-ProvScheme -CleanOnBoot -HostingUnitName azure-east -IdentityPoolName aio-ip -InitialBatchSizeHint 1 -MasterImageVM XDHyp:\HostingUnits\azure-east\image.folder\abc.resourcegroup\fgb-vda-snapshot.snapshot -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-east\virtualprivatecloud.folder\apa-resourceGroup.resourcegroup\apa-resourceGroup-vnet.virtualprivatecloud\default.network"} -ProvisioningSchemeName aio-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\abc.resourcegroup\abx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Termine de crear un catálogo mediante el SDK remoto de PowerShell. Todas las máquinas creadas en el catálogo están doblemente cifradas con la clave asociada al DES que seleccionó.
-
- Si usa Studio, haga una de las siguientes acciones además de los pasos de Crear catálogos de máquinas.
Convertir un catálogo sin cifrar para usar cifrado doble
Puede actualizar el tipo de cifrado de un catálogo de máquinas (mediante propiedades personalizadas o un perfil de máquina).
-
Si no utiliza un flujo de trabajo basado en perfiles de máquina, agregue la propiedad personalizada DiskEncryptionSetId en el comando
Set-ProvScheme. Por ejemplo:Set-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> </CustomProperties>' <!--NeedCopy--> -
Si utiliza un flujo de trabajo basado en perfiles de máquina, use una entrada de perfil de máquina en el comando
Set-ProvScheme. Por ejemplo:Set-ProvScheme -ProvisioningSchemeName mxiao-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\aelx.resourcegroup\elx-mp.templatespec\1.0.0.templatespecversion <!--NeedCopy-->
Una vez hecho esto, todas las nuevas VM que agregue a su catálogo estarán doblemente cifradas con la clave asociada al DES que seleccionó.
verificar que el catálogo está doblemente cifrado
-
En Studio:
- Vaya a Catálogos de máquinas.
- Seleccione el catálogo que desea verificar. Haga clic en la ficha Propiedades de la plantilla, situada cerca de la parte inferior de la pantalla.
- En Detalles de Azure, verificar el ID del conjunto de cifrado de disco en Conjunto de cifrado de disco. Si el ID de DES del catálogo está en blanco, el catálogo no está cifrado.
- En el Portal de Azure, verificar que el tipo de cifrado del DES asociado con el DES Id es administrado por la plataforma y claves administradas por el cliente.
-
Mediante el comando de PowerShell:
- Abra la ventana de PowerShell.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. -
Utilice
Get-ProvSchemepara obtener la información de su catálogo de máquinas. Por ejemplo:Get-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" <!--NeedCopy--> -
Recupere la propiedad personalizada DES Id del catálogo de máquinas. Por ejemplo:
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> <!--NeedCopy--> - En el Portal de Azure, verificar que el tipo de cifrado del DES asociado con el DES Id es administrado por la plataforma y claves administradas por el cliente.
Determinación de la ubicación del archivo de paginación
La ubicación del archivo de paginación se determina según el siguiente escenario:
Nota:
La ubicación predeterminada del archivo de paginación es el disco del sistema operativo.
| Escenario | Ubicación |
|---|---|
| La configuración del archivo de paginación se especifica en las propiedades personalizadas | Según lo especificado en las propiedades personalizadas |
| Disco del SO efímero o hibernación habilitados | Disco del SO |
| La VM tiene un disco temporal | Disco temporal |
| E/S de MCS habilitada | Disco WBC |
Escenarios de configuración del archivo de paginación
La siguiente tabla describe algunos de los posibles escenarios de configuración del archivo de paginación durante la preparación de la imagen y la actualización del esquema de aprovisionamiento:
| Durante | Escenario | Resultado |
|---|---|---|
| Preparación de la imagen | Usted configura el archivo de paginación de la imagen de origen en el disco temporal, mientras que el tamaño de la VM que especifica en el esquema de aprovisionamiento no tiene disco temporal | El archivo de paginación se coloca en el SO |
| Preparación de la imagen | Se configura el archivo de paginación de la imagen de origen en el disco del sistema operativo, mientras que el tamaño de la VM que se especifica en el esquema de aprovisionamiento tiene un disco temporal. | El archivo de paginación se coloca en el disco temporal. |
| Preparación de la imagen | Se configura el archivo de paginación de la imagen de origen en el disco temporal y se habilita el disco del sistema operativo efímero en el esquema de aprovisionamiento. | El archivo de paginación se coloca en el disco del sistema operativo. |
| Actualización del esquema de aprovisionamiento | Se intenta actualizar el esquema de aprovisionamiento cuando la versión de VDA es anterior a la 2311. | Modifica la configuración del archivo de paginación con una advertencia. |
| Actualización del esquema de aprovisionamiento | Se intenta actualizar el esquema de aprovisionamiento cuando la versión de VDA es la 2311 o posterior. | Determina la ubicación del archivo de paginación según Determinación de la ubicación del archivo de paginación. |
Especificar la configuración del archivo de paginación
Mediante comandos de PowerShell, puede especificar la configuración del archivo de paginación, incluida la ubicación y el tamaño. Esto anula la configuración del archivo de paginación determinada por MCS según Determinación de la ubicación del archivo de paginación. Puede hacerlo ejecutando el siguiente comando New-ProvScheme durante la creación del catálogo de máquinas.
Consideraciones importantes
Tenga en cuenta lo siguiente antes de continuar con la creación del catálogo:
- Debe proporcionar todas las propiedades personalizadas (‘PageFileDiskDriveLetterOverride’, ‘InitialPageFileSizeInMB’ y ‘MaxPageFileSizeInMB’) en el comando
New-ProvSchemeo ninguna de ellas. - Esta función no es compatible con Citrix Studio.
- El tamaño inicial del archivo de paginación debe estar entre 16 MB y 16777216 MB.
- El tamaño máximo del archivo de paginación debe ser mayor o igual que el tamaño inicial del archivo de paginación y menor que 16777216 MB.
- Puede establecer el tamaño inicial del archivo de paginación y el tamaño máximo del archivo de paginación en cero al mismo tiempo.
Nota:
Puede modificar la configuración del archivo de paginación de las máquinas virtuales recién agregadas de un catálogo existente, sin actualizar la imagen maestra. Para modificar la configuración del archivo de paginación, necesita la versión 2311 o posterior de VDA. Puede modificar la configuración del archivo de paginación mediante los comandos de PowerShell. Para obtener más información, consulte Modificar la configuración del archivo de paginación.
New-ProvScheme -CleanOnBoot `
-HostingUnitName "zijinnet" `
-IdentityPoolName "PageFileSettingExample" `
-ProvisioningSchemeName "PageFileSettingExample" `
-InitialBatchSizeHint 1 `
-MasterImageVM "XDHyp:\HostingUnits\zijinnet\image.folder\neal-zijincloud-resources.resourcegroup\CustomWin10VDA_OsDisk_1_9473d7c8a6174b2c8284c7d3efeea88f.manageddisk" `
-NetworkMapping @{"0"="XDHyp:\\HostingUnits\\zijinnet\\virtualprivatecloud.folder\\East US.region\\virtualprivatecloud.folder\\neal-zijincloud-resources.resourcegroup\\neal-zijincloud-resources-vnet.virtualprivatecloud\\default.network"} `
-ServiceOffering "XDHyp:\\HostingUnits\\zijinnet\\serviceoffering.folder\\Standard_B2ms.serviceoffering" `
-CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
<Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
<Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="d"/> `
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048"/> `
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196"/> `
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
</CustomProperties>'
<!--NeedCopy-->
Modificar la configuración del archivo de paginación
Puede modificar la configuración del archivo de paginación de las máquinas virtuales recién agregadas a un catálogo existente sin actualizar la imagen maestra. Actualmente, esta función solo se aplica a entornos de Azure.
Para modificar la configuración del archivo de paginación, necesita la versión 2311 o posterior de VDA. Puede modificar la configuración del archivo de paginación mediante los comandos de PowerShell.
A continuación, se muestran las distintas configuraciones del archivo de paginación que puede modificar en el entorno de Azure:
PageFileDiskDriveLetterOverrideInitialPageFileSizeInMBMaxPageFileSizeInMB
Modificar la configuración del archivo de paginación de un catálogo existente
Para modificar la configuración del archivo de paginación de un catálogo de máquinas existente, ejecute el comando Set-ProvScheme. En este caso, las actualizaciones se aplican solo a las nuevas VM agregadas al catálogo. Por ejemplo:
Set-ProvScheme -ProvisioningSchemeName $schemeName -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="OsType" Value="Windows" />
<Property xsi:type="StringProperty" Name="StorageType" Value="StandardSSD_LRS" />
<Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="D" />
<Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048" />
<Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196" />
<Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
<Property  xsi:type="StringProperty" Name="Zones" Value="1" />
<Property xsi:type="StringProperty" Name="ResourceGroups" Value="neal-test-group1" />
<Property xsi:type="StringProperty" Name="SchemaVersion" Value="2" />
</CustomProperties>'
<!--NeedCopy-->
Nota:
Si habilita la caché de reescritura e intenta establecer
PageFileDiskDriveLetterOverrideenC:mediante el comando de PowerShell, el controlador de E/S de MCS redirige automáticamente el archivo de paginación a una unidad de disco correcta y no aC:.
Aprovisionar VM de catálogo con AMA habilitado
-
Configure una plantilla de perfil de máquina.
-
Si quiere usar una VM como plantilla de perfil de máquina:
- Cree una VM en el portal de Azure.
- Encienda la VM.
- Agregue la VM a la regla de recopilación de datos en Recursos. Esto invoca la instalación del agente en la VM de la plantilla.
Nota:
Si debe crear un catálogo de Linux, configure una máquina Linux.
-
Si quiere usar una especificación de plantilla como plantilla de perfil de máquina:
- Configure una especificación de plantilla.
-
Agregue la siguiente extensión y asociación de reglas de recopilación de datos a la especificación de plantilla generada:
{
"type": "Microsoft.Compute/virtualMachines/extensions",
"apiVersion": "2022-03-01",
"name": "<vm-name>/AzureMonitorWindowsAgent",
"dependsOn": [
    "Microsoft.Compute/virtualMachines/<vm-name>"
],
"location": "<azure-region>",
"properties": {
    "publisher": "Microsoft.Azure.Monitor",
    "type": "AzureMonitorWindowsAgent",
    "typeHandlerVersion": "1.0",
    "autoUpgradeMinorVersion": true,
    "enableAutomaticUpgrade": true
}
},
 {
    "type": "Microsoft.Insights/dataCollectionRuleAssociations",
    "apiVersion": "2021-11-01",
    "name": "<associatio-name>",
    "scope": "Microsoft.Compute/virtualMachines/<vm-name>",
    "dependsOn": [
     "Microsoft.Compute/virtualMachines/<vm-name>",
    "Microsoft.Compute/virtualMachines/<vm-name>/extensions/AzureMonitorWindowsAgent"
    ],
    "properties": {
       "description": "Association of data collection rule. Deleting this association will break the data collection for this Arc server.",
     "dataCollectionRuleId": "/subscriptions/<azure-subscription>/resourcegroups/<azure-resource-group>/providers/microsoft.insights/datacollectionrules/<azure-data-collection-rule>"
     }
    }
<!--NeedCopy-->
Nota:
Si tiene una configuración de reglas de recopilación de datos con un conector de datos de Microsoft Sentinel, puede simplemente agregar
dataCollectionRuleAssociationen la especificación de plantilla de la misma manera que una asociación de DCR normal. Las VM del catálogo pueden aparecer en el DCR de Sentinel y el AMA se instalaría en esas VM. Para obtener información sobre las prácticas recomendadas para la creación de reglas de recopilación de datos, consulte Prácticas recomendadas para la creación y administración de reglas de recopilación de datos en Azure Monitor.
-
-
Cree o actualice un catálogo de máquinas MCS existente.
-
Para crear un nuevo catálogo de MCS:
- Seleccione esa VM o especificación de plantilla como perfil de máquina en Studio.
- Continúe con los siguientes pasos para crear el catálogo.
-
Para actualizar un catálogo de MCS existente, utilice los siguientes comandos de PowerShell. En este caso, solo las nuevas VM obtienen la plantilla de perfil de máquina actualizada.
Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" <!--NeedCopy--> -
Para actualizar las VM existentes con la plantilla de perfil de máquina actualizada, ejecute
Set-ProvSchemey, a continuación, ejecuteSet-ProvVMUpdateTimeWindow:Set-ProvScheme -ProvisioningSchemeName "name" -MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -StartsNow -DurationInMinutes -1 <!--NeedCopy-->
-
- Encienda las VM del catálogo.
- Vaya al portal de Azure y compruebe si la extensión de supervisión está instalada en la VM y si la VM aparece en los recursos del DCR. Después de unos minutos, los datos de supervisión se muestran en Azure Monitor.
Solución de problemas
Para obtener información sobre la guía de solución de problemas del Agente de Azure Monitor, consulte lo siguiente:
- https://learn.microsoft.com/es-es/azure/azure-monitor/agents/azure-monitor-agent-troubleshoot-windows-vm/
- https://learn.microsoft.com/es-es/azure/azure-resource-manager/troubleshooting/create-troubleshooting-template/
Crear un catálogo con VM de Spot de Azure
Las VM de Spot de Azure le permiten aprovechar la capacidad de computación no utilizada de Azure con un ahorro significativo de costes. Sin embargo, la capacidad de asignar una VM de Spot de Azure depende de la capacidad y los precios actuales. Por lo tanto, Azure podría expulsar su VM en ejecución, no crear la VM o no encender la VM según la directiva de expulsión. Por lo tanto, las VM de Spot de Azure son adecuadas para algunas aplicaciones y escritorios no críticos. Para obtener más información, consulte Usar máquinas virtuales de Spot de Azure.
Limitaciones
-
No todos los tamaños de VM son compatibles con las VM de Spot de Azure. Para obtener más información, consulte Limitaciones.
Puede ejecutar el siguiente comando de PowerShell para comprobar si un tamaño de VM admite VM de Spot. Si un tamaño de VM admite VM de Spot, entonces
SupportsSpotVMes True.(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\serviceoffering.folder\Standard_D2ds_v4.serviceoffering"). AdditionalData <!--NeedCopy--> -
Actualmente, las VM de Spot de Azure no admiten la hibernación.
Requisito
Al crear el origen del perfil de máquina (VM o especificación de plantilla) para el catálogo de VM de Spot de Azure, debe seleccionar Instancia de Spot de Azure (si usa una VM) o establecer priority como Spot (si usa una especificación de plantilla).
Pasos para crear un catálogo con VM de Spot de Azure
-
Cree un origen de perfil de máquina (VM o plantilla de inicio).
- Para crear una VM mediante Azure Portal, consulte Implementar máquinas virtuales de Spot de Azure mediante Azure Portal.
-
Para crear una especificación de plantilla, agregue las siguientes propiedades en resources > type: Microsoft.Compute/virtualMachines > properties en la especificación de plantilla. Por ejemplo:
 "priority": "Spot",
 "evictionPolicy": "Deallocate",
 "billingProfile": {
 "maxPrice": 0.01
 }
 <!--NeedCopy-->
Nota:
- La directiva de expulsión puede ser Desasignar o Eliminar.
- Para las VM no persistentes, MCS siempre establece la directiva de expulsión como Eliminar. Si la VM es expulsada, se elimina junto con los discos no persistentes (por ejemplo, el disco del SO). Los discos persistentes (por ejemplo, el disco de identidad) no se eliminan. Sin embargo, un disco del SO es persistente si el tipo de catálogo es persistente o si la propiedad personalizada
PersistOsDiskse establece en True. De manera similar, un disco WBC es persistente si la propiedad personalizadaPersistWbcse establece en True. - Para las VM persistentes, MCS siempre establece la directiva de expulsión como Desasignar. Si la VM es expulsada, se desasigna. No se realizan cambios en los discos.
- El precio máximo es el precio que está dispuesto a pagar por hora. Si utiliza Solo capacidad, entonces es -1. El precio máximo solo puede ser nulo, -1 o un decimal mayor que cero. Para obtener más información, consulte Precios.
-
Puede ejecutar el siguiente comando de PowerShell para comprobar si un perfil de máquina tiene habilitada la VM de Azure Spot. Si el parámetro
SpotEnabledes True ySpotEvictionPolicyestá configurado como Deallocate o Delete, entonces el perfil de máquina tiene habilitada la VM de Azure Spot. Por ejemplo,-
Si el origen del perfil de máquina es una VM, ejecute el siguiente comando:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\kb-spot-delete.vm"). AdditionalData <!--NeedCopy--> -
Si el origen del perfil de máquina es una especificación de plantilla, ejecute el siguiente comando:
 (Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-spot-delete.templatespecversion").AdditionalData
 <!--NeedCopy-->
-
-
Cree un catálogo de máquinas mediante un perfil de máquina con el comando de PowerShell
New-ProvScheme.
Puede actualizar un catálogo mediante el comando Set-ProvScheme. También puede actualizar las VM existentes mediante el comando de PowerShell Set-ProvVmUpdateTimeWindow. El perfil de máquina se actualiza en el siguiente encendido.
Expulsiones en una VM de Azure Spot en ejecución
Si la capacidad de computación no está disponible o el precio por hora es superior al precio máximo configurado, Azure expulsa una VM Spot en ejecución. De forma predeterminada, no se le notifica una expulsión. La VM simplemente se congela y se expulsa. Microsoft recomienda usar Eventos programados para supervisar las expulsiones. Consulte Supervisar continuamente las expulsiones. También puede ejecutar scripts desde una VM para recibir una notificación antes de la expulsión. Por ejemplo, Microsoft tiene un script de sondeo en Python ScheduledEvents.cs.
Solución de problemas
- Puede ver las propiedades de la VM Spot en customMachineData de la VM aprovisionada mediante el comando
Get-ProvVM. Si el campo de prioridad está establecido en Spot, entonces Spot está en uso. -
Puede comprobar si una VM está usando Spot en Azure Portal:
- Busque la VM en Azure Portal.
- Vaya a la página de Información general.
-
Desplácese hasta la parte inferior y localice la sección Azure Spot.
- Si Spot no está en uso, este campo está vacío.
- Si Spot está en uso, los campos Azure Spot y Directiva de expulsión de Azure Spot están configurados.
- Puede comprobar el perfil de facturación o el precio máximo por hora de la VM en la página Configuración.
Configurar tamaños de VM de respaldo
Las nubes públicas pueden quedarse sin capacidad para un tamaño de VM específico. Cuando Azure carece de capacidad, MCS recurre a una lista preconfigurada de tamaños de VM de respaldo. Esta lista seleccionada, adaptada por el cliente a los requisitos de su carga de trabajo, aumenta la probabilidad de que uno de estos tamaños tenga capacidad suficiente para arrancar al encenderse o reanudarse si la VM se había hibernado previamente.
Cuando se inicia una acción de encendido, MCS implementa una secuencia de reserva automatizada para garantizar una alta disponibilidad. El flujo de trabajo es el siguiente:
- Inicio: Un usuario o administrador emite un comando de Encendido o Reanudar a través de Web Studio.
- Supervisión de excepciones: MCS intenta iniciar la VM utilizando la configuración principal. Supervisa las excepciones de capacidad específicas de Azure, como Cuota excedida, Error de asignación o Error de asignación zonal y SKU no disponible.
- Reserva secuencial: Si se produce uno de los errores anteriores, MCS itera automáticamente a través de la lista BackupVmConfiguration de forma secuencial hasta que la VM se inicia correctamente. Si todos los tamaños de BackupVmConfiguration fallan, la acción de encendido se marca como fallida.
-
Lógica de actualización frente a recreación:
- Actualización directa: En la mayoría de los casos, MCS realiza una simple actualización del tamaño de la VM a la SKU de respaldo y luego enciende la VM.
- Eliminar y recrear: Para mantener la integridad del entorno, ciertas transiciones requieren que la VM existente se elimine y se cree una nueva en su lugar. Esto ocurre cuando:
- Cambiar entre tipos de VM Spot y Regular.
- Cambiar entre tamaños de VM con soporte para disco de recursos (almacenamiento temporal) y aquellos sin él.
- Persistencia y recuperación de datos: Durante una operación de “Eliminar y recrear”, si todos los tamaños de respaldo también fallan debido a una escasez extrema de capacidad de Azure, la VM puede desaparecer temporalmente del Portal de Azure. Sin embargo, no se produce ninguna pérdida de datos. En el siguiente intento de encendido, MCS recreará la VM utilizando la configuración original y volverá a adjuntar los discos de SO, Identidad y Datos existentes.
-
Comportamiento de facturación de VM Spot y MaxPrice Si su configuración principal utiliza un perfil de máquina (plantilla de VM) con prioridad Spot y un perfil de facturación específico (MaxPrice), la siguiente lógica se aplica durante la reserva:
- Tamaño principal: Utiliza el MaxPrice definido en su perfil de máquina. La expulsión se basa en el precio o la capacidad.
- Tamaños de Spot de respaldo: La propiedad BackupVmConfiguration no admite actualmente una entrada
MaxPriceúnica para cada SKU, MCS gestiona la transición de la siguiente manera: - Restablecimiento de MaxPrice: MCS establece MaxPrice en -1.
- Cambio en la política de expulsión: Esto cambia el comportamiento de expulsión de Azure de basado en el precio a basado en la capacidad.
- Precios: Se le cobrará el precio Spot actual, con un tope en la tarifa estándar de pago por uso (PAYG) para ese SKU de respaldo. Esto garantiza que la VM solo se expulse si Azure realmente se queda sin capacidad física, en lugar de por una fluctuación de precios.
- Persistencia del estado de respaldo: Una vez iniciada, la VM permanece en el tamaño de respaldo durante la duración de la sesión hasta que se procesa una solicitud de apagado o hibernación.
- Restauración del tamaño principal: Al siguiente encendido o reanudación, MCS siempre intenta “devolver” la VM a su oferta de servicio principal (tal como se define en el Catálogo o Perfil de máquina). Si el tamaño principal sigue sin estar disponible, la secuencia de reserva se repite.
Desafíos con la hibernación
Azure no permite cambios de tamaño en una VM hibernada, como se explica en Limitaciones generales. La VM debe estar en estado Detenido. Por lo tanto, antes de cambiar el tamaño, MCS emite una solicitud de desasignación para borrar el estado hibernado, lo que provoca la pérdida del estado de hibernación de la VM. Luego, MCS recorre los tamaños de respaldo, actualiza el tamaño de la VM y la enciende.
Escenarios no admitidos para el tamaño de VM de respaldo
Las siguientes configuraciones no son compatibles:
- Para las VM persistentes, los siguientes escenarios no son compatibles:
- La VM utiliza DiskControllerType SCSI, pero el tamaño de VM de respaldo solo admite DiskControllerType NVMe.
- La VM utiliza DiskControllerType NVMe, pero el tamaño de VM de respaldo solo admite DiskControllerType SCSI.
- Para las VM no persistentes con MCSIO habilitado, cambiar a un tamaño sin almacenamiento temporal no es compatible si el disco de caché de escritura diferida utiliza almacenamiento temporal de disco de recursos.
Requisitos previos para configurar tamaños de VM de respaldo
Si no se cumple alguna de las siguientes condiciones, se produce un error.
- Solo se admite cuando el perfil de máquina está en uso en el catálogo de máquinas.
- El tipo es opcional y puede ser Spot o Regular. El valor predeterminado es Regular si no se especifica.
- Cada combinación de ServiceOffering debe ser única para evitar configuraciones repetidas.
- La cuota regional debe tener suficientes núcleos para el ServiceOffering.
- El número de interfaces de red no debe superar el máximo permitido para un ServiceOffering.
- Los ServiceOfferings de esta lista de BackupVmConfiguration deben ser compatibles con las propiedades personalizadas actuales, las capacidades de la imagen maestra y el MachineProfile. Algunos escenarios de error son:
- Hosts dedicados de Azure: Los hosts del grupo de hosts deben ser compatibles con el ServiceOffering si se utilizan hosts dedicados.
- Disco de SO efímero: El ServiceOffering debe admitir discos de SO efímeros si están habilitados en las propiedades personalizadas.
- Almacenamiento Premium: El ServiceOffering debe admitir el almacenamiento Premium si se especifica en las propiedades personalizadas.
- Redes aceleradas: El ServiceOffering debe admitir redes aceleradas si están habilitadas en MachineProfile.
- DiskEncryptionAtHost: El ServiceOffering debe admitir el cifrado en el host si está habilitado en MachineProfile.
- Almacenamiento temporal: Si MCSIO está en uso y la caché de escritura diferida está en el disco temporal, no se permite el uso de un tamaño de VM que no tenga almacenamiento temporal.
- HyperVGeneration: El ServiceOffering debe ser compatible con la generación de VM (1 o 2) especificada en MasterImageVM.
- TrustedLaunch: El ServiceOffering debe admitir TrustedLaunch si está habilitado en MachineProfile.
- VM confidenciales: ServiceOffering debe admitir VM confidenciales si está habilitado en MachineProfile.
Crear un catálogo con tamaños de VM de copia de seguridad
Nota:
Para solucionar el problema de que la interfaz de usuario de Studio se congele, reemplace todas las comillas simples por
"al ejecutar los comandos de PowerShell.
- Abra una ventana de PowerShell.
- Ejecute
asnp citrix\*para cargar los módulos de PowerShell específicos de Citrix. - Cree un catálogo de Broker. Este catálogo se rellena con las máquinas que se van a crear.
- Cree un grupo de identidades. Este se convierte en un contenedor para las cuentas de AD creadas para las máquinas que se van a crear.
- Cree un esquema de aprovisionamiento con el perfil de máquina. Consulte Cómo configurar la configuración de copia de seguridad.
- Actualice el
BrokerCatalogcon el ID único del esquema de aprovisionamiento. - Cree y agregue VM al catálogo.
Actualizar un catálogo existente
Puede actualizar un esquema de aprovisionamiento mediante el comando Set-ProvScheme. Consulte Cómo configurar la configuración de copia de seguridad.
Actualizar VM existentes
Puede actualizar las VM existentes en un catálogo mediante el comando de PowerShell Set-ProvVMUpdateTimeWindow. El comando actualiza las VM creadas a partir del esquema de aprovisionamiento asociado al catálogo en el siguiente encendido dentro del período de tiempo dado. Por ejemplo:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartTimeInUTC "3/12/2022 3am" -DurationInMinutes 60`
<!--NeedCopy-->
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
<!--NeedCopy-->
Puede configurar la lista de tamaños de VM de copia de seguridad para un número seleccionado de VM de MCS existentes mediante el comando Set-ProvVM. Sin embargo, para aplicar las actualizaciones, establezca una ventana de tiempo de actualización para las VM mediante Set-ProvVMUpdateTimeWindow e inicie las VM dentro de esa ventana. Por ejemplo,
-
Ejecute el comando
Set-ProvVMpara configurar la lista de tamaños de VM de copia de seguridad para una VM de MCS existente seleccionada. Por ejemplo:Set-ProvVM -ProvisioningSchemeName "name" -VMName "Vm-001" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`"xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"> <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /> <Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /> <Property xsi:type=`"StringProperty`" Name=`"LicenseType`" Value=`"Windows_Server`"/> <Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`"/> <Property xsi:type=`"StringProperty`" Name=`"BackupVmConfiguration`" Value=`"[{"ServiceOffering": "Standard_D2as_v4", "Type": "Spot"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Regular"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Spot"}]`"/> </CustomProperties>" <!--NeedCopy--> -
Ejecute el comando
Set-ProvVMUpdateTimeWindowpara aplicar las actualizaciones. Por ejemplo:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60 <!--NeedCopy-->
Copiar etiquetas en todos los recursos
Puede copiar las etiquetas especificadas en un perfil de máquina en todos los recursos, como varias NIC y discos (disco del SO, disco de identidad y disco de caché de escritura diferida) de una VM nueva o una VM existente en un catálogo de máquinas. El origen del perfil de máquina puede ser una VM o una especificación de plantilla de ARM.
Nota:
Debe agregar la directiva a las etiquetas (consulte Asignar definiciones de directivas para el cumplimiento de etiquetas) o agregar las etiquetas en un origen de perfil de máquina para conservar las etiquetas en los recursos.
Requisitos previos
Cree el origen del perfil de máquina (VM o especificación de plantilla de ARM) para tener etiquetas en la VM, los discos y las NIC de esa VM.
- Si desea tener una VM como entrada de perfil de máquina, aplique etiquetas a la VM y a todos los recursos en Azure Portal. Consulte Aplicar etiquetas con Azure Portal.
-
Si desea tener una especificación de plantilla de ARM como entrada de perfil de máquina, agregue el siguiente bloque de etiquetas en cada recurso.
  "tags": {
 "TagC": "Value3"
 },
 <!--NeedCopy-->
Nota:
Puede tener un máximo de un disco y al menos una NIC en la especificación de la plantilla.
Copiar etiquetas en los recursos de una VM en un nuevo catálogo de máquinas
- Cree un catálogo no persistente o persistente con una VM o una especificación de plantilla de ARM como entrada de perfil de máquina.
-
Agregue una VM al catálogo y enciéndala. Debe ver las etiquetas especificadas en el perfil de la máquina copiadas a los recursos correspondientes de esa VM.
Nota:
Recibirá un error si hay una discrepancia entre el número de NIC proporcionadas en el perfil de la máquina y el número de NIC que desea que utilicen las VM.
Modificar etiquetas en los recursos de una VM existente
- Cree un perfil de máquina con las etiquetas en todos los recursos.
-
Actualice el catálogo de máquinas existente con el perfil de máquina actualizado. Por ejemplo:
Set-ProvScheme -ProvisioningSchemeName <YourCatalogName> -MachineProfile <PathToYourMachineProfile> <!--NeedCopy--> - Apague la VM en la que desea aplicar las actualizaciones.
-
Solicite una actualización programada para la VM. Por ejemplo:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName <YourCatalogName> -VMName machine1 -StartsNow -DurationInMinutes -1 <!--NeedCopy--> - Encienda la VM.
- Debe ver las etiquetas especificadas en el perfil de la máquina copiadas a los recursos correspondientes.
Nota:
Recibirá un error si hay una discrepancia entre el número de NIC proporcionadas en el perfil de la máquina y el número de NIC proporcionadas en
Set-ProvScheme.
Crear un catálogo de discos WBC preformateados
Puede crear un catálogo de discos WBC preformateados para mejorar el rendimiento de inicio de las máquinas aprovisionadas. Para implementar esta funcionalidad, cree un catálogo de Azure con WBC habilitado e incluya una propiedad personalizada adicional PreformatWriteBackCache como True.
Puede actualizar un catálogo existente utilizando el comando Set-ProvScheme para actualizar el tamaño del disco WBC.
Esta función es compatible con el flujo de trabajo de administración de imágenes, donde MCS separa la fase de masterización del flujo de trabajo de aprovisionamiento general. Para obtener información sobre la administración de imágenes, consulte Administración de imágenes.
Ejemplo de creación de un catálogo de Azure con WBC habilitado y PreformatWriteBackCache como True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
Ejemplo de actualización del tamaño de la caché del disco WBC de un catálogo existente:
Set-ProvScheme -ProvisioningSchemeName provisioningschemename -WriteBackCacheDiskSize 127
<!--NeedCopy-->
Eliminar el disco WBC al apagar para catálogos de Citrix Provisioning™ aprovisionados por MCS
Al crear catálogos de Citrix Provisioning aprovisionados por MCS en Azure, puede aprovisionar el disco WBC para que no sea persistente (PersistWBC como False). Esta configuración ayuda a eliminar el disco de caché de reescritura (WBC) después de apagar la VM para los catálogos de Citrix Provisioning aprovisionados por MCS en Azure.
Condición:
Debe establecer la propiedad personalizada PreformatWriteBackCache como True para que esta función funcione.
Ejemplo de creación de un catálogo de Azure con PersistWBC como False y PreformatWriteBackCache como True:
$customProperties = @'
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="PersistWBC" Value="false" />
<Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
</CustomProperties>
'@

New-ProvScheme -CleanOnBoot `
-ProvisioningSchemeName "provisioningschemename" `
-HostingUnitName "hostingunitname" `
-IdentityPoolName "identitypoolnamename" `
-MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
-CustomProperties $customProperties `
-NetworkMapping $networkMapping `
-UseWriteBackCache `
-WriteBackCacheDiskSize 30
<!--NeedCopy-->
También puede actualizar un catálogo existente utilizando el comando Set-ProvScheme para actualizar la propiedad personalizada PersistWBC.
Aprovisionar disco de datos
Puede crear y asignar un disco de datos persistente a una VM persistente o no persistente creada por MCS de un catálogo de máquinas MCS en Azure.
El disco de datos debe aprovisionarse desde un disco administrado como origen de imagen.
Propiedades del disco de datos
El disco de datos deriva propiedades de las propiedades personalizadas o de la plantilla de disco del SO si las propiedades no se especifican en las propiedades personalizadas.
-
Propiedades derivadas de propiedades personalizadas
DiskEncryptionSetIdZonesStorageType
-
Propiedades derivadas de la plantilla de disco del SO si no se especifican en las propiedades personalizadas
DiskEncryptionSetIdZonesStorageType
Nota:
- Si el almacenamiento con redundancia de zona (ZRS) no se especifica en las propiedades personalizadas o en la plantilla de disco del SO, el disco de datos se coloca en la misma zona que el disco del SO y el disco de identidad.
- Las etiquetas se derivan únicamente de la plantilla de disco del SO.
Limitaciones
Actualmente, las siguientes operaciones no son compatibles:
- Aprovisionamiento de más de un disco de datos.
- Aprovisionamiento de discos de datos no persistentes.
- Creación de un disco de datos con una plantilla.
- Modificación de catálogos y máquinas virtuales existentes para usar discos de datos.
- Restablecimiento del disco de datos.
- Actualización de imagen del disco de datos.
- Uso de un origen distinto de un disco administrado.
- Almacenamiento del disco de datos en Azure Compute Gallery (ACG).
- Uso de
StorageTypeAtShutdownpara el disco de datos
Crear un catálogo con disco de datos
Incluya los siguientes parámetros en el comando de PowerShell New-ProvScheme para aprovisionar un catálogo de máquinas MCS con disco de datos.
-
DataDisk: Ruta de acceso a un elemento de inventario válido de tipo ManagedDisk. -
DataDiskPersistence: Para indicar si elDataDiskes persistente o no persistente. Sin embargo, actualmente, solo se admiten discos de datos persistentes.
Por ejemplo:
New-ProvScheme  -CleanOnBoot -HostingUnitName "<HostingUnitName >" -IdentityPoolName "<IdentityPoolName >" -InitialBatchSizeHint 1 -MasterImageVM disk.manageddisk -NetworkMapping <NetworkMapping > -ProvisioningSchemeName "<ProvisioningSchemeName >" -DataDisk "XDHyp:\HostingUnits\Azure-Resources-1\image.folder\<resourcegroupname>\xxxx-datadisk.manageddisk"  -DataDiskPersistence "Persistent"  -Scope @() -VMCpuCount 4  -VMMemoryMB 6144  -TenancyType Shared  -FunctionalLevel "L7_20"
<!--NeedCopy-->
Determinar si un disco de datos está en uso
Haga lo siguiente para verificar si el disco de datos está asignado a una máquina virtual:
- Ejecute
Get-ProvVmy compruebe elCustomVmDatade la máquina virtual. Si la máquina virtual está usando el disco de datos, hay un registro de disco con el rolDiskRole.DataDisk. - Compruebe si hay un disco de datos presente en la máquina virtual en el portal de Azure.
Eliminar un disco de datos
Si elimina el catálogo, el disco de datos se elimina a menos que utilice la opción forgetVM o purgeDBOnly. Si elimina la VM, el disco de datos se elimina a menos que utilice la opción forgetVM o purgeDBOnly.
Migrar de discos no administrados a discos administrados
El September 30, 2025, Azure retirará oficialmente los discos no administrados (es decir, los VHD). Cualquier VM existente que utilice discos no administrados se detendrá y desasignará después de la fecha límite.
Sin embargo, puede migrar sus VM aprovisionadas por MCS de discos no administrados a discos administrados, lo que ayuda a evitar interrupciones del servicio debido a los planes de retirada de discos no administrados de Azure.
Todos los discos no administrados conectados a la VM se convierten. Esto incluye el disco de identidad, el disco del sistema operativo y el disco WBC (si se utiliza).
Para obtener más información sobre el plan de retirada de discos no administrados de Azure, consulte Migre sus discos no administrados de Azure antes del September 30, 2025.
Casos de uso
Esta función se aplica a los catálogos aprovisionados por MCS persistentes y no persistentes.
También admite la migración para VM tanto a petición como no a petición (heredadas):
- VM a petición: Transfiera sus discos existentes de no administrados a administrados para alinearse con el soporte actualizado de Azure.
- VM no a petición (heredadas): Las VM heredadas o no a petición solo admiten discos no administrados. Utilice esta función para convertir sus VM heredadas a a petición mientras también migra a discos administrados.
Para obtener más información sobre el aprovisionamiento a petición, consulte Aprovisionamiento a petición de Azure.
Limitaciones
- Una vez que un catálogo de máquinas o una VM se convierte a discos administrados, no se puede volver a convertir a discos no administrados.
- Para las máquinas virtuales no bajo demanda (heredadas), el proceso de migración incluye convertirlas a aprovisionamiento bajo demanda. No puede convertir solo los discos y seguir utilizando máquinas virtuales no bajo demanda.
Consideraciones importantes
- La conversión no se produce automáticamente. Ocurre como parte de una operación de encendido.
- Si se solicitan varias actualizaciones para una máquina virtual, la conversión del disco tiene prioridad. Las actualizaciones adicionales se posponen hasta un encendido posterior.
- Una vez que la máquina virtual se convierte y se enciende correctamente, los VHD de la máquina virtual se limpian para ahorrar costes. La cuenta de almacenamiento en sí no se limpia.
- Es posible que todavía exista un disco base en la cuenta de almacenamiento. Puede ejecutar una actualización de catálogo y se creará una nueva instantánea (o ACG) de disco base.
- Una vez que todas las máquinas virtuales del catálogo se hayan convertido y se haya creado el nuevo disco base, la cuenta de almacenamiento vacía se puede eliminar.
Permisos necesarios
Necesita el siguiente permiso en su entidad de servicio de Azure para permitir la conversión de discos no administrados a administrados:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
<!--NeedCopy-->
Pasos de configuración
Para catálogos bajo demanda:
-
Ejecute
Set-ProvScheme(oSet-ProvVMpara máquinas virtuales persistentes) para actualizarUseManagedDisksaTrue. Por ejemplo:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" <!--NeedCopy--> -
Ejecute
Set-ProvVMUpdateTimeWindow` para aplicar las actualizaciones. En este ejemplo, la actualización se aplica en el siguiente encendido de la máquina virtual.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Encienda las máquinas virtuales.
Para catálogos no bajo demanda (heredados):
-
Ejecute
Set-ProvScheme(oSet-ProvVMpara máquinas virtuales persistentes) para configurarSet DeploymentSchemaen1.1. Por ejemplo:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties>" <!--NeedCopy-->Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties> <!--NeedCopy--> -
Ejecute
Set-ProvVMUpdateTimeWindowpara aplicar las actualizaciones. En este ejemplo, la actualización se aplica en el siguiente encendido de la máquina virtual.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" <!--NeedCopy--> -
Encienda las máquinas virtuales.
Solución de problemas
Si una máquina virtual no se convierte de discos no administrados a administrados:
-
verificar que las propiedades personalizadas
UseManagedDisksoDeploymentSchemaestén configuradas correctamente:- Si utiliza
Set-ProvScheme, verificar las propiedades personalizadas de ProvScheme ejecutandoGet-ProvScheme. Para obtener más información, consulte Get-ProvScheme. - Si utiliza
Set-ProvVM, verificar que la máquina virtual tenga una nueva configuración con la propiedad personalizada actualizada ejecutandoGet-ProvVMConfiguration. Para obtener más información, consulte Set-ProvVM.
- Si utiliza
-
verificar que el siguiente permiso esté presente en su entidad de servicio de Azure:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
-
Ejecute
Get-ProvOperationEventpara ver las advertencias del esquema de aprovisionamiento. Para obtener más información, consulte Get-ProvOperationEvent. Por ejemplo:Get-ProvOperationEvent -LinkedObjectType ProvisioningScheme -LinkedObjectUid <your-provscheme-id> <!--NeedCopy-->
Pasos siguientes
- Si este es el primer catálogo creado, se le guiará para crear un grupo de entrega.
- Para revisar todo el proceso de configuración, consulte Planificar y crear una implementación.
- Para administrar catálogos, consulte Administrar catálogos de máquinas y Administrar un catálogo de Microsoft Azure.
Más información
En este artículo
- Crear un catálogo de máquinas
- Crear un catálogo de máquinas mediante una imagen de Azure Resource Manager en Studio
- Crear una especificación de plantilla de Azure
- Exportar un perfil de máquina a un archivo JSON
- Importar un perfil de máquina como una especificación de plantilla ARM en Azure
- Aprovisionar máquinas en zonas de disponibilidad especificadas
- Discos efímeros de Azure
- Azure Compute Gallery
- Condiciones para que el disco temporal de Azure sea apto para el disco de caché de reescritura
- Cifrado del lado del servidor de Azure
- Cifrado de disco de Azure en el host
- Cifrado doble en disco administrado
- Grupos de recursos de Azure
- Azure Marketplace
- Aprovisionar máquinas virtuales de catálogo con Azure Monitor Agent instalado
- Máquinas virtuales confidenciales de Azure
- Supervisión de la integridad del arranque
- Crear un catálogo de VM de reserva de capacidad a petición
- Virtualización anidada
- SKU solo NVMe
- Usar PowerShell
- Usar la especificación de plantilla para crear o actualizar un catálogo con PowerShell
- Habilitar extensiones de VM de Azure
- Catálogos de máquinas con Inicio de confianza
- Usar valores de propiedades del perfil de máquina
- Configurar zonas de disponibilidad mediante PowerShell
- Aprovisionar máquinas virtuales en hosts dedicados de Azure
- Configurar tipos de almacenamiento
- Habilitar almacenamiento con redundancia de zona
- Capturar la configuración de diagnóstico en máquinas virtuales y NIC a partir de un perfil de máquina
- verificar la licencia de Windows
- Configurar la licencia de Linux
- Crear un catálogo de máquinas con un disco efímero de Azure
- Configurar Azure Compute Gallery
- Crear o actualizar un catálogo con varias NIC por VM
- Crear un catálogo de máquinas con disco de caché de reescritura no persistente
- Crear un catálogo de máquinas con disco de caché de escritura diferida persistente
- Mejorar el rendimiento de arranque con MCSIO
- Crear un catálogo de máquinas con clave de cifrado administrada por el cliente
- Crear un catálogo de máquinas con la capacidad de cifrado en el host
- Crear un catálogo de máquinas con cifrado doble
- Determinación de la ubicación del archivo de paginación
- Escenarios de configuración del archivo de paginación
- Especificar la configuración del archivo de paginación
- Modificar la configuración del archivo de paginación
- Aprovisionar VM de catálogo con AMA habilitado
- Crear un catálogo con VM de Spot de Azure
- Configurar tamaños de VM de respaldo
- Copiar etiquetas en todos los recursos
- Crear un catálogo de discos WBC preformateados
- Eliminar el disco WBC al apagar para catálogos de Citrix Provisioning™ aprovisionados por MCS
- Aprovisionar disco de datos
- Migrar de discos no administrados a discos administrados
- Pasos siguientes
- Más información