Citrix DaaS™ Implementación rápida para paquetes de Amazon WorkSpaces Core
Introducción
Este artículo describe cómo preparar y crear una implementación con Citrix® para Amazon WorkSpaces Core. Amazon WorkSpaces Core reside en Amazon Web Services (AWS).
A continuación, se muestra la representación de la implementación de AWS y su administración con Citrix DaaS:
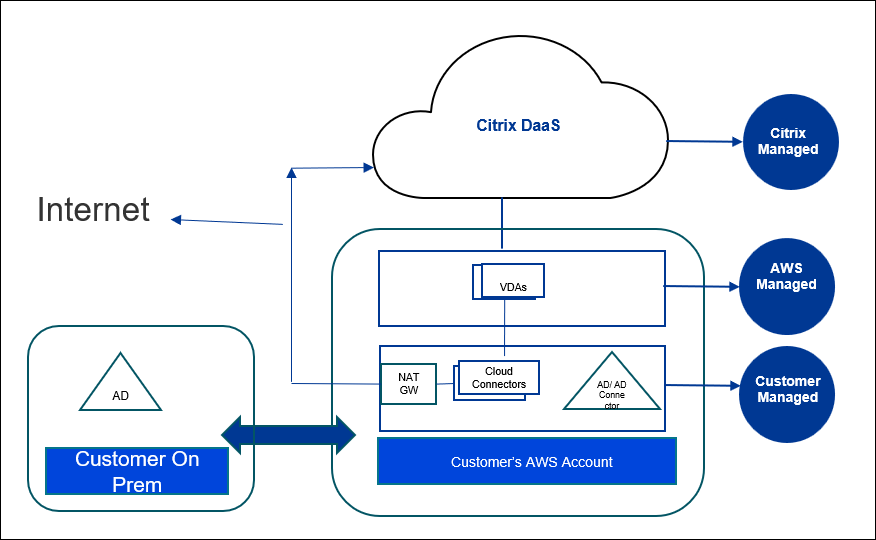
Preparar y crear una implementación
La lista de comprobación de implementación en la interfaz de Implementación rápida contiene enlaces a los procedimientos 1-6.
- Antes de empezar, complete los requisitos previos en Citrix Cloud y AWS.
- Crear una ubicación de recursos en Citrix Cloud. (Este procedimiento también se incluye como requisito previo).
- Conectar su cuenta de AWS. Este procedimiento habilita los permisos para que Citrix DaaS pueda conectarse a AWS.
- Crear una conexión de directorio. Este procedimiento configura una conexión que permite el acceso al Active Directory de su organización.
- Importar una imagen. Este procedimiento le permite crear una experiencia de escritorio para sus usuarios.
- Crear una implementación. Este procedimiento especifica las máquinas que se van a implementar y los usuarios que pueden acceder a ellas a través de su tienda.
Antes de empezar
Asegúrese de haber completado las siguientes tareas antes de empezar a preparar y crear su implementación.
Hay una excepción: La creación de una ubicación de recursos en Citrix Cloud aparece como requisito previo. También es el primer procedimiento de la lista de comprobación de la implementación. Por lo tanto, si crea la ubicación de recursos como parte de los requisitos previos, omita ese procedimiento en la secuencia de la lista de comprobación. Del mismo modo, complete ese procedimiento en la lista de comprobación si no lo hizo antes.
Requisitos previos que debe completar en Citrix Cloud
- Crear una cuenta de Citrix Cloud y suscribirse a Citrix DaaS.
- Crear una ubicación de recursos de Citrix Cloud. (Este procedimiento también está vinculado en la interfaz de Quick Deploy).
Requisitos previos que debe completar en AWS
- Cree una cuenta de usuario de AWS. La cuenta debe tener:
- Permisos de rol para el cliente de la API de Citrix.
- Permisos para el acceso programático. Para obtener más información, consulte Permisos de acceso programático de la cuenta de AWS.
- Cree el rol workspaces_DefaultRole. Para obtener más información, consulte Crear el rol workspaces_DefaultRole.
- En su Active Directory:
- Utilice la opción AD Connector para almacenar y administrar información. Para obtener más detalles, consulte AD Connector.
- Cree una OU donde se creen las máquinas virtuales. Esa OU debe tener una directiva de Citrix para la comunicación con los Cloud Connectors y Citrix Cloud. Consulte la sección Referencia para obtener más detalles.
- Configure una directiva de grupo para la configuración de Citrix Cloud Connector™:
- Descargue la última consola de administración de directivas de grupo proporcionada por Citrix (CitrixGroupPolicyManagement_64.msi) desde el sitio de descargas de Citrix.
- Instale el MSI (esa máquina debe tener instalado el tiempo de ejecución de Visual Studio 2015). A continuación, cree una directiva de Citrix que contenga la configuración de directiva de controladores. Esa configuración especifica las direcciones de Cloud Connector.
- Cree o utilice una puerta de enlace NAT existente. Para obtener más información, consulte Puerta de enlace NAT.
- Cree o utilice uno o varios grupos de seguridad existentes que permitan a los Citrix Cloud Connectors comunicarse con las máquinas virtuales implementadas. Para obtener más información, consulte Controlar el tráfico a sus recursos de AWS mediante grupos de seguridad
-
Para usar imágenes de escritorio de Windows 10 o Windows 11 con tenencia dedicada, configure BYOL para su cuenta. Puede completar este paso después de conectar su cuenta. Para obtener más información, consulte Configurar BYOL para su cuenta.
Nota:
Las versiones Windows 10 N y Windows 11 N no son compatibles con BYOL.
- Si tiene previsto usar BYOL, asegúrese de tener suficientes licencias de Windows 10 o Windows 11. Para obtener más información, consulte Traiga sus propias licencias de escritorio de Windows.
- El uso de Citrix DaaS para Amazon WorkSpaces Core habilita automáticamente la función Bring Your Own Protocol (BYOP) en Amazon WorkSpaces Core.
Preparación general
Revise cada procedimiento antes de empezar. Ventaja: Esto ayudará a que los procesos se completen fácilmente.
Crear una ubicación de recursos
Usted crea una ubicación de recursos en Citrix Cloud.
- Una ubicación de recursos contiene dos o más Cloud Connectors que se comunican con Citrix Cloud. Los servidores en los que instale los Cloud Connectors deben estar en una VPC de EC2, unidos a un dominio y tener conectividad a Internet. Los Cloud Connectors deben estar en la misma VPC que el directorio que planea usar.
- Para obtener más información sobre los Cloud Connectors, consulte Citrix Cloud Connector y cómo aprovisionarlos.
- La ubicación de recursos también puede contener sus servidores de Active Directory. Para obtener más información, consulte Conectar Active Directory a Citrix Cloud.
Conectar su cuenta de AWS
Este procedimiento habilita los permisos para que Citrix DaaS se conecte a AWS.
Para conectar su cuenta de AWS, siga estos pasos:
- En el mosaico de DaaS, haga clic en Manage para abrir Studio.
-
En el panel izquierdo, seleccione Quick Deploy > Amazon WorkSpaces Core > Accounts y, a continuación, haga clic en Connect account.
-
En la página Authenticate account, siga estos pasos:
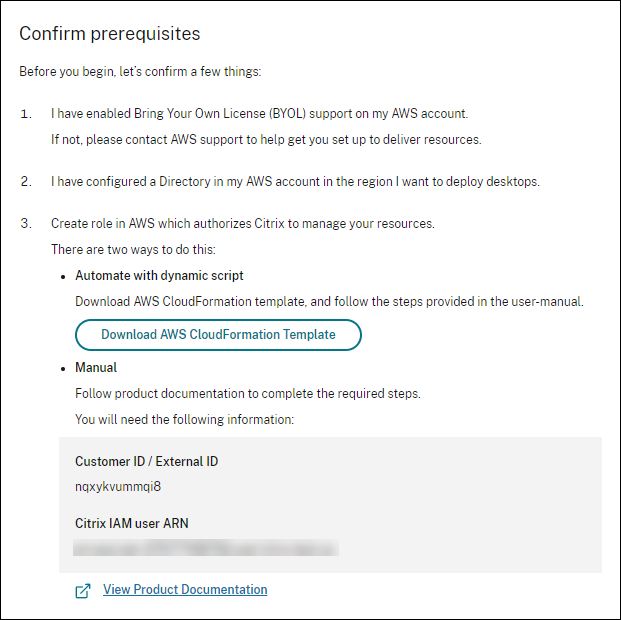
- Expanda el panel Prerequisites para revisar los requisitos de configuración.
- En el panel Prerequisites, descargue la plantilla de AWS CloudFormation del asistente Connect account y guárdela localmente. Más adelante, cargará esta plantilla cuando cree la pila AssumeRole en AWS.
-
En el campo Role ID, introduzca el Nombre de recurso de Amazon (ARN) del rol que autoriza a Citrix a administrar sus recursos.
Sugerencia:
- El ID de rol se encuentra en la consola de administración de AWS, en IAM > Roles.
- Si utiliza el script
CloudFormation, vaya a CloudFormation y haga clic en la pila correspondiente que se utilizó para crear el rol. Vaya a la ficha Resources y haga clic en el recurso con LogicalIDCitrixAssumeRole.
- Introduzca un nombre descriptivo para la cuenta en el campo Name.
- Haga clic en Next. Se abre la página Pick region.
Nota:
- No puede conectar dos cuentas en la misma región para la misma cuenta de AWS.
- Para crear un AssumeRole, consulte Crear AssumeRole para la integración de Amazon WorkSpaces Core.
- En la página Seleccionar región, seleccione la región donde quiere implementar sus escritorios y haga clic en Siguiente. Se abre la página Resumen.
- En la página Resumen, revise la información que ha proporcionado. Haga clic en Conectar. El proceso de conexión puede tardar varias horas en completarse.
Nota:
Después de conectar su cuenta, puede configurar BYOL en cualquier momento. Para obtener más información, consulte Configurar BYOL para su cuenta.
Crear AssumeRole para la integración de Amazon WorkSpaces Core
Para crear AssumeRole para Amazon WorkSpaces Core, siga estos pasos:
- En la ventana del explorador, abra el sitio web de Amazon Web Services e inicie sesión.
- En el campo Buscar, escriba cloudformation y pulse Intro.
- En Servicios, seleccione CloudFormation. Se abre la ventana Pilas.
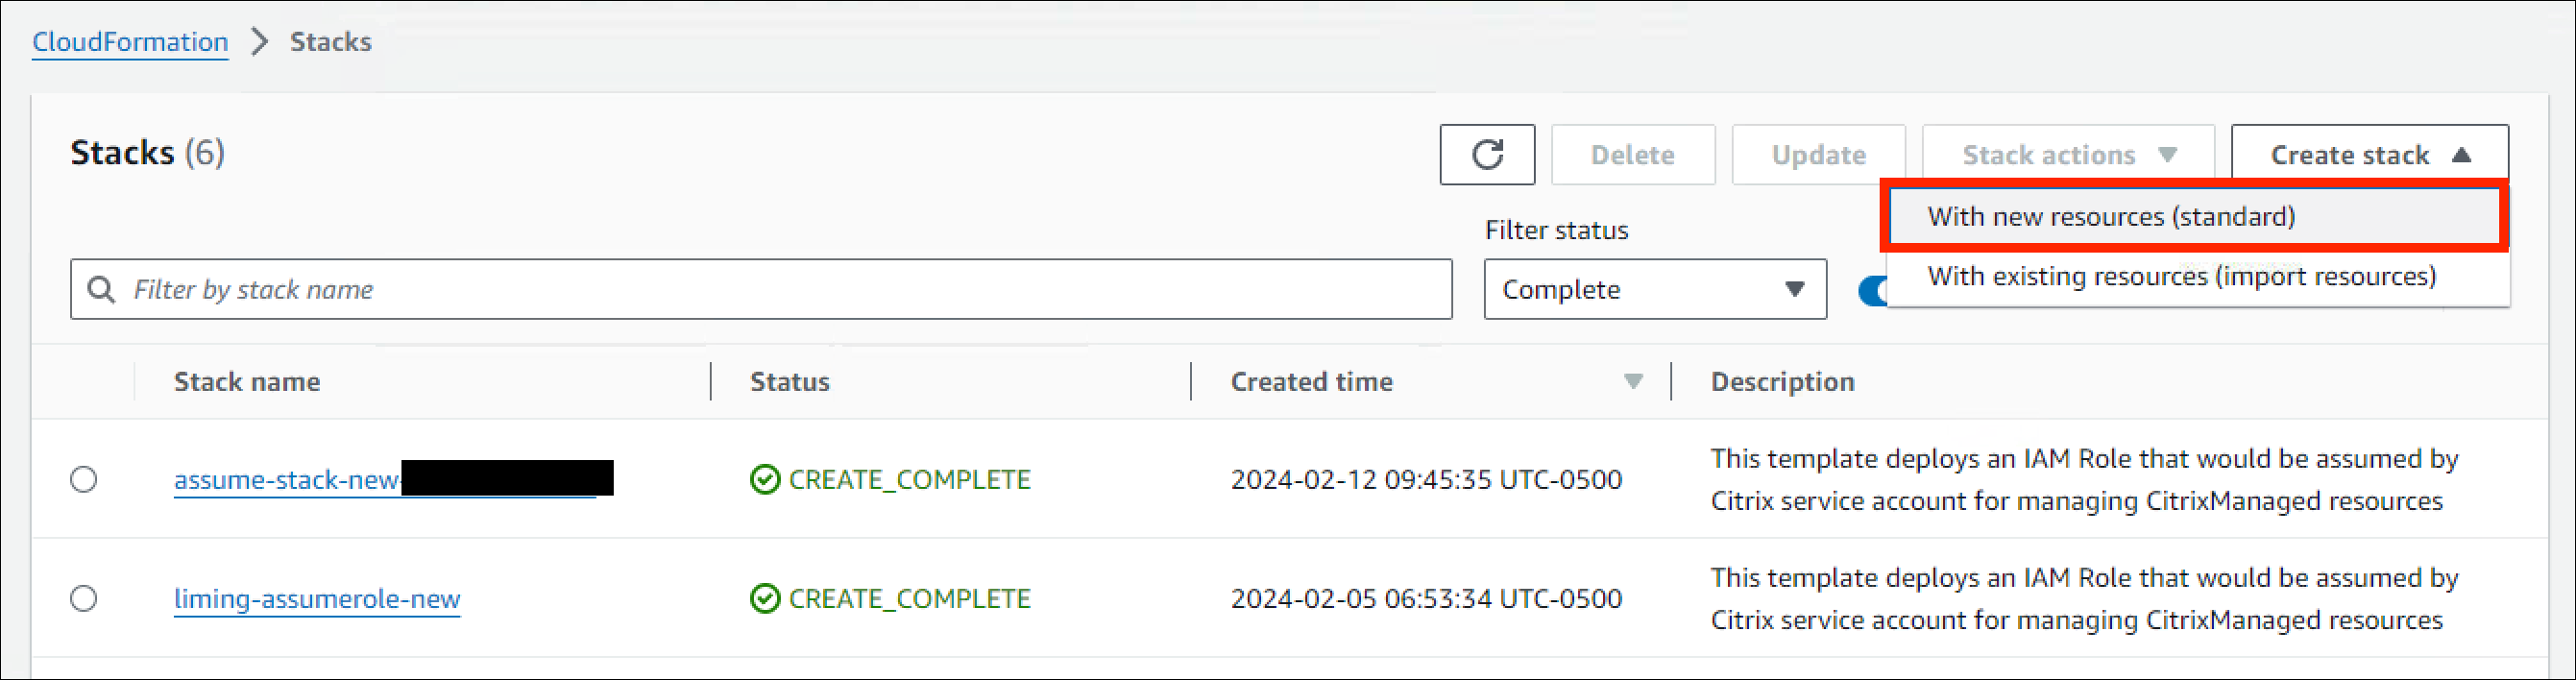
- Haga clic en Crear pila > Con recursos nuevos (estándar) en la esquina superior derecha. Se abre la ventana Crear pila.
- En Requisito previo – Preparar plantilla, seleccione La plantilla está lista.
- En Especificar plantilla, haga clic en Cargar un archivo de plantilla > Elegir archivo y, a continuación, haga clic en Siguiente. Se abre el panel Especificar detalles de la pila.
-
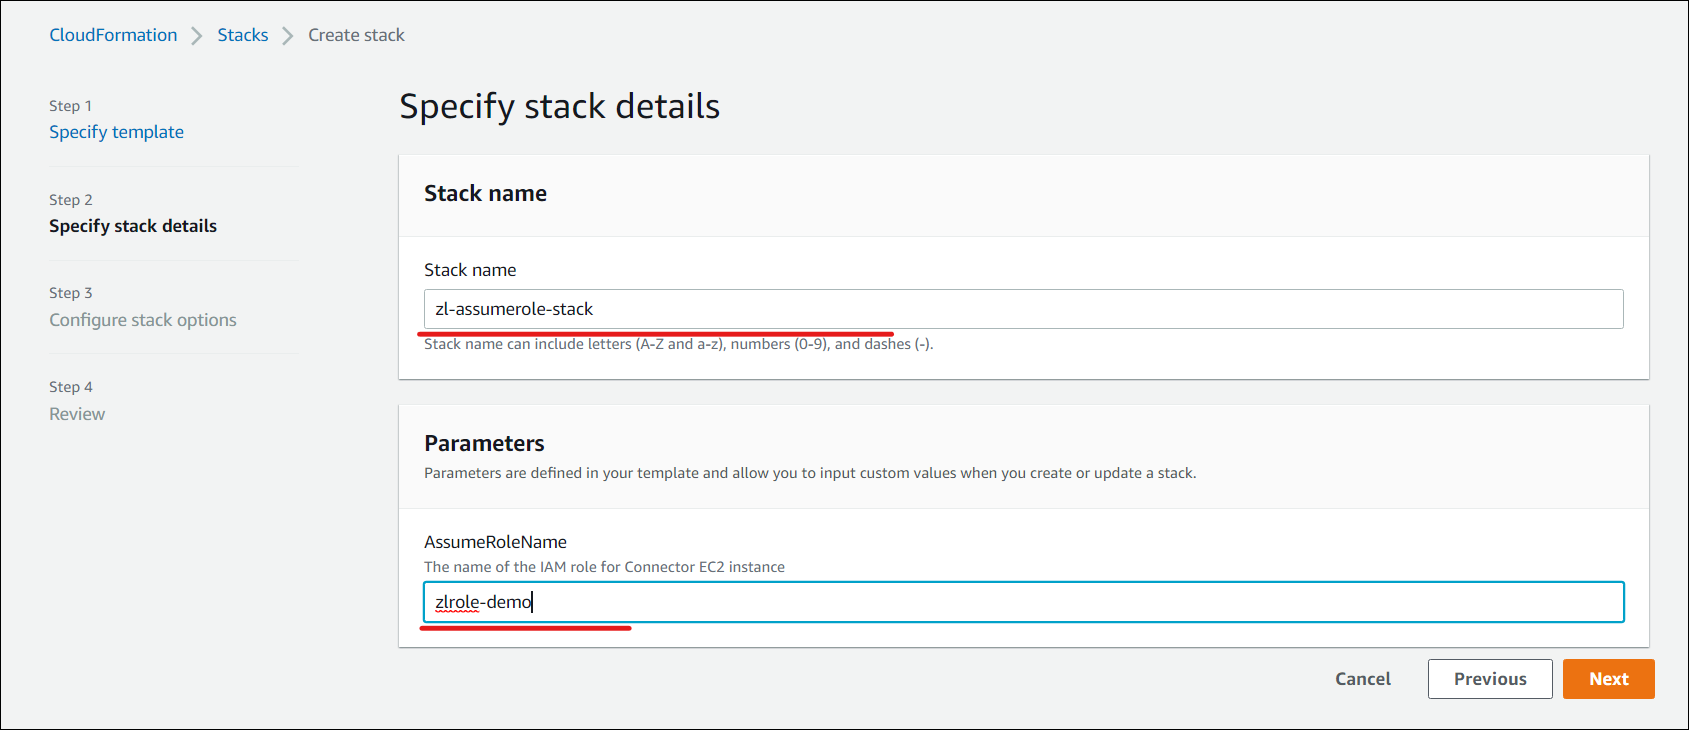
En el panel Especificar detalles de la pila, proporcione un Nombre de pila y un AssumeRoleName y haga clic en Siguiente. Se abre el panel Configurar opciones de pila.
-
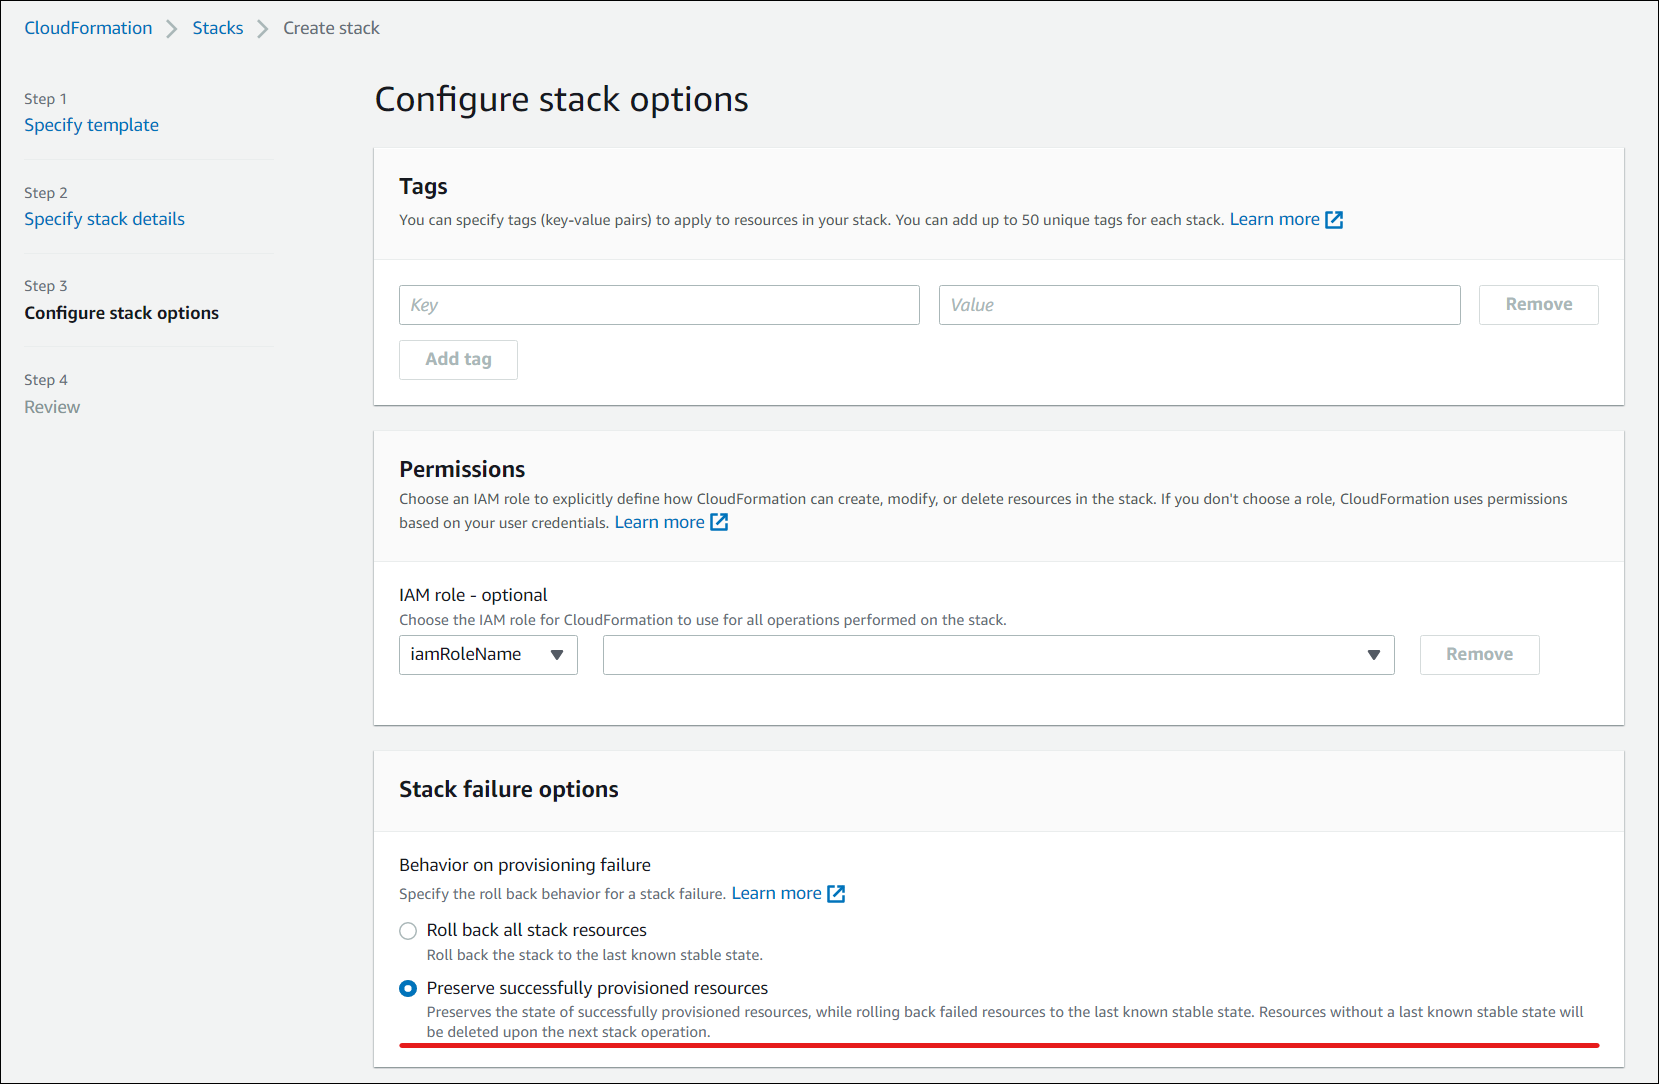
En el panel Configurar opciones de pila, seleccione la opción Conservar los recursos aprovisionados correctamente. Esta opción conserva el estado de los recursos aprovisionados correctamente. Los recursos sin un último estado estable conocido se eliminan en la siguiente operación de pila.
-
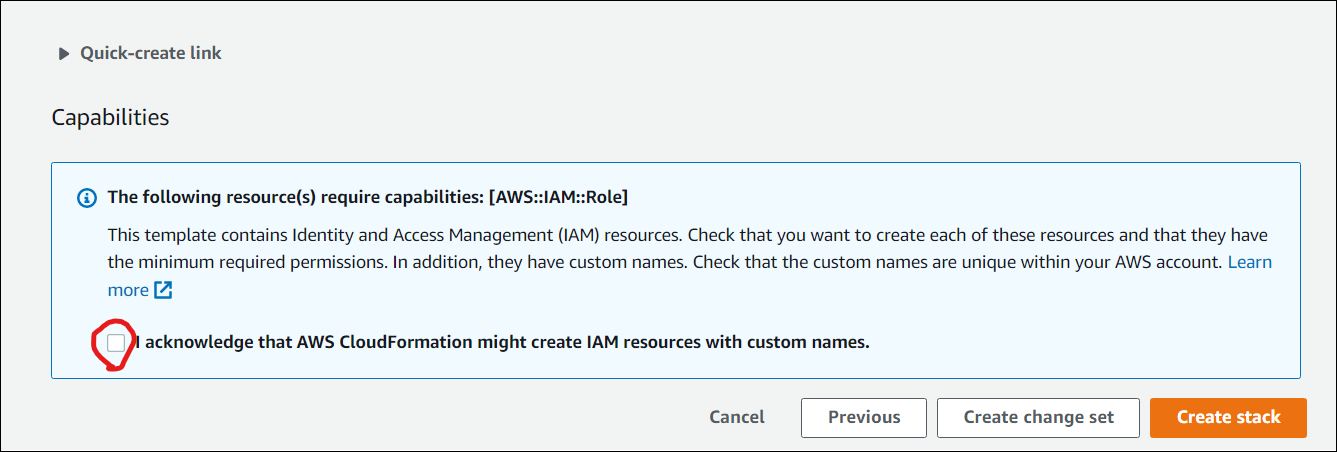
En la ventana emergente Capacidades, marque la casilla Reconozco que AWS CloudFormation podría crear recursos de IAM con nombres personalizados y haga clic en Crear pila.
- La ficha Eventos muestra el estado de la pila creada.
-
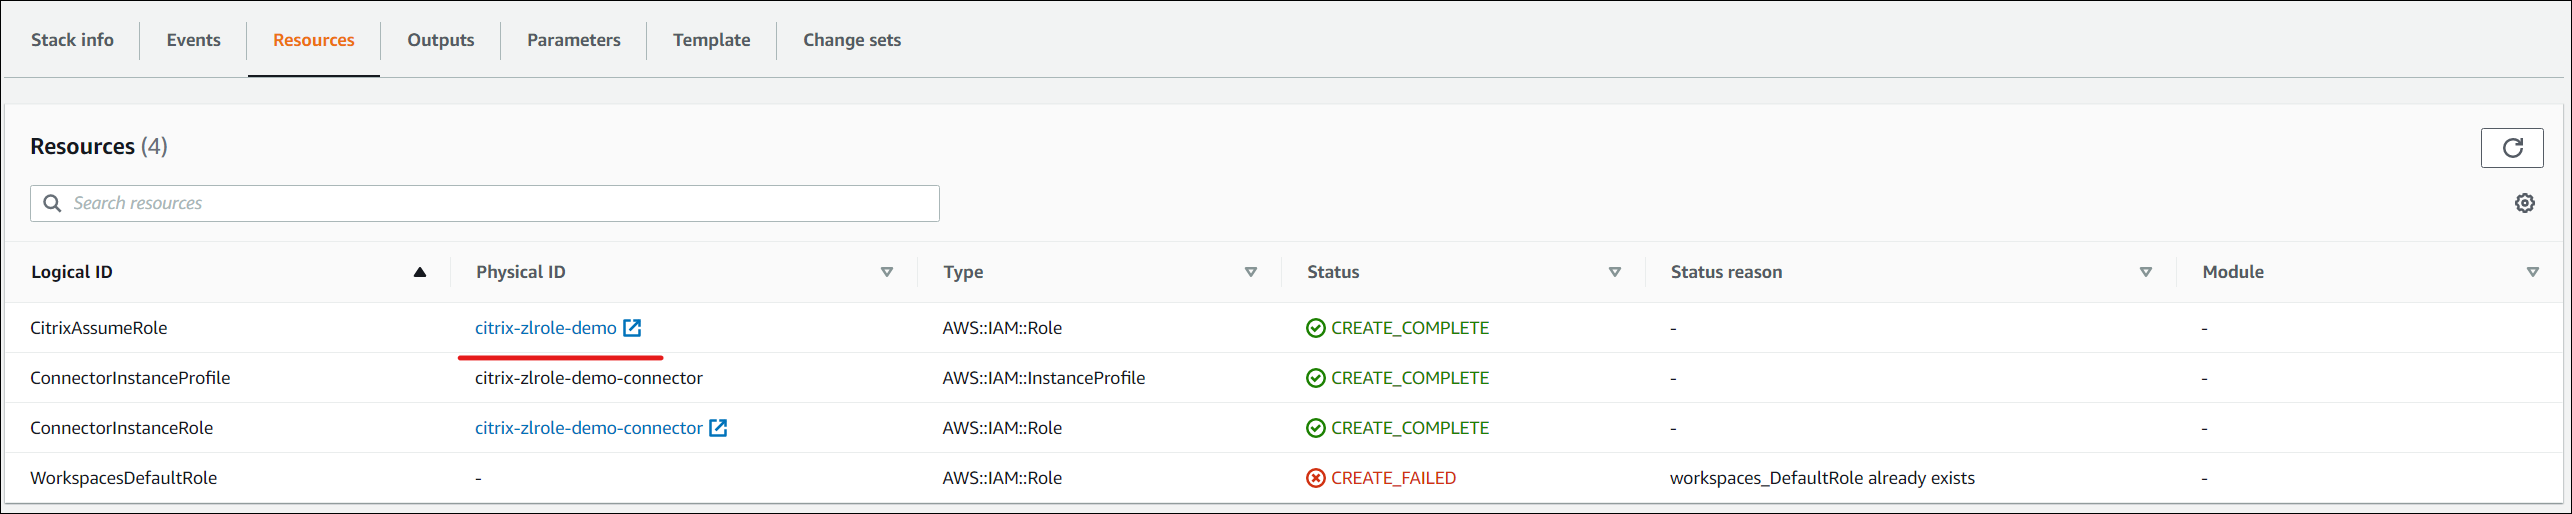
En la ficha Recursos, seleccione el ID físico correspondiente al AssumeRole creado.
-
El panel Resumen muestra el Nombre de recurso de Amazon (ARN) generado.
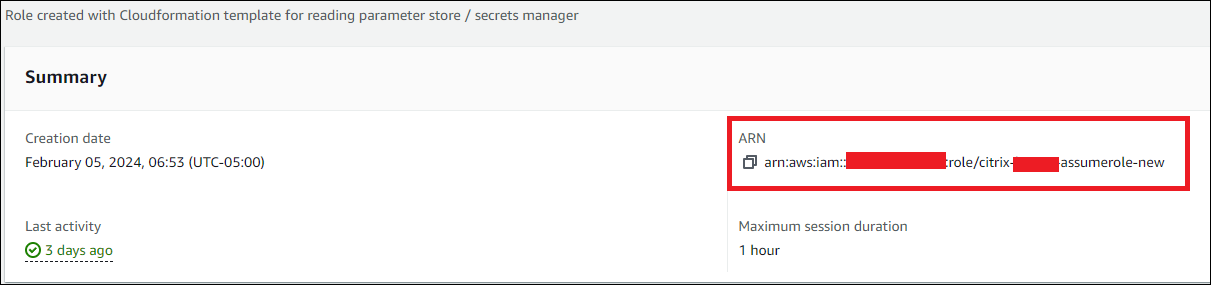
Nota:
La creación de la pila podría fallar porque ya se ha creado workspaces_DefaultRole. Esto no afecta a la creación de AssumeRole.
- Reanude el procedimiento desde el paso 3 en Conectar su cuenta de AWS.
(Opcional) Configurar BYOL para su cuenta
Bring Your Own License (BYOL) le permite importar y usar imágenes de escritorio de Windows 10 o Windows 11 para su implementación de Citrix DaaS para Amazon WorkSpaces Core. BYOL permite la tenencia dedicada para las conexiones de directorio y el acceso a imágenes de máquina basadas en EC2.
Importante:
Habilitar BYOL es un cambio permanente para su cuenta de AWS y solo se puede revertir eliminando todos los recursos y poniéndose en contacto con el soporte de AWS.
Puede configurar BYOL para una cuenta de AWS autenticada desde la lista de Cuentas o desde el panel de detalles de la cuenta.
Requisitos previos:
- La cuenta de AWS está en estado Autenticado.
- BYOL aún no se ha configurado para la cuenta.
- BYOL está habilitado en la consola de AWS WorkSpaces para su cuenta. Para habilitarlo, póngase en contacto con su administrador de cuentas de AWS, representante de ventas o el Centro de soporte de AWS. Para obtener más información, consulte Habilitar BYOL para su cuenta mediante la consola de Amazon WorkSpaces.
Para configurar BYOL para su cuenta, siga estos pasos:
- En Web Studio, vaya a Implementación rápida > Amazon WorkSpaces Core > Cuentas.
- Seleccione la cuenta de AWS para la que desea configurar BYOL.
-
Haga clic en Configurar BYOL. Se abrirá el asistente de Configurar BYOL.
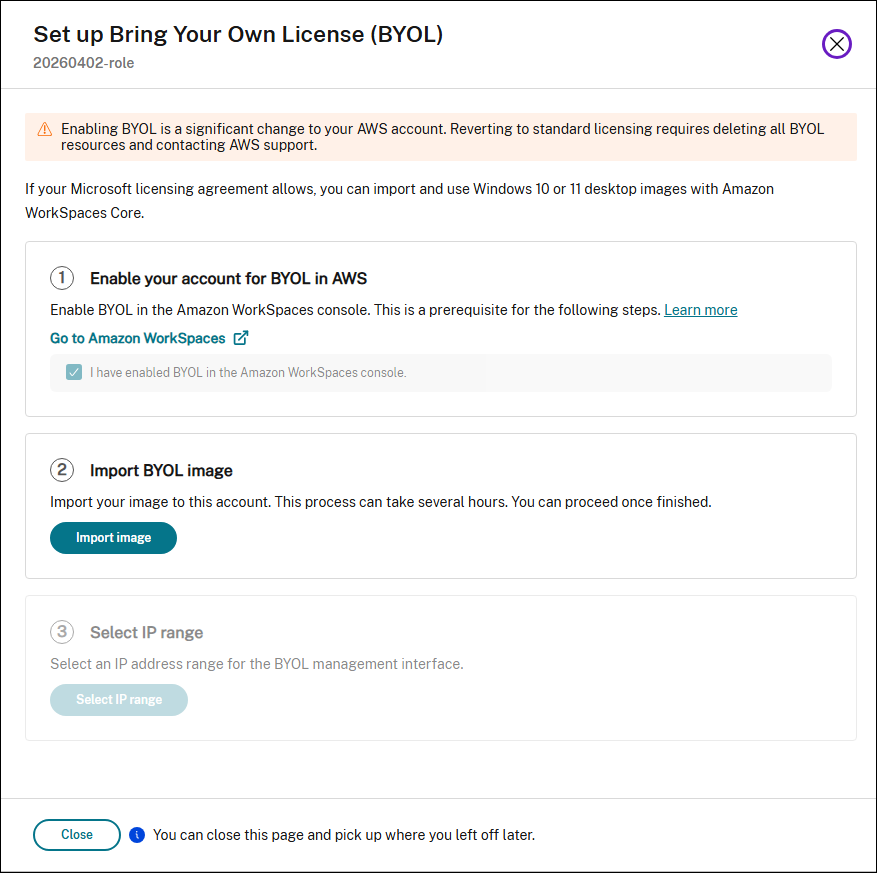
- En el paso Habilitar su cuenta para BYOL en AWS:
- Haga clic en Ir a Amazon WorkSpaces para abrir la consola de AWS WorkSpaces y habilitar BYOL para su cuenta.
- Después de habilitar BYOL en AWS, seleccione la casilla de verificación Confirmar que he habilitado BYOL.
- Haga clic en Siguiente.
-
En el paso Importar imagen BYOL, haga clic en Importar imagen para importar una imagen de escritorio de Windows 10 o Windows 11 a su cuenta.
Nota:
La importación de una imagen puede tardar varias horas. Puede cerrar esta página y volver más tarde para comprobar el estado de la importación.
Una vez completada la configuración de BYOL, el panel de detalles de la cuenta muestra el estado de BYOL, el rango de IP y las imágenes disponibles.
Crear una conexión de directorio
Nota:
Anule el registro de su directorio de AWS al principio de este paso. Después de crear una conexión de directorio con Citrix DaaS, el directorio seleccionado se registra para crear Amazon WorkSpaces con Citrix DaaS.
Este procedimiento crea una conexión que permite el acceso al Active Directory de su organización.
Requisitos previos:
- Una ubicación de recursos que contenga dos Cloud Connectors.
- Un grupo de seguridad.
- Una OU en su Active Directory.
Para obtener más información sobre los requisitos previos, consulte Antes de empezar.
Puede iniciar este procedimiento desde uno de estos dos lugares:
- Un enlace en la lista de comprobación de Introducción.
- Desde Studio, seleccione Studio > Quick Deploy > Amazon WorkSpaces Core > Conexiones de directorio. A continuación, haga clic en Crear conexión de directorio.
Siga la secuencia de Crear conexión de directorio:
- Conectar directorio: Seleccione la cuenta en el menú desplegable. Seleccione Dedicado o Compartido para la tenencia.
-
Ubicación del recurso: Seleccione la cuenta y el directorio. (La cuenta seleccionada debe tener al menos un directorio).
- Seleccione dos subredes en las que se implementarán las máquinas de escritorio. Las subredes deben estar en zonas de disponibilidad adecuadas.
- Especifique un nombre descriptivo para esta conexión.
- Cuando haya terminado, haga clic en Siguiente.
-
Configuración de la máquina virtual: La configuración que seleccione se aplica a todas las máquinas virtuales que utilizan esta conexión de directorio.
- La OU seleccionada debe coincidir con la OU a la que se dirige la directiva de grupo de Citrix.
- Seleccione un grupo de seguridad.
- Indique si desea otorgar privilegios de administrador a cada usuario asignado a las máquinas virtuales.
Importar una imagen
Este procedimiento le permite crear una experiencia de escritorio para sus usuarios. Ahora puede importar dos tipos de imágenes:
- Imagen EC2: Para importar esta imagen, el requisito previo es instalar Citrix Virtual Delivery Agent y todos sus controladores. La imagen también debe estar preparada para BYOL. Hay un script BYOL disponible en: BYOLChecker.zip.
- Imagen de Workspace: Para importar esta imagen, el requisito previo es instalar Citrix Virtual Delivery Agent y todos sus controladores.
Para importar la imagen, siga estos pasos:
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core, haga clic en Imágenes.
- En Mis imágenes, haga clic en Importar imagen.
- Requisitos previos: Proporciona los detalles de los requisitos previos para la imagen de EC2 y la imagen de Workspace. Haga clic en Siguiente: Elegir imagen.
-
Elegir imagen
- Proporcione un nombre descriptivo para la imagen.
- Seleccione una cuenta.
- En la lista desplegable Imagen, puede seleccionar imágenes de tipo EC2 o WSI.
- Si selecciona EC2, elija la aplicación que desea instalar en el menú desplegable Aplicación y haga clic en Siguiente: Resumen. Las imágenes de tipo EC2 solo admiten sesiones únicas.
- Si selecciona WSI, asegúrese de que la compatibilidad de la sesión y el proceso de ingesta se ajusten a la configuración de la imagen. Aunque una falta de coincidencia no sobrescribe la configuración de la imagen, podría causar un error de implementación debido a la incompatibilidad. Seleccione la compatibilidad de la sesión como sesión única o multisesión.
- Proporcione una descripción y haga clic en Siguiente: Resumen.
- Haga clic en Siguiente. Se abre la página Resumen.
-
En la página Resumen, revise la información proporcionada y haga clic en Importar imagen.
Nota:
La importación de una imagen puede tardar varias horas.
- Seleccione cualquier imagen y haga clic en Ver detalles. La página de detalles muestra las opciones seleccionadas al crear las imágenes, como Cuenta, Soporte de sesión, Tenencia, Aplicaciones y otras.
Nota:
Al crear una implementación, en la página Imagen y rendimiento:
- Si la conexión de directorio seleccionada tiene una tenencia dedicada, las imágenes que se muestran son solo de sesión única. En la página Escritorios, puede elegir crear escritorios con o sin asignación de usuarios.
- Si la conexión de directorio seleccionada tiene una tenencia compartida, las imágenes que se muestran son tanto de sesión única como de varias sesiones. Si selecciona una imagen con varias sesiones, en la página Escritorios, solo se habilitará la opción Crear escritorios sin asignar usuarios.
Requisitos para imágenes de tenencia dedicada
- Las imágenes deben ser de Windows 10 Pro o Windows 11 Pro.
- Ejecute el script BYOLChecker durante la preparación de la imagen.
- La imagen solo se puede configurar para soporte de sesión única.
- Al crear una imagen AMI en EC2, la instantánea debe estar sin cifrar.
- El protocolo de ingesta predeterminado durante la importación de imágenes es regular. Sin embargo, los clientes pueden optar por el protocolo de ingesta gráfica G4DN, que instala controladores adicionales y requiere máquinas de nivel superior.
- Durante la importación de imágenes, los clientes pueden añadir una aplicación de Office para instalar. Esto limitará la creación de espacios de trabajo a la implementación de usuarios preasignados.
- Las imágenes requieren que la conexión de directorio se configure como dedicada.
- Puede crear implementaciones de sesión única preasignadas o implementaciones de sesión única desacopladas (agrupadas).
Requisitos para imágenes de tenencia predeterminada o compartida
- Seleccione el paquete BYOP de Windows Server para crear un espacio de trabajo.
- El espacio de trabajo debe estar sin cifrar y solo se admite el modo Always On.
- Conéctese al espacio de trabajo desde el conector utilizando la dirección IP privada a través de RDP e inicie sesión con las mismas credenciales de usuario a las que está asignado el espacio de trabajo. La imagen no se puede guardar si hay varios perfiles de usuario en la máquina.
- Instale el VDA y ejecute la aplicación de comprobación de imágenes.
- El VDA se puede configurar como de sesión única o de varias sesiones.
- Reinicie el espacio de trabajo y guárdelo como una imagen.
- Una vez guardada la imagen, se puede importar al entorno de Citrix.
- El protocolo de ingesta predeterminado durante la importación de imágenes es regular. Sin embargo, si el paquete base era G4DN, puede optar por el protocolo de ingesta gráfica G4DN.
- Las imágenes requieren que la conexión del directorio esté configurada como compartida.
- Si configuró y guardó la imagen como de sesión única, puede crear implementaciones de sesión única preasignadas o implementaciones de sesión única desacopladas (agrupadas).
- Si configuró y guardó la imagen como de varias sesiones, solo puede crear implementaciones de varias sesiones desacopladas (agrupadas).
Compatibilidad con el sistema operativo, el tipo de directorio y la compatibilidad con sesiones
| Imagen | Compatibilidad con sesiones | Tenencia de directorio de AWS | Tipo de implementación | Persistencia |
|---|---|---|---|---|
| Windows Desktop 11 Pro | Sesión única | Dedicado | Dedicado o agrupado | Persistente |
| Windows Desktop 10 Pro | Sesión única | Dedicado | Dedicado o agrupado | Persistente |
| Windows Server 2022 | Multisesión | Compartido | Agrupado | Persistente |
| Windows Server 2022 | Sesión única | Compartido | Dedicado o agrupado | Persistente |
| Windows Server 2019 | Multisesión | Compartido | Agrupado | Persistente |
| Windows Server 2019 | Sesión única | Compartido | Dedicado o Agrupado | Persistente |
Nota:
Todas las instancias son persistentes y, al usar la función de grupos, las instancias se asignan según el primer uso. Las instancias permanecen aprovisionadas sin un usuario asignado. Cuando un usuario inicia sesión por primera vez, esa instancia se le asigna para todos los inicios de sesión futuros.
Integrar la imagen de Microsoft Office 2019 al importar una imagen
Para integrar la imagen de Microsoft Office 2019 al importar una imagen:
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core, haga clic en Imágenes.
- En Mis imágenes, haga clic en Importar imagen.
- En Importar imagen > Requisitos previos, haga clic en Siguiente: Elegir imagen.
- En Importar imagen > Elegir imagen:
- Seleccione una cuenta en el menú desplegable Cuenta.
- Seleccione una AMI en el menú desplegable AMI.
- Introduzca el nombre de la imagen en el campo Nombre.
- Seleccione Incluir Microsoft Office 2019 Professional Plus en la imagen.
- Introduzca una descripción en el campo Descripción.
- En Importar imagen > Elegir imagen, haga clic en Siguiente: Resumen.
- En Elegir imagen > Resumen, asegúrese de que aparezca Seleccionado para Microsoft Office 2019.
- En Mis imágenes, haga clic en Importar imagen. El estado de la imagen implementada recientemente se muestra como importando hasta que finaliza la operación de importación.
- En Mis imágenes, seleccione la imagen implementada recientemente y haga clic en Ver detalles.
- En el panel Detalles, el campo Microsoft Office 2019 muestra Incluido.
Nota:
Solo las siguientes versiones del sistema operativo son compatibles:
- Windows 10, versión 21H2 (actualización de diciembre de 2021)
- Windows 10, versión 22H2 (actualización de noviembre de 2022)
- Windows 10 Enterprise LTSC 2019 (1809) (1809)
- Windows 10 Enterprise LTSC 2021 (21H2) (21H2)
- Windows 11, versión 22H2 (versión de octubre de 2022)
Crear una imagen personalizada a partir de una instancia de WorkSpaces existente
Para crear una imagen personalizada para un usuario:
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core, seleccione Implementaciones.
- Seleccione la implementación que contiene las máquinas que desea administrar y haga clic en Ver detalles.
-
En el panel Implementación, en la pestaña Usuarios, seleccione el Usuario cuyo estado de espacio de trabajo esté disponible y haga clic en Crear imagen personalizada.
Panel de implementación(/en-us/citrix-daas/media/deployment-pane.png)
Nota:
Solo puede crear una imagen personalizada para la implementación cuyo estado de espacio de trabajo esté disponible.
-
En el panel Crear imagen personalizada:
- verificar la información de Propiedades de imagen, SO y Cuenta del usuario seleccionado.
- Tenga en cuenta el mensaje de advertencia que indica el tiempo que la implementación del escritorio estará en modo de mantenimiento durante el proceso.
- Rellene los campos obligatorios como Nombre de imagen y Descripción. El campo Nombre de imagen sugiere los caracteres permitidos para los nombres de imagen.
- Haga clic en Crear. Se abre la ventana del nodo Imágenes.
- Haga clic en el botón Actualizar. La imagen personalizada recién creada aparece con el Estado como Pendiente.
- Seleccione la imagen personalizada y haga clic en Ver detalles. Se abre la ventana Imagen con detalles como Estado, Cuenta, ID, SO y Descripción.
- Haga clic en Implementaciones en la navegación izquierda. El Estado de la nueva implementación se muestra como Actualizando.
-
Seleccione la nueva implementación y haga clic en Ver detalles.
- En el panel Implementación, la pestaña Mantenimiento se muestra como Activado.
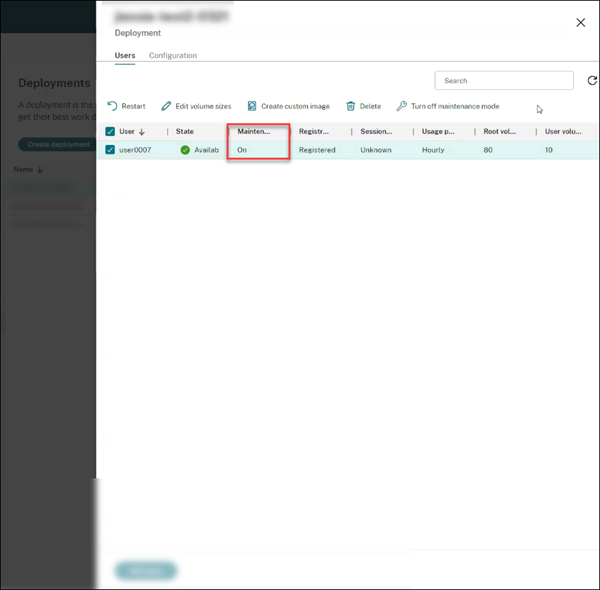
Como práctica recomendada:
- Utilice una Virtual Private Cloud (VPC) independiente que no esté conectada a su entorno de producción.
- Para Windows WorkSpaces, evite configurar objetos de directiva de grupo (GPO) antes de crear la imagen. Para obtener más información, consulte Prácticas recomendadas.
- Utilice un conector de AD dedicado para la creación de imágenes.
- Utilice una unidad organizativa (OU) dedicada en Active Directory para la creación de imágenes. Para obtener más información, consulte Prácticas recomendadas para la creación correcta de imágenes BYOL para Amazon WorkSpaces.
Crear una implementación
Una implementación es un grupo de escritorios a los que los usuarios pueden acceder desde su tienda. Este procedimiento especifica las características de las máquinas virtuales que se implementarán como escritorios y qué usuarios de AD pueden utilizarlas.
Nota:
Amazon establece el nombre del equipo cuando se crea el espacio de trabajo y se utiliza como identificador para garantizar la precisión de los datos del espacio de trabajo. No puede modificar el nombre del equipo con Citrix DaaS para Amazon Workspaces Core.
Requisitos previos
Complete todos los pasos enumerados en Preparar y crear una implementación.
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core > Implementaciones, haga clic en Crear implementación.
- En la página Imagen y rendimiento,
- si selecciona una tenencia dedicada, como conexión de directorio, el menú desplegable de imágenes mostrará las imágenes que tienen tenencia dedicada. Las imágenes con tenencia dedicada solo admiten sesiones únicas.
- si selecciona una tenencia compartida como conexión de directorio, el menú desplegable Imagen enumera las imágenes que tienen tenencia predeterminada. Las imágenes con tenencia compartida admiten sesiones únicas y múltiples.
- Seleccione los tamaños de rendimiento y de volumen raíz. Haga clic en Siguiente: Cifrado.
-
Cifrado: En la sección Seleccionar preferencia de clave de cifrado:
- La opción Usar clave KMS administrada por AWS está seleccionada de forma predeterminada. Esto cifra tanto el volumen raíz como el de usuario y es administrado por AWS.
- Si selecciona la opción Usar clave administrada por el cliente, asegúrese de crear primero la clave en AWS Key Management. Una vez creada, introduzca la clave en el campo Alias de clave y haga clic en Siguiente: Escritorios.
Nota:
Las claves de cifrado se pueden encontrar en la consola de Key Management Service (KMS) en Claves administradas por AWS o Claves administradas por el cliente.
-
Escritorios:
- Se ha añadido una nueva opción para seleccionar Crear escritorios sin asignar usuarios. Si selecciona esta opción, se recomienda configurar la ubicación del perfil de usuario para que se almacene en la unidad D: o en una ubicación externa. De forma predeterminada, el perfil de usuario se almacena en la unidad C:. Los datos y la configuración del usuario en la unidad C: se pierden si reconstruye el WorkSpace. Especifique el número de escritorios que desea añadir a la implementación. El tipo de asignación de escritorio para esta opción es Grupo aleatorio sin asignar. Haga clic en Siguiente: Resumen.
Nota:
La opción Crear escritorios sin asignar usuarios no está disponible para imágenes con aplicaciones proporcionadas por AWS. Por lo tanto, debe asignar usuarios al crear escritorios.
- Si selecciona la opción existente Asignar usuarios al crear escritorios, busque y seleccione los usuarios a los que se les permitirá acceder a los escritorios. Si desea personalizar los tamaños de volumen para un usuario, seleccione Editar tamaños de volumen de usuario y raíz y, a continuación, especifique los tamaños. El tipo de asignación de escritorio para esta opción es Estático preasignado. Haga clic en Siguiente: Resumen.
- Resumen: Revise la información proporcionada y asigne un nombre de implementación. Haga clic en Crear implementación. La página Implementación muestra la nueva columna Escritorios con los detalles del escritorio asignado.
- Volver a sincronizar: Haga clic en Volver a sincronizar para una implementación que esté en estado Pendiente o si el número de máquinas enumeradas en una implementación no coincide con el número de máquinas enumeradas en AWS.
- Seleccione una implementación y haga clic en Ver detalles. La página de detalles de la implementación muestra tres pestañas:
- Escritorios: Seleccione un escritorio y se mostrarán los ajustes a modificar.
- Aplicaciones: Esta pestaña le permite añadir nuevas aplicaciones y eliminar las existentes. Para obtener más información sobre cómo añadir aplicaciones a una implementación existente, consulte Paso 6. Aplicaciones.
- Usuarios: Esta pestaña solo está disponible para implementaciones no asignadas, para asignar usuarios o grupos para iniciar el escritorio. Haga clic en Agregar. Actualice la configuración requerida y haga clic en Buscar ahora. Puede seleccionar más de un usuario de la tabla y hacer clic en Aceptar > Listo. Puede añadir más usuarios y también eliminar un usuario existente seleccionando las opciones adecuadas.
- Configuración: Esta pestaña muestra el tipo de asignación del escritorio seleccionado. Si es un escritorio no asignado, el Tipo de asignación de escritorio es Grupo aleatorio no asignado.
Integrar aplicaciones de Microsoft 365 para Windows
Para integrar las aplicaciones de Microsoft 365, consulte Aplicaciones de Microsoft 365 para empresas ahora disponibles en los servicios de Amazon WorkSpaces y Microsoft 365 Bring Your Own License (BYOL).
Administrar máquinas en una implementación
Además de las funciones de administración de máquinas descritas en Administrar catálogos de máquinas, para algunas acciones, puede seleccionar máquinas para administrar desde una implementación.
Para administrar máquinas en una implementación:
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core, seleccione Implementaciones.
- En el panel Implementaciones, seleccione la implementación que contiene las máquinas que desea administrar.
- Haga clic en Ver detalles.
- En el panel Detalles de la implementación, seleccione la máquina que desea administrar.
- De las acciones mostradas, seleccione la acción que desea realizar en la máquina:
- Haga clic en Editar tamaño de volumen para cambiar el tamaño de volumen de la máquina.
- Haga clic en Eliminar para eliminar la máquina de la implementación y de AWS. Si una máquina está en un grupo de entrega, solo se puede eliminar si está en modo de mantenimiento.
- Haga clic en Activar/desactivar modo de mantenimiento para activar el modo de mantenimiento (si está desactivado) o desactivarlo (si está activado) para la máquina.
Agregar aplicaciones a una implementación
Para agregar aplicaciones a una implementación existente:
- En Web Studio > Implementación rápida > Amazon WorkSpaces Core, seleccione Implementaciones.
- En el panel Implementaciones, seleccione la implementación a la que quiere agregar las aplicaciones.
- Haga clic en Agregar aplicaciones. Se abre el panel Agregar aplicación.
- Haga clic en el menú Agregar y seleccione una de las siguientes fuentes para agregar las aplicaciones:
- Desde el menú Inicio
- Manualmente
- Paquetes de aplicaciones
- Existente
- Grupo de aplicaciones
Para obtener más información sobre cómo agregar aplicaciones a una implementación existente, consulte Paso 6. Aplicaciones.
Usar escritorios persistentes con un perfil de usuario no persistente
Workspace Environment Management™ se puede usar para configurar los ajustes de Profile Management para habilitar escritorios persistentes con perfiles de usuario no persistentes. Esto le proporciona una experiencia de escritorio personalizable a la vez que mantiene una gestión sencilla y un almacenamiento centralizado de los perfiles de usuario, creando una solución flexible y escalable para entornos de escritorio virtual. Haga lo siguiente para configurar el ajuste:
- Desde la consola de WEM, vaya a Conjunto de configuración > Directivas y perfiles > Configuración de Citrix Profile Management.
- Seleccione Habilitar configuración de Profile Management y vaya a la ficha Administración de perfiles.
- Seleccione Eliminar perfiles almacenados en caché localmente al cerrar sesión.
Referencia
Permisos de acceso programático de la cuenta de AWS
La cuenta de usuario de AWS debe tener ciertos permisos de acceso programático para realizar llamadas a la API a la capa de recursos de AWS. El acceso programático crea un ID de clave de acceso y una clave de acceso secreta. Puede crear una directiva que contenga estos permisos en la consola de IAM. Como se muestra en los siguientes gráficos, puede usar el editor visual (agregando los permisos uno por uno) o el JSON (agregando el fragmento a continuación). Para obtener más información, consulte Crear un usuario de IAM en su cuenta de AWS.
-
En la ficha Editor visual, agregue los permisos uno por uno.
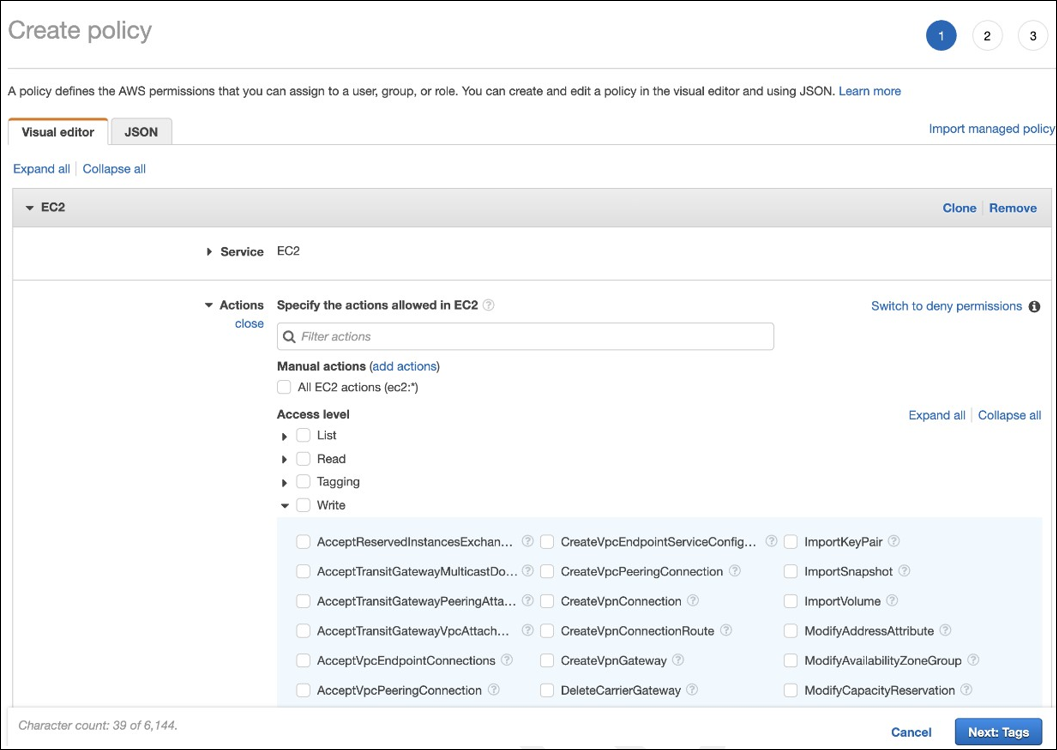
-
En la ficha JSON, agregue el fragmento que se muestra después del siguiente gráfico.
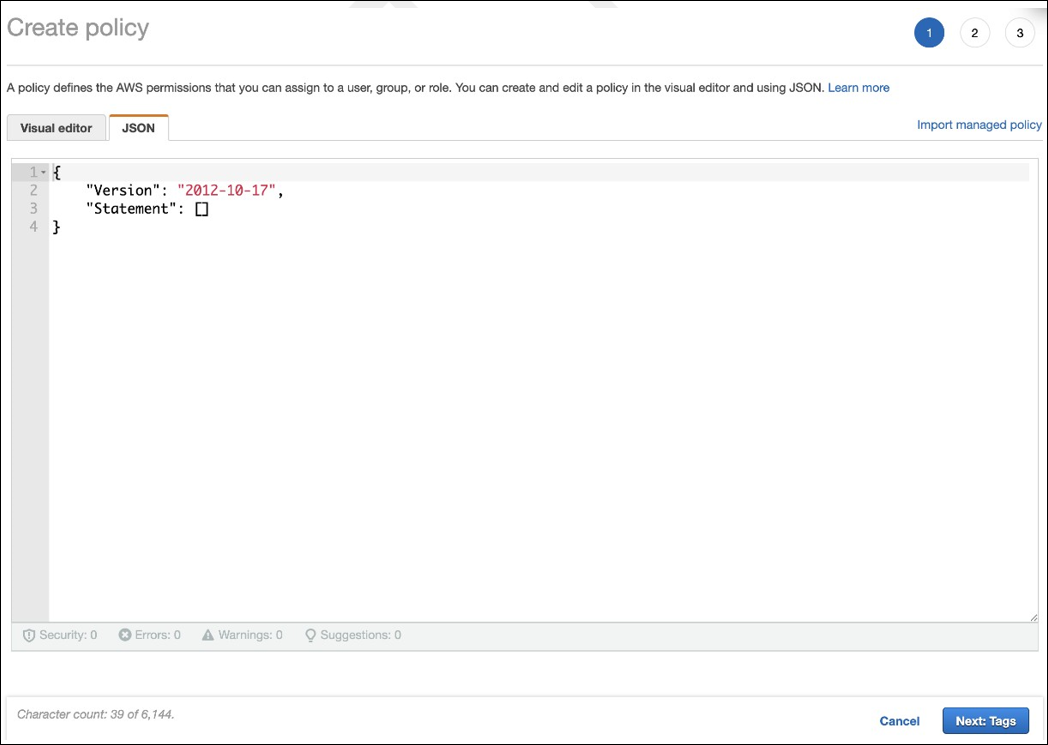
Permisos necesarios
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                    "workdocs:DeregisterDirectory",
                    "workdocs:RegisterDirectory",
                    "workdocs:AddUserToGroup",
                    "ec2:ImportInstance",
                    "ec2:DescribeImages",
                    "ec2:DescribeImageAttribute"
                    "ec2:CreateKeyPair",
                    "ec2:DescribeKeyPairs",
                    "ec2:ModifyImageAttribute",
                    "ec2:DescribeVpcs",
                    "ec2:DescribeSubnets",
                    "ec2:RunInstances",
                    "ec2:DescribeSecurityGroups",
                    "ec2:CreateTags",
                    "ec2:DescribeRouteTables",
                    "ec2:DescribeInternetGateways",
                    "ec2:CreateSecurityGroup",
                    "ec2:DescribeInstanceTypes",
                    "servicequotas:ListServices",
                    "servicequotas:GetRequestedServiceQuotaChange",
                    "servicequotas:ListTagsForResource",
                    "servicequotas:GetServiceQuota",
                    "servicequotas:GetAssociationForServiceQuotaTemplate",
                    "servicequotas:ListAWSDefaultServiceQuotas",
                    "servicequotas:ListServiceQuotas",
                    "servicequotas:GetAWSDefaultServiceQuota",
                    "servicequotas:GetServiceQuotaIncreaseRequestFromTemplate",
                    "servicequotas:ListServiceQuotaIncreaseRequestsInTemplate",
                    "servicequotas:ListRequestedServiceQuotaChangeHistory",
                    "servicequotas:ListRequestedServiceQuotaChangeHistoryByQuota",
                    "sts:DecodeAuthorizationMessage",
                    "ds:*",
                    "workspaces:*",
                    "iam:GetRole",
                    "iam:GetContextKeysForPrincipalPolicy",
                    "iam:SimulatePrincipalPolicy"

                ],
                "Resource": "*"
            }
        ]
}
<!--NeedCopy-->
En este artículo
- Introducción
- Preparar y crear una implementación
- Antes de empezar
- Crear una ubicación de recursos
- Conectar su cuenta de AWS
- Crear una conexión de directorio
- Importar una imagen
- Crear una implementación
- Integrar aplicaciones de Microsoft 365 para Windows
- Administrar máquinas en una implementación
- Agregar aplicaciones a una implementación
- Usar escritorios persistentes con un perfil de usuario no persistente
- Referencia