This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
(パートナー管理者) マルチテナントDaaS展開を管理する
この記事では、Citrix Service Provider (パートナー) がCitrix CloudでマルチテナントDaaS環境をセットアップおよび管理する方法について説明します。
CSPパートナーの要件の詳細については、要件を参照してください。
注:
シングルテナントDaaS展開をセットアップし、この顧客のDaaSリソースを管理するには、DaaSスタートガイドに記載されている標準プロセスに従ってください。
ステップ1:顧客の追加
この手順に従って、パートナーとOrg IDを共有するマルチテナント顧客をオンボーディングします。この手順は、パートナーとOrg IDを共有するシングルテナントをオンボーディングする場合にも適用されます。
-
Citrix Service Provider™ (CSP) の資格情報を使用してCitrix Cloudにサインインします。左上のメニューで[マイ顧客]を選択します。
-
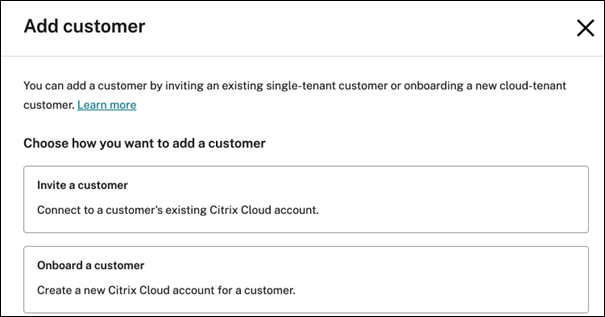
[マイ顧客]ダッシュボードで、[Cloud-tenant]タブを選択し、[顧客の追加]をクリックして、[顧客のオンボーディング]を選択します。
-
必須フィールドに入力し、[追加]をクリックします。
注:
顧客を追加すると、顧客のクラウドアカウントが作成され、お客様(パートナー管理者)がそのテナントのフルアクセス管理者として自動的に追加されます。
既存のスタンドアロンOrg IDとクラウドアカウントを持つシングルテナント顧客を接続するには、次の手順に従います。
-
[マイ顧客]ダッシュボードで、[Cloud-tenant]タブを選択し、[顧客の追加]をクリックして、[顧客の招待]を選択します。
-
既存のCitrix Cloud顧客と接続するには、Citrix Cloud URLを顧客に送信します。詳細については、「顧客との接続を作成する」を参照してください。顧客はあなたを自分のアカウントのフルアクセス管理者として追加する必要があります。詳細については、「Citrix Cloudアカウントに管理者を追加する」を参照してください。
ステップ2:Citrix®マルチテナントDaaSを顧客に追加する
- CSP資格情報を使用してCitrix Cloudにサインインします。左上のメニューでMy Customersを選択します。
-
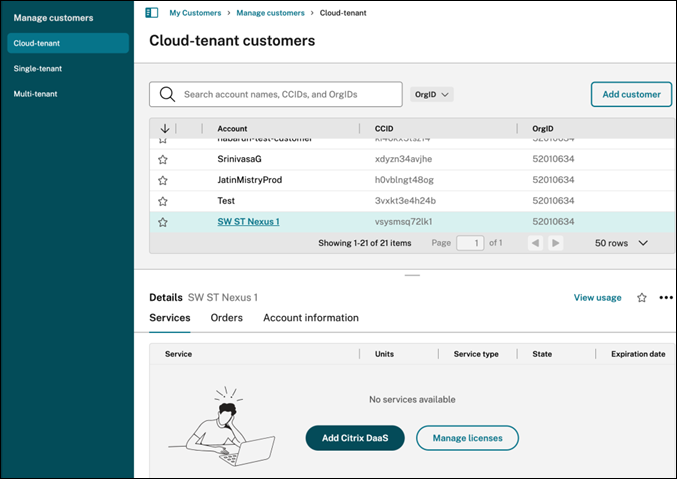
My Customersダッシュボードから、Cloud-tenantタブに移動し、顧客を選択し、選択した顧客の下部にあるDetailsパネルで、Add Citrix DaaSをクリックします。
-
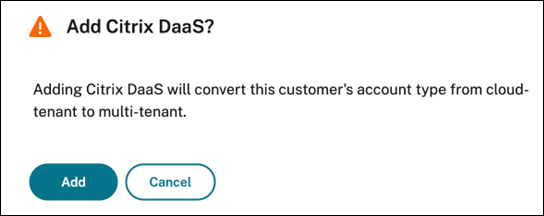
Addをクリックして確定します。
ヒント:
パートナー管理者が新しいテナントに対してAdd DaaSを実行できない場合は、次の要件が満たされていることを確認してください。
- サインインしている管理者が、テナントのCitrix Cloudアカウントでフルアクセス権限を持っていること。
- Citrix Service Providerアカウントが、必要なマルチテナントCitrix DaaSエンタイトルメントを持っていること。
この手順を完了すると、顧客はCitrix DaaSサブスクリプションにオンボーディングされます。
オンボーディングが完了すると、Citrix DaaSに新しい顧客スコープが自動的に作成されます。このスコープはStudio表示で確認できます。このスコープはその顧客固有のものです。スコープの名前を変更することはできますが、削除することはできません。
このスコープを使用して、他の管理者のアクセスを調整します。たとえば、10社の顧客と2人の管理者がいるとします。固有のスコープを使用すると、1人の管理者のアクセスを3社の顧客のみに制限できます。もう1人の管理者は、その3社の顧客のうち1社と、さらに2社の顧客にアクセスできます。詳細については、「顧客への管理者アクセスを制御する」を参照してください。
ステップ3:リソースの場所を設定する
リソースの場所には、顧客にアプリとデスクトップを提供するマシンと、Citrix Cloud Connectorなどのインフラストラクチャコンポーネントが格納されます。詳細については、「Citrix Cloudへの接続」を参照してください。
マルチテナントDaaS展開では、テナントはリソースの場所とそれに関連付けられたドメインによって分離されます。各テナントは独自のクラウドアカウントを持っていますが、すべてのテナントリソースの場所とそのクラウドコネクタは、CSPのパートナーアカウントから展開および管理する必要があります。詳細なアーキテクチャと展開オプションについては、「Citrix Service Provider DaaSリファレンスアーキテクチャ」を参照してください。
ステップ4:ドメインをフェデレートする
フェデレートされたドメインを使用すると、顧客ユーザーは、テナント顧客に指定されたリソースの場所にアタッチされたドメインの資格情報を使用して、ストアにサインインできます。この動作により、リソースの場所がCitrix Cloudアカウントにある間でも、テナントアカウントで定義されたカスタムストアURL(例:customer.cloud.com)を使用して顧客ユーザーがアクセスできる専用ストアを顧客に提供できます。顧客がCSPストアURL(例:csppartner.cloud.com)を使用してアクセスできる共有ストアと並行して、専用ストアを提供できます。
顧客が専用ストアにアクセスできるようにするには、管理している適切なドメインに顧客を追加します。StoreFront Cloudを介してストアを構成した後、顧客のユーザーはストアにサインインし、利用可能にしたアプリとデスクトップにアクセスできます。
ドメインに顧客を追加する
- CSPの資格情報を使用してCitrix Cloudにサインインします。左上のメニューで[IDおよびアクセス管理]を選択します。
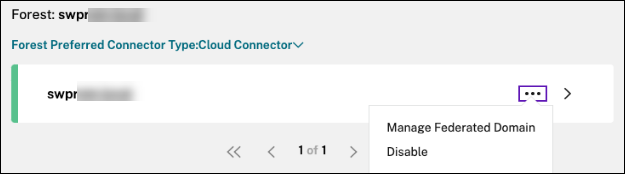
- [ドメイン]タブで、顧客に関連するドメインを見つけ、ドメインの省略記号メニューから[フェデレートされたドメインの管理]を選択します。
-
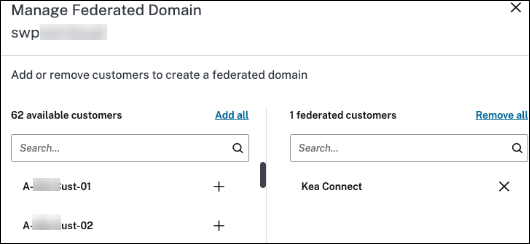
[フェデレートされたドメインの管理]カードの[利用可能な顧客]列で、ドメインに追加する顧客を選択し、顧客名の横にあるプラス記号をクリックします。選択した顧客が[フェデレートされた顧客]列に表示されます。他の顧客を追加するには、この手順を繰り返します。完了したら、[適用]を選択します。
ドメインから顧客を削除する
管理しているドメインから顧客を削除すると、顧客のユーザーは、そのドメインの資格情報を使用してストアにアクセスできなくなります。
- Citrix Cloudメニューから[IDおよびアクセス管理]を選択し、次に[ドメイン]を選択します。
- 管理するドメインを見つけて省略記号ボタンを選択します。[フェデレートされたドメインの管理]を選択します。
- フェデレーションされた顧客のリストから、削除する顧客を見つけるか検索し、Xボタンを選択します。すべて削除を選択して、リスト内のすべての顧客をドメインから削除します。選択した顧客は、利用可能な顧客のリストに移動します。
- 適用を選択します。
- 選択した顧客を確認し、顧客の削除を選択します。
ステップ5:ゾーンをテナントスコープに割り当てる
ゾーンをテナントにスコープできるようになりました。ゾーンをテナントのスコープに割り当てると、テナント管理者はそのゾーン内で独自のホスティング接続とマシンカタログを管理できます。テナント用に設定したリソースの場所に相当するゾーンを割り当てます。
ゾーンをテナントのスコープに割り当てるには:
- Citrix DaaS Studioコンソールで、管理 > ゾーンに移動します。
-
テナントのリソースの場所と名前が一致するゾーンを選択し、ゾーンの編集を選択します。
ゾーンの編集(/en-us/citrix-daas/media/csp-edit-zone.png)
-
スコープタブで、テナントのスコープを選択し、保存を選択します。
ゾーンへのスコープの割り当て(/en-us/citrix-daas/media/csp-assign-scope-to-zone.png)
ステップ6:テナントスコープのポリシーセットを作成する
テナント管理者は、そのスコープに割り当てられたポリシーセット内でのみポリシーを管理できます。テナントがポリシーを独立して管理できるようにするには、ポリシーセットを作成し、それをテナントのスコープに割り当てます。その後、テナント管理者はそのポリシーセット内でポリシーを作成および管理できます。
ポリシーセットはデフォルトでは有効になっていません。この機能を使用するには、まずポリシーセットを有効にし、次にポリシーセットを作成してテナントスコープに割り当てます。
ステップ7:アプリとデスクトップを配信するためのカタログとグループを設定する
注記:
テナント顧客のDaaSをパートナー管理者として管理するには、CSPのクラウドアカウントに切り替える必要があります。そのためには、右上のメニューでアカウント名をクリックし、[顧客の変更] をクリックします。
カタログとは、同一の仮想マシンのグループです。カタログを作成する際、イメージは(他の設定とともに)マシンを作成するためのテンプレートとして使用されます。詳細については、「マシンカタログの作成」を参照してください。
デリバリーグループとは、1つ以上のマシンカタログから選択されたマシンの集合です。デリバリーグループは、どのユーザーがそれらのマシンを使用できるか、およびそれらのユーザーが利用できるアプリケーションまたはデスクトップを指定します。詳細については、「デリバリーグループの作成」を参照してください。
アプリケーショングループを使用すると、アプリケーションのコレクションを管理できます。異なるデリバリーグループ間で共有されるアプリケーション、またはデリバリーグループ内のユーザーのサブセットによって使用されるアプリケーションに対して、アプリケーショングループを作成できます。詳細については、「アプリケーショングループの作成」を参照してください。
テナントのマシンカタログとデリバリーグループは、2つの方法で作成できます。パートナー管理者がパートナーアカウントで作成し、関連するテナントスコープに割り当てるか、テナント管理者が自身のテナントクラウドアカウントから作成します。
グループを構成する際は、次の点を確認してください。
- デリバリーグループのスコープは、マシンカタログのスコープのサブセットです。たとえば、カタログのスコープがAとBであるとします。デリバリーグループのスコープは、AまたはB、あるいはAとBのいずれかになります。
- アプリケーショングループのスコープは、デリバリーグループのスコープのサブセットです。たとえば、アプリケーショングループに関連付けられているデリバリーグループのスコープがAとBであるとします。アプリケーショングループのスコープは、AまたはB、あるいはAとBのいずれかになります。
- マルチテナント展開におけるセキュリティ上の考慮事項として、前述のすべてのオブジェクトを特定のテナントスコープで分離することをお勧めします。
注記:
パートナーStudioコンソールは、スコープを自動的に適用しません。適切なテナントのマシンカタログ、デリバリーグループ、およびアプリケーショングループを作成する際は、適切なスコープを選択する責任があります。
ステップ8:顧客への管理者アクセスを制御する
Citrix DaaSを顧客に追加したときに作成された一意のスコープを使用して、顧客への管理者アクセスを制御できます。アクセスは、管理者を追加するとき、または後で構成できます。
Citrix DaaSで役割とスコープを使用してアクセスを制限する方法については、「委任管理」を参照してください。
制限付きアクセス権を持つパートナー管理者を追加する
- CSP資格情報を使用してCitrix Cloudにサインインし、利用可能なアカウントリストからパートナーアカウントを選択します。
- 左上のメニューで、[IDおよびアクセス管理] を選択します。
- [管理者] タブで、[管理者を追加] を選択し、[Citrix Identity] を選択します。
- 管理者として追加するユーザーのメールアドレスを入力し、[招待] を選択します。
- 管理者に対して適切なアクセス権限を構成します。管理者にCitrix Cloudおよびすべてのサブスクライブ済みサービスの管理制御を付与しない限り、Citrixでは[カスタムアクセス] を選択することをお勧めします。
- [カスタムアクセス] を選択した後、必要に応じてCitrix DaaSのロールとスコープのペアを1つ以上選択します。顧客用に作成された一意のスコープを含むエントリのみを有効にしてください。
- ロールとスコープのペアの選択が完了したら、[招待を送信] を選択します。
管理者が招待を承諾すると、割り当てたアクセス権が付与されます。
管理者の委任管理権限を編集する
- CSP資格情報を使用してCitrix Cloudにサインインし、利用可能なアカウントリストからパートナーアカウントを選択します。
- 左上のメニューで、[IDおよびアクセス管理] を選択します。
- [管理者] タブで、管理者の省略記号メニューから [アクセスを編集] を選択します。
- 必要に応じて、Citrix DaaSのロールとスコープのペアを選択またはクリアします。顧客用に作成された一意のスコープを含むエントリのみを有効にしてください。
- [保存] を選択します。
DaaS管理者とその割り当てられた役割およびスコープを表示する
- CSP資格情報を使用して、Citrix Cloudパートナーアカウントにサインインします。
- 左上のメニューで、DaaSタイルを選択します。
- 左側のペインで、管理者を選択します。
情報は3つのタブで利用できます。
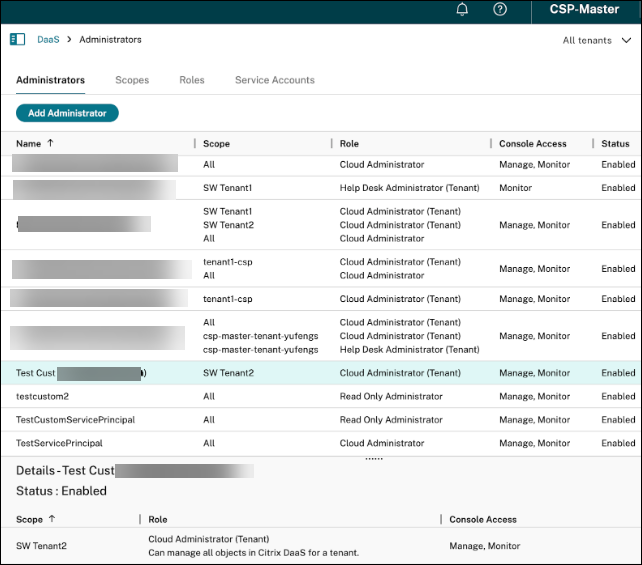
- 管理者タブには、作成された管理者と、その役割およびスコープが一覧表示されます。
- 役割タブには、すべての役割が一覧表示されます。役割の詳細を表示するには、中央のペインで役割を選択します。そのペインの下部には、オブジェクトの種類と役割に関連付けられた権限が一覧表示されます。下部のペインで管理者タブを選択すると、現在この役割を持つ管理者の一覧が表示されます。
- スコープタブには、Citrixパートナーの顧客向けに生成されたスコープを含む、すべてのスコープが一覧表示されます。
監査のために管理者アクティビティをエクスポートする
マルチテナントのCitrix DaaS環境では、複数のテナント顧客がDaaSインスタンスを共有します。各テナントには、独自のスコープ付き管理アクセス権があります。役割とスコープの可視性を高めることは、安全な委任を確保し、監査を簡素化するのに役立ちます。
テナントアカウントで定義されているすべてのテナントレベルの管理者役割は、パートナーのStudioコンソールにある管理者ダッシュボードに自動的に同期されます。フルアクセス権限を持つパートナー管理者は、レポートおよび分析のためにデータをCSVファイルとしてエクスポートできます。
さらに監査を行うには、管理者アクティビティ履歴をStudioのログノードからエクスポートすることもできます。
ステップ9:ストアを構成する
顧客は、顧客のクラウドアカウントで定義された一意のcustomer.cloud.comまたはカスタムURLを持つ独自のストアを持つことができます。このストアは、顧客のユーザーが公開されたアプリとデスクトップにアクセスする場所です。あるいは、CSPはパートナーブランドのストアURLをさまざまなテナント顧客と共有することもできます。
パートナー共有ストアのURLを表示または構成するには:
- CSP資格情報を使用して、Citrix Cloudパートナーアカウントにサインインします。
- 左上のメニューからStoreFront Cloudを選択します。
ストアへのアクセスと認証を変更できます。ストアの外観と設定をカスタマイズすることもできます。詳細については、以下の記事を参照してください。
テナント顧客のストアURLを表示または構成するには:
-
テナント顧客のCitrix Cloudアカウントにサインインします。
-
StoreFront Cloudに移動します。
注:
- テナントアカウントで使用される認証方法については、テナントアカウントで構成する前に、パートナー管理者が親CSPアカウントのIDおよびアクセス管理で同じ方法を有効にする必要があります。
- マルチテナント環境でユーザーのSSOを処理するためにCitrix Federated Authentication Service (FAS)が展開されているシナリオでは、詳細についてFASマルチテナントサポートドキュメントを参照してください。
顧客のサービスを監視する
CSP環境では、Monitorダッシュボードは非CSP環境と同じように機能しますが、同じDaaSインスタンスの下に複数のテナントスコープが表示されます。詳細については、Monitorを参照してください。
デフォルトでは、Monitorダッシュボードにはすべてのテナント顧客のデータが表示されます。特定のテナントの情報を表示するには、右上のすべてのテナントドロップダウンリストからテナントスコープを選択します。
パートナー管理者が顧客のモニター表示を見る機能は、フル管理者の構成されたアクセスによって制御されることに留意してください。アクセスには、顧客の一意のスコープを含むロールとスコープのペアが含まれている必要があります。
組み込みロールを使用してアクセスを構成した場合:組み込みロールは、管理者がStudio表示を見ることができるかどうかを制御します。Monitorノードの可視性を含まないロールと顧客スコープのペアのみを選択した場合、その管理者は選択した顧客のMonitorノードを見ることができません。たとえば、管理者にRead Only Administrator,customerABCアクセスを付与した場合、読み取り専用管理者はMonitor表示にアクセスできないため、そのパートナー管理者はcustomerABCのMonitorノードを見ることができません。
顧客からDaaSサービスを削除する
前提条件:
- 顧客スコープがCitrix DaaSオブジェクトにリンクされていないことを確認してください。リンクされている場合、サービスを削除できません。スコープのリンクを解除するには、Studio > Administrators > Scopesに移動してスコープを編集します。
- 顧客スコープを把握し、管理するには、「スコープの作成と管理」を参照してください。
顧客からDaaSサービスを削除するには:
-
顧客に対するフルアクセス権限を持つパートナー管理者資格情報を使用して、Citrix Cloudパートナーアカウントにサインインします。
-
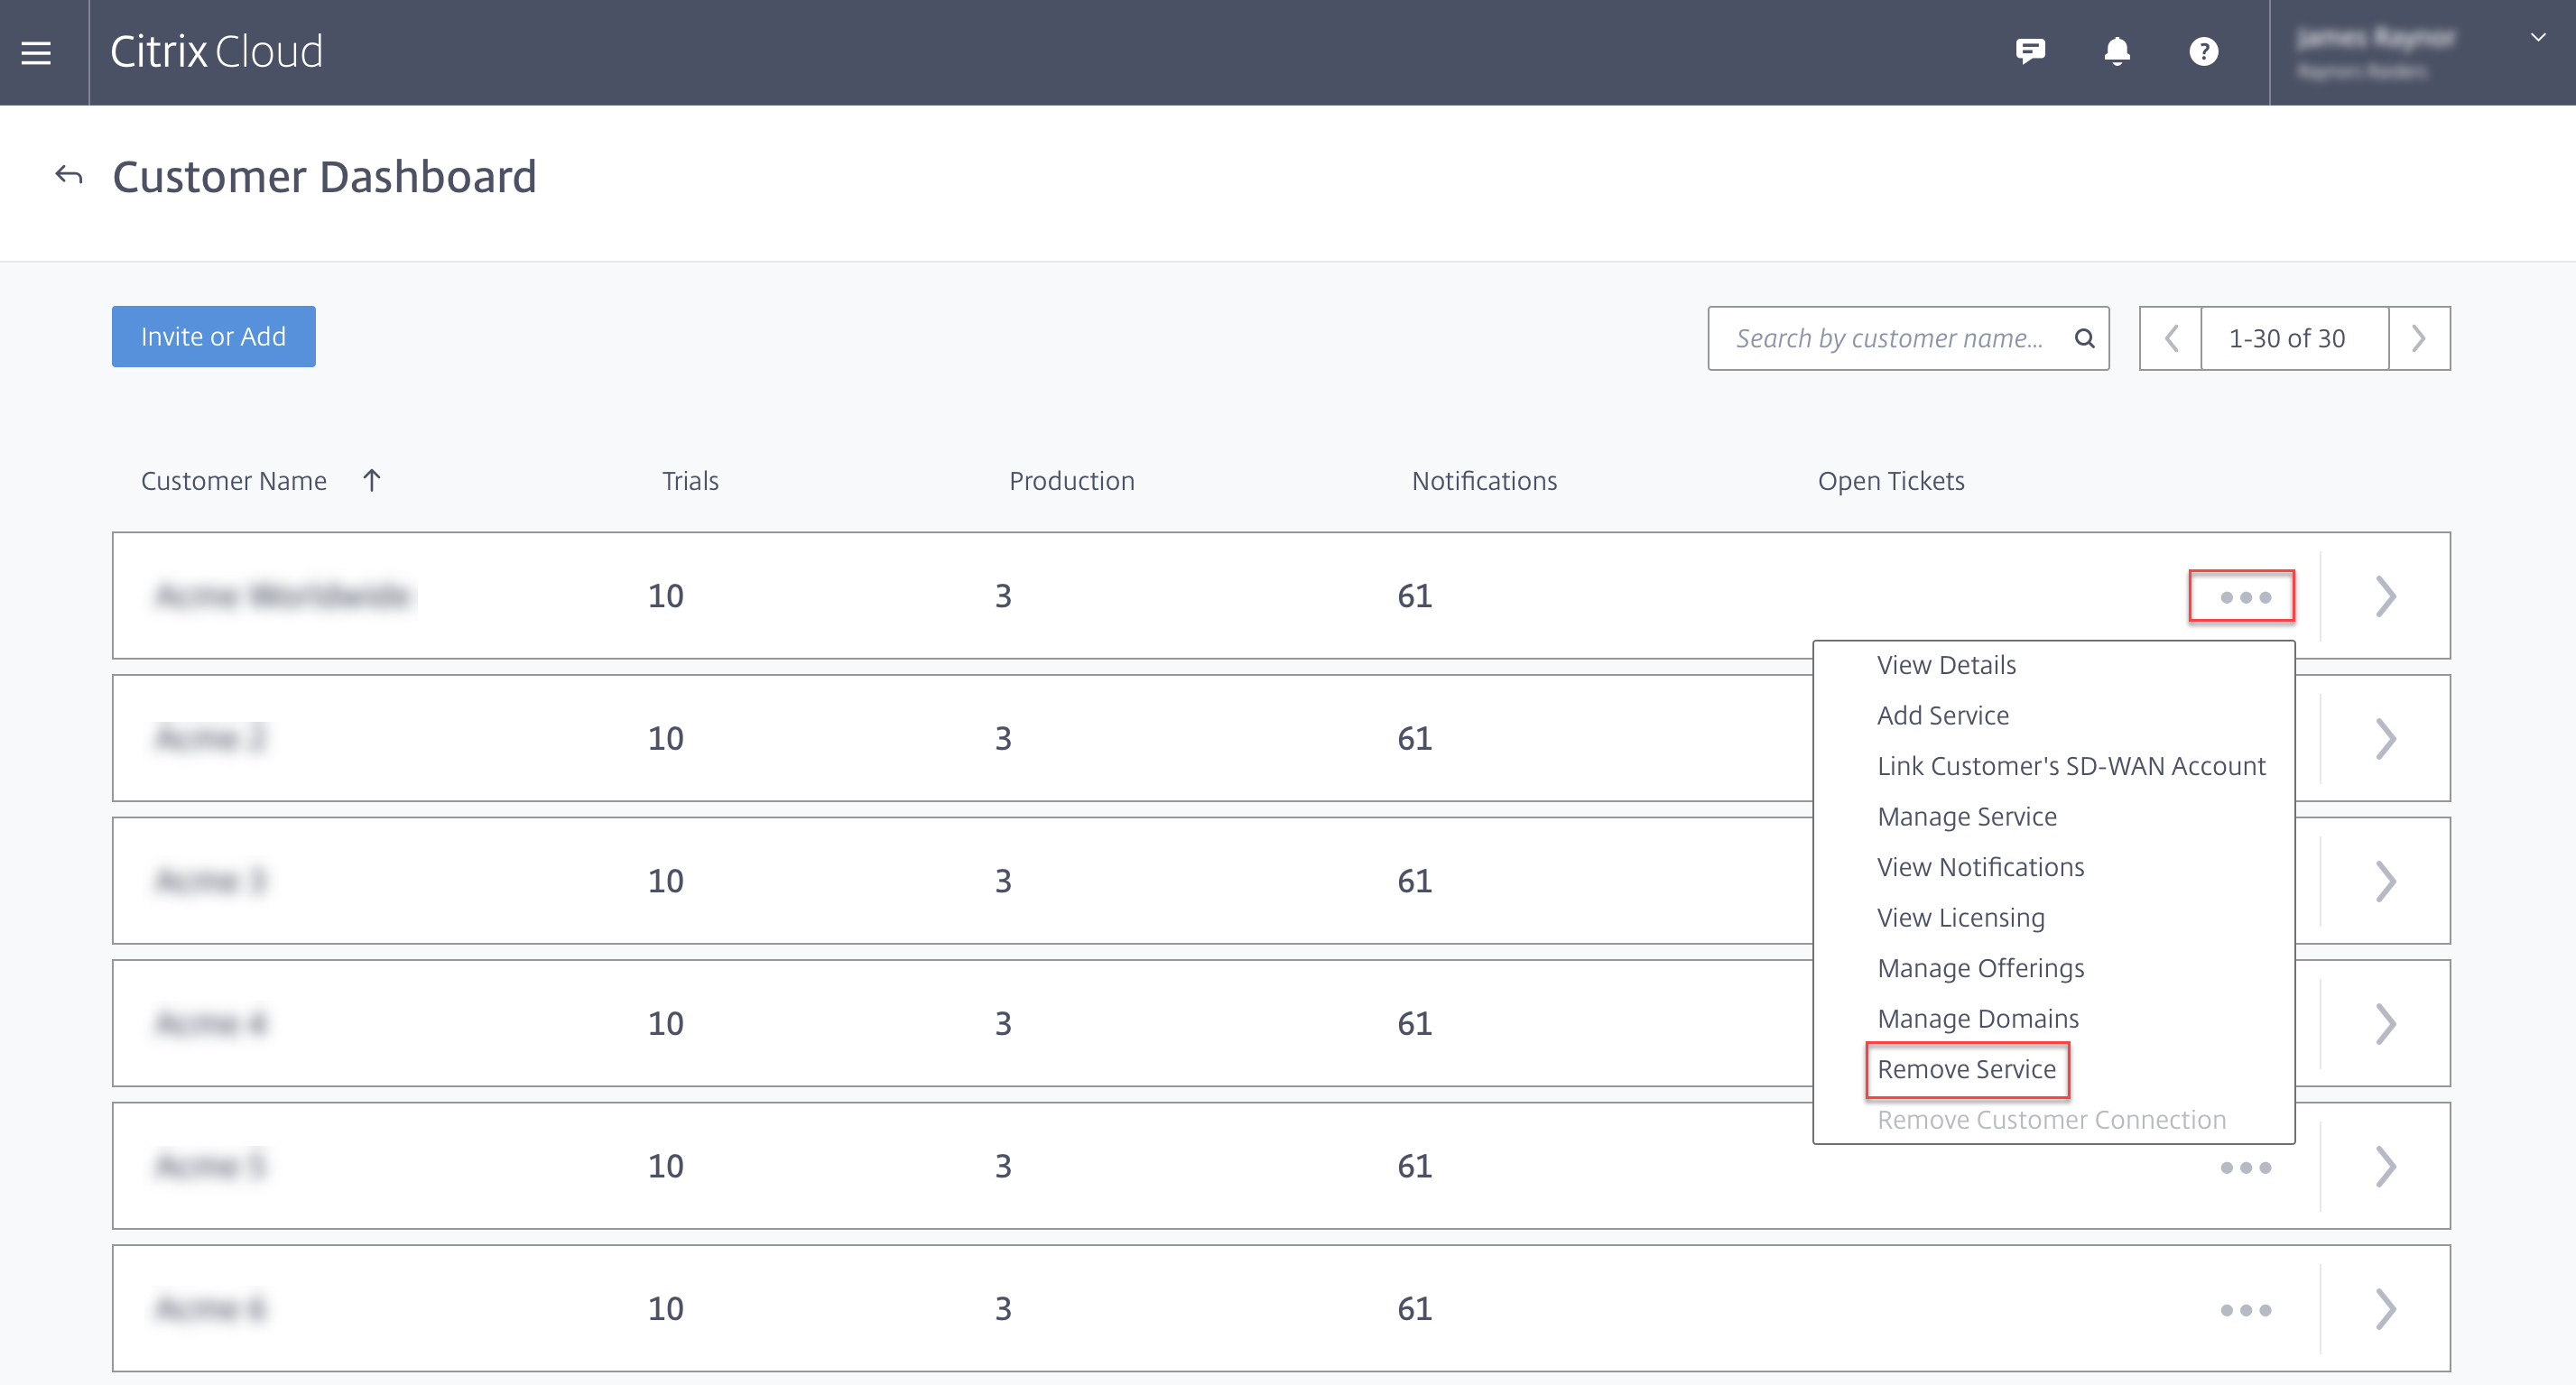
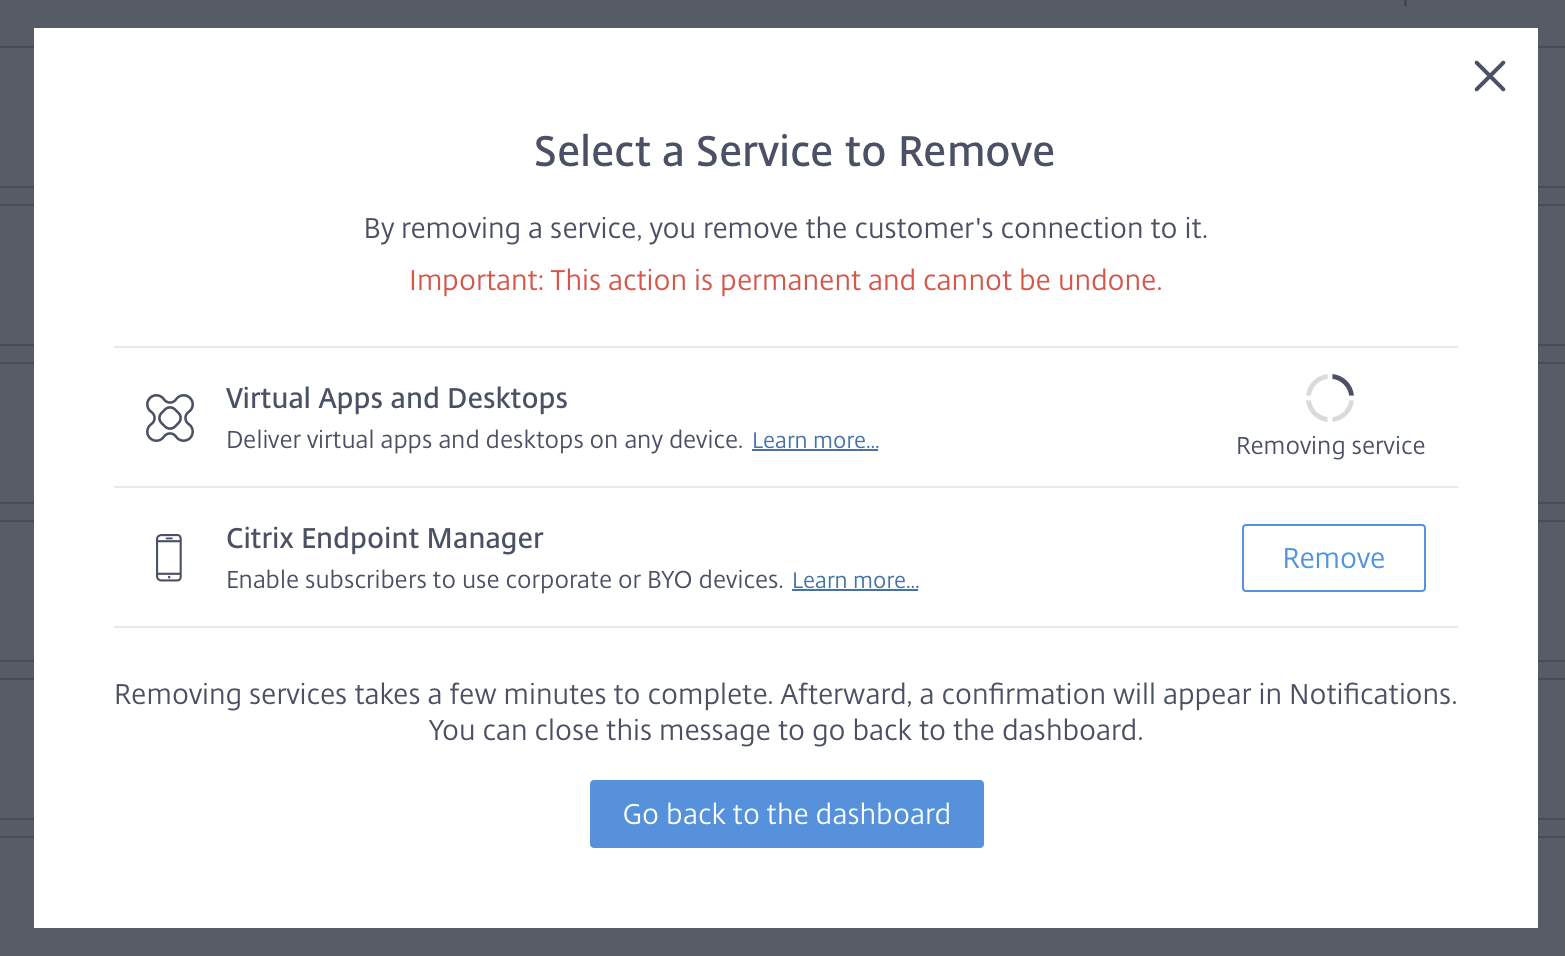
My Customersダッシュボードで、Multi-tenantタブに移動し、顧客を見つけて、顧客の横にある省略記号メニュー(…)をクリックし、Citrix DaaSを削除を選択します。
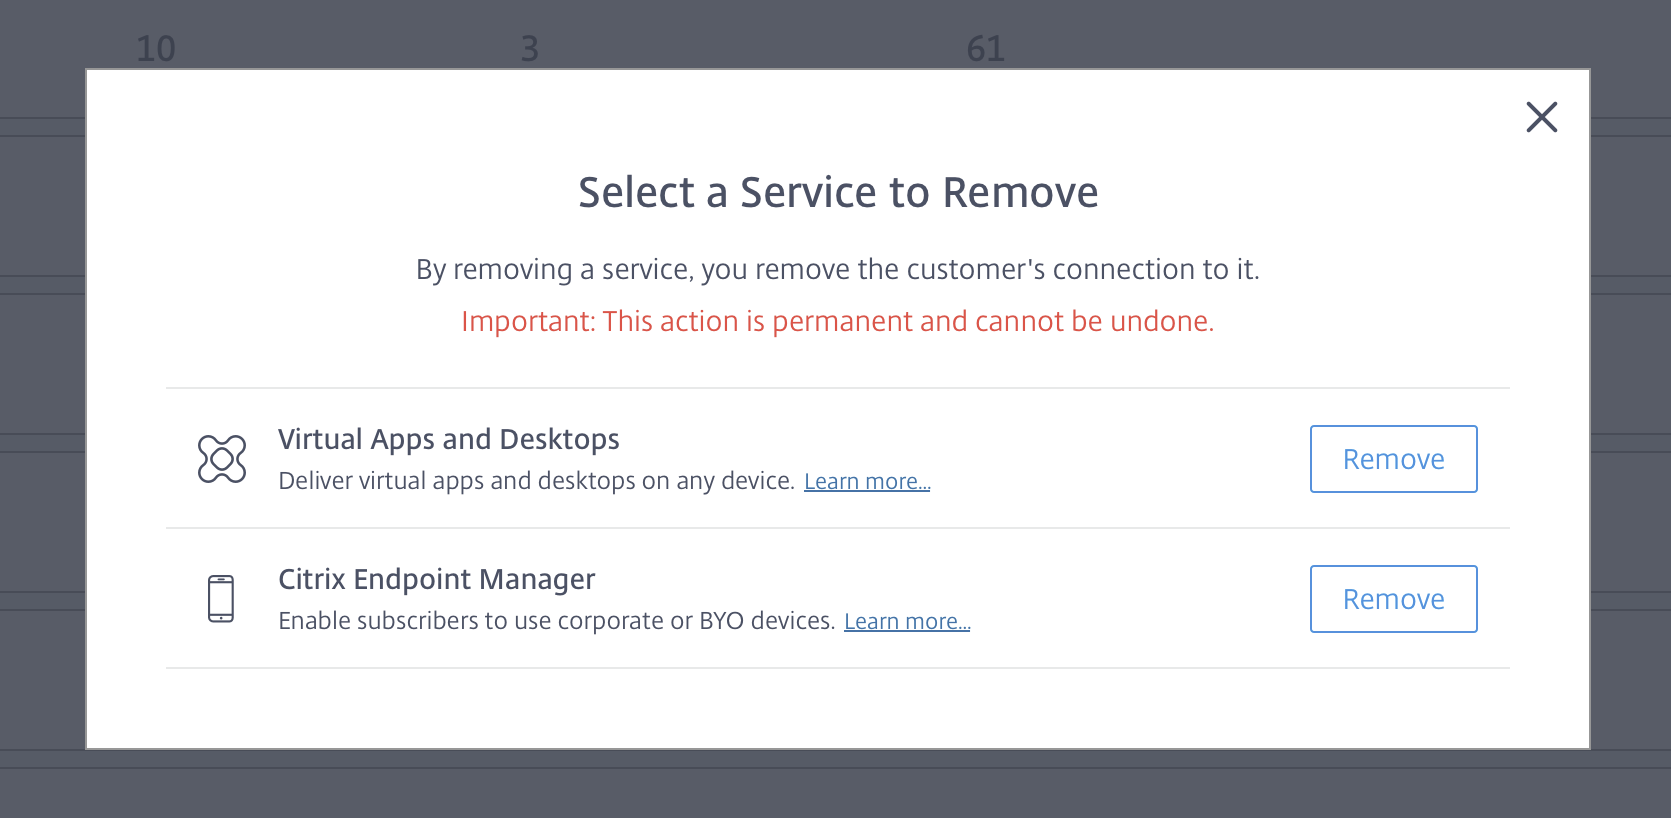
次のダイアログボックスが表示されます。
-
削除をクリックしてサービスを削除します。
共有
共有
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.