Gérer les groupes de mise à disposition
Introduction
Cet article décrit les procédures de gestion des groupes de mise à disposition depuis la console de gestion. En plus de modifier les paramètres spécifiés lors de la création du groupe, vous pouvez configurer d’autres paramètres qui ne sont pas disponibles lors de la création d’un groupe de mise à disposition.
Les procédures sont organisées selon les catégories : général, utilisateurs, machines et sessions. Certaines tâches couvrent plus d’une catégorie. Par exemple, « Empêcher les utilisateurs de se connecter aux machines » est décrit dans la catégorie machines, mais cela affecte également les utilisateurs. Donc, si vous ne trouvez pas une tâche dans une catégorie, vérifiez une catégorie connexe.
D’autres articles contiennent également des informations connexes :
- Applications contiennent des informations sur la gestion des applications dans les groupes de mise à disposition.
- La gestion des groupes de mise à disposition nécessite les autorisations du rôle intégré Administrateur de groupe de mise à disposition. Pour plus de détails, consultez Administration déléguée.
Général
- Afficher les détails du groupe
- Modifier les propriétés préférées
- Modifier le type de mise à disposition
- Modifier les adresses StoreFront™
- Modifier le niveau fonctionnel
- Gérer les groupes de mise à disposition Accès au PC distant
- Modifier la licence d’un groupe de mise à disposition
- Organiser les groupes de mise à disposition à l’aide de dossiers(#organize-delivery-groups-using-folders)
- Gérer la protection des applications(#manage-app-protection)
- Modifier la capacité de suspension pour un groupe de mise à disposition(#change-suspend-capability-for-a-delivery-group)
Afficher les détails du groupe
- Utilisez la fonction de recherche pour localiser un groupe de mise à disposition spécifique. Reportez-vous à Rechercher des instances pour obtenir des instructions.
- Dans les résultats de la recherche, sélectionnez un groupe si nécessaire.
- Reportez-vous au tableau suivant pour obtenir des descriptions des colonnes du groupe.
- Cliquez sur un onglet dans le volet d’informations inférieur pour plus d’informations sur ce groupe.
| Colonne | Description |
|---|---|
| Groupe de mise à disposition | Le nom du groupe et le type de session. Les types de session incluent OS à session unique et OS multi-session. |
| Mise à disposition | Le type de ressources mises à disposition à partir de ce groupe. Les valeurs possibles incluent Applications, Bureaux et Applications et Bureaux. « Attribution statique de machines » apparaît si le groupe de mise à disposition est composé de machines dédiées. |
| Session en cours d’utilisation | Le nombre de machines configurées et le nombre de machines qui sont dans un état déconnecté. |
| Nombre alloué | Le nombre de machines dans le catalogue attribuées à un groupe de mise à disposition. |
| Dossier | L’emplacement du groupe dans l’arborescence des Groupes de mise à disposition. Il affiche le nom du dossier dans lequel se trouve le groupe (y compris la barre oblique inverse finale), ou - si le groupe est au niveau racine. |
Modifier les propriétés préférées
Les propriétés préférées contrôlent la manière dont les utilisateurs accèdent et lancent les ressources à partir d’un groupe de mise à disposition. Pour modifier les propriétés préférées d’un groupe de mise à disposition, suivez ces étapes :
- Depuis Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Préférences, modifiez l’un des paramètres du tableau suivant.
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou, sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
| Paramètre | Description |
|---|---|
| Description | Le texte que les utilisateurs finaux voient. |
| Activer le groupe de mise à disposition | Indique si le groupe de mise à disposition est activé. |
| Fuseau horaire
|
Le fuseau horaire dans lequel résident les machines de ce groupe de mise à disposition. Ce paramètre affiche automatiquement le fuseau horaire défini dans Paramètres > Date et heure pour un groupe de mise à disposition nouvellement créé. Vous pouvez choisir un fuseau horaire différent pour le groupe de mise à disposition si nécessaire. Le menu déroulant répertorie les fuseaux horaires pris en charge par le site.
Remarque : La modification du fuseau horaire d’un groupe de mise à disposition peut entraîner le redémarrage des machines de ce groupe. Pour éviter cela, assurez-vous de modifier les paramètres de fuseau horaire en dehors des heures de production. |
| Activer Secure ICA® | Sécurise les communications vers et depuis les machines du groupe de mise à disposition à l’aide de SecureICA, qui chiffre le protocole ICA. Le niveau par défaut est 128 bits. Le niveau peut être modifié à l’aide du SDK. Citrix® recommande d’utiliser davantage de méthodes de chiffrement, telles que le chiffrement TLS, lors de la traversée de réseaux publics. De plus, SecureICA ne vérifie pas l’intégrité des données. |
Modifier le type de mise à disposition d’un groupe de mise à disposition
Le type de mise à disposition indique ce que le groupe peut fournir : des applications, des bureaux ou les deux.
Avant de passer d’un type applications à un type Bureaux, supprimez toutes les applications du groupe.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Type de mise à disposition, sélectionnez le type de mise à disposition souhaité.
- Sélectionnez Appliquer pour appliquer les modifications et laisser la fenêtre ouverte. Ou, sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Modifier les adresses StoreFront
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page StoreFront, indiquez si vous spécifierez une adresse de serveur StoreFront ultérieurement (Manuellement) ou sélectionnez Ajouter nouveau pour spécifier les serveurs StoreFront que vous souhaitez utiliser (Automatiquement).
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou, sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Vous pouvez également spécifier les adresses des serveurs StoreFront à partir de l’onglet Paramètres dans le nœud Groupes de mise à disposition.
Modifier le niveau fonctionnel
Modifiez le niveau fonctionnel du groupe de mise à disposition après avoir mis à niveau les VDA sur ses machines et les catalogues de machines contenant les machines utilisées dans le groupe de mise à disposition.
Avant de commencer :
- Si vous utilisez Citrix Provisioning™ (anciennement Provisioning Services), mettez à niveau la version du VDA dans la console Citrix Provisioning.
- Démarrez les machines contenant le VDA mis à niveau afin qu’elles puissent s’enregistrer auprès de Citrix DaaS. Ce processus informe la console des modifications à apporter au groupe de mise à disposition.
- Si vous devez continuer à utiliser des versions antérieures du VDA, les nouvelles fonctionnalités du produit pourraient ne pas être disponibles. Pour plus d’informations, consultez la documentation de mise à niveau.
Pour modifier le niveau fonctionnel d’un groupe de mise à disposition :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier le niveau fonctionnel dans la barre d’actions. L’action Modifier le niveau fonctionnel apparaît uniquement si des VDA mis à niveau sont détectés.
L’affichage vous indique quelles machines, le cas échéant, ne peuvent pas être modifiées au niveau fonctionnel et pourquoi. Vous pouvez ensuite annuler l’action de modification, résoudre les problèmes de machine, puis effectuer à nouveau l’action de modification.
Une fois la modification terminée, vous pouvez restaurer les machines à leurs états précédents. Sélectionnez le groupe de mise à disposition, puis sélectionnez Annuler la modification du niveau fonctionnel dans la barre d’actions.
Gérer les groupes de mise à disposition Remote PC Access
Si une machine d’un catalogue de machines Remote PC Access n’est pas attribuée à un utilisateur, la machine est temporairement attribuée à un groupe de mise à disposition associé à ce catalogue. Cette attribution temporaire permet d’attribuer la machine à un utilisateur ultérieurement.
L’association groupe de mise à disposition-catalogue de machines a une valeur de priorité. La priorité détermine à quel groupe de mise à disposition la machine est attribuée lorsqu’elle s’enregistre auprès du système ou lorsqu’un utilisateur a besoin d’une attribution de machine : plus la valeur est faible, plus la priorité est élevée. Si un catalogue de machines Remote PC Access a plusieurs attributions de groupes de mise à disposition, le logiciel sélectionne la correspondance avec la priorité la plus élevée. Utilisez le SDK PowerShell pour définir cette valeur de priorité.
Lors de leur première création, les catalogues de machines Remote PC Access sont associés à un groupe de mise à disposition. Cette association signifie que les comptes de machine ou les unités d’organisation ajoutés ultérieurement au catalogue peuvent être ajoutés au groupe de mise à disposition. Cette association peut être activée ou désactivée.
Pour ajouter ou supprimer une association de catalogue de machines Remote PC Access avec un groupe de mise à disposition :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe Remote PC Access.
- Dans la section Détails, sélectionnez l’onglet Catalogues de machines, puis sélectionnez un catalogue Remote PC Access.
- Pour ajouter ou restaurer une association, sélectionnez Ajouter des bureaux. Pour supprimer une association, sélectionnez Supprimer l’association.
Modifier la licence d’un groupe de mise à disposition
Pour modifier le droit de licence d’un groupe de mise à disposition, suivez ces étapes :
-
Sélectionnez Groupes de mise à disposition dans le volet de navigation.
-
Sélectionnez un groupe, puis cliquez sur Modifier dans la barre d’actions.
-
Sur la page Attribution de licence, sélectionnez la licence que le groupe doit utiliser.
-
Cliquez sur Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou, cliquez sur Enregistrer pour appliquer les modifications et fermer la fenêtre.
Pour plus d’informations sur les droits au niveau du groupe de mise à disposition, consultez la section Licences multi-types.
Organiser les groupes de mise à disposition à l’aide de dossiers
Créez des dossiers pour organiser les groupes de mise à disposition afin d’y accéder facilement.
Conseil :
Vous pouvez définir votre vue par défaut préférée (vue de dossier ou vue de liste) pour le nœud Groupes de mise à disposition en cliquant sur l’icône Dossier en haut à droite de la barre d’actions.
Rôles requis
Par défaut, vous devez disposer du rôle intégré suivant pour créer et gérer des dossiers de groupes de mise à disposition : Administrateur cloud, Administrateur complet ou Administrateur de groupe de mise à disposition. Si nécessaire, vous pouvez personnaliser les rôles pour la création et la gestion des dossiers de groupes de mise à disposition. Pour plus d’informations, consultez la section Autorisations requises.
Créer un dossier de groupe de mise à disposition
Avant de commencer, planifiez la façon d’organiser vos groupes de mise à disposition. Tenez compte des points suivants :
- Vous pouvez imbriquer des dossiers jusqu’à cinq niveaux (à l’exclusion du dossier de nœud par défaut).
- Un dossier peut contenir des groupes de mise à disposition et des sous-dossiers.
-
Tous les nœuds de Studio (tels que Catalogues de machines, Groupes de mise à disposition, Applications et Groupes d’applications) partagent la même arborescence de dossiers dans le back-end. Pour éviter les conflits de noms lors du renommage ou du déplacement de dossiers, utilisez des noms uniques pour les dossiers de premier niveau sur les différents nœuds.
Si vous créez un dossier à l’aide de la cmdlet SDK
New-BrokerAdminFolderet que vous souhaitez qu’il apparaisse sous le nœud Groupes de mise à disposition, vous devez ajouter les métadonnéesContainsDeliveryGroupsà l’aide de la cmdletSet-BrokerAdminFolderMetadata.Exemple :
 Set-BrokerAdminFolderMetadata -AdminFolderId {adminFolderUid} -Name ContainsDeliveryGroups -Value true
 <!--NeedCopy-->
Pour créer un dossier de groupe de mise à disposition, suivez les étapes suivantes :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Dans la hiérarchie des dossiers, sélectionnez un dossier, puis sélectionnez Créer un dossier dans la barre Action.
- Saisissez un nom pour le nouveau dossier, puis cliquez sur Terminé.
Conseil :
Si vous créez un dossier à un emplacement non souhaité, vous pouvez le faire glisser vers l’emplacement correct.
Déplacer un groupe de mise à disposition
Vous pouvez déplacer un groupe de mise à disposition entre des dossiers. Voici les étapes détaillées :
-
Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
-
Affichez les groupes par dossier. Vous pouvez également activer Afficher tout au-dessus de la hiérarchie des dossiers pour afficher tous les groupes en même temps.
-
Cliquez avec le bouton droit sur un groupe, puis sélectionnez Déplacer le groupe de mise à disposition.
-
Sélectionnez le dossier vers lequel vous souhaitez déplacer le groupe, puis cliquez sur Terminé.
Conseil :
Vous pouvez faire glisser un groupe vers un dossier.
Gérer les dossiers de groupes de mise à disposition
Vous pouvez supprimer, renommer et déplacer des dossiers de groupes de mise à disposition.
Vous ne pouvez supprimer un dossier que s’il ne contient pas de groupes de mise à disposition, ni lui ni ses sous-dossiers.
Pour gérer un dossier, suivez les étapes suivantes :
-
Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
-
Dans la hiérarchie des dossiers, sélectionnez un dossier, puis sélectionnez une action dans la barre Action selon vos besoins :
- Pour renommer le dossier, sélectionnez Renommer le dossier.
- Pour supprimer le dossier, sélectionnez Supprimer le dossier.
- Pour déplacer le dossier, sélectionnez Déplacer le dossier.
-
Suivez les instructions à l’écran pour terminer les étapes restantes.
Autorisations requises
Le tableau suivant répertorie les autorisations requises pour effectuer des actions sur les dossiers de groupes de mise à disposition.
| Action | Autorisations requises |
|---|---|
| Créer des dossiers de groupes de mise à disposition | Créer un dossier de groupe de mise à disposition |
| Supprimer des dossiers de groupe de mise à disposition | Supprimer un dossier de groupe de mise à disposition |
| Déplacer des dossiers de groupe de mise à disposition | Déplacer un dossier de groupe de mise à disposition |
| Renommer des dossiers de groupe de mise à disposition | Modifier un dossier de groupe de mise à disposition |
| Déplacer des groupes de mise à disposition vers des dossiers | Modifier un dossier de groupe de mise à disposition et modifier les propriétés du groupe de mise à disposition |
Gérer la protection des applications
Les informations suivantes complètent l’article (/fr-fr/citrix-virtual-apps-desktops/secure/app-protection.html) sur la protection des applications dans la documentation Citrix Virtual Apps and Desktops. Pour utiliser la protection des applications dans un déploiement Citrix DaaS, suivez les instructions générales de cet article, en tenant compte des détails suivants.
-
Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
-
Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
-
Sur la page Protection des applications, vous pouvez voir les options suivantes :
Options Description Ne pas appliquer Sélectionnez cette option pour ne pas appliquer le paramètre. Appliquer à ce groupe de mise à disposition Sélectionnez les options Anti-keylogging et/ou Anti-capture de touches. Passez la souris sur chacun de ces paramètres pour lire les détails dans l’info-bulle. Appliquer contextuellement
Pour appliquer ce paramètre, configurez la stratégie d’accès dans la page Paramètres de la stratégie d’accès. - Cliquez sur Stratégie d’accès dans le volet gauche, puis cliquez sur Ajouter.
- Sur la page Ajouter une stratégie, effectuez les opérations suivantes
- i. Saisissez un Nom de stratégie et configurez les paramètres selon vos besoins.
- ii. Dans les champs Filtre et Valeur, saisissez les détails et cliquez sur Terminé. La nouvelle stratégie est répertoriée dans la page Protection des applications. Activez les paramètres requis pour cette stratégie.
- iii. Cliquez sur Enregistrer.
- i. Saisissez un Nom de stratégie et configurez les paramètres selon vos besoins.
- Cliquez sur Stratégie d’accès dans le volet gauche, puis cliquez sur Ajouter.
-
Sur la page Groupe de mise à disposition, sélectionnez le Groupe de mise à disposition et cliquez sur l’onglet Détails en bas. Les nouveaux paramètres de Protection des applications appliqués sont affichés.
-
Vous devez disposer d’un abonnement Citrix Cloud™ valide et de droits de protection des applications valides. Pour acheter la fonctionnalité de protection des applications, vous pouvez contacter votre représentant commercial Citrix.
-
La protection des applications nécessite la confiance XML. Pour activer la confiance XML, accédez à Paramètres > Paramètres du site > Activer la confiance XML.
-
Concernant l’anti-capture d’écran :
- Sous Windows et macOS, seule la fenêtre du contenu protégé est vide. La protection des applications est active lorsqu’une fenêtre protégée n’est pas réduite.
- Sous Linux, la capture entière est vide. La protection des applications est active, que la fenêtre protégée soit réduite ou non.
Modifier la capacité de suspension pour un groupe de mise à disposition
Rendez la capacité de suspension obligatoire ou facultative pour un groupe de mise à disposition :
-
Obligatoire : Le groupe de mise à disposition ne peut inclure que les machines virtuelles capables de suspendre.
-
Facultatif : Le groupe de mise à disposition peut inclure des machines virtuelles capables ou non de suspendre.
Avant de commencer
Vous ne pouvez modifier la capacité de suspension d’un groupe de mise à disposition en Required que si toutes les machines virtuelles présentes dans le groupe de mise à disposition sont capables de suspendre.
Pour modifier la capacité de suspension d’un groupe de mise à disposition :
- Depuis Studio, accédez à Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis cliquez sur Modifier la capacité de suspension dans la barre d’actions.
Utilisateurs
Remarque :
L’option Laisser la gestion des utilisateurs à Citrix Cloud a été supprimée. Pour gérer les attributions d’utilisateurs pour les groupes de mise à disposition existants définis sur Laisser la gestion des utilisateurs à Citrix Cloud, consultez Gérer les attributions d’utilisateurs pour les groupes de mise à disposition gérés par la bibliothèque Citrix Cloud.
Cette rubrique couvre les sections suivantes :
- Ajouter ou supprimer des utilisateurs
- Gérer les attributions d’utilisateurs pour les groupes de mise à disposition gérés par la bibliothèque Citrix Cloud
- Restreindre l’accès des utilisateurs aux bureaux et applications dans un groupe de mise à disposition
- Restreindre l’accès des utilisateurs aux ressources dans un groupe de mise à disposition
- Restreindre l’accès des utilisateurs aux ressources dans tous les groupes de mise à disposition
- Configurer l’étendue utilisateur pour une stratégie d’accès
Ajouter ou supprimer des utilisateurs dans un groupe de mise à disposition
Pour des informations détaillées sur les utilisateurs, consultez Utilisateurs.
- Depuis Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier le groupe de mise à disposition dans la barre d’actions.
-
Sur la page Utilisateurs :
- Pour ajouter des utilisateurs, sélectionnez Ajouter, puis spécifiez les utilisateurs que vous souhaitez ajouter.
- Pour supprimer des utilisateurs, sélectionnez un ou plusieurs utilisateurs, puis sélectionnez Supprimer.
- Cochez ou décochez la case pour autoriser l’accès aux utilisateurs non authentifiés.
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou, sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Gérer les attributions d’utilisateurs pour les groupes de mise à disposition gérés par la bibliothèque Citrix Cloud
Pour les groupes de mise à disposition gérés par la bibliothèque Citrix Cloud, vous pouvez gérer leurs attributions d’utilisateurs à l’aide de la configuration complète. Les étapes détaillées sont les suivantes :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe de mise à disposition géré par la bibliothèque Citrix Cloud, puis sélectionnez Modifier dans la barre d’actions.
-
Pour restreindre l’utilisation d’un bureau à certains utilisateurs, suivez ces étapes :
- Sur la page Bureaux ou Règles d’attribution de bureau, sélectionnez le bureau et cliquez sur Modifier. La page Modifier le bureau apparaît avec l’option Restreindre l’utilisation du bureau sélectionnée.
- Cliquez sur Ajouter, sélectionnez les utilisateurs selon vos besoins, puis cliquez sur Terminé.
- Cliquez sur OK.
- Pour restreindre l’utilisation des applications de ce groupe à certains utilisateurs, cliquez sur Règle d’attribution d’application et suivez les étapes similaires décrites à l’étape 3 pour ajouter des utilisateurs.
Restreindre l’accès aux bureaux et aux applications dans un groupe de mise à disposition
Vous pouvez gérer l’accès des utilisateurs aux ressources d’un groupe de mise à disposition en effectuant les tâches suivantes :
- Restreindre l’accès aux bureaux à des utilisateurs spécifiques
- Restreindre l’accès aux applications à des utilisateurs spécifiques
Restreindre l’accès aux bureaux à des utilisateurs spécifiques
Les utilisateurs qui remplissent les deux conditions suivantes peuvent accéder aux bureaux d’un groupe de mise à disposition :
-
Ont accès aux ressources (applications et bureaux) de ce groupe de mise à disposition.
Par défaut, l’accès est déterminé par la liste d’accès des utilisateurs du déploiement, qui n’est pas configurée via Studio. Vous pouvez ajouter ou supprimer des utilisateurs de l’étendue utilisateur par défaut. Consultez Ajouter ou supprimer des utilisateurs dans un groupe de mise à disposition.
-
Ont accès aux bureaux de ce groupe.
Pour plus d’informations, consultez la [page Bureaux (ou Règles d’attribution de bureaux)(/fr-fr/citrix-daas/install-configure/delivery-groups-create#desktops-or-desktop-assignment-rules-page).
Pour restreindre l’accès à un bureau à des utilisateurs spécifiques, consultez la [page Bureaux (ou Règles d’attribution de bureaux)(/fr-fr/citrix-daas/install-configure/delivery-groups-create#desktops-or-desktop-assignment-rules-page).
Restreindre l’accès aux applications à des utilisateurs spécifiques
Les utilisateurs qui remplissent toutes les conditions suivantes peuvent accéder aux applications d’un groupe de mise à disposition :
-
Ont accès aux ressources (applications et bureaux) de ce groupe de mise à disposition.
Par défaut, l’accès est déterminé par la liste d’accès des utilisateurs du déploiement, qui n’est pas configurée via Studio. Vous pouvez ajouter ou supprimer des utilisateurs de l’étendue utilisateur par défaut. Consultez Ajouter ou supprimer des utilisateurs dans un groupe de mise à disposition.
-
Avoir accès aux applications de ce groupe.
Par défaut, la règle de stratégie d’attribution d’applications inclut tout le monde. Consultez les cmdlets
BrokerAppEntitlementPolicyRuledu SDK PowerShell pour plus de détails. Si nécessaire, vous pouvez restreindre l’accès des utilisateurs aux applications d’un groupe de mise à disposition en suivant les étapes décrites ci-dessous. -
Avoir accès aux groupes d’applications qui incluent cette application.
Pour restreindre l’accès aux applications à des utilisateurs spécifiques au niveau du groupe de mise à disposition, procédez comme suit :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe de mise à disposition, puis sélectionnez Modifier dans la barre d’actions.
-
Pour restreindre l’accès aux applications, procédez comme suit :
-
Dans le volet gauche, cliquez sur Règle d’attribution d’applications.
-
Pour autoriser des utilisateurs spécifiques à accéder aux applications, sélectionnez Restreindre l’utilisation des applications, puis cliquez sur Ajouter dans la zone Liste d’autorisation et spécifiez les utilisateurs ou groupes d’utilisateurs à inclure.
-
Pour empêcher des utilisateurs spécifiques d’accéder aux applications, cliquez sur Ajouter dans la zone Liste de blocage et spécifiez les utilisateurs ou groupes d’utilisateurs à exclure.
-
Remarque :
- Si vous sélectionnez Restreindre l’utilisation des applications mais laissez les listes d’autorisation et de blocage vides, aucun utilisateur ne peut utiliser les applications de ce groupe.
- Si vous sélectionnez Restreindre l’utilisation des applications et laissez la liste d’autorisation vide, tous les utilisateurs, à l’exception de ceux figurant dans la Liste de blocage, peuvent utiliser les applications.
Restreindre l’accès aux ressources d’un groupe de mise à disposition
Toute modification que vous apportez pour restreindre l’accès aux ressources d’un groupe de mise à disposition remplace les paramètres précédents, quelle que soit la méthode utilisée. Vous pouvez :
-
Restreindre l’accès des administrateurs à l’aide d’étendues d’administration déléguée : Vous pouvez créer et attribuer une étendue qui permet aux administrateurs d’accéder à toutes les applications et une autre étendue qui ne donne accès qu’à certaines applications. Pour plus de détails, consultez Administration déléguée.
-
Restreindre l’accès des utilisateurs via des expressions de stratégie Smart Access : Vous pouvez configurer des règles de stratégie d’accès pour contrôler l’accès des utilisateurs à un groupe de mise à disposition spécifique. Exemples :
- Restreindre l’accès à un sous-ensemble d’utilisateurs et spécifier les appareils utilisateur autorisés.
- Restreindre l’accès aux utilisateurs connectés via des magasins cloud (au lieu de magasins sur site).
- Restreindre l’accès aux utilisateurs connectés via une URL de magasin spécifique.
Cette section vous explique comment restreindre l’accès des utilisateurs aux groupes de mise à disposition via des règles de stratégie d’accès :
- À propos des règles de stratégie d’accès
- Ajouter des règles de stratégie d’accès
- Gérer les règles de stratégie d’accès à l’aide de Studio
- Ajouter et affiner les règles de stratégie à l’aide de PowerShell
À propos des règles de stratégie d’accès
Vous pouvez configurer plusieurs règles de stratégie d’accès pour un groupe de mise à disposition. Les applications et les bureaux d’un groupe de mise à disposition apparaissent dans StoreFront ou Workspace d’un utilisateur lorsque la connexion de l’utilisateur correspond à l’une des règles de stratégie d’accès que vous avez définies pour le groupe de mise à disposition, quel que soit l’ordre.
Chaque règle peut être activée ou désactivée individuellement. Une règle désactivée est ignorée lors de l’évaluation de la stratégie d’accès.
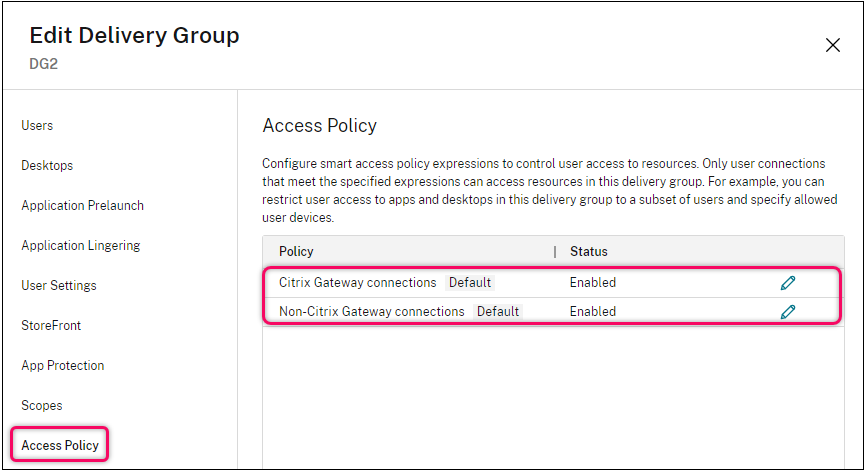
Dans Studio, la liste Stratégie d’accès inclut les règles de stratégie SmartAccess par défaut suivantes. Vous pouvez en ajouter d’autres si nécessaire.
- Connexions Citrix Gateway. Cette stratégie autorise uniquement les connexions utilisateur établies via Citrix Gateway à accéder aux ressources du groupe de mise à disposition. Les connexions utilisateur établies via Workspace lorsque les fonctionnalités Device Posture ou Network Location sont activées sont également considérées comme des connexions via Citrix Gateway.
- Connexions non-Citrix Gateway. Cette stratégie autorise uniquement les connexions utilisateur non établies via Citrix Gateway à accéder aux ressources du groupe de mise à disposition.
Remarque :
- Pour éviter que les règles par défaut n’annulent une règle nouvellement configurée, vous devez soit désactiver les règles par défaut, soit les affiner pour exclure les filtres utilisés dans la nouvelle stratégie.
- Les stratégies par défaut ne peuvent pas être supprimées, mais elles peuvent être désactivées. Pour désactiver une stratégie, cliquez sur l’icône Modifier, puis définissez l’état de la stratégie sur Désactivé.
- La liste des stratégies affiche également les règles ajoutées à l’aide de commandes PowerShell. Ces stratégies peuvent être supprimées, mais ne peuvent pas être modifiées dans Studio.
Ajouter des règles de stratégie d’accès à l’aide de Studio
Une règle de stratégie d’accès comprend un ensemble de filtres. Pour plus d’informations sur les filtres, consultez cet article. Lorsque vous ajoutez une règle de stratégie d’accès, vous ajoutez plusieurs filtres de condition à la règle selon les besoins.
Pour ajouter une stratégie pour un groupe de mise à disposition à l’aide de Studio, procédez comme suit :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis cliquez sur Modifier dans la barre d’actions.
-
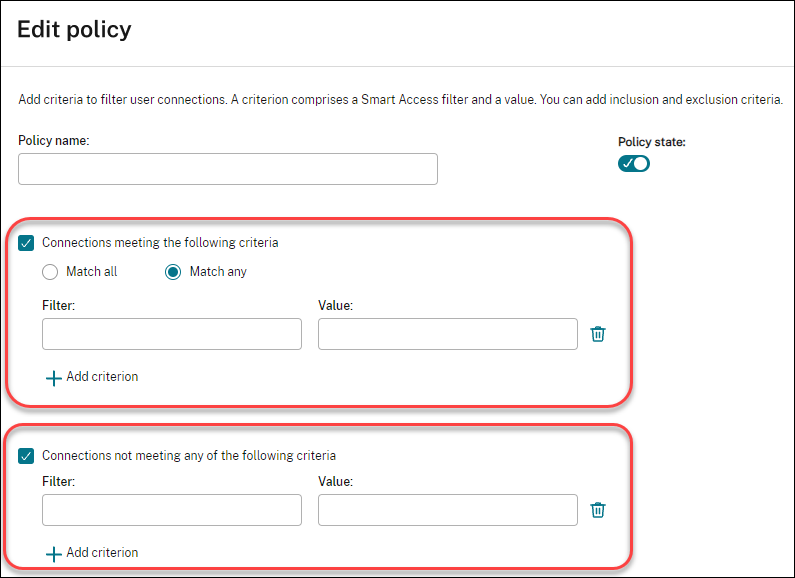
Sur la page Stratégie d’accès, cliquez sur Ajouter. La page Ajouter une stratégie apparaît.
-
Dans le champ Nom de la stratégie, tapez un nom descriptif pour la stratégie. Le nom doit être unique dans votre déploiement.
-
Pour définir les critères des connexions utilisateur autorisées, procédez comme suit :
- Sélectionnez Connexions répondant aux critères suivants.
- Cliquez sur Ajouter un critère.
- Dans le champ Filtre, saisissez le nom du filtre que vous souhaitez utiliser. Dans le champ Valeur, saisissez la valeur souhaitée pour le filtre. Par exemple, pour autoriser uniquement les utilisateurs connectés via Workspace (au lieu de StoreFront) à accéder aux ressources de ce groupe de mise à disposition, saisissez
Citrix-Via-Workspacepour Filtre etTruepour Valeur. - Pour ajouter d’autres critères, répétez les étapes b à c.
-
Sélectionnez la relation entre les critères :
- Correspondre à n’importe lequel. Autorise l’accès uniquement lorsque la connexion utilisateur entrante répond à l’un des critères de filtre configurés.
- Correspondre à tous. Autorise l’accès uniquement lorsque la connexion utilisateur entrante répond à tous les critères de filtre configurés.
-
Pour définir les critères des connexions utilisateur interdites, suivez les étapes suivantes :
- Sélectionnez Connexions ne répondant à aucun des critères suivants.
- Cliquez sur Ajouter un critère.
- Dans le champ Filtre, saisissez le nom du filtre que vous souhaitez utiliser. Dans le champ Valeur, saisissez la valeur souhaitée pour le filtre. Par exemple, pour interdire aux utilisateurs connectés via l’URL du magasin
example.cloud.comd’accéder aux ressources de ce groupe de mise à disposition. SaisissezCitrix.Workspace.UsingDomainpour Filtre etexample.cloud.compour Valeur. -
Pour ajouter d’autres critères, répétez les étapes b à c.
Remarque :
Les connexions utilisateur répondant à l’un des critères configurés sont interdites d’accès aux ressources de ce groupe de mise à disposition.
-
Cliquez sur Terminé.
La nouvelle stratégie apparaît dans la liste des stratégies.
-
Examinez et affinez les règles de stratégie par défaut pour éviter les chevauchements involontaires avec les connexions couvertes par cette nouvelle stratégie. Pour affiner les stratégies existantes, utilisez les méthodes suivantes :
- Désactivez les règles de stratégie par défaut.
- Configurez les règles de stratégie par défaut pour exclure les filtres SmartAccess que vous avez ajoutés aux critères d’inclusion de la nouvelle stratégie. Pour plus d’informations, consultez Gérer les règles de stratégie à l’aide de Studio et Ajouter et gérer des règles de stratégie d’accès à l’aide de PowerShell.
Important :
Comme expliqué dans À propos des règles de stratégie d’accès, lorsqu’une connexion utilisateur correspond à une ou plusieurs règles de stratégie dans un groupe de mise à disposition, l’utilisateur accède à ses ressources. Par conséquent, après avoir créé une règle, vous devez examiner et affiner soigneusement les règles existantes pour éviter tout chevauchement involontaire avec les connexions couvertes par la nouvelle règle.
Gérer les règles de stratégie d’accès à l’aide de Studio
Vous pouvez utiliser les critères d’inclusion et d’exclusion pour affiner les stratégies par défaut. Par exemple, pour restreindre l’accès à un sous-ensemble de ces connexions, suivez les étapes suivantes :
- Modifiez une stratégie par défaut.
- Sélectionnez Connexions répondant à l’un des critères suivants.
- Ajoutez, modifiez ou supprimez les expressions de stratégie SmartAccess pour les scénarios d’accès utilisateur autorisés.
Pour plus d’informations, consultez la documentation de Citrix Gateway.
Ajouter et gérer des règles de stratégie d’accès à l’aide de PowerShell
Vous pouvez utiliser les cmdlets PowerShell suivantes pour ajouter et gérer des règles de stratégie d’accès pour les groupes de mise à disposition :
- New-BrokerAccessPolicyRule
- Get-BrokerAccessPolicyRule
- Set-BrokerAccessPolicyRule
- Rename-BrokerAccessPolicyRule
- Remove-BrokerAccessPolicyRule
Pour plus d’informations, consultez les articles correspondants dans la documentation pour développeurs Citrix.
Restreindre l’accès des utilisateurs aux ressources de tous les groupes de mise à disposition
Vous pouvez configurer des règles de filtrage des ressources pour contrôler l’accès des utilisateurs aux applications et aux bureaux de tous les groupes de mise à disposition. Ces règles vous permettent de spécifier le type de ressource, d’appliquer des restrictions basées sur des balises et d’appliquer des conditions d’accès basées sur des facteurs tels que l’emplacement réseau et le contexte de connexion au magasin.
Autorisation requise
Pour effectuer cette tâche, vous devez avoir un rôle d’administrateur avec l’autorisation Gérer le filtre de ressources.
Ajouter une règle de filtrage des ressources
Pour ajouter une règle de filtrage des ressources, suivez les étapes suivantes :
- Accédez à Groupes de mise à disposition > Paramètres.
- Sélectionnez Gérer dans la vignette Filtre de ressources.
- Dans la boîte de dialogue Gérer les règles de filtrage des ressources, cliquez sur Ajouter.
- Saisissez un Nom et une Description pour la règle.
- Sélectionnez le type de ressource auquel la règle s’applique :
- Applications
- Bureaux
- Les deux
-
Sélectionnez l’étiquette qui identifie les ressources auxquelles la règle s’applique.
Remarque :
Si vous sélectionnez Les deux comme type de ressource, la sélection d’une étiquette est obligatoire.
-
Configurez le filtre Smart Access pour définir les conditions dans lesquelles les ressources sont filtrées.
- Cliquez sur Ajouter pour enregistrer la règle.
Configurer la portée utilisateur pour une stratégie d’accès
Par défaut, toutes les stratégies d’accès d’un groupe de mise à disposition s’appliquent au même ensemble d’utilisateurs. Vous pouvez configurer une stratégie d’accès pour qu’elle s’applique à des utilisateurs spécifiques à l’aide de Studio, de PowerShell ou de l’API Rest.
Pour appliquer une stratégie d’accès à des utilisateurs spécifiés à l’aide de Studio, procédez comme suit :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier le groupe de mise à disposition dans la barre d’actions.
- Sur la page Utilisateurs, sélectionnez Utiliser l’accès contextuel.
- Sélectionnez la stratégie d’accès que vous souhaitez configurer, puis cliquez sur Portée d’accès utilisateur. La page Portée d’accès utilisateur s’affiche.
-
Pour définir les utilisateurs authentifiés auxquels cette stratégie s’applique :
- Pour appliquer cette stratégie à tout utilisateur authentifié, sélectionnez Autoriser tout utilisateur authentifié à utiliser les ressources.
- Pour appliquer cette stratégie à des utilisateurs spécifiques, laissez Restreindre l’utilisation des ressources sélectionné. Ensuite, utilisez la liste d’autorisation et la liste de blocage pour ajouter ou supprimer des utilisateurs pour cette stratégie.
- Pour appliquer cette stratégie d’accès aux utilisateurs qui ne fournissent pas d’informations d’identification, sélectionnez Accorder l’accès aux utilisateurs non authentifiés (anonymes) ; aucune information d’identification n’est requise.
Machines
- Gérer les attributions d’utilisateurs pour les machines
- Activer le cache d’hôte local pour les VDA en pool à session unique
- Mettre à jour une machine
- Ajouter, modifier ou supprimer une restriction de balise pour un bureau
- Supprimer une machine
- Empêcher les utilisateurs de se connecter à une machine (mode maintenance)
- Arrêter et redémarrer les machines
- Créer et gérer des planifications de redémarrage pour les machines
- Activer une planification de redémarrage unique
- Gérer Autoscale™
En plus des fonctionnalités décrites dans cet article, consultez Autoscale pour plus d’informations sur la gestion proactive de l’alimentation des machines.
Gérer les attributions d’utilisateurs pour les machines
Remarque :
Cette tâche est disponible uniquement pour les machines statiques à session unique provisionnées par MCS.
Gérez les attributions d’utilisateurs pour les machines d’un groupe de mise à disposition. Lorsque des règles d’attribution de bureau sont configurées pour le groupe de mise à disposition, les machines sont attribuées aléatoirement aux utilisateurs lors du lancement initial du bureau et restent attribuées aux utilisateurs, sauf si leurs attributions d’utilisateurs sont modifiées. Si vous souhaitez attribuer manuellement une machine non attribuée à des utilisateurs spécifiques ou modifier l’attribution d’utilisateur existante pour une machine, suivez les étapes décrites dans cette tâche pour apporter des modifications. À l’aide de ces étapes, vous pouvez également modifier les noms affichés dans l’application Citrix Workspace pour les machines attribuées aux utilisateurs.
Les étapes détaillées sont les suivantes :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
-
Dans le volet gauche, sélectionnez Allocation de machines. Les détails suivants pour chaque machine du groupe apparaissent :
- Nom de la machine : Affiche le nom d’une machine.
- Nom d’affichage : Affiche le nom d’affichage de la machine dans l’application Citrix Workspace.
- Utilisateurs : Affiche les utilisateurs attribués à cette machine. Si des règles d’attribution de bureau sont configurées, les machines sont attribuées aléatoirement aux utilisateurs lors du lancement initial de leur bureau et leur restent attribuées, sauf si leurs attributions d’utilisateurs sont modifiées.
-
Localisez une machine, puis attribuez-lui des utilisateurs ou modifiez son attribution d’utilisateur :
- Cliquez sur Parcourir pour parcourir les utilisateurs.
- Dans la colonne Utilisateurs, saisissez une liste de noms d’utilisateur séparés par des points-virgules.
- Cliquez sur Importer à partir d’un fichier CSV pour importer les détails du paramètre à l’aide d’un fichier CSV.
- Cliquez sur Modifier pour mettre à jour l’icône du bureau de la machine à partir d’un fichier
.icoou.exe. L’icône spécifiée remplace l’icône par défaut uniquement au niveau de la machine.
-
(Facultatif) Si la machine est attribuée à des utilisateurs, modifiez son nom d’affichage si nécessaire.
Remarque :
Le champ Nom d’affichage n’est activé que lorsque la machine est attribuée à des utilisateurs :
- Si la machine est attribuée à un utilisateur en fonction d’une règle d’attribution de bureau, ce champ affiche le nom d’affichage configuré dans cette règle.
- Si la machine est attribuée manuellement à des utilisateurs et que le champ est laissé vide, le nom publié du groupe de mise à disposition (s’il est spécifié) est utilisé comme nom d’affichage de la machine. Le nom du groupe de mise à disposition est utilisé si le nom publié n’est pas spécifié. Vous ne pouvez spécifier des noms publiés pour les groupes de mise à disposition qu’à l’aide de PowerShell.
- Sélectionnez Appliquer pour appliquer les modifications et laisser la fenêtre ouverte. Ou sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Activer le cache d’hôte local pour les VDA en pool à session unique
Par défaut, les machines en pool à session unique gérées par l’alimentation ne peuvent être utilisées que pour une seule session en mode cache d’hôte local. Vous pouvez remplacer le comportement par défaut pour chaque groupe de mise à disposition. Voici les étapes détaillées :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe si nécessaire, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Cache d’hôte local, sélectionnez Utiliser les machines pour les sessions ultérieures.
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Vous pouvez également remplacer le comportement par défaut à l’aide de commandes PowerShell. Pour plus d’informations, consultez Activer l’utilisation de PowerShell.
Important :
L’activation de l’accès aux machines regroupées à session unique gérées par l’alimentation peut entraîner la présence de données et de modifications des sessions utilisateur précédentes dans les sessions ultérieures.
Mettre à jour une machine dans un groupe de mise à disposition
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Afficher les machines dans la barre d’actions.
- Sélectionnez une machine, puis sélectionnez Mettre à jour les machines dans la barre d’actions.
Pour choisir une autre image, sélectionnez Image, puis sélectionnez un instantané.
Pour appliquer les modifications et avertir les utilisateurs de la machine, sélectionnez Notification de déploiement aux utilisateurs finaux. Spécifiez ensuite :
- Quand mettre à jour l’image : maintenant ou au prochain redémarrage
- Le temps de distribution du redémarrage (le temps total pour commencer la mise à jour de toutes les machines du groupe)
- Si les utilisateurs sont avertis du redémarrage
- Le message que les utilisateurs recevront
Ajouter, modifier ou supprimer une restriction de balise pour un bureau
L’ajout, la modification et la suppression de restrictions de balises peuvent avoir des effets imprévus sur les bureaux pris en compte pour le lancement. Consultez les considérations et les mises en garde dans Balises.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Bureaux, sélectionnez le bureau et sélectionnez Modifier.
- Pour ajouter une restriction de balise, sélectionnez Restreindre les lancements aux machines avec la balise, puis sélectionnez la balise.
-
Pour modifier ou supprimer une restriction de balise, effectuez l’une des opérations suivantes :
- Sélectionnez une autre balise.
- Supprimez la restriction de balise en désactivant Restreindre les lancements aux machines avec cette balise.
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre ouverte. Ou, sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Supprimer une machine d’un groupe de mise à disposition
La suppression d’une machine la supprime d’un groupe de mise à disposition. Elle ne la supprime pas du catalogue de machines utilisé par le groupe de mise à disposition. Par conséquent, cette machine est disponible pour être affectée à un autre groupe de mise à disposition.
Les machines doivent être arrêtées avant de pouvoir être supprimées. Pour empêcher temporairement les utilisateurs de se connecter à une machine pendant que vous la supprimez, mettez la machine en mode maintenance avant de l’arrêter.
Les machines peuvent contenir des données personnelles, soyez donc prudent avant d’allouer la machine à un autre utilisateur. Envisagez de réinitialiser l’image de la machine.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Afficher les machines dans la barre d’actions.
- Assurez-vous que la machine est arrêtée.
- Sélectionnez la machine, puis sélectionnez Supprimer du groupe de mise à disposition dans la barre d’actions.
Vous pouvez également supprimer une machine d’un groupe de mise à disposition via la connexion qu’elle utilise.
Empêcher les utilisateurs de se connecter à une machine (mode maintenance) dans un groupe de mise à disposition
Lorsque vous devez temporairement arrêter de nouvelles connexions aux machines, vous pouvez activer le mode maintenance pour une ou toutes les machines d’un groupe de mise à disposition. Vous pouvez le faire avant d’appliquer des correctifs ou d’utiliser des outils de gestion.
- Lorsqu’une machine de système d’exploitation multi-session est en mode maintenance, les utilisateurs peuvent se connecter aux sessions existantes, mais ne peuvent pas démarrer de nouvelles sessions.
- Lorsqu’une machine de système d’exploitation mono-session (ou un PC utilisant l’accès à distance au PC) est en mode maintenance, les utilisateurs ne peuvent pas se connecter ou se reconnecter. Les connexions actuelles restent connectées jusqu’à ce qu’elles se déconnectent ou se déconnectent.
Pour activer ou désactiver le mode maintenance :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe.
-
Pour activer le mode maintenance pour toutes les machines du groupe de mise à disposition, sélectionnez Activer le mode maintenance dans la barre d’actions.
Pour activer le mode maintenance pour une machine, sélectionnez Afficher les machines dans la barre d’actions. Sélectionnez une machine, puis sélectionnez Activer le mode maintenance dans la barre d’actions.
- Pour désactiver le mode maintenance pour une ou toutes les machines d’un groupe de mise à disposition, suivez les instructions précédentes, mais sélectionnez Désactiver le mode maintenance dans la barre d’actions.
Les paramètres de connexion Bureau à distance (RDC) Windows affectent également le fait qu’une machine de système d’exploitation multi-session soit en mode maintenance. Le mode maintenance est activé lorsque l’une des situations suivantes se produit :
- Le mode maintenance est activé, comme décrit précédemment.
- La RDC est définie sur Ne pas autoriser les connexions à cet ordinateur.
- Le RDC n’est pas défini sur Ne pas autoriser les connexions à cet ordinateur et le paramètre Mode de connexion utilisateur de la configuration de l’hôte distant est soit Autoriser les reconnexions, mais empêcher les nouvelles connexions, soit Autoriser les reconnexions, mais empêcher les nouvelles connexions jusqu’au redémarrage du serveur.
Vous pouvez également activer ou désactiver le mode de maintenance pour :
- Une connexion, ce qui affecte les machines utilisant cette connexion.
- Un catalogue de machines, ce qui affecte les machines de ce catalogue.
Arrêter et redémarrer les machines dans un groupe de mise à disposition
Cette procédure n’est pas prise en charge pour les machines d’accès PC distant.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Afficher les machines dans la barre d’actions.
-
Sélectionnez la machine, puis sélectionnez l’une des actions suivantes dans la barre d’actions :
Remarque :
- Les actions suivantes s’appliquent uniquement aux machines dont l’alimentation est gérée.
- Certaines options peuvent ne pas être disponibles, en fonction de l’état de la machine.
- Arrêt forcé : Éteint de force la machine et actualise la liste des machines.
- Redémarrer : Demande au système d’exploitation d’arrêter puis de redémarrer la machine. Si le système d’exploitation ne peut pas se conformer, la machine reste dans son état actuel.
- Redémarrage forcé : Arrête de force le système d’exploitation, puis redémarre la machine.
- Suspendre : Met la machine en pause sans l’arrêter, et actualise la liste des machines.
- Arrêter : Demande au système d’exploitation de s’arrêter.
Pour les actions non forcées, si la machine ne s’arrête pas dans les 10 minutes, elle est mise hors tension. Si Windows tente d’installer des mises à jour pendant l’arrêt, il existe un risque que la machine soit mise hors tension avant la fin des mises à jour.
Créer et gérer des planifications de redémarrage pour les machines d’un groupe de mise à disposition
Remarque :
- Lorsqu’une planification de redémarrage est appliquée à un groupe de mise à disposition avec Autoscale activé, ses machines sont simplement mises hors tension et laissées à Autoscale pour les redémarrer.
- Lorsque des planifications de redémarrage sont appliquées à des machines aléatoires à session unique, ces machines sont mises hors tension plutôt que redémarrées, afin de réduire les coûts. Nous vous recommandons d’utiliser Autoscale pour démarrer les machines.
- La modification du fuseau horaire d’un groupe de mise à disposition peut redémarrer les machines de ce groupe. Pour éviter cela, assurez-vous de modifier les paramètres de fuseau horaire en dehors des heures de production.
Une planification de redémarrage spécifie quand les machines d’un groupe de mise à disposition sont redémarrées périodiquement. Vous pouvez créer une ou plusieurs planifications pour un groupe de mise à disposition. Une planification peut affecter :
- Toutes les machines du groupe.
- Une ou plusieurs (mais pas toutes) machines du groupe. Les machines sont identifiées par une balise que vous appliquez à la machine. C’est ce qu’on appelle une restriction de balise, car la balise limite une action aux seuls éléments (dans ce cas, les machines) qui possèdent cette balise.
Par exemple, supposons que toutes vos machines se trouvent dans un seul groupe de mise à disposition. Vous souhaitez que chaque machine soit redémarrée une fois par semaine, et que les machines utilisées par l’équipe comptable soient redémarrées quotidiennement. Pour ce faire, configurez une planification pour toutes les machines, et une autre planification uniquement pour les machines de la comptabilité.
Une planification comprend le jour et l’heure de début du redémarrage, ainsi que la durée. La durée est soit « démarrer toutes les machines affectées en même temps », soit un intervalle qu’il faudra probablement pour redémarrer toutes les machines affectées.
Vous pouvez activer ou désactiver une planification. La désactivation d’une planification peut être utile lors des tests, pendant des intervalles spéciaux, ou lors de la préparation des planifications avant d’en avoir besoin.
Vous ne pouvez pas utiliser les planifications pour la mise sous tension ou l’arrêt automatisés depuis la console de gestion, uniquement pour le redémarrage.
Chevauchement de planifications
Plusieurs planifications peuvent se chevaucher. Dans l’exemple ci-dessus, les deux planifications affectent les machines de comptabilité. Ces machines pourraient être redémarrées deux fois le dimanche. Le code de planification est conçu pour éviter de redémarrer la même machine plus souvent que prévu, mais cela ne peut pas être garanti.
- Si les planifications coïncident précisément en termes d’heures de début et de durée, il est plus probable que les machines ne soient redémarrées qu’une seule fois.
- Plus les planifications diffèrent en termes d’heures de début et de durée, plus il est probable que plusieurs redémarrages se produisent.
- Le nombre de machines affectées par une planification influe également sur le risque de chevauchement. Dans l’exemple, la planification hebdomadaire qui affecte toutes les machines pourrait initier des redémarrages plus rapidement que la planification quotidienne pour les machines de comptabilité, en fonction de la durée spécifiée pour chacune.
Pour un examen approfondi des planifications de redémarrage, consultez Internes de la planification de redémarrage.
Afficher les planifications de redémarrage
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sélectionnez la page Planification de redémarrage.
La page Planification de redémarrage contient les informations suivantes pour chaque planification configurée :
- Nom de la planification.
- Restriction de balise utilisée, le cas échéant.
- Fréquence des redémarrages des machines.
- Si les utilisateurs de la machine reçoivent une notification.
- Si la planification est activée. La désactivation d’une planification peut être utile lors des tests, pendant des intervalles spéciaux ou lors de la préparation des planifications avant d’en avoir besoin.
Ajouter (appliquer) des balises
Lorsque vous configurez une planification de redémarrage qui utilise une restriction de balise, assurez-vous que la balise a été ajoutée (appliquée) aux machines affectées par la planification. Dans l’exemple ci-dessus, chacune des machines utilisées par l’équipe comptable a une balise appliquée. Pour plus de détails, consultez Balises.
Bien que vous puissiez appliquer plusieurs balises à une machine, une planification de redémarrage ne peut spécifier qu’une seule balise.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez le groupe contenant les machines à contrôler par la planification.
- Sélectionnez Afficher les machines, puis sélectionnez les machines auxquelles vous souhaitez ajouter une balise.
- Sélectionnez Gérer les balises dans la barre d’actions.
- Si la balise existe, cochez la case en regard du nom de la balise. Si la balise n’existe pas, sélectionnez Créer, puis spécifiez le nom de la balise. Une fois la balise créée, cochez la case en regard du nom de la balise nouvellement créée.
- Sélectionnez Enregistrer dans la boîte de dialogue Gérer les balises.
Créer une planification de redémarrage
Remarque :
Les planifications de redémarrage peuvent être appliquées à toutes les machines multi-session gérées par l’alimentation et non gérées par l’alimentation.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Planification des redémarrages, sélectionnez Ajouter.
-
Sur la page Ajouter une planification des redémarrages :
- Pour activer la planification, sélectionnez Oui. Pour désactiver la planification, sélectionnez Non.
- Saisissez un nom et une description pour la planification.
- Pour Restreindre à la balise, appliquez une restriction de balise.
- Pour Inclure les machines en mode maintenance, choisissez d’inclure ou non les machines en mode maintenance dans cette planification. Pour utiliser PowerShell à la place, consultez Redémarrages planifiés pour les machines en mode maintenance.
- Pour Fréquence de redémarrage, sélectionnez la fréquence à laquelle le redémarrage se produit : quotidien, hebdomadaire, mensuel ou une seule fois. Si vous sélectionnez Hebdomadaire ou Mensuel, vous pouvez spécifier un ou plusieurs jours spécifiques.
- Pour Répéter toutes les, spécifiez la fréquence d’exécution de la planification.
- Pour Date de début, spécifiez une date de début pour la première occurrence de la planification.
- Pour Commencer le redémarrage à, spécifiez, au format 24 heures, l’heure de la journée à laquelle commencer le redémarrage.
- Pour Durée du redémarrage :
- Pour redémarrer de force les machines avec des sessions qui ne répondent pas, sélectionnez Redémarrage forcé, puis sélectionnez l’une des options suivantes :
- Redémarrer toutes les machines en même temps
- Redémarrer toutes les machines dans un délai, et spécifiez l’heure par Heure ou Minute.
-
Pour attendre que toutes les sessions soient vidées avant de redémarrer, sélectionnez Redémarrage en douceur.
Lors du démarrage d’un programme de redémarrage configuré pour utiliser le redémarrage gracieux :
- Toutes les machines inactives appartenant au groupe de mise à disposition sont redémarrées immédiatement
- Chaque machine appartenant à la mise à disposition avec une ou plusieurs sessions actives est redémarrée lorsque toutes les sessions sont fermées.
Remarque :
Les programmes de redémarrage gracieux ne peuvent redémarrer que les machines gérées par l’alimentation.
- Pour redémarrer de force les machines avec des sessions qui ne répondent pas, sélectionnez Redémarrage forcé, puis sélectionnez l’une des options suivantes :
- Dans Envoyer une notification aux utilisateurs, déterminez si un message de notification doit être affiché sur les machines applicables avant le début d’un redémarrage. Par défaut, aucun message n’apparaît.
- Si vous choisissez d’afficher un message 15 minutes avant le début du redémarrage, vous pouvez choisir de répéter le message toutes les cinq minutes après le message initial. Par défaut, le message ne se répète pas.
-
Saisissez le titre et le texte de la notification. Il n’y a pas de texte par défaut.
Si vous souhaitez que le message inclue un compte à rebours avant le redémarrage, incluez la variable %m%. Sauf si vous avez choisi de redémarrer toutes les machines en même temps, le message apparaît sur chaque machine au moment approprié avant le redémarrage.
- Cliquez sur Terminé pour appliquer les modifications et fermer la fenêtre Ajouter un programme de redémarrage.
- Cliquez sur Appliquer pour appliquer les modifications que vous avez apportées et laisser la fenêtre Modifier le groupe de mise à disposition ouverte. Ou, cliquez sur Enregistrer pour appliquer les modifications et fermer la fenêtre.
Exécuter immédiatement un programme de redémarrage
Un programme de redémarrage spécifie quand les machines d’un groupe de mise à disposition redémarrent régulièrement. Vous pouvez également exécuter un programme de redémarrage immédiatement pour redémarrer les machines de ce programme.
Pour exécuter immédiatement un programme de redémarrage, suivez ces étapes :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez le groupe de mise à disposition applicable, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Planification des redémarrages, sélectionnez une planification que vous souhaitez exécuter, puis sélectionnez Exécuter la planification maintenant.
Remarque :
- Vous ne pouvez pas exécuter une planification immédiatement si elle est configurée avec le paramètre Redémarrer toutes les machines après la vidange des sessions.
- Vous ne pouvez appliquer Exécuter la planification maintenant qu’à une seule planification à la fois.
- Après avoir modifié une planification, Exécuter la planification maintenant devient indisponible. Sélectionnez Appliquer pour la rendre disponible.
Modifier, supprimer, activer ou désactiver une planification de redémarrage
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
- Sur la page Planification des redémarrages, cochez la case d’une planification.
- Pour modifier une planification, sélectionnez Modifier. Mettez à jour la configuration de la planification, en suivant les instructions de la section Créer une planification de redémarrage.
- Pour activer ou désactiver une planification, sélectionnez Modifier. Cochez ou décochez la case Activer la planification de redémarrage.
- Pour supprimer une planification, sélectionnez Supprimer. Confirmez la suppression. La suppression d’une planification n’affecte pas les balises appliquées aux machines dans les machines concernées.
Redémarrages planifiés retardés en raison d’une panne de base de données
Remarque :
Cette fonctionnalité est disponible uniquement dans PowerShell.
Si une panne de la base de données du site se produit avant le début d’un redémarrage planifié pour les machines (VDA) d’un groupe de mise à disposition, les redémarrages commencent lorsque la panne se termine. Cette action peut avoir des résultats inattendus.
Par exemple, supposons que vous ayez planifié les redémarrages d’un groupe de mise à disposition pendant les heures creuses (à partir de 3h du matin). Une panne de la base de données du site se produit une heure avant le début d’un redémarrage planifié (2h du matin). La panne dure six heures (jusqu’à 8h du matin). Le calendrier de redémarrage commence lorsque la connexion entre le Delivery Controller™ et la base de données du site est rétablie. Les redémarrages des VDA commencent alors cinq heures après leur calendrier initial. Cette action pourrait entraîner le redémarrage des VDA pendant les heures de production.
Pour éviter cette situation, vous pouvez utiliser le paramètre MaxOvertimeStartMins pour les cmdlets New-BrokerRebootScheduleV2 et Set-BrokerRebootScheduleV2. La valeur spécifie le nombre maximal de minutes au-delà de l’heure de début planifiée pendant lesquelles un calendrier de redémarrage peut commencer.
-
Si la connexion à la base de données est rétablie dans ce délai (heure planifiée +
MaxOvertimeStartMins), les redémarrages des VDA commencent. -
Si la connexion à la base de données n’est pas rétablie dans ce délai, les redémarrages des VDA ne commencent pas.
-
Si ce paramètre est omis ou a une valeur nulle, le redémarrage planifié commence lorsque la connexion à la base de données est rétablie, quelle que soit la durée de la panne.
Pour plus d’informations, consultez l’aide de la cmdlet. Cette fonctionnalité est disponible uniquement dans PowerShell.
Redémarrages planifiés pour les machines en mode maintenance
Pour indiquer si un calendrier de redémarrage affecte les machines en mode maintenance, utilisez l’option IgnoreMaintenanceMode avec les cmdlets BrokerRebootScheduleV2.
Par exemple, la cmdlet suivante crée un calendrier qui redémarre à la fois les machines en mode maintenance et celles qui ne le sont pas.
New-BrokerRebootSchedulev2 rebootSchedule1 -DesktopGroupName <myDesktopGroup> -IgnoreMaintenanceMode $true
La cmdlet suivante modifie un calendrier de redémarrage existant.
Set-BrokerRebootSchedulev2 rebootSchedule1 -IgnoreMaintenanceMode $true
Pour plus d’informations, consultez l’aide de la cmdlet.
Activer une planification de redémarrage unique
Si vous souhaitez activer une planification de redémarrage unique à l’aide de PowerShell, utilisez les commandes PowerShell BrokerCatalogRebootSchedule suivantes pour créer, modifier et supprimer une planification de redémarrage :
Get-BrokerCatalogRebootScheduleNew-BrokerCatalogRebootScheduleSet-BrokerCatalogRebootScheduleRemove-BrokerCatalogRebootScheduleRename-BrokerCatalogRebootSchedule
Limitations :
- Une planification de redémarrage de catalogue associée à un catalogue sans fuseau horaire configuré est créée mais ne démarre pas.
- Lorsqu’une planification de redémarrage de catalogue est créée, celle-ci s’exécute uniquement sur les machines virtuelles du catalogue appartenant à un groupe de mise à disposition.
Exemple :
-
Pour créer une planification de redémarrage des machines virtuelles du catalogue nommé BankTellers devant commencer le Feb 3, 2022, entre 2h et 4h du matin.
New-BrokerCatalogRebootSchedule -Name BankTellers -CatalogName BankTellers -StartDate "2022-02-03" -StartTime "02:00" -Enabled $true -RebootDuration 120 <!--NeedCopy--> -
Pour créer une planification de redémarrage des machines virtuelles du catalogue ayant l’UID 17 devant commencer le Feb 3, 2022, entre 1h et 5h du matin. Dix minutes avant le redémarrage, chaque machine virtuelle est configurée pour afficher une boîte de message avec le titre : AVERTISSEMENT : Redémarrage en attente, et le message : Enregistrez votre travail, dans chaque session utilisateur.
New-BrokerCatalogRebootSchedule -Name 'Update reboot' -CatalogUid 17 -StartDate "2022-02-03" -StartTime "01:00" -Enabled $true -RebootDuration 240 -WarningTitle "WARNING: Reboot pending" -WarningMessage "Save your work" -WarningDuration 10 <!--NeedCopy--> -
Pour renommer la planification de redémarrage du catalogue nommée Old Name en New Name.
Rename-BrokerCatalogRebootSchedule -Name "Old Name" -NewName "New Name" <!--NeedCopy--> -
Pour afficher toutes les planifications de redémarrage du catalogue avec l’UID 1, puis renommer la planification de redémarrage du catalogue avec l’UID 1 en New Name.
Get-BrokerCatalogRebootSchedule -Uid 1 | Rename-BrokerCatalogRebootSchedule -NewName "New Name" -PassThru <!--NeedCopy--> -
Pour définir le programme de redémarrage du catalogue nommé Accounting afin d’afficher un message avec le titre AVERTISSEMENT : Redémarrage en attente, et le message, Enregistrez votre travail, dix minutes avant le redémarrage de chaque VM. Le message apparaît dans chaque session utilisateur sur cette VM.
Set-BrokerCatalogRebootSchedule -Name Accounting -WarningMessage "Save your work" -WarningDuration 10 -WarningTitle "WARNING: Reboot pending" <!--NeedCopy--> -
Pour afficher tous les programmes de redémarrage désactivés, puis activer tous les programmes de redémarrage désactivés.
Get-BrokerCatalogRebootSchedule -Enabled $false | Set-BrokerCatalogRebootSchedule -Enabled $true <!--NeedCopy--> -
Pour définir le programme de redémarrage du catalogue avec l’UID 17 afin d’afficher le message : Redémarrage dans %m% minutes quinze, dix et cinq minutes avant le redémarrage de chaque VM.
Set-BrokerCatalogRebootSchedule 17 -WarningMessage "Rebooting in %m% minutes." -WarningDuration 15 -WarningRepeatInterval 5 <!--NeedCopy--> -
Pour configurer le fuseau horaire du catalogue nommé MyCatalog.
 Set-BrokerCatalog -Name "MyCatalog" -TimeZone <TimeZone>
 <!--NeedCopy-->
Gérer Autoscale
Par défaut, Autoscale est désactivé pour les groupes de mise à disposition. Pour gérer Autoscale pour un groupe de mise à disposition (le cas échéant), suivez ces étapes :
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Gérer Autoscale dans la barre d’actions. La fenêtre Gérer Autoscale apparaît.
- Configurez les paramètres selon vos besoins. Pour plus d’informations sur les paramètres Autoscale, consultez Autoscale.
- Sélectionnez Appliquer pour appliquer les modifications que vous avez apportées et pour laisser la fenêtre ouverte. Ou, sélectionnez Enregistrer pour appliquer les modifications et fermer la fenêtre.
Sessions
- Fermer la session ou déconnecter une session, ou envoyer un message aux utilisateurs
- Configurer le prélancement de session et la persistance de session
- Configurer l’itinérance de session
- Contrôler la reconnexion de session en cas de déconnexion d’une machine en mode maintenance
Fermer la session ou déconnecter une session, ou envoyer un message aux utilisateurs du groupe de mise à disposition
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Afficher les machines dans la barre d’actions.
- Pour fermer la session d’un utilisateur, sélectionnez la session ou le bureau, puis sélectionnez Fermer la session dans la barre d’actions. La session se ferme et la machine devient disponible pour d’autres utilisateurs, sauf si elle est allouée à un utilisateur spécifique.
- Pour déconnecter une session, sélectionnez la session ou le bureau, puis sélectionnez Déconnecter dans la barre d’actions. Les applications continuent de s’exécuter et la machine reste allouée à cet utilisateur. L’utilisateur peut se reconnecter à la même machine.
- Pour envoyer un message aux utilisateurs, sélectionnez la session, la machine ou l’utilisateur, puis sélectionnez Envoyer un message dans la barre d’actions. Saisissez le message.
Configurer le pré-lancement de session et la persistance de session dans un groupe de mise à disposition
Ces fonctionnalités sont prises en charge uniquement sur les machines de système d’exploitation multi-session.
Les fonctionnalités de pré-lancement de session et de persistance de session aident les utilisateurs spécifiés à accéder rapidement aux applications, en :
- Démarrant les sessions avant qu’elles ne soient demandées (pré-lancement de session)
- Maintenant les sessions d’application actives après qu’un utilisateur ferme toutes les applications (persistance de session)
Par défaut, le pré-lancement de session et la persistance de session ne sont pas utilisés. Une session démarre (se lance) lorsqu’un utilisateur démarre une application et reste active jusqu’à ce que la dernière application ouverte de la session se ferme.
Considérations :
- Le groupe de mise à disposition doit prendre en charge les applications, et les machines doivent exécuter un VDA pour OS multi-session, version 7.6 minimum.
- Ces fonctionnalités sont prises en charge uniquement lors de l’utilisation de l’application Citrix Workspace pour Windows, et nécessitent également une configuration supplémentaire de l’application Citrix Workspace. Pour obtenir des instructions, recherchez « pré-lancement de session » dans la documentation du produit pour votre version de l’application Citrix Workspace pour Windows.
- L’application Citrix Workspace pour HTML5 n’est pas prise en charge.
- Lors de l’utilisation du pré-lancement de session, si la machine d’un utilisateur est mise en mode veille ou hibernation, le pré-lancement ne fonctionne pas (quelles que soient les paramètres de pré-lancement de session). Les utilisateurs peuvent verrouiller leurs machines/sessions. Cependant, si un utilisateur se déconnecte de l’application Citrix Workspace, la session est terminée et le pré-lancement ne s’applique plus.
- Lors de l’utilisation du pré-lancement de session, les machines clientes physiques ne peuvent pas utiliser les fonctions de gestion de l’alimentation de veille ou d’hibernation. Les utilisateurs des machines clientes peuvent verrouiller leurs sessions mais ne doivent pas se déconnecter.
- Les sessions pré-lancées et persistantes consomment une licence concurrente, mais uniquement lorsqu’elles sont connectées. Si une licence utilisateur/appareil est utilisée, la licence dure 90 jours. Les sessions pré-lancées et persistantes inutilisées se déconnectent après 15 minutes par défaut. Cette valeur peut être configurée dans PowerShell (cmdlet
New/Set-BrokerSessionPreLaunch). - Une planification et une surveillance attentives des habitudes d’activité de vos utilisateurs sont essentielles pour adapter ces fonctionnalités afin qu’elles se complètent mutuellement. Une configuration optimale équilibre les avantages d’une disponibilité plus rapide des applications pour les utilisateurs et le coût lié à l’utilisation des licences et à l’allocation des ressources.
- Vous pouvez également configurer le pré-lancement de session pour une heure planifiée de la journée dans l’application Citrix Workspace.
Durée pendant laquelle les sessions pré-lancées et persistantes inutilisées restent actives
Il existe plusieurs façons de spécifier la durée pendant laquelle une session inutilisée reste active si l’utilisateur ne démarre pas d’application : un délai d’expiration configuré et des seuils de charge du serveur. Vous pouvez tous les configurer. L’événement qui se produit en premier entraîne la fin de la session inutilisée.
-
Délai d’expiration : Un délai d’expiration configuré spécifie le nombre de minutes, d’heures ou de jours pendant lesquels une session pré-lancée ou persistante inutilisée reste active. Si vous configurez un délai d’expiration trop court, les sessions pré-lancées se terminent avant d’offrir à l’utilisateur l’avantage d’un accès plus rapide aux applications. Si vous configurez un délai d’expiration trop long, les connexions utilisateur entrantes peuvent être refusées car le serveur ne dispose pas de ressources suffisantes.
Vous pouvez activer ce délai d’expiration uniquement à partir du SDK (cmdlet
New/Set-BrokerSessionPreLaunch), et non à partir de la console de gestion. Si vous désactivez le délai d’expiration, il n’apparaît pas dans l’affichage de la console pour ce groupe de mise à disposition ni dans les pages Modifier le groupe de mise à disposition. -
Seuils : La fin automatique des sessions pré-lancées et persistantes en fonction de la charge du serveur garantit que les sessions restent ouvertes aussi longtemps que possible, en supposant que les ressources du serveur sont disponibles. Les sessions pré-lancées et persistantes inutilisées ne provoquent pas de refus de connexion car elles sont automatiquement terminées lorsque des ressources sont nécessaires pour de nouvelles sessions utilisateur.
Vous pouvez configurer deux seuils : la charge moyenne en pourcentage de tous les serveurs du groupe de mise à disposition, et la charge maximale en pourcentage d’un seul serveur du groupe. Lorsqu’un seuil est dépassé, les sessions qui sont restées le plus longtemps en état de pré-lancement ou de persistance sont terminées. Les sessions sont terminées une par une à intervalles d’une minute jusqu’à ce que la charge tombe en dessous du seuil. Tant que le seuil est dépassé, aucune nouvelle session de pré-lancement n’est démarrée.
Les serveurs avec des VDA qui ne se sont pas enregistrés auprès d’un Controller et les serveurs en mode maintenance sont considérés comme entièrement chargés. Une panne imprévue entraîne la fin automatique des sessions pré-lancées et persistantes pour libérer de la capacité.
Pour activer le pré-lancement de session
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
-
Sur la page Pré-lancement d’application, activez le pré-lancement de session en choisissant le moment où les sessions sont lancées :
- Lorsqu’un utilisateur démarre une application. Il s’agit du paramètre par défaut. Le pré-lancement de session est désactivé.
- Lorsqu’un utilisateur du groupe de mise à disposition se connecte à l’application Citrix Workspace pour Windows.
- Lorsqu’un utilisateur figurant dans une liste d’utilisateurs et de groupes d’utilisateurs se connecte à l’application Citrix Workspace pour Windows. Assurez-vous également de spécifier des utilisateurs ou des groupes d’utilisateurs si vous choisissez cette option.
Page Sessions de pré-lancement pour les applications(/en-us/citrix-daas/media/dws-session-2.png)
-
Une session pré-lancée est remplacée par une session normale lorsque l’utilisateur démarre une application. Si l’utilisateur ne démarre pas d’application (la session pré-lancée n’est pas utilisée), les paramètres suivants déterminent la durée pendant laquelle cette session reste active.
- Lorsqu’un intervalle de temps spécifié s’écoule. Vous pouvez modifier l’intervalle de temps (1 à 99 jours, 1 à 2376 heures ou 1 à 142 560 minutes).
- Lorsque la charge moyenne sur toutes les machines du groupe de mise à disposition dépasse un pourcentage spécifié (1 à 99 %).
- Lorsque la charge sur une machine quelconque du groupe de mise à disposition dépasse un pourcentage spécifié (1 à 99 %).
Récapitulatif : Une session pré-lancée reste active jusqu’à ce que l’un des événements suivants se produise : un utilisateur démarre une application, le temps spécifié s’écoule ou un seuil de charge spécifié est dépassé.
Pour activer la persistance de session
- Depuis Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe, puis sélectionnez Modifier dans la barre d’actions.
-
Sur la page Persistance d’application, activez la persistance de session en sélectionnant Maintenir les sessions actives jusqu’à.
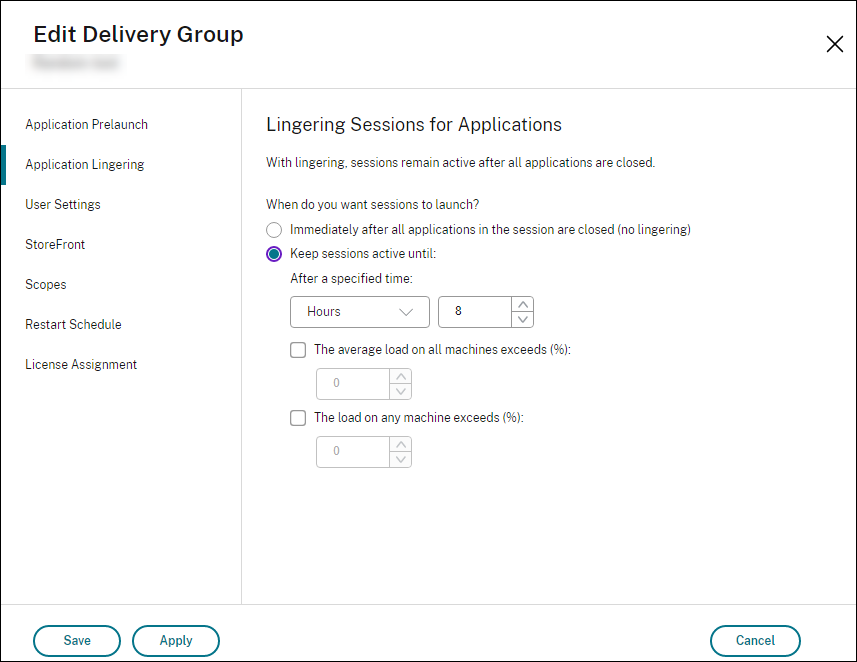
-
Plusieurs paramètres affectent la durée pendant laquelle une session persistante reste active si l’utilisateur ne démarre pas une autre application.
- Lorsqu’un intervalle de temps spécifié s’écoule. Vous pouvez modifier l’intervalle de temps : 1 à 99 jours, 1 à 2376 heures ou 1 à 142 560 minutes.
- Lorsque la charge moyenne sur toutes les machines du groupe de mise à disposition dépasse un pourcentage spécifié : 1 à 99 %.
- Lorsque la charge sur une machine quelconque du groupe de mise à disposition dépasse un pourcentage spécifié : 1 à 99 %.
Récapitulatif : Une session persistante reste active jusqu’à ce que l’un des événements suivants se produise : un utilisateur démarre une application, le temps spécifié s’écoule ou un seuil de charge spécifié est dépassé.
Configurer l’itinérance de session
Par défaut, l’itinérance de session est activée pour les groupes de mise à disposition. Les sessions se déplacent entre les périphériques clients avec l’utilisateur. Lorsque l’utilisateur lance une session puis passe à un autre périphérique, la même session est utilisée et les applications sont simultanément disponibles sur les deux périphériques. Vous pouvez afficher les applications sur plusieurs périphériques. Les applications suivent, quel que soit le périphérique ou l’existence de sessions en cours. Souvent, les imprimantes et autres ressources attribuées à l’application suivent également. Vous pouvez également utiliser PowerShell. Pour plus d’informations, consultez Itinérance de session.
Configurer l’itinérance de session pour les applications
Pour configurer l’itinérance de session pour les applications, procédez comme suit :
-
Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
-
Sélectionnez un groupe, puis sélectionnez Modifier le groupe de mise à disposition dans la barre d’actions.
-
Sur la page Utilisateurs, activez l’itinérance de session en cochant la case Les sessions suivent les utilisateurs lorsqu’ils se déplacent entre les périphériques.
- Lorsqu’elle est activée, si un utilisateur lance une session d’application et passe ensuite à un autre périphérique, la même session est utilisée et disponible sur les deux périphériques. Lorsqu’elle est désactivée, la session ne se déplace plus entre les périphériques.
-
Sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Configurer l’itinérance de session pour les bureaux
Pour configurer l’itinérance de session pour un bureau, suivez ces étapes :
-
Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
-
Sélectionnez un groupe, puis sélectionnez Modifier le groupe de mise à disposition dans la barre d’actions.
-
Sur la page Bureaux, sélectionnez le bureau et sélectionnez Modifier.
-
Activez l’itinérance de session en cochant la case Itinérance de session.
- Lorsqu’elle est activée, si l’utilisateur lance le bureau et passe ensuite à un autre appareil, la même session est utilisée et les applications sont disponibles sur les deux appareils. Lorsqu’elle est désactivée, la session ne se déplace plus entre les appareils.
-
Sélectionnez OK pour appliquer les modifications et fermer la fenêtre.
Contrôler la reconnexion de session en cas de déconnexion d’une machine en mode maintenance
Remarque :
Cette fonctionnalité est disponible uniquement dans PowerShell.
Vous pouvez contrôler si les sessions déconnectées sur des machines en mode maintenance sont autorisées à se reconnecter aux machines du groupe de mise à disposition.
Avant fin mai 2021, la reconnexion n’était pas autorisée pour les sessions de bureau en pool à session unique qui s’étaient déconnectées des machines en mode maintenance. Désormais, vous pouvez configurer un groupe de mise à disposition pour autoriser ou interdire les reconnexions (quel que soit le type de session) après une déconnexion d’une machine en mode maintenance.
Lors de la création ou de la modification d’un groupe de mise à disposition (New-BrokerDesktopGroup, Set-BrokerDesktopGroup), utilisez le paramètre -AllowReconnectInMaintenanceMode <boolean> pour autoriser ou interdire les reconnexions pour les machines qui ont été déconnectées d’une machine en mode maintenance.
- Lorsque la valeur est définie sur true, les sessions peuvent se reconnecter aux machines du groupe.
- Lorsque défini sur false, les sessions ne peuvent pas se reconnecter aux machines du groupe.
Valeurs par défaut :
- Session unique : Désactivé
- Multi-session : Activé
Applications
Affichez les applications dans un groupe de mise à disposition et ajoutez-en d’autres si nécessaire.
- Dans Studio, sélectionnez Groupes de mise à disposition dans le volet gauche.
- Sélectionnez un groupe. Si ce groupe contient des applications, Afficher les applications apparaît dans la barre d’actions.
- Sélectionnez Afficher les applications. Vous êtes dirigé vers le nœud Applications où toutes les applications disponibles dans ce groupe apparaissent.
- Pour ajouter d’autres applications à ce groupe, accédez au nœud Groupes de mise à disposition, sélectionnez le groupe, puis sélectionnez Ajouter des applications dans la barre d’actions.
Dépannage
-
Les VDA qui ne sont pas enregistrés auprès d’un Delivery Controller ne sont pas pris en compte lors du lancement de sessions intermédiées. Cela entraîne une sous-utilisation des ressources pourtant disponibles. Il existe diverses raisons pour lesquelles un VDA peut ne pas être enregistré, et un administrateur peut en résoudre un grand nombre. L’affichage des détails fournit des informations de dépannage dans l’assistant de création de catalogue et après l’ajout d’un catalogue à un groupe de mise à disposition.
Après avoir créé un groupe de mise à disposition, le volet des détails de ce groupe indique le nombre de machines qui devraient être enregistrées mais ne le sont pas. Par exemple, une ou plusieurs machines sont sous tension et ne sont pas en mode maintenance, mais ne sont pas actuellement enregistrées auprès d’un Controller. Lorsque vous consultez une « machine non enregistrée, mais qui devrait l’être », examinez l’onglet Dépannage dans le volet des détails pour connaître les causes possibles et les actions correctives recommandées.
Pour les messages concernant le niveau fonctionnel, consultez Versions de VDA et niveaux fonctionnels.
Pour plus d’informations sur le dépannage de l’enregistrement des VDA, consultez CTX136668.
- Dans l’affichage d’un groupe de mise à disposition, la version VDA installée dans le volet des détails peut différer de la version réelle installée sur les machines. L’affichage Programmes et fonctionnalités de Windows de la machine indique la version VDA réelle.
- Pour les machines dont l’état est État d’alimentation inconnu, consultez CTX131267 pour obtenir des conseils.