This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
ポリシーの作成
ポリシーは2つの部分を定義します。
- セッション、帯域幅、セキュリティが、ユーザー、デバイス、または接続タイプのグループに対してどのように管理されるかを定義する設定のグループ。
- ポリシーを割り当てるユーザーとマシン。ポリシーを作成する前に、それが影響するユーザーまたはデバイスのグループを決定します。職務、接続タイプ、デバイスプラットフォーム、または地理的な場所に基づいてポリシーを作成することもできます。
ポリシーを作成する際、ポリシーテンプレートの設定に基づいて作成し、必要に応じてカスタマイズできます。また、最初から始めて必要な設定を手動で追加することもできます。このセクションでは、次のトピックについて説明します。
ヒント
グループにポリシーが存在する場合は、新規作成するのではなく、既存のポリシーを編集することを検討してください。特定の機能を有効にするためだけ、または特定のユーザーを除外するためだけにポリシーを作成することは避けてください。
ポリシーの仕組み
ユーザーがログオンすると、接続の割り当てに一致するすべてのポリシーが識別されます。これらのポリシーは優先度によってランク付けされ、任意の設定の複数のインスタンスが比較されます。各設定について、最も優先度の高いポリシーの値が適用されます。優先度の高いポリシーが設定を無効にしている場合、その設定は、それが有効になっている優先度の低いポリシーをすべて上書きします。構成されていない設定は無視されます。
重要:
グループポリシー管理コンソールを使用してActive DirectoryポリシーとCitrixポリシーの両方を構成している場合、割り当てと設定が期待どおりに適用されないことがあります。詳細については、CTX127461を参照してください。
フィルターなしのポリシー
「Unfiltered」というデフォルトポリシーを提供しています。
- Web StudioでCitrix®ポリシーを管理する場合、Unfilteredポリシーの設定は、サイト内のすべてのサーバー、デスクトップ、および接続に適用されます。
-
設定を適用するには、サイトと接続がポリシーを含むGPOのスコープ内にある必要があります。
例: Sales-USという名前のGPOがSales OUにリンクされており、米国のすべての営業チームメンバーが含まれています。このGPOは、いくつかのユーザー設定を含むUnfilteredポリシーで構成されています。営業マネージャーがログオンすると、ユーザーがSales-US GPOに属しているため、Unfilteredポリシー設定が適用されます。
割り当てモード
割り当てモードは、接続基準がどのように一致するかに基づいてポリシーが適用されるかどうかを制御します。
-
許可 (デフォルト): 接続が割り当て基準に一致する場合にのみポリシーを適用します。
-
拒否: 接続が基準に一致しない場合にポリシーを適用します。
例 1: 同じ割り当てタイプ、異なるモード
ポリシー 1 には以下が含まれます:
-
割り当て A: 営業グループ、モード = 許可
-
割り当て B: 営業マネージャーのアカウント、モード = 拒否
ユーザーが営業グループに属していても、拒否割り当てが優先されます。営業マネージャーがログオンしても、ポリシーは適用されません。
例 2: 異なる割り当てタイプ、同じモード
ポリシー 2 には以下が含まれます:
-
割り当て C: 営業グループ (ユーザー)、モード = 許可
-
割り当て D: 企業 IP 範囲 (クライアント IP)、モード = 許可
ポリシーは、両方の割り当てが満たされた場合にのみ適用されます。営業マネージャーがオフィスからログオンした場合、両方の条件が満たされ、ポリシーが適用されます。
ポリシー 3 には以下が含まれます。
-
割り当て E: 営業グループ (ユーザー)、モード = 許可
-
割り当て F: NetScaler Gateway 接続 (アクセス制御)、モード = 許可
営業マネージャーがオフィスから (NetScaler 経由ではなく) ログオンした場合、割り当て F は満たされないため、ポリシーは適用されません。
ポリシー設定: 親子関係
一部のポリシー設定は、親設定に依存します。たとえば、子設定が利用可能になる前に、セッション全体の帯域幅制限を構成する必要があります。
Web Studio でポリシーを構成する場合、子設定にカーソルを合わせると、最初にどの親を構成する必要があるかを確認できます。親が無効になっている場合、関連する子設定は自動的に無効になります。
依存ポリシー設定(/en-us/citrix-daas/media/dependent-policy-settings.png)
次の表に、親設定とそれに対応する子設定を示します。
| 親ポリシー | 依存子ポリシー |
|---|---|
| セッション全体の帯域幅制限
|
オーディオリダイレクトの帯域幅制限の割合 |
| クリップボードリダイレクトの帯域幅制限の割合 | |
| COMポートリダイレクトの帯域幅制限の割合 | |
| ファイルリダイレクトの帯域幅制限の割合 | |
| HDX™ MediaStreamマルチメディアアクセラレーションの帯域幅制限の割合 | |
| LPTポートリダイレクトの帯域幅制限の割合 | |
| プリンターリダイレクトの帯域幅制限の割合 | |
| クライアントUSBデバイスリダイレクトの帯域幅制限の割合 | |
| TWAINデバイスリダイレクト帯域幅制限の割合 | |
| 双方向コンテンツリダイレクトを許可
|
クライアントにリダイレクトされる許可URL |
| VDAにリダイレクトされる許可URL | |
| CPU使用率 | CPU使用率除外プロセス優先度 |
| レガシーグラフィックモード | プログレッシブ圧縮レベル |
| セッションウォーターマークを有効にする
|
ウォーターマークカスタムテキスト |
| セッションウォーターマークスタイル | |
| ウォーターマークの透明度 | |
| HDXアダプティブトランスポート | オーディオのロス許容モード |
ポリシー設定の状態
一部のポリシー設定には、次のいずれかの状態があります。
- 許可または禁止: 設定によって制御されるアクションを許可または防止します。ユーザーがセッションで設定のアクションを管理することを許可または防止される場合があります。たとえば、メニューアニメーションが「許可」に設定されている場合、ユーザーはセッション内でそれを制御できます。
- 有効または無効: 設定をオンまたはオフにします。優先度の高いポリシーで設定が無効になっている場合、優先度の低いポリシーで有効になっていても、その設定は適用されません。
セキュアなデフォルト設定
VDAのインストール中にセキュアなデフォルト設定が有効になっている場合、ポリシー設定の優先順位は次のとおりです。
- カスタマイズされた設定
- セキュアなデフォルト設定
- デフォルト設定
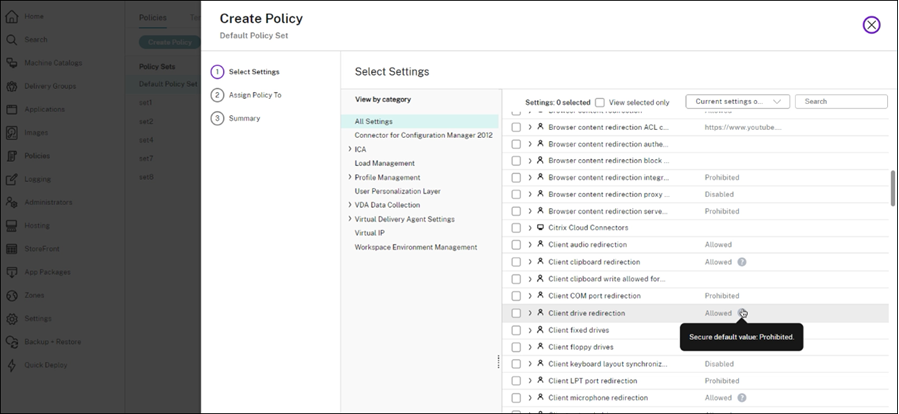
セキュアなデフォルト値を表示するには:
- Web Studioで、左側のペインのポリシーをクリックします。
- ポリシータブで、ポリシーの作成をクリックします。
-
「設定の選択」テーブルで、現在の値が「許可」になっている設定にマウスオーバーすると、「セキュアなデフォルト値: 禁止」が表示されます。
ポリシー設定の有効性
一部の設定は、一緒に使用および有効にする必要があります。たとえば、ユーザーがローカルデバイス上のネットワークドライブにアクセスできるようにするには、次の設定が必要です。
-
クライアントドライブリダイレクトを有効にする必要があります
-
クライアントネットワークドライブも含まれている必要があります
クライアントドライブリダイレクトが無効になっている場合、クライアントネットワークドライブが有効になっていても、ユーザーはネットワークドライブにアクセスできません。
一般に、マシン関連の設定の変更は、VDAが再起動するか、ユーザーがログオンしたときに有効になります。ユーザー関連の設定の変更は、次回のログオン時に適用されます。
ポリシーに設定を追加する際、変更を防ぐために「デフォルト値を使用」を選択できます。このオプションは手動設定を無効にし、以前に入力された値に関係なく、デフォルト値のみを適用します。
ベストプラクティス
- ポリシーは個々のユーザーではなく、グループに割り当ててください。グループにポリシーを割り当てると、グループにユーザーを追加または削除したときに、割り当てが自動的に更新されます。
- 使用されていないポリシーは無効にしてください。設定が追加されていないポリシーは、不要な処理オーバーヘッドを発生させます。
ポリシーを新規作成する
ポリシーを作成するには:
- Web Studioで、左側のペインでポリシーをクリックします。
- 「ポリシー」タブで、「ポリシーの作成」をクリックします。
- 「設定の選択」ページで、(#step-1-select-and-configure-policy-settings)し、「次へ」をクリックします。
- 「ポリシーの割り当て先」ページで、このポリシーが存在するポリシーセットを選択し、(#step-2-specify-policy-assignments)ます。「次へ」をクリックします。
-
「概要」ページで、次の設定を完了します。
- ポリシーの名前と説明を入力します。
- ポリシーを有効にするには、「ポリシーを有効にする」を選択します。
- 「完了」をクリックします。
ステップ1:ポリシー設定の選択と構成
ポリシー設定は機能別にグループ化されています。たとえば、プロファイル管理に関連する設定は、「プロファイル管理」カテゴリの下にあります。
設定には次の2種類があります。
- コンピューター設定: マシンに適用され、仮想デスクトップの起動時(ユーザーがログオンしていなくても)に有効になります。これらは仮想デスクトップの動作を定義します。
- ユーザー設定: ユーザーが接続または再接続したときに適用されます。これらはユーザーエクスペリエンスを定義します。
設定を選択して構成するには:
-
「設定の選択」ページで、VDAバージョン別に設定を表示するには、右上にあるドロップダウンリストオプションから次のいずれかのオプションを選択します。
- すべての設定: すべてのVDAバージョンのすべての設定を表示します。
- 現在の設定のみ:現在のVDAバージョンのみの設定を表示
- レガシー設定のみ:非推奨のVDAバージョンのみの設定を表示
-
設定を検索するには、検索ボックスに設定の完全な名前または部分的な名前を入力します。
-
設定を選択します。有効にするをクリックしてオンにするか、編集をクリックして値を指定します。
-
手順3を繰り返して、ポリシーの他の設定を選択および構成します。
注:
ポリシー設定は、有効、無効、または未構成にできます。デフォルトでは、ポリシー設定は構成されていません。つまり、ポリシーに追加されていません。設定は、ポリシーに追加された場合にのみ適用されます。
手順2:ポリシーの割り当てを指定する
ポリシーの割り当ては、ポリシーが適用されるユーザーとマシンを定義します。割り当てがポリシーの動作にどのように影響するかについては、「ポリシーのしくみ」を参照してください。
ポリシーの割り当てを指定するには:
- ポリシーの割り当て先ページで、フィルターされたユーザーとコンピューターを選択します。
- 割り当て(フィルターとも呼ばれます)を指定して、ユーザーまたはコンピューターを選択します。利用可能な割り当てタイプについては、次の表を参照してください。
注:
- 割り当てを指定しないか、割り当てを無効にした場合、ポリシーはすべての接続に適用されます。
- ポリシーの割り当ては、ポリシーのフィルターとも呼ばれます。詳細については、「ポリシーのフィルターを作成、変更、または削除する」および「フィルターはどのように適用されますか?」を参照してください。
| 割り当てタイプ | 説明 |
|---|---|
| アクセス制御
|
クライアントが接続しているアクセス制御条件
|
| Citrix SD-WAN™ | Citrix SD-WAN を介してユーザーセッションが起動されるかどうか。注: 1つのポリシーには、Citrix SD-WAN の割り当てを1つだけ追加できます。 |
| クライアント IP アドレス | セッションへの接続に使用されるユーザーデバイスの IP アドレス: IPv4 の例: 12.0.0.0, 12.0.0.*, 12.0.0.1-12.0.0.70, 12.0.0.1/24; IPv6 の例: 2001:0db8:3c4d:0015:0:0:abcd:ef12, 2001:0db8:3c4d:0015::/54 |
| クライアント名 | ユーザーデバイスの名前。完全一致: ClientABCName。ワイルドカードの使用: Client*Name。 |
| クライアントプラットフォーム | セッションへの接続に使用されるユーザーデバイスの OS タイプ (Windows、Linux、iOS、Android、HTML5 など)。必要な VDA バージョン: 2503 以降。 |
| デリバリーグループ | デリバリーグループのメンバーシップ。 |
| デリバリーグループの種類 | デスクトップまたはアプリケーションの種類: プライベートデスクトップ、共有デスクトップ、プライベートアプリケーション、または共有アプリケーション。 |
| 組織単位 (OU) | 組織単位。 |
| タグ | タグ。注: このポリシーは、タグ付けされたすべてのマシンに適用されます。アプリケーションタグは含まれません。 |
| ユーザーまたはグループ | ユーザーまたはグループ名。ユーザーとグループでサポートされる ID タイプには、Active Directory、Microsoft Entra ID、Okta、Google Cloud が含まれます。必要な VDA バージョン: 2507 以降。 |
テンプレートからポリシーを作成する
Citrix が提供するテンプレートまたはカスタムテンプレート に基づいてポリシーを作成できます。結果として作成されるポリシーは、元のテンプレートとは独立しています。
テンプレートからポリシーを作成するには:
- Web Studio で、左側のペインで [ポリシー] を選択します。
- 「テンプレート」タブを選択し、使用するテンプレートを選択します。
- アクションバーで「テンプレートからポリシーを作成」をクリックします。「ポリシーの作成」ページが表示され、選択したテンプレートで事前構成されたすべての設定が表示されます。
- 必要に応じて設定を変更したり、設定を追加したりしてから、「次へ」をクリックします。
- 「ポリシーの割り当て先」ページで、このポリシーが存在するポリシーセットを選択し、ポリシーを割り当てるオブジェクトを選択します。「次へ」をクリックします。
- 「概要」ページで、ポリシーの名前と説明を入力します。
- 「完了」をクリックします。新しいポリシーは、「ポリシー」タブの指定されたポリシーセットに表示されます。
次のステップ
共有
共有
この記事の概要
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.