This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
ランデブー V2
Citrix Gateway Serviceを使用する場合、Rendezvousプロトコルにより、VDAはCitrix Cloud™ ConnectorをバイパスしてCitrix Cloudコントロールプレーンに直接かつ安全に接続できます。
Rendezvous V2は、標準のドメイン参加済みマシン、Microsoft Entraハイブリッド参加済みマシン、Microsoft Entra参加済みマシン、および非ドメイン参加済みマシンでサポートされています。
注:
Currently, connectorless deployments are possible with Azure AD joined and non-domain joined machines only. Standard AD domain joined machines and Microsoft Entra hybrid joined machines still require Cloud Connectors for VDA registration and session brokering. However, there are no DNS requirements for using Rendezvous V2.
VDA通信に関連しないその他の機能(オンプレミスADドメインへの接続、オンプレミスハイパーバイザーへのMCSプロビジョニングなど)に関するCloud Connectorの要件は、変更ありません。
要件
Rendezvous V2を使用するための要件は次のとおりです。
- Citrix® StoreFront CloudおよびCitrix Gateway Serviceを使用した環境へのアクセス
- コントロールプレーン:Citrix DaaS™
- VDAバージョン2203
- CitrixポリシーでRendezvousプロトコルを有効にします。詳しくは、「Rendezvousプロトコルポリシー設定」を参照してください。
- VDAでセッションの信頼性を有効にする必要があります
- VDAマシンは以下にアクセスできる必要があります。
-
TCP 443上のhttps://*.xendesktop.net。その方法ですべてのサブドメインを許可できない場合は、https://<customer_ID>.xendesktop.netを使用できます。ここで、<customer_ID>はCitrix Cloud管理者ポータルに表示されるCitrix Cloudの顧客IDです。 - Gateway Serviceとの制御接続用に
TCP 443でhttps://*.*.nssvc.net。 - それぞれTCPおよびEDT経由のHDXセッション用に
TCP 443とUDP 443でhttps://*.*.nssvc.net。
注:
https://*.*.nssvc.netを使用してすべてのサブドメインを許可できない場合、代わりにhttps://*.c.nssvc.netとhttps://*.g.nssvc.netを使用できます。詳しくは、Knowledge Centerの記事CTX270584を参照してください。 -
プロキシ構成
Rendezvousを使用する場合、VDAは制御トラフィックとHDX™セッショントラフィックの両方でプロキシ経由の接続をサポートします。両方の種類のトラフィックの要件と考慮事項は異なるため、注意深く確認してください。
制御トラフィックのプロキシに関する考慮事項
- HTTPプロキシのみがサポートされています。
- パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間の制御トラフィックが傍受、復号化、または検査されないように例外を構成してください。そうしないと、接続は失敗します。
- マシンベースの認証は、VDAマシンがADドメインに参加している場合にのみサポートされます。Negotiate/KerberosまたはNTLM認証を使用できます。
注:
Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名(SPN)を作成し、プロキシのActive Directoryアカウントに関連付けます。VDAは、Citrix Cloudとの接続を確立する際に、
HTTP/<proxyURL>の形式でSPNを生成します。SPNを作成しない場合、認証はNTLMにフォールバックします。どちらの場合も、VDAマシンのIDが認証に使用されます。
HDXトラフィックのプロキシに関する考慮事項
- HTTPおよびSOCKS5プロキシがサポートされています。
- EDTはSOCKS5プロキシでのみ使用できます。
- デフォルトでは、HDXトラフィックは制御トラフィック用に定義されたプロキシを使用します。HDXトラフィックに別のプロキシ(別のHTTPプロキシまたはSOCKS5プロキシのいずれか)を使用する必要がある場合は、Rendezvous proxy configurationポリシー設定を使用します。
- パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間のHDXトラフィックが傍受、復号化、または検査されないように例外を設定してください。そうしないと、接続は失敗します。
- マシンベースの認証は、HTTPプロキシを使用し、VDAマシンがADドメインに参加している場合にのみサポートされます。Negotiate/KerberosまたはNTLM認証を使用できます。
注:
Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名(SPN)を作成し、それをプロキシのActive Directoryアカウントに関連付けます。VDAはセッション確立時に
HTTP/<proxyURL>の形式でSPNを生成します。このとき、プロキシURLはRendezvous proxy configurationポリシー設定から取得されます。SPNを作成しない場合、認証はNTLMにフォールバックします。どちらの場合も、VDAマシンのIDが認証に使用されます。 - SOCKS5プロキシでの認証は現在サポートされていません。SOCKS5プロキシを使用する場合は、Gateway Serviceアドレス(要件で指定)宛てのトラフィックが認証をバイパスできるように例外を設定してください。
- SOCKS5プロキシのみがEDTを介したデータ転送をサポートします。HTTPプロキシの場合は、ICAのトランスポートプロトコルとしてTCPを使用してください。
トランスペアレントプロキシ
ネットワークでトランスペアレントプロキシを使用している場合、VDAに追加の設定は必要ありません。
非トランスペアレントプロキシ
ネットワークで非トランスペアレントプロキシを使用している場合は、制御トラフィックがCitrix Cloudコントロールプレーンに到達できるように、VDAのインストール中にプロキシを指定します。インストールと構成を進める前に、制御トラフィックのプロキシに関する考慮事項を確認してください。
VDAインストールウィザードの追加コンポーネントページで、Rendezvous Proxy Configurationを選択します。このオプションにより、インストールウィザードの後半でRendezvous Proxy Configurationページが利用可能になります。ここで、VDAが使用するプロキシを認識できるように、プロキシアドレスまたはPACファイルへのパスを入力します。例:
- プロキシアドレス:
http://<URL or IP>:<port> - PACファイル:
http://<URL or IP>/<path/<filename>.pac
HDXトラフィックのプロキシに関する考慮事項で述べられているように、HDXトラフィックはデフォルトでVDAインストール時に定義されたプロキシを使用します。HDXトラフィックに別のプロキシ(別のHTTPプロキシまたはSOCKS5プロキシのいずれか)を使用する必要がある場合は、Rendezvous proxy configurationポリシー設定を使用します。この設定が有効になっている場合、HTTPまたはSOCKS5プロキシアドレスを指定します。VDAが使用するプロキシを認識できるように、PACファイルへのパスを入力することもできます。例:
- プロキシアドレス:
http://<URL or IP>:<port>またはsocks5://<URL or IP>:<port> - PACファイル:
http://<URL or IP>/<path/<filename>.pac
PACファイルを使用してプロキシを構成する場合は、Windows HTTPサービスで必要とされる構文を使用してプロキシを定義します: PROXY [<scheme>=]<URL or IP>:<port>。例: PROXY socks5=<URL or IP>:<port>..
Rendezvousの構成方法
環境でRendezvousを構成する手順は次のとおりです。
- すべての要件が満たされていることを確認します。
- 環境で非透過型HTTPプロキシを使用する必要がある場合は、VDAのインストール中に構成します。詳細については、プロキシ構成セクションを参照してください。
- インストールが完了したら、VDAマシンを再起動します。
- Citrixポリシーを作成するか、既存のポリシーを編集します。
- Rendezvousプロトコル設定を許可に設定します。
- HDXトラフィック用にHTTPまたはSOCKS5プロキシを構成する必要がある場合は、Rendezvousプロキシ構成設定を構成します。
- Citrixポリシーフィルターが適切に設定されていることを確認します。このポリシーは、Rendezvousを有効にする必要があるマシンに適用されます。
- Citrixポリシーが、他のポリシーを上書きしないように正しい優先順位を持っていることを確認します。
注:
VDAバージョン2308以前を使用している場合、デフォルトではV1が使用されます。使用するバージョンを構成する方法の詳細については、レジストリで管理されるHDX機能を参照してください。
Rendezvousの検証
すべての要件を満たし、構成を完了している場合は、次の手順に従ってRendezvousが使用されているかどうかを検証します。
- 仮想デスクトップ内で、コマンドプロンプトまたはPowerShellを開きます。
-
ctxsession.exe -vを実行します。 - 表示されるトランスポートプロトコルは、接続の種類を示します。
- TCP ランデブー: TCP > SSL > CGP > ICA
- EDT ランデブー: UDP > DTLS > CGP > ICA
- Rendezvousではない: TCP > CGP > ICA
- 報告されるRendezvousバージョンは、使用中のバージョンを示します。
その他の考慮事項
Windowsの暗号スイートの順序
VDAマシンで暗号スイートの順序が変更されている場合は、VDAでサポートされている暗号スイートを含めるようにしてください。
- TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384
- TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA
カスタムの暗号スイートの順序にこれらの暗号スイートが含まれていない場合、Rendezvous接続は失敗します。
Zscaler プライベートアクセス
Zscaler Private Access (ZPA) を使用している場合、遅延の増加とそれに伴うパフォーマンスへの影響を避けるために、Gateway Service のバイパス設定を構成することをお勧めします。そのためには、要件で指定されている Gateway Service アドレスのアプリケーションセグメントを定義し、常にバイパスするように設定する必要があります。ZPA をバイパスするようにアプリケーションセグメントを構成する方法については、Zscalerのドキュメントを参照してください。
既知の問題
VDA 2203インストーラーでは、プロキシアドレスにスラッシュ ( / ) を入力できません
回避策として、VDAのインストール後にレジストリでプロキシを構成できます。
            Key: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\VirtualDesktopAgent
            Value type: String
            Value name: ProxySettings
            Value data: Proxy address or path to pac file. For example:
                Proxy address: http://squidk.test.local:3128
                Pac file: http://file.test.com/config/proxy.pac
Rendezvousトラフィックフロー
次の図は、Rendezvousトラフィックフローに関する一連の手順を示しています。
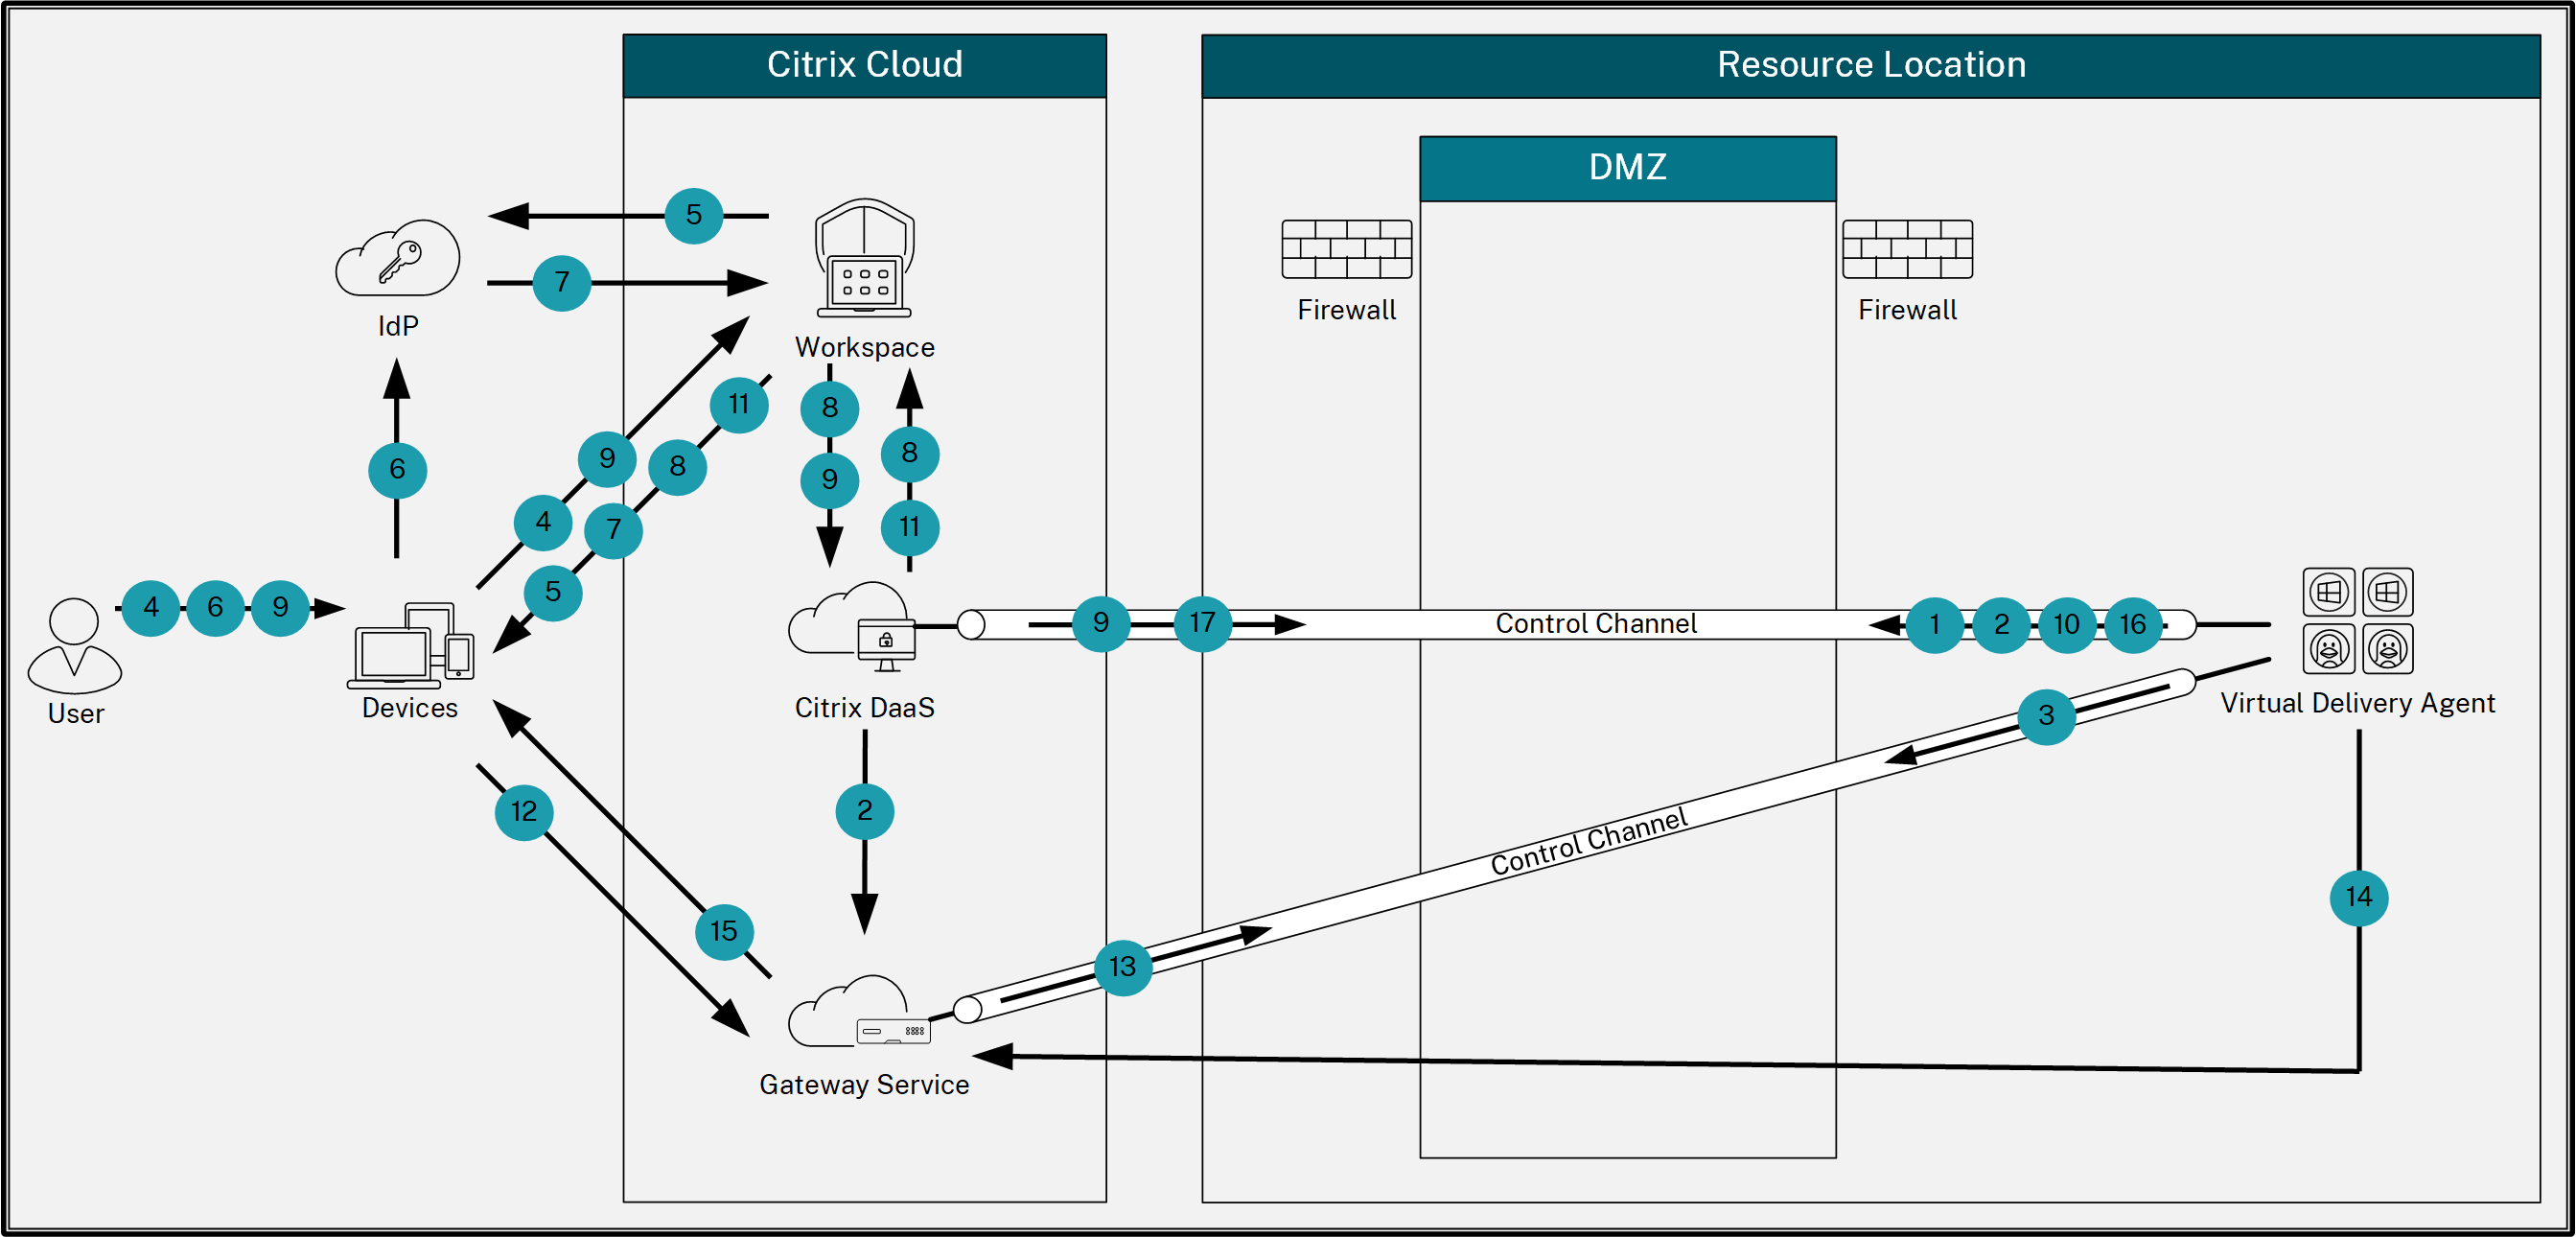
- VDAはCitrix CloudとのWebSocket接続を確立し、登録します。
- VDAはCitrix Gateway Serviceに登録し、専用のトークンを取得します。
- VDAはGateway Serviceとの永続的な制御接続を確立します。
- ユーザーはストアURLに移動します。
- Citrix® StoreFront Cloudは認証構成を評価し、ユーザーを認証のために適切なIdPにリダイレクトします。
- ユーザーは資格情報を入力します。
- ユーザー資格情報の検証が成功すると、ユーザーはCitrix® StoreFront Cloudにリダイレクトされます。
- Citrix® StoreFront Cloudは、ユーザーのリソースをカウントし、表示します。
- ユーザーはストアからデスクトップまたはアプリケーションを選択します。Citrix® StoreFront CloudはCitrix DaaSにリクエストを送信し、Citrix DaaSは接続を仲介し、VDAにセッションの準備をするよう指示します。
- VDAはRendezvous機能とそのIDで応答します。
- Citrix DaaSは起動チケットを生成し、Citrix® StoreFront Cloudを介してユーザーデバイスに送信します。
- ユーザーのエンドポイントはGateway Serviceに接続し、起動チケットを提供して、接続するリソースを認証および識別します。
- Gateway Serviceは接続情報をVDAに送信します。
- VDAはGateway Serviceとのセッションのために直接接続を確立します。
- Gateway ServiceはエンドポイントとVDA間の接続を完了します。
- VDAはセッションのライセンスを検証します。
- Citrix DaaSは適用可能なポリシーをVDAに送信します。
共有
共有
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.