使用连接器设备的活动目录
您可以使用 Connector Appliance 将资源位置连接到不包含 Citrix Virtual Apps and Desktops™ 资源的林。例如,对于 Citrix Secure Private Access 客户或 Citrix Virtual Apps and Desktops 客户,某些林仅用于用户身份验证。
将多域 Active Directory 与 Connector Appliance 结合使用时,存在以下限制:
- 在包含 VDA 的林中,不能使用 Connector Appliance 替代 Cloud Connectors。
要求
活动目录要求
- 加入包含您用于为用户创建服务的资源和用户的 Active Directory 域。有关详细信息,请参阅本文中的 Active Directory 中 Connector Appliance 的部署方案。
- 您计划与 Citrix Cloud™ 结合使用的每个 Active Directory 林必须始终可通过两个 Connector Appliance 访问。
- Connector Appliance 必须能够访问林根域和您打算与 Citrix Cloud 结合使用的域中的域控制器。有关详细信息,请参阅以下 Microsoft 支持文章:
- 如何配置域和信任
- Windows 的服务概述和网络端口要求 中的“系统服务端口”部分
- 使用通用安全组而不是全局安全组。此配置可确保可以从林中的任何域控制器获取用户组成员身份。
网络要求
- 连接到可以联系您在资源位置中使用的资源的网络。
- 连接到 Internet。有关详细信息,请参阅 系统和连接要求。
除了 (/zh-cn/citrix-cloud/citrix-cloud-resource-locations/connector-appliance.html#connector-appliance-communication) 中列出的端口之外,Connector Appliance 还需要通过以下端口与 Active Directory 域建立出站连接:
| 服务 | 端口 | 支持的域协议 |
|---|---|---|
| 克贝罗斯 | 88 | TCP/UDP |
| NetBIOS 名称服务 | 137 | UDP |
| NetBIOS 数据报 | 138 | UDP |
| NetBIOS 会话 | 139 | TCP |
| LDAP | 389 | TCP/UDP |
| 基于 TCP 的 SMB | 445 | TCP |
| Kerberos 密码更改协议 | 464 | TCP/UDP |
| 全局目录 | 3268 | TCP |
| 动态 RPC 端口 | 49152–65535 | TCP |
连接器设备使用 LDAP 签名来保护与域控制器的连接。这意味着不需要基于 SSL 的 LDAP (LDAPS)。有关 LDAP 签名的更多信息,请参阅 如何在 Windows Server 中启用 LDAP 签名 和 Microsoft 启用 LDAP 通道绑定和 LDAP 签名的指南。
支持的 Active Directory 功能级别
连接器设备已通过测试,并支持 Active Directory 中的以下林和域功能级别。
| 林功能级别 | 域功能级别 | 支持的域控制器 |
|---|---|---|
| Windows 服务器 2016 | Windows 服务器 2016 | Windows 服务器 2019 |
域控制器、林功能级别和域功能级别的其他组合尚未与连接器设备进行测试。但是,这些组合预计可以正常工作,并且也受支持。
使用连接器设备将 Active Directory 域连接到 Citrix Cloud
当您连接到连接器设备管理网页时,“Active Directory 域”部分会显示两个选项卡。
-
已加入的域 – 用于通过在域中为设备创建计算机帐户,将连接器设备加入 AD 域。可以通过单击已加入域右侧的省略号菜单来验证 Kerberos。域中需要存在计算机帐户。
-
服务帐户 – 用作安全专用访问 (SPA) 解决方案的一部分,以使用服务帐户而不是通过加入域创建的计算机帐户来实现 Kerberos SSO。可以通过单击服务帐户右侧的省略号菜单来验证 Kerberos。机器关联特定域并非强制要求。但是,即使连接器设备未连接到域,它仍然可以连接到域控制器。
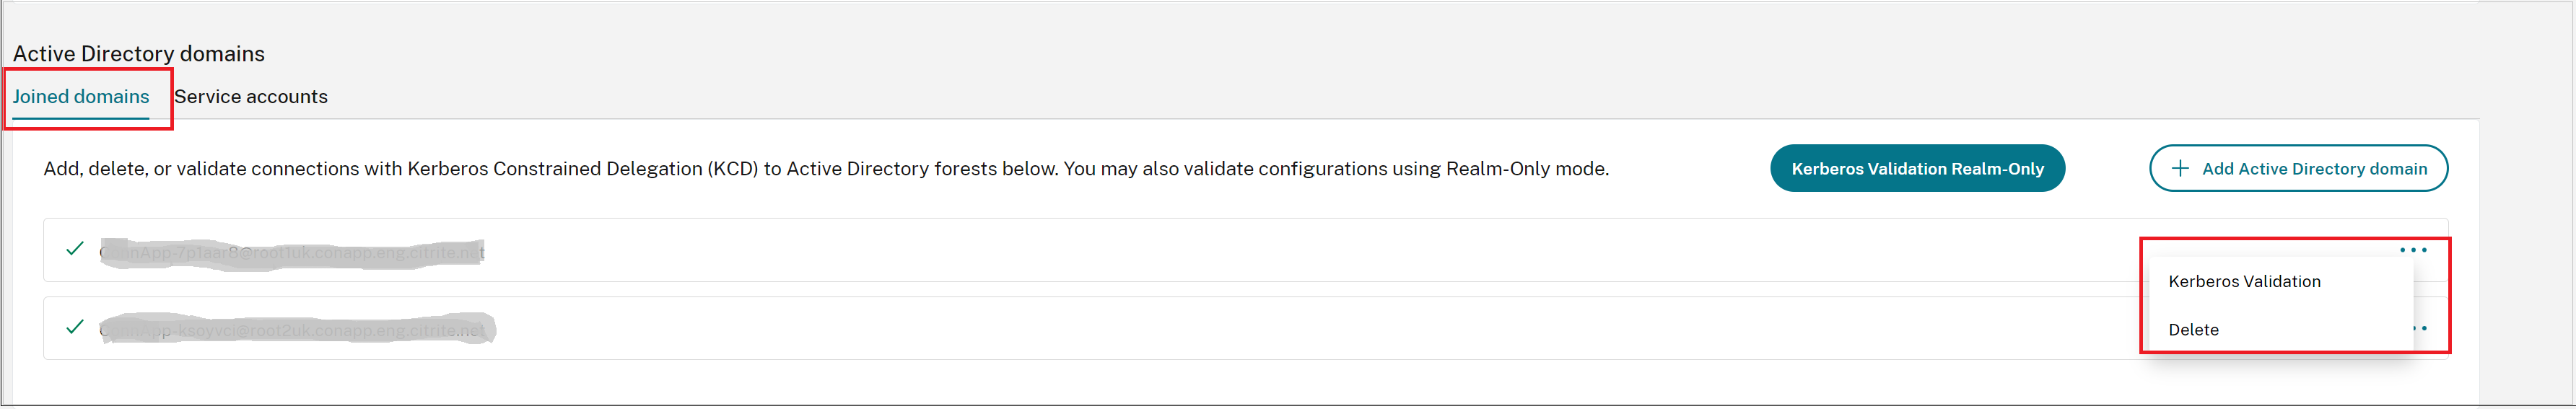
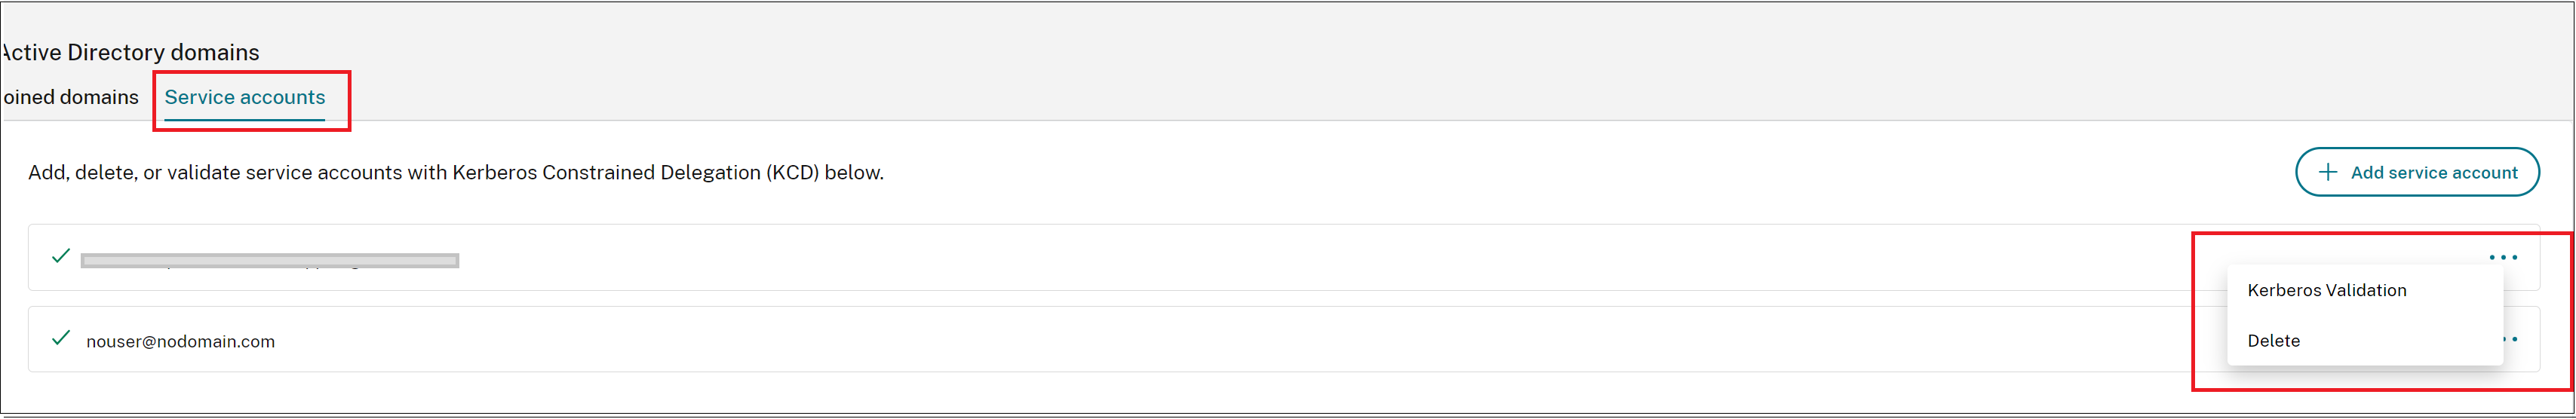
要通过 Connector Appliance 将 Active Directory 配置为连接到 Citrix Cloud,请完成以下步骤。
-
在您的资源位置安装 Connector Appliance。
您可以按照 Connector Appliance 产品文档 中的信息进行操作。
- 使用 Connector Appliance 控制台中提供的 IP 地址,通过浏览器连接到 Connector Appliance 管理网页。
- 在 Active Directory 域部分中,导航到已加入的域选项卡。
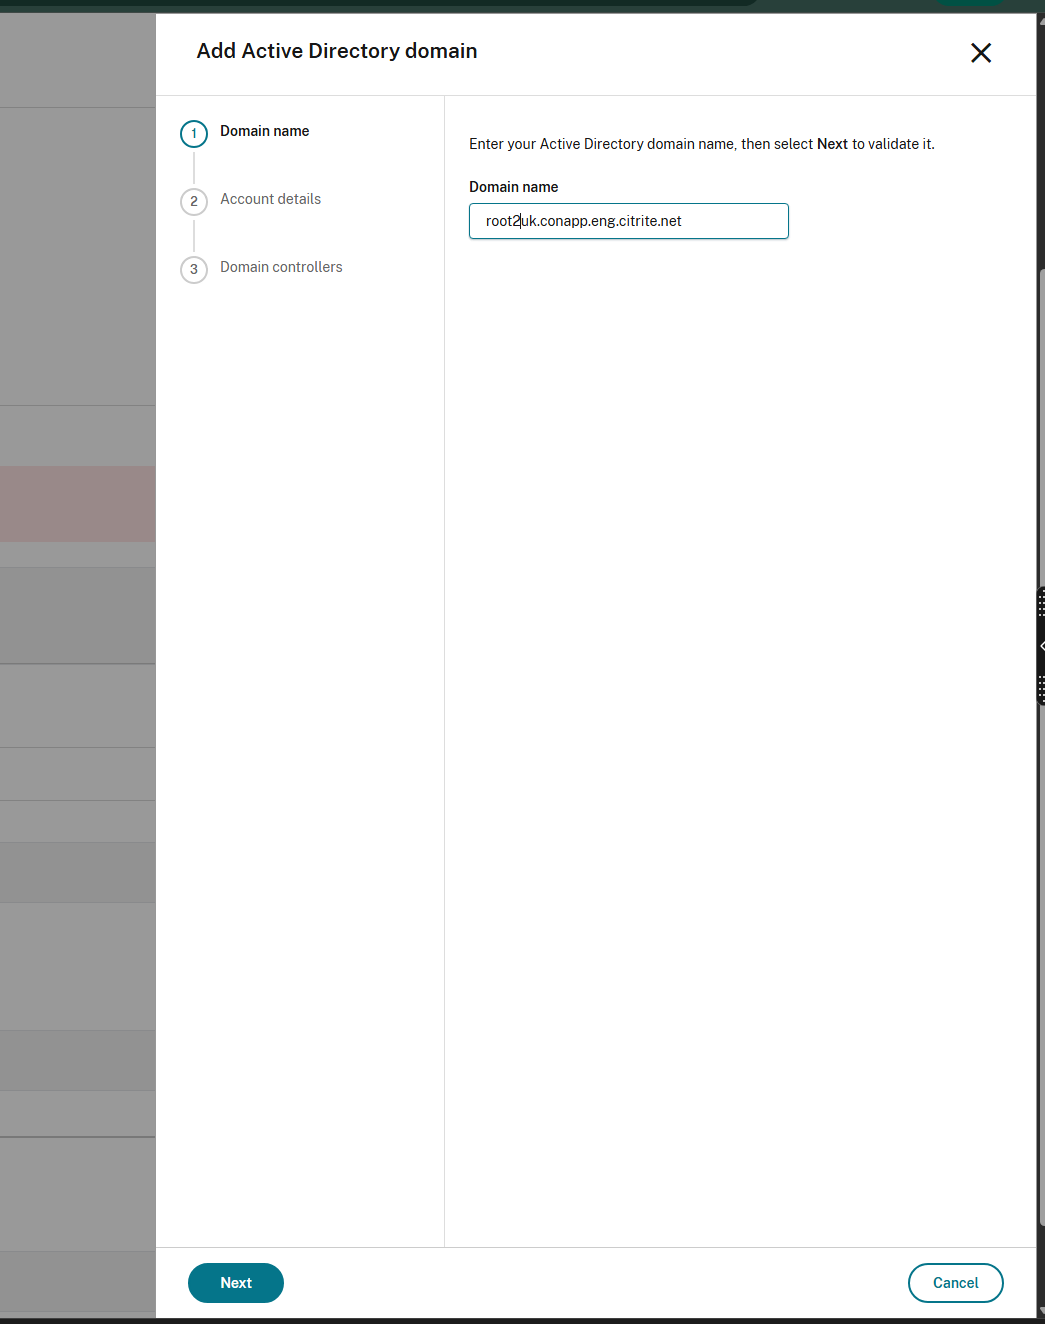
- 单击 + 添加 Active Directory 域,将显示一个新弹出窗口以输入域名。
-
在域名步骤中,输入 Active Directory 域名,然后单击下一步。Connector Appliance 将检查该域。如果检查成功,向导将进入下一步。
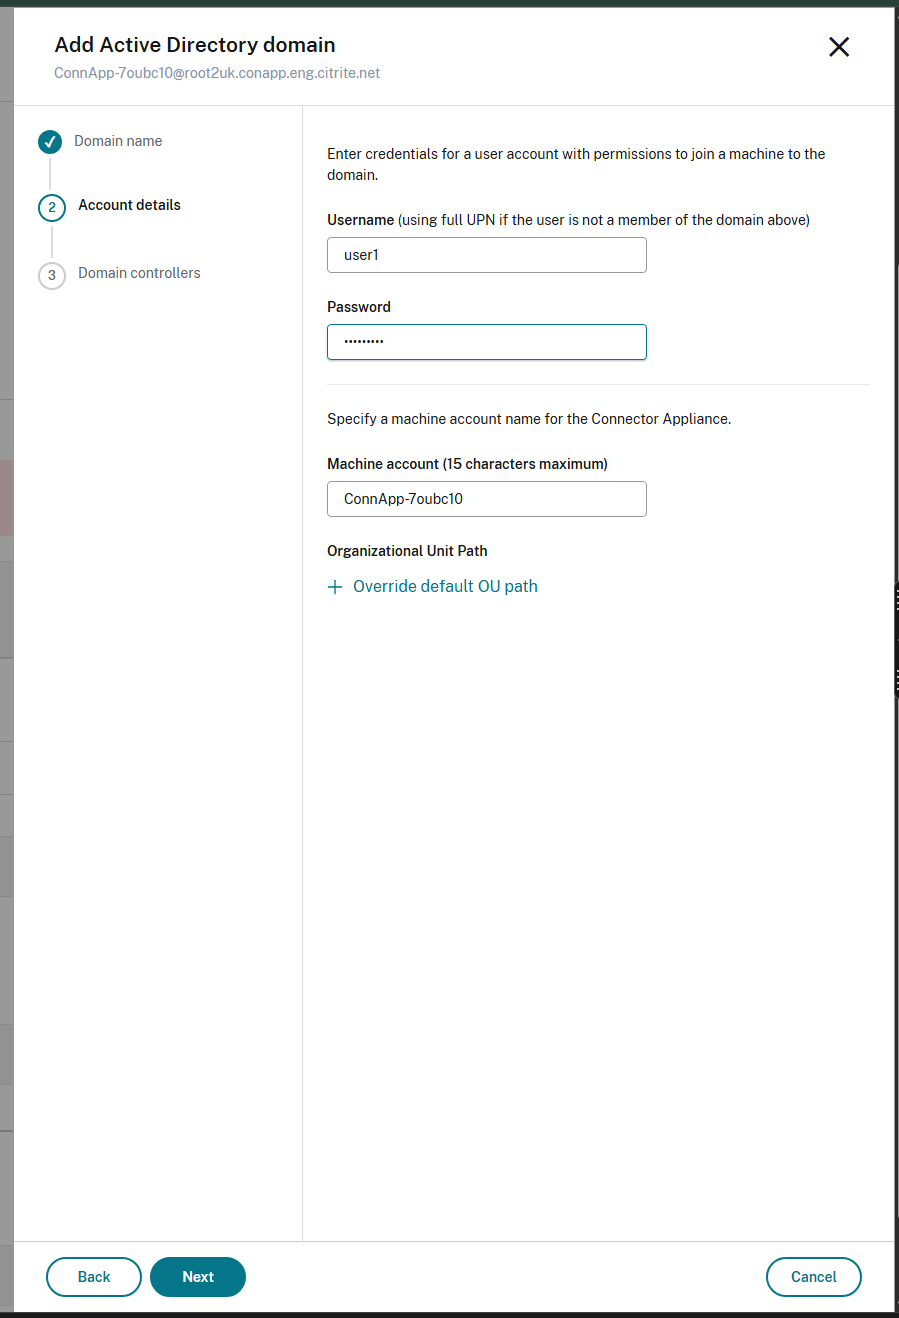
- 在帐户详细信息步骤中,提供以下信息,然后单击下一步:
- 具有加入域权限的 Active Directory 用户的用户名和密码。
- 计算机名称。Connector Appliance 会建议一个计算机名称;您可以将其替换为自己的计算机名称,最多 15 个字符。当 Connector Appliance 加入 Active Directory 域时,将在该域中创建此计算机名称。
- 在域控制器步骤中,选择以下选项之一,以确定 Connector Appliance 如何为此域选择域控制器:
-
自动确定域控制器(默认)– Connector Appliance 会自动确定用于 Active Directory 操作的域控制器,并定期重新评估此选择。
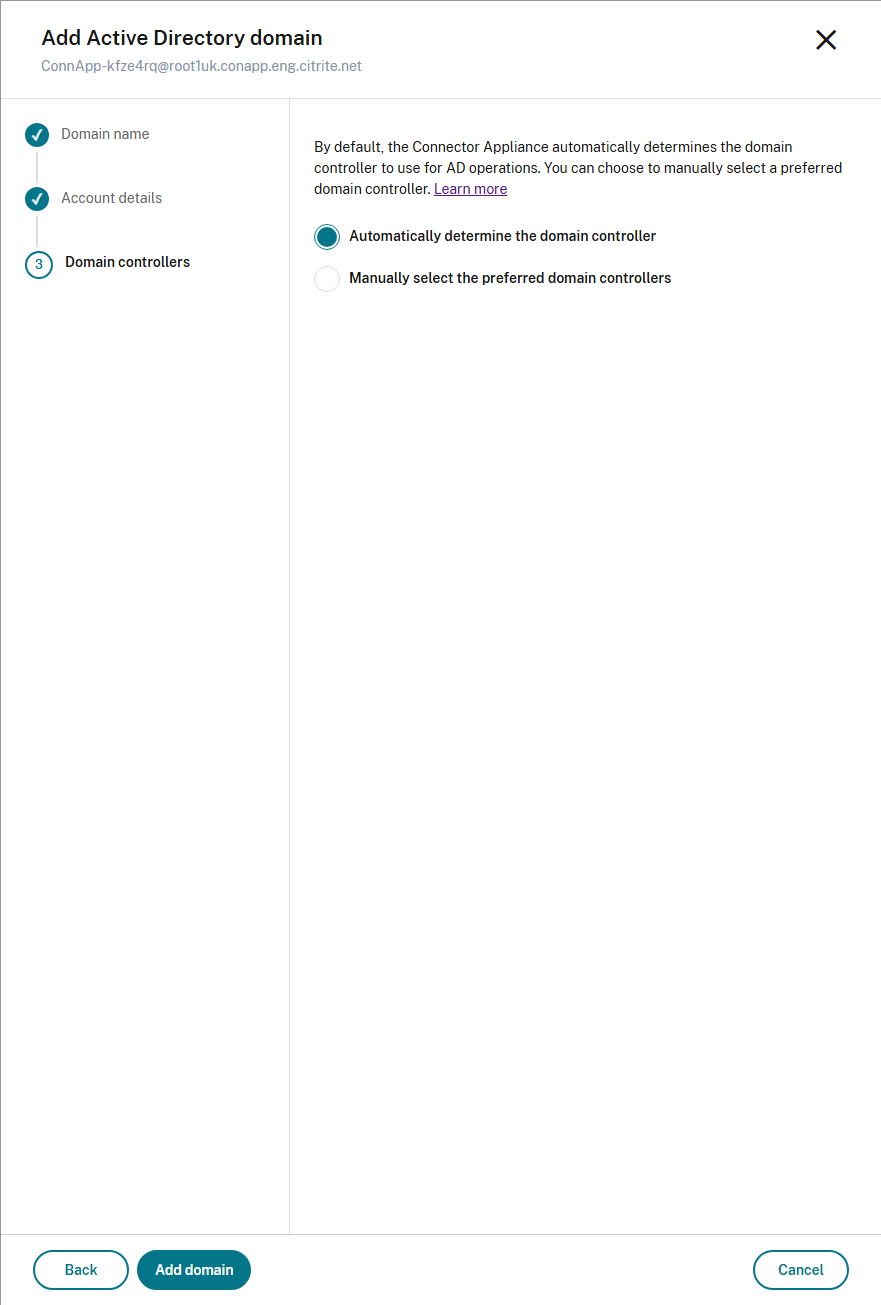
-
手动选择首选域控制器 — Connector Appliance 仅使用您选择的域控制器。一个可搜索的表格列出了可用的域控制器及其测量的延迟(以毫秒为单位)。使用搜索框按名称筛选,或按名称或延迟排序,然后选中要使用的域控制器的复选框。如果您未选择任何域控制器,Connector Appliance 将回退到自动选择。
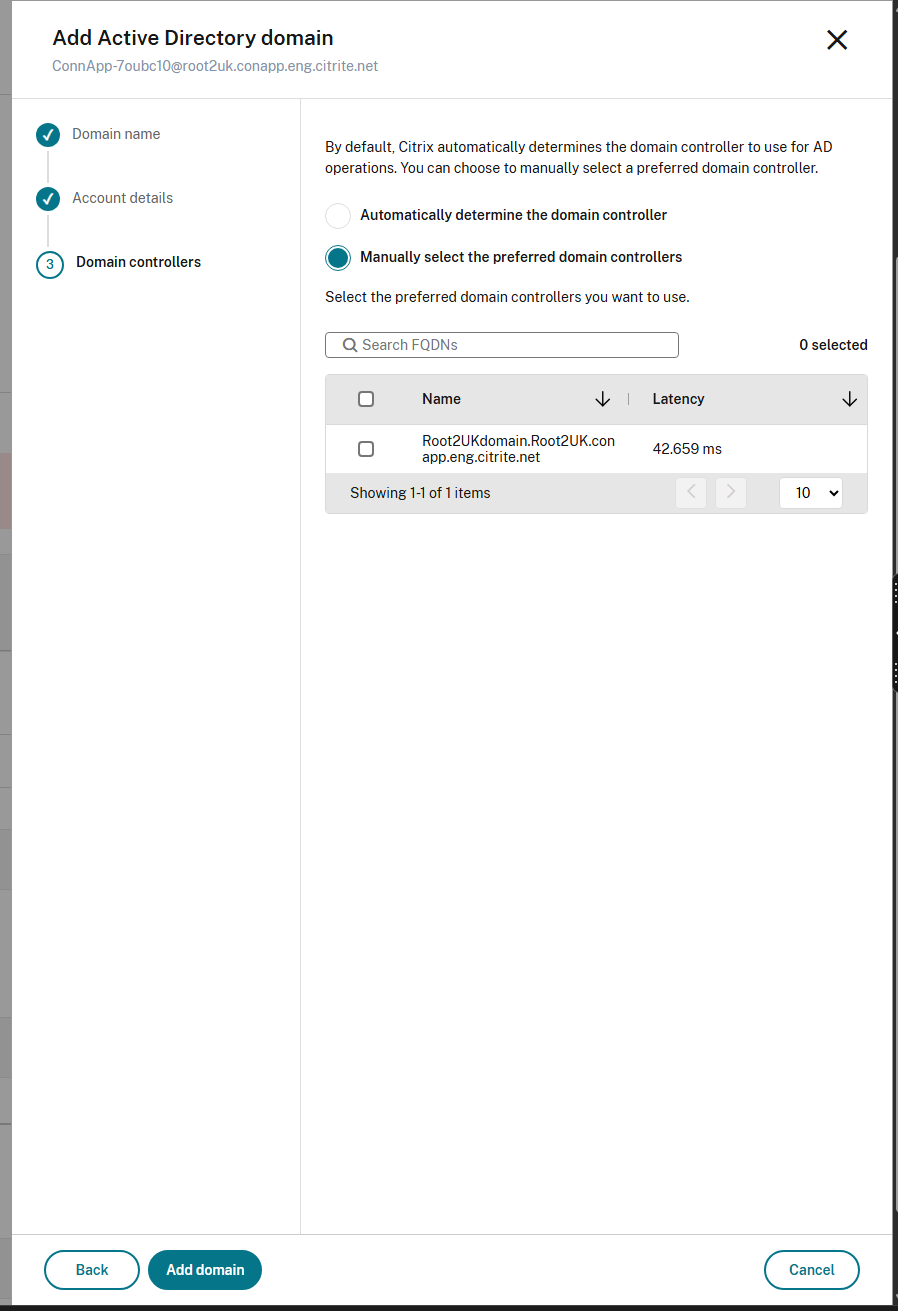
-
自动确定域控制器(默认)– Connector Appliance 会自动确定用于 Active Directory 操作的域控制器,并定期重新评估此选择。
- 点击“添加域”。该域现在列在 Connector Appliance UI 的“Active Directory 域”部分中。
接下来是什么
-
您可以将更多域添加到此 Connector Appliance。
注意:
Connector Appliance 已经过测试,最多支持 10 个林。
-
为了提高弹性,请在每个资源位置将每个域添加到多个 Connector Appliance。
查看您的 Active Directory 配置
您可以在以下位置查看资源位置中 Active Directory 域和 Connector Appliance 的配置:
-
在 Citrix Cloud 中:
- 在菜单中,转到“身份和访问管理”页面。
-
转到“域”选项卡。
您的 Active Directory 域与它们所属的资源位置一起列出。
-
在 Connector Appliance 网页中:
- 使用 Connector Appliance 控制台中提供的 IP 地址连接到 Connector Appliance 网页。
- 使用您首次注册时创建的密码登录。
- 在页面的“Active Directory 域”部分,您可以看到此 Connector Appliance 已加入的 Active Directory 域列表。
从连接器设备中移除活动目录域
要离开 Active Directory 域,请完成以下步骤:
- 通过使用 Connector Appliance 控制台中提供的 IP 地址连接到 Connector Appliance 网页。
- 使用您首次注册时创建的密码登录。
- 在页面的“Active Directory 域”部分,在已加入的 Active Directory 域列表中找到您要离开的域。
- 记下由您的 Connector Appliance 创建的计算机帐户的名称。
- 单击域旁边的删除图标(垃圾桶)。将出现一个确认对话框。
- 单击“继续”以确认操作。
- 转到您的 Active Directory 控制器。
- 从控制器中删除由您的 Connector Appliance 创建的计算机帐户。
更改已加入的 Active Directory 域的域控制器首选项
加入 Active Directory 域后,您可以随时更改 Connector Appliance 用于该域的域控制器。默认情况下,Connector Appliance 会自动确定域控制器并定期重新评估选择;如果您在具有大量域控制器的环境中观察到性能不一致,则可以切换到手动选择一个或多个首选域控制器。
要更改已加入域的域控制器首选项,请完成以下步骤:
-
通过使用 Connector Appliance 控制台中提供的 IP 地址连接到 Connector Appliance 管理网页。
-
使用您首次注册时创建的密码登录。
-
在“Active Directory 域”部分中,在“已加入的域”选项卡上,找到要更新的域。
-
单击域旁边的省略号 (…) 菜单,然后选择“域控制器首选项”。
“域控制器首选项”边栏随即打开。
-
选择 Connector Appliance 如何为此域选择域控制器:
-
“自动确定域控制器” – Connector Appliance 自动确定要用于 Active Directory 操作的域控制器,并定期重新评估此选择。
-
手动选择首选域控制器 – Connector Appliance 仅使用您选择的域控制器。可搜索的 表格列出了可用的域控制器及其测量的 延迟(以毫秒为单位)。使用搜索框按名称筛选,或 按名称或延迟排序,然后选中要使用的 域控制器的复选框。
“注意:”:
如果您选择“手动选择首选域控制器”但未选择任何域控制器,则 Connector Appliance 将回退到自动选择。
-
-
单击“保存”以应用更改。
设置林首选连接器类型
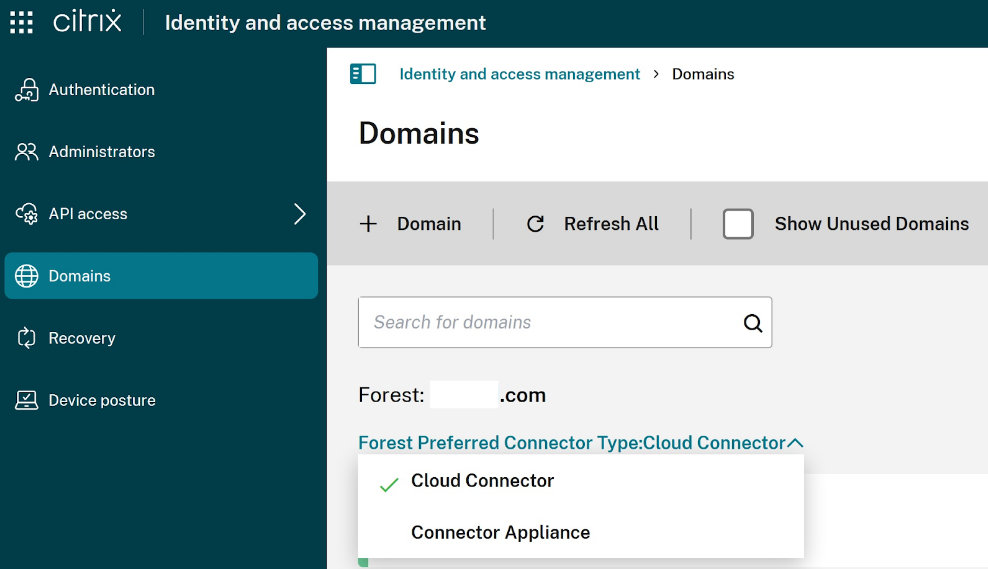
当 Citrix Cloud 租户同时拥有加入同一 AD 林的 Windows 连接器和连接器设备时,可以设置首选连接器类型。
要为特定的 Active Directory 林设置首选连接器类型,请完成以下步骤:
-
导航到“身份和访问管理 > 域”,然后单击要为其设置首选连接器类型的 AD 林上的向下箭头。
-
选择 林首选连接器类型。
将 Connector Appliance 与 Active Directory 结合使用的部署方案
您可以同时使用 Cloud Connector 和 Connector Appliance 连接到 Active Directory 控制器。要使用的连接器类型取决于您的部署。
有关将 Cloud Connector 与 Active Directory 结合使用的更多信息,请参阅Active Directory 中 Cloud Connector 的部署方案
在以下情况下,使用 Connector Appliance 将资源位置连接到 Active Directory 林:
- 您正在设置安全专用访问。有关详细信息,请参阅使用 Connector Appliance 的安全专用访问。
- 您有一个或多个仅用于用户身份验证的林
- 您希望减少支持多个林所需的连接器数量
- 您需要 Connector Appliance 用于其他用例
一个或多个林中只有用户,所有林都使用一套 Connector Appliance
此方案适用于标准客户或使用 Connector Appliance 进行安全专用访问的客户。
在此方案中,有多个林仅包含用户对象 (forest1.local, forest2.local)。这些林不包含资源。一套 Connector Appliance 部署在资源位置内,并加入到这些林的每个域中。
- 信任关系:无
-
身份和访问管理中列出的域:
forest1.local,forest2.local - 用户登录到云商店:支持所有用户
- 用户登录到本地商店:支持所有用户
用户和资源位于单独的林中(带信任),所有林使用一组 Connector Appliance
此方案适用于拥有多个林的 Citrix Virtual Apps and Desktops 客户。
在此方案中,某些林 (resourceforest1.local, resourceforest2.local) 包含您的资源(例如 VDA),某些林 (userforest1.local, userforest2.local) 仅包含您的用户。这些林之间存在信任关系,允许用户登录到资源。
一组 Cloud Connector 部署在 resourceforest1.local 林中。另一组 Cloud Connector 部署在 resourceforest2.local 林中。
一组 Connector Appliance 部署在 userforest1.local 林中,并且同一组部署在 userforest2.local 林中。
- 信任关系:双向林信任,或从资源林到用户林的单向信任
-
身份和访问管理中列出的域:
resourceforest1.local,resourceforest2.local,userforest1.local,userforest2.local - 用户登录到 Citrix® StoreFront Cloud:支持所有用户
- 用户登录到本地 StoreFront:支持所有用户