将 Okta 配置为商店身份验证的 SAML 提供程序
本文介绍了配置 Okta SAML 应用程序以及 Citrix Cloud™ 与您的 SAML 提供程序之间连接所需的步骤。其中一些步骤描述了您在 SAML 提供程序的管理控制台中执行的操作。
先决条件
在完成本文中的任务之前,请确保您已满足以下先决条件:
- Citrix 支持已在 Citrix Cloud 中启用 SendNameIDPolicyInSAMLRequest 功能。此功能应请求启用。有关这些功能的更多信息,请参阅 使用 Okta 的 SAML 所需的云功能。
- 您拥有一个使用以下 Okta 域之一的 Okta 组织:
- okta.com
- 奥克塔-欧盟.com
- oktapreview.com
- 您已将您的 Active Directory (AD) 与您的 Okta 组织同步。
- 您的 Okta 组织中已启用签名身份验证请求。
- Citrix Cloud 和 Okta SAML 应用程序中均配置了身份提供程序单点注销 (SLO)。配置 SLO 后,当最终用户从其商店注销时,他们也会从 Okta 以及所有共享 Okta SAML 应用程序的其他服务提供商注销。
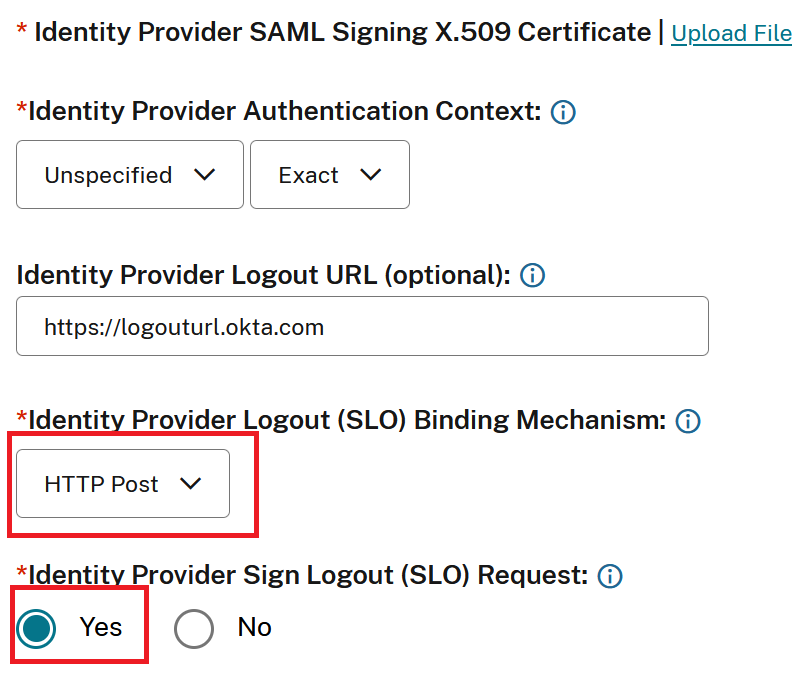
- Citrix Cloud 中已启用身份提供程序签名注销 (SLO) 请求。
- Citrix Cloud 中的身份提供程序注销绑定 (SLO) 为 HTTPPost。
使用 Okta 的 SAML 所需的云功能
在完成本文中的任务之前,您必须联系 Citrix 支持部门以启用 SendNameIDPolicyInSAMLRequest 功能。此功能使 Citrix Cloud 能够在发送给 SAML 提供程序的 SAML 请求中将 NameID 策略指定为 Unspecified。此功能仅适用于 Okta。
您可以通过登录您的 Citrix 帐户并通过Citrix 支持网站提交支持票证来请求这些功能。
要求
本文包含一项任务,您将在其中 (#configure-an-okta-saml-application-for-store-authentication) 在 Okta 管理控制台中创建 SAML 应用程序。此应用程序需要适用于您的 Citrix Cloud 区域的 SAML 签名证书。
您可以使用提取工具(例如位于 https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract 的工具)从您区域的 Citrix Cloud SAML 元数据中提取此证书。Citrix 建议您提前获取 Citrix Cloud SAML 证书,以便在需要时提供。
本节中的步骤介绍了如何使用位于 https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract 的提取工具获取签名证书。
要获取您所在区域的 Citrix Cloud 元数据,请执行以下操作:
-
在您选择的提取工具中,输入您的 Citrix Cloud 区域的元数据 URL:
- 对于欧盟、美国和亚太南部区域,请输入
https://saml.cloud.com/saml/metadata。 - 对于日本区域,请输入
https://saml.citrixcloud.jp/saml/metadata。 - 对于 Citrix Cloud Government 区域,请输入
https://saml.cloud.us/saml/metadata。
- 对于欧盟、美国和亚太南部区域,请输入
- 单击 Load。提取的证书将显示在您输入的 URL 下方。
- 单击 Download 以下载 PEM 格式的证书。
使用 Okta AD 代理同步帐户
要将 Okta 用作 SAML 提供程序,您必须首先将本地 AD 与 Okta 集成。为此,您需要在域中安装 Okta AD 代理,并将 AD 添加到您的 Okta 组织。有关部署 Okta AD 代理的指导,请参阅 Okta 网站上的Active Directory 集成入门。
之后,将您的 AD 用户和组导入 Okta。导入时,请包含与您的 AD 帐户关联的以下值:
- 电子邮件
- SID
- UPN
- OID
要将您的 AD 用户和组与您的 Okta 组织同步,请执行以下操作:
- 安装并配置 Okta AD 代理。有关完整说明,请参阅 Okta 网站上的以下文章:
- 通过手动导入或自动导入将您的 AD 用户和组添加到 Okta。有关 Okta 导入方法和说明的更多信息,请参阅 Okta 网站上的管理 Active Directory 用户和组。
为商店身份验证配置 Okta SAML 应用程序
- 使用具有添加和配置 SAML 应用程序权限的管理员帐户登录您的 Okta 组织。
-
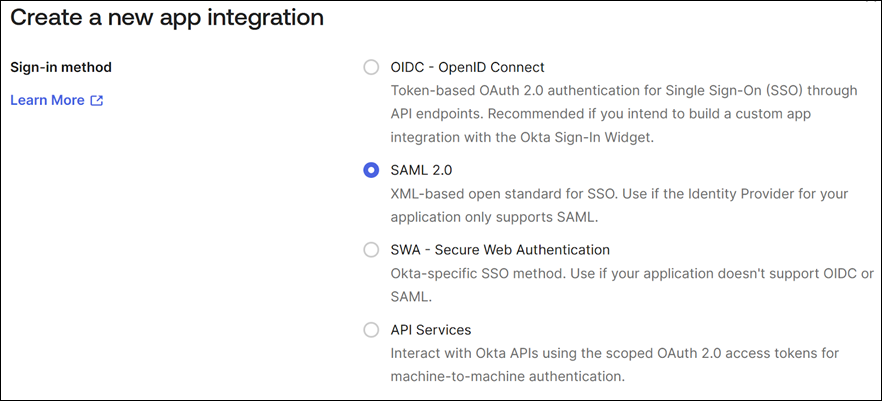
在管理控制台中,选择 应用程序 > 应用程序 > 创建应用程序集成,然后选择 SAML 2.0。选择下一步。
-
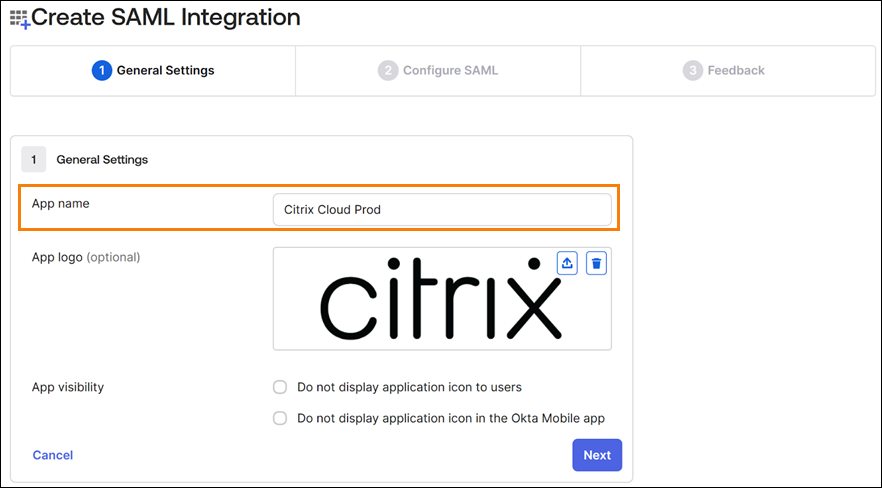
在 App Name 中,输入应用程序的友好名称。选择 Next。
- 在 SAML Settings 部分中,配置 Citrix Cloud 服务提供商 (SP) 连接:
- 在 Single sign-on URL 中,输入与您的 Citrix Cloud 客户的 Citrix Cloud 区域对应的 URL:
- 如果您的客户 ID 位于欧盟、美国或亚太南部地区,请输入
https://saml.cloud.com/saml/acs。 - 如果您的客户 ID 位于日本地区,请输入
https://saml.citrixcloud.jp/saml/acs。 - 如果您的客户 ID 位于 Citrix Cloud Government 区域,请输入
https://saml.cloud.us/saml/acs。
- 如果您的客户 ID 位于欧盟、美国或亚太南部地区,请输入
- 选择 将此用于接收方和目标 URL。
- 在 Audience URI (SP Entity ID) 中,输入与您的 Citrix Cloud 客户的 Citrix Cloud 区域对应的 URL:
- 如果您的客户 ID 位于欧盟、美国或亚太南部地区,请输入
https://saml.cloud.com。 - 如果您的客户 ID 位于日本地区,请输入
https://saml.citrixcloud.jp。 - 如果您的客户 ID 位于 Citrix Cloud Government 区域,请输入
https://saml.cloud.us。
- 如果您的客户 ID 位于欧盟、美国或亚太南部地区,请输入
- 在 Name ID Format 中,选择 Unspecified。Citrix Cloud 在 SAML 请求中发送的 NameID 策略必须与 Okta SAML 应用程序中指定的 NameID 格式匹配。如果这些项不匹配,启用 Sign Authentication Request 将导致 Okta 报错。
-
在 应用程序用户名 中,选择 Okta 用户名。
作为此配置的一个示例,下图说明了美国、欧盟和亚太南部地区的正确配置:
Okta 控制台中配置了设置的 SAML 设置(/en-us/citrix-cloud/media/saml-okta-console-app-configuration-complete.png)
重要提示:
名称 ID 设置必须配置为未指定。为此设置使用不同的值会导致 SAML 登录失败。
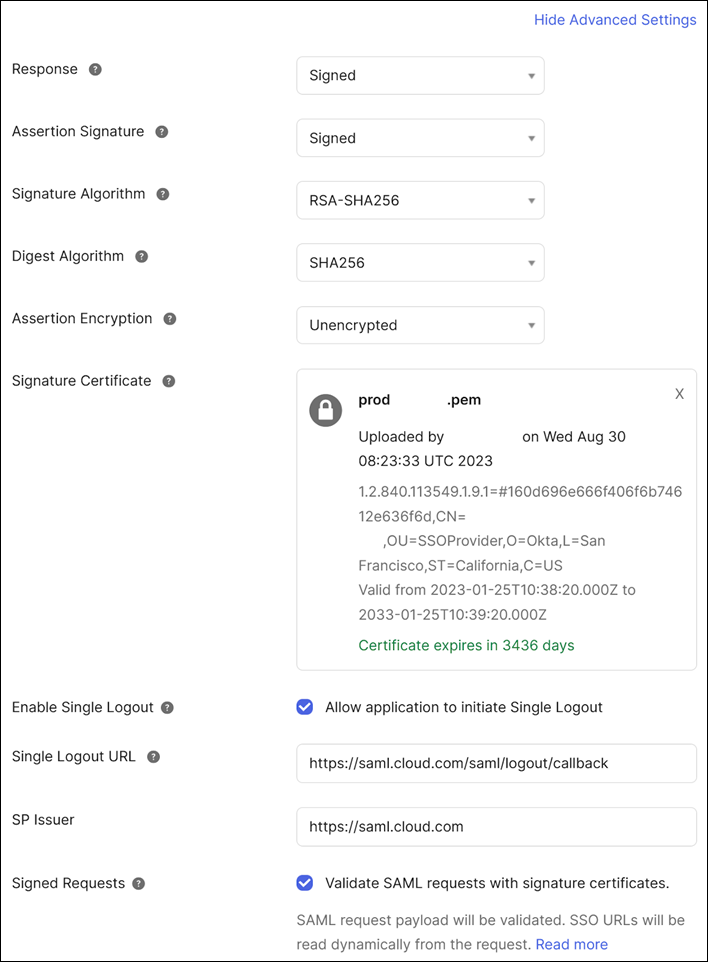
- 单击显示高级设置并配置以下设置:
- 在响应中,选择已签名。
- 在断言签名中,选择已签名。
- 在签名算法中,选择 RSA-SHA256。
- 在断言加密中,选择未加密。
- 在签名证书中,以上传 PEM 格式的 Citrix Cloud 区域的 SAML 签名证书。有关获取 SAML 签名证书的说明,请参阅本文中的要求。
- 在启用单点注销中,选择允许应用程序启动单点注销。
- 在单点注销 URL 中,输入与您的 Citrix Cloud 区域对应的 URL:
- 对于欧盟、美国和亚太南部地区,输入
https://saml.cloud.com/saml/logout/callback。 - 对于日本地区,输入
https://saml.citrixcloud.jp/saml/saml/logout/callback。 - 对于 Citrix Cloud Government,输入
https://saml.cloud.us/saml/logout/callback。
- 对于欧盟、美国和亚太南部地区,输入
- 在 SP Issuer 中,输入您之前在 Audience URI (SP Entity ID) 中输入的值(此任务的步骤 4c)。
-
在 Signed Requests 中,选择 使用签名证书验证 SAML 请求。
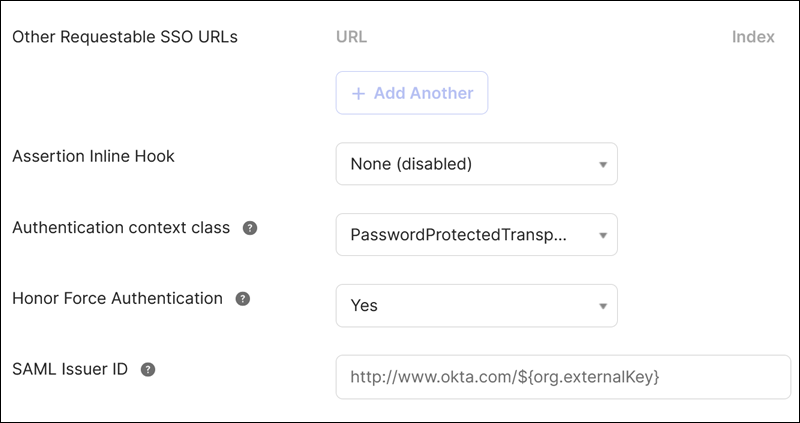
下图显示了美国、欧盟和亚太南部区域的正确配置:
-
对于所有其余高级设置,接受默认值。
- 在 Single sign-on URL 中,输入与您的 Citrix Cloud 客户的 Citrix Cloud 区域对应的 URL:
-
在 属性语句(可选) 下,输入 名称、名称格式 和 值,如下表所示:
名称 名称格式 值 cip_upn 未指定 user.cip_upn displayName 未指定 user.displayName firstName 未指定 user.givenName lastName 未指定 user.familyName 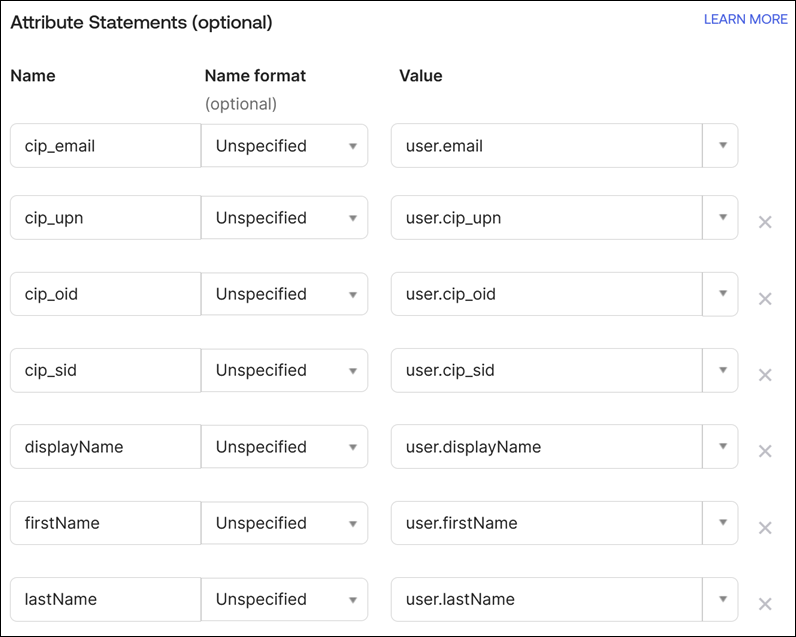
-
选择 下一步。此时将显示 Okta 配置声明。
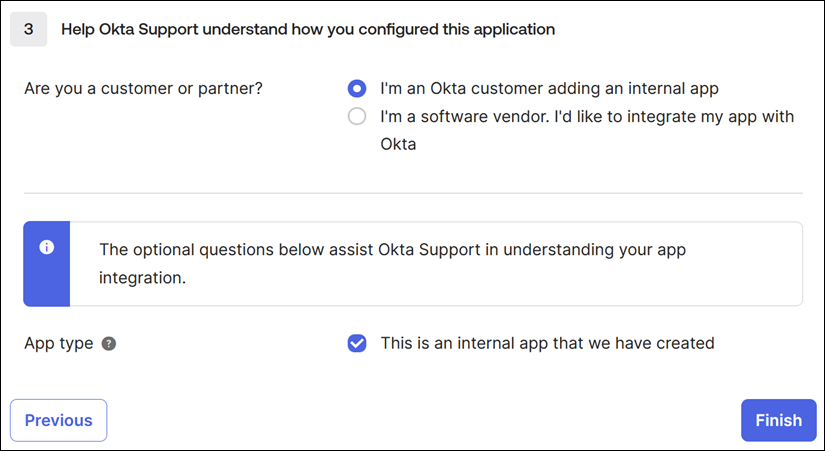
- 在 您是客户还是合作伙伴? 中,选择 我是 Okta 客户,正在添加内部应用程序。
- 在 应用程序类型 中,选择 这是我们创建的内部应用程序。
- 选择 完成 以保存您的配置。此时将显示您的 SAML 应用程序的配置文件页面,并显示 登录 选项卡的内容。
配置完成后,选择 分配 选项卡,并将用户和组分配给 SAML 应用程序。
配置 Citrix Cloud SAML 连接
所有 Citrix 登录流程都需要使用商店 URL 或 Citrix Cloud GO URL 由服务提供商发起。
在 身份和访问管理 → 身份验证 → 添加身份提供商 → SAML 中使用 SAML 连接的默认推荐值。
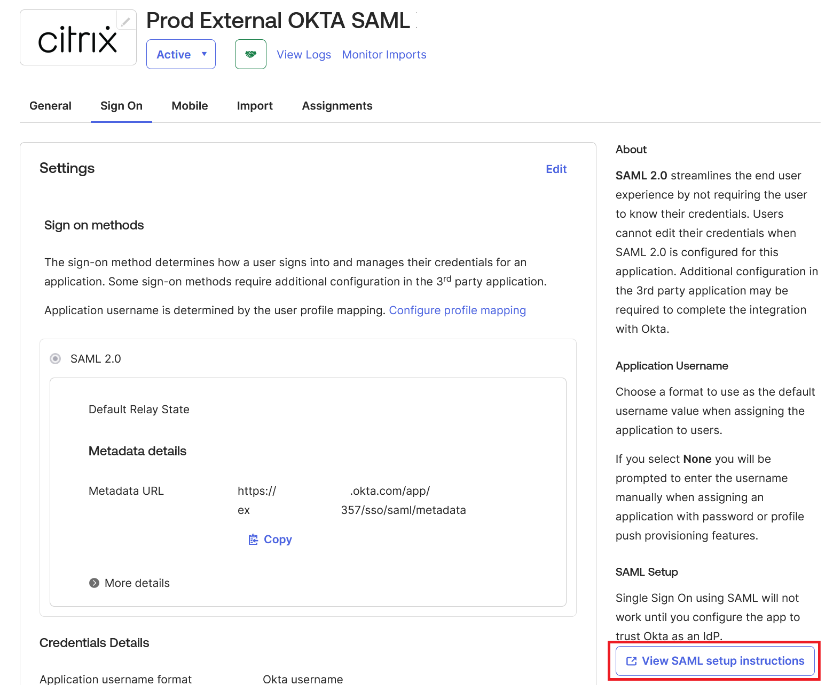
从您的 Okta 门户获取 Okta SAML 应用程序的 SAML 端点,以输入到 Citrix Cloud 中。
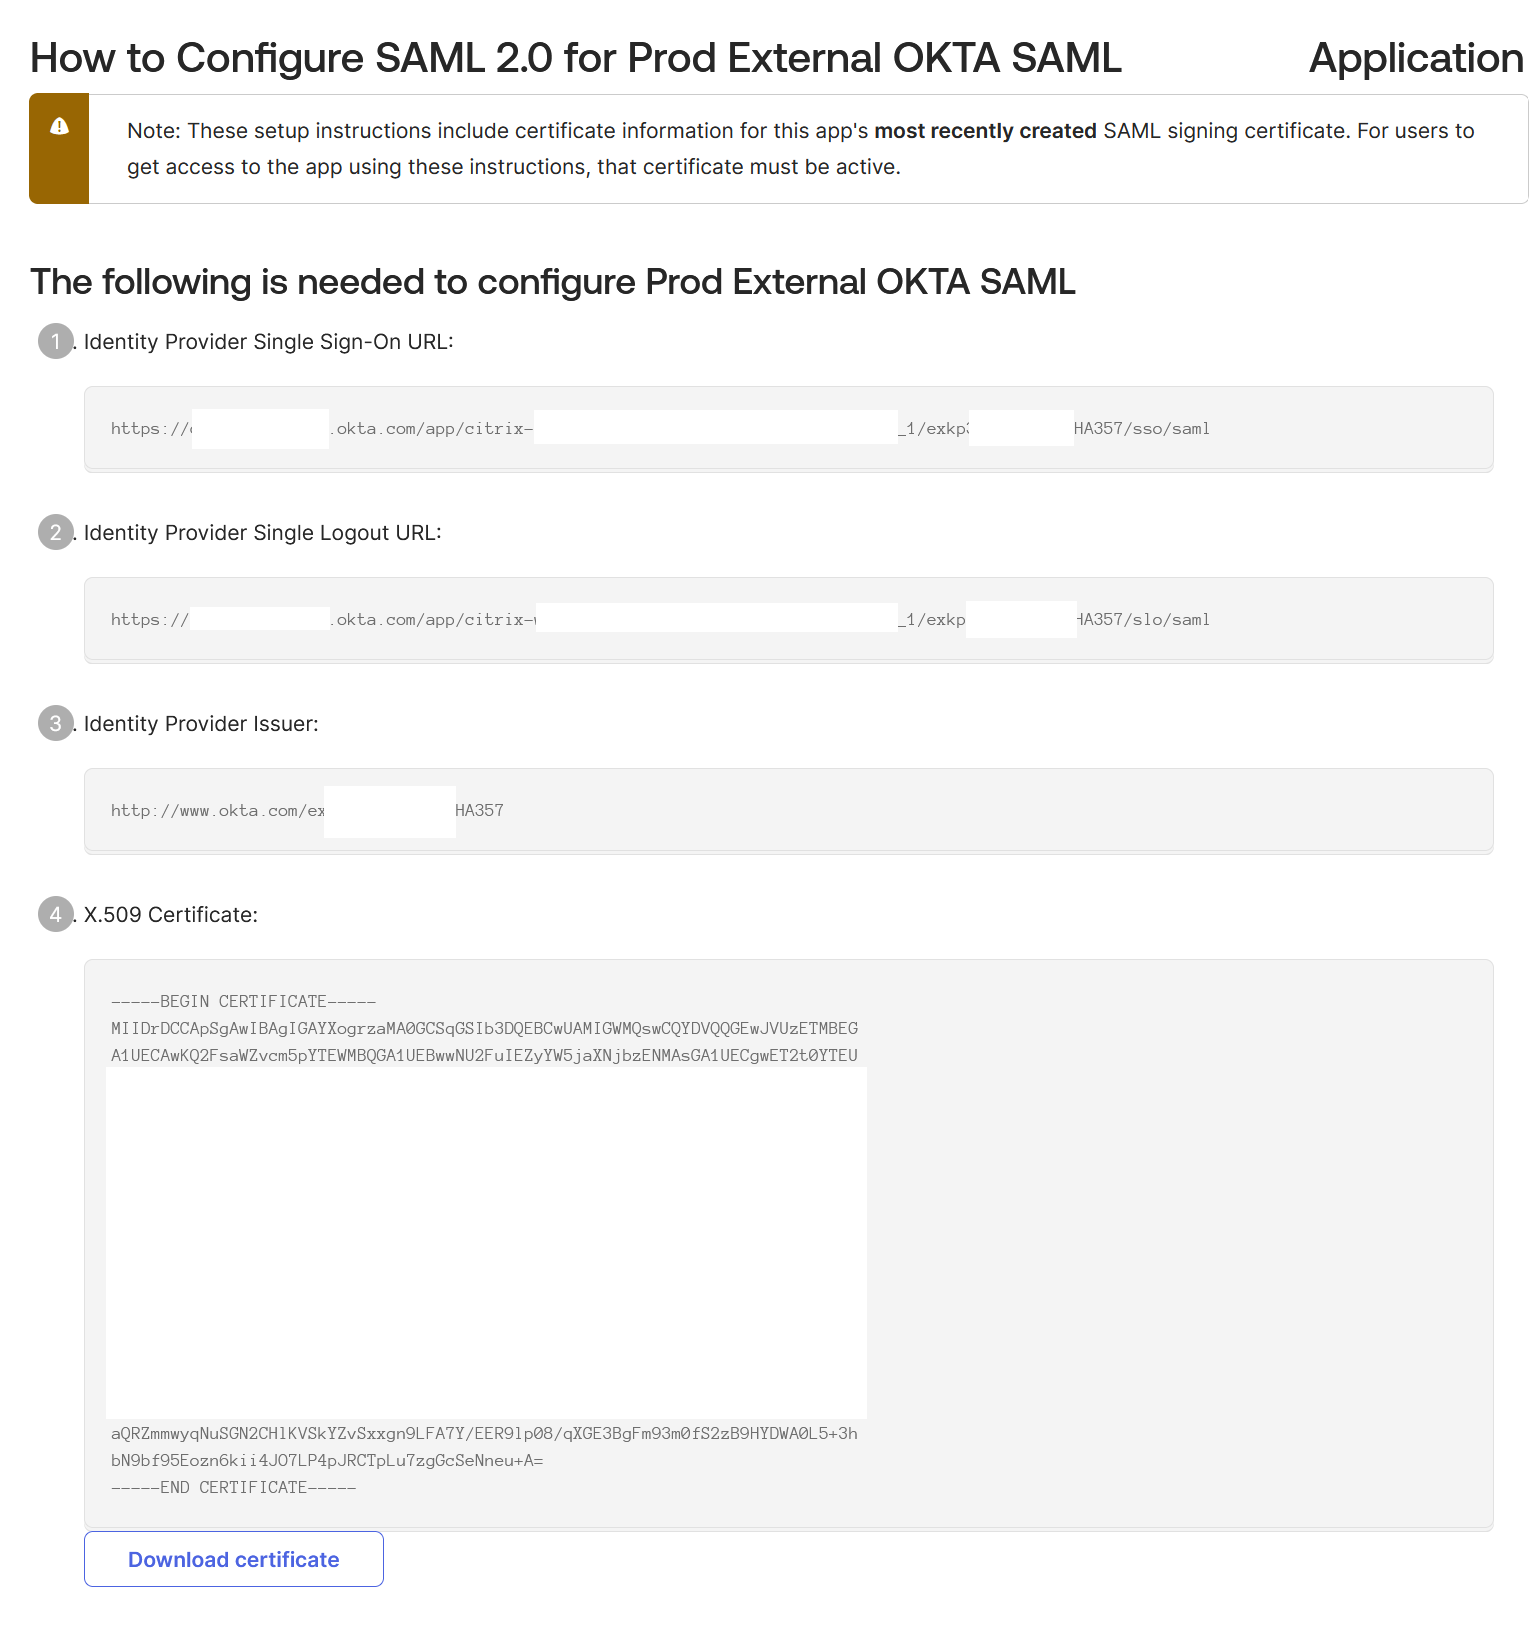
重要提示:
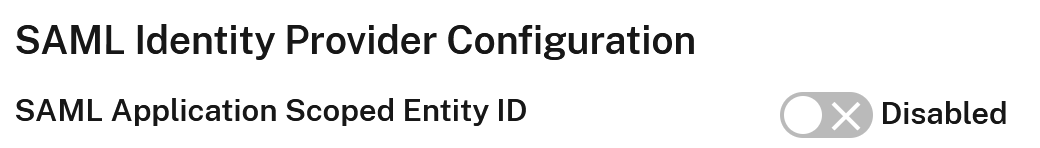
Okta 不需要范围实体 ID。本文档假定范围实体 ID 已禁用。有关范围实体 ID 是什么以及何时需要它的解释,请参阅 Citrix 范围实体 ID 文档。使用默认的 Citrix Cloud SAML 连接设置,并保持范围实体 ID 禁用。
| Citrix Cloud 中的此字段 | 输入此值 |
|---|---|
| 实体 ID | http://www.okta.com/<oktaSAMLappID> |
| 签署身份验证请求 | 是 |
| SSO 服务 URL | https://<youroktatenant>.okta.com/app/<oktatenantname>_<samlappname>/<samlappID>/sso/saml |
| SSO 绑定机制 | HTTP 提交 |
| SAML 响应 | 签署响应或断言 |
| 身份验证上下文 | 未指定,精确 |
| 注销 URL | https://<youroktatenant>.okta.com/app/<oktatenantname>_<samlappname>/<samlappID>/slo/saml |
| 签署注销请求 | 是 |
| SLO 绑定机制 | HTTP 提交 |