集成和数据导出
Citrix Monitor 现在提供了一个新的 UI,用于集成和数据导出。此功能有助于提高对 Citrix Monitor 中各种可用接口和第三方集成的认识。新引入的集成和数据导出页面列出了以下内容:
- 可用集成
- 支持的开发人员工具
此页面还描述了用于数据导出的 REST API 设置。此外,还提供了指南和文档的参考链接,以帮助您开始使用集成和开发人员工具。
提供了以下集成选项用于收集 Citrix 监控指标:
-
Citrix Monitor 服务 API - 您可以使用 Citrix Monitor 服务 API 从 Citrix Monitor 收集性能数据和事件,并将其导出到 Power BI。
-
警报和 ITSM - 您可以将警报通知发送到以下已配置传入 Webhook URL 的第三方应用程序:
- 史拉克
- 微软团队
- ServiceNow
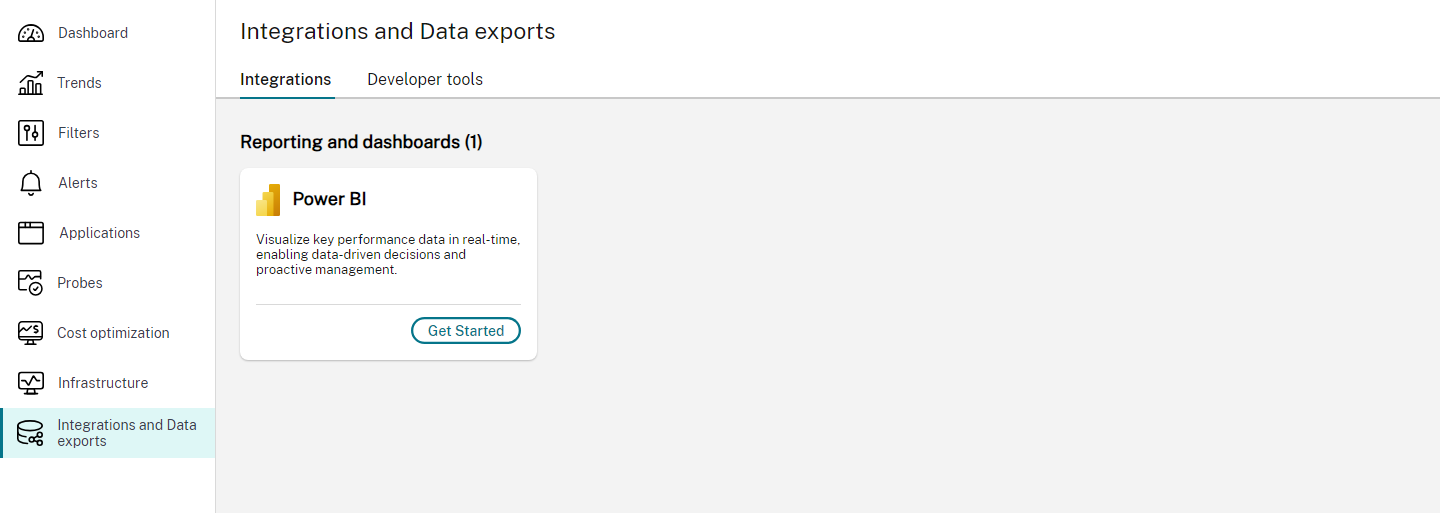
从左侧导航菜单中单击集成和数据导出。将显示集成和数据导出页面。
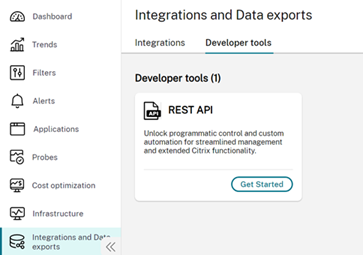
开发人员工具:
查看可用集成
“集成”选项卡显示 Citrix Monitor 的可用集成。可用集成分为以下几类:
- 报告和仪表板
- 警报和 ITSM
报告和仪表板
Power BI 可用于可视化通过 Citrix Monitor API 收集的指标。单击“开始使用”。将显示“REST API”开发人员工具详细信息页面。
单击 Monitor 服务 API 可获取有关其与 PowerBI 集成的资源和博客的参考链接。
此页面提供资源和博客的参考链接。
与警报和 ITSM 工具的集成
警报和 ITSM 工具包括:
- 史拉克
- 微软团队
- ServiceNow
要将警报和 ITSM 工具与 Webhook 集成,请单击工具旁边的“开始使用”链接。此链接将打开特定警报和 ITSM 工具的集成页面,其中提供了有关先决条件和发送警报的具体步骤的详细信息。您可以设置工具和 Webhook URL。例如,要集成 Slack,您需要按照 Slack 文档创建频道和 Webhook URL。
完成此操作后,继续执行第二步以创建 Webhook 配置文件。
您还可以查阅参考资源。例如,与 Slack 集成的先决条件和说明如下:
Slack 集成(/en-us/citrix-daas/media/slack-integration.png)
与 Webhook 集成
- 单击“集成”选项卡 > “警报和 ITSM”部分 > 所选工具旁边的“开始使用”。该工具的“集成”页面随即打开。
- [Optional] 您可以访问资源和博客的参考链接。
- 遵循步骤 1。
- 作为步骤 2 的一部分,单击“创建 Webhook”配置文件。
<name of the tool>“创建 Webhook 配置文件”页面随即显示。 - 输入 Webhook 配置文件的“名称”。
- 输入 Webhook 配置文件的“描述”。
- 在“Webhook 配置”部分中选择所需的“方法”。
- 根据上一步中选择的方法输入“API/Webhook”URL。
- 查看“消息”格式。
- [Optional] 在“标头”部分中添加键和值。
- 单击“测试”以验证创建的 Webhook。
- 如果 Webhook 验证成功,请单击“创建 Webhook”。Webhook 已创建。
- 在 开发人员工具 > Webhook > 管理 中查看已创建的 Webhook 配置文件。Webhook 配置文件开发人员工具详细信息页面随即打开。
您还可以在 开发人员工具 > Webhook > 创建 Webhook 配置文件 中创建 Webhook 配置文件。
将 Webhook 配置文件与 Citrix Alerts 集成
您可以在 警报 > 高级警报策略 > 创建策略 部分查看已创建的 Webhook 配置文件,并将其用作 Citrix Alerts 的一部分。
要将 Webhook 配置文件与新的 Citrix 警报策略集成,请执行以下操作:
- 单击 警报 > 高级警报策略 > 创建策略。创建高级警报策略页面随即显示。
- 导航到 通知渠道 > 使用 Webhook 部分。
- 选择 Webhook 配置文件。
- 保存警报策略。
您可以通过执行以下操作将 Webhook 配置文件与现有警报策略集成:
- 单击 警报 > 高级警报策略 > 编辑策略。编辑高级警报策略页面随即显示。
- 导航到 通知渠道 > 使用 Webhook 部分。
- 选择或更改 Webhook 配置文件。
- 更新并保存警报策略。
查看支持的开发人员工具
点击“开发人员工具”选项卡以查看可用的开发人员工具。
可用的开发人员工具包括 Monitor 服务 API 和 Webhook。
Kafka 数据导出
Kafka 数据导出使管理员能够将 Citrix Monitor 事件数据流式传输到外部 SIEM 和可观测性平台,例如 Splunk、Elastic 和 Azure Sentinel。支持的事件数据包括来自 Secure Private Access (SPA) 和 Device Posture Service (DPS) 的事件。
要访问配置,请使用以下路径之一:
- 在“集成和数据导出”页面上,选择“集成和数据导出”>“开发人员工具”>“Kafka”。
- 在左侧导航菜单中,选择“Secure Private Access”>“Kafka”。
此时将显示“Kafka 配置”页面。
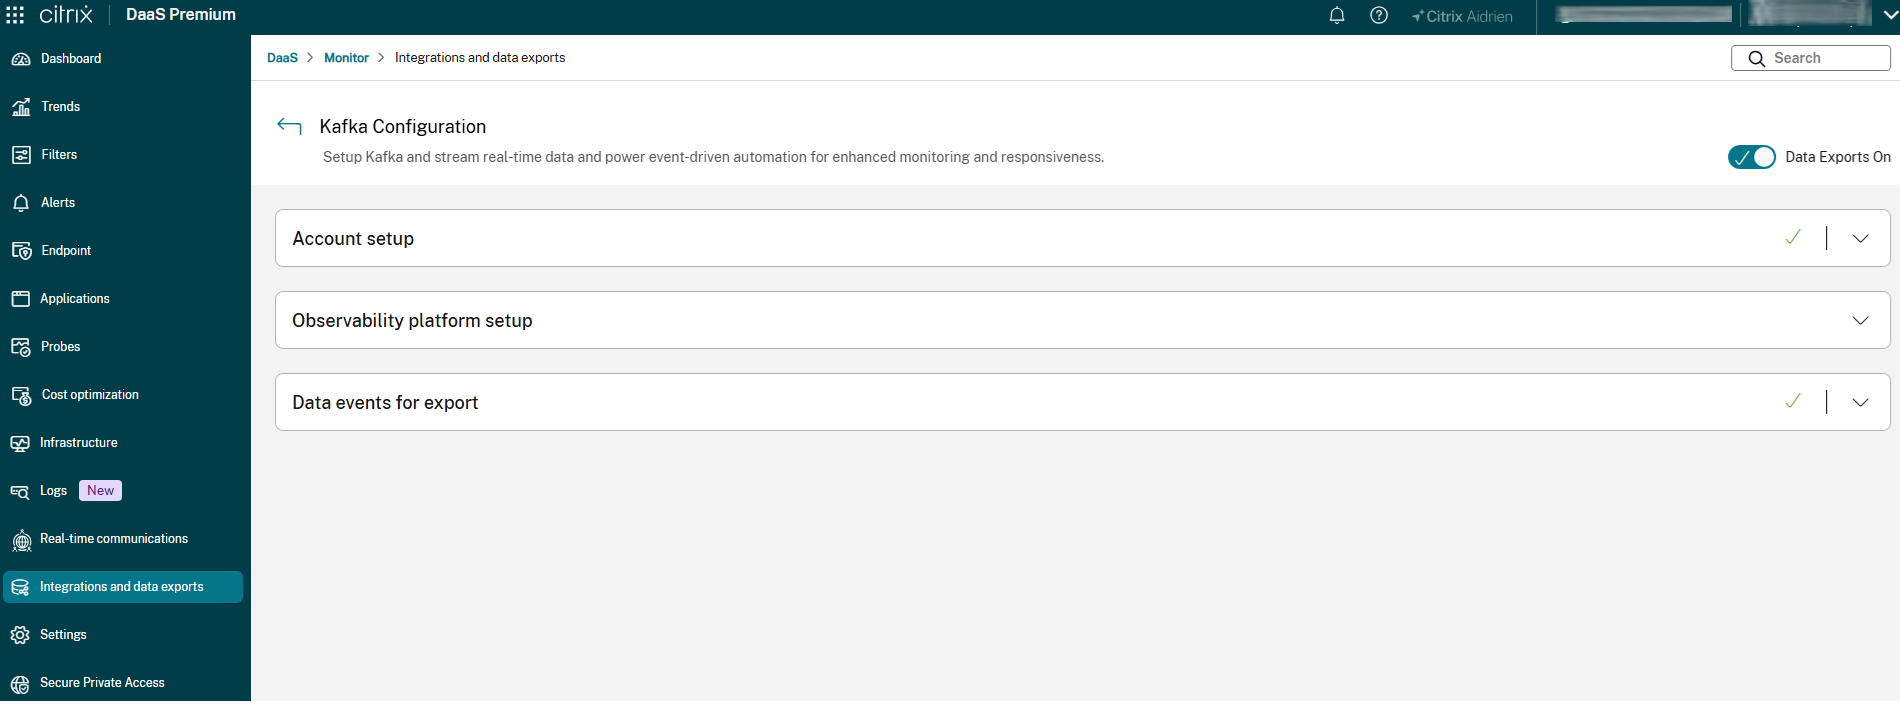
“Kafka 配置”页面包含三个部分:
- “帐户设置” — 创建 SIEM 工具连接所需的 Kafka 帐户凭据。
- “可观测性平台设置” — 检索配置所选可观测性平台所需的连接详细信息。
- “要导出的数据事件” — 选择要流式传输到可观测性平台的事件类型。
使用右上角的“数据导出”开关可随时启用或禁用导出流。
账户设置
账户设置部分允许您创建一个专用账户,Citrix Monitor 使用该账户生成 Kafka 集成所需的配置文件。
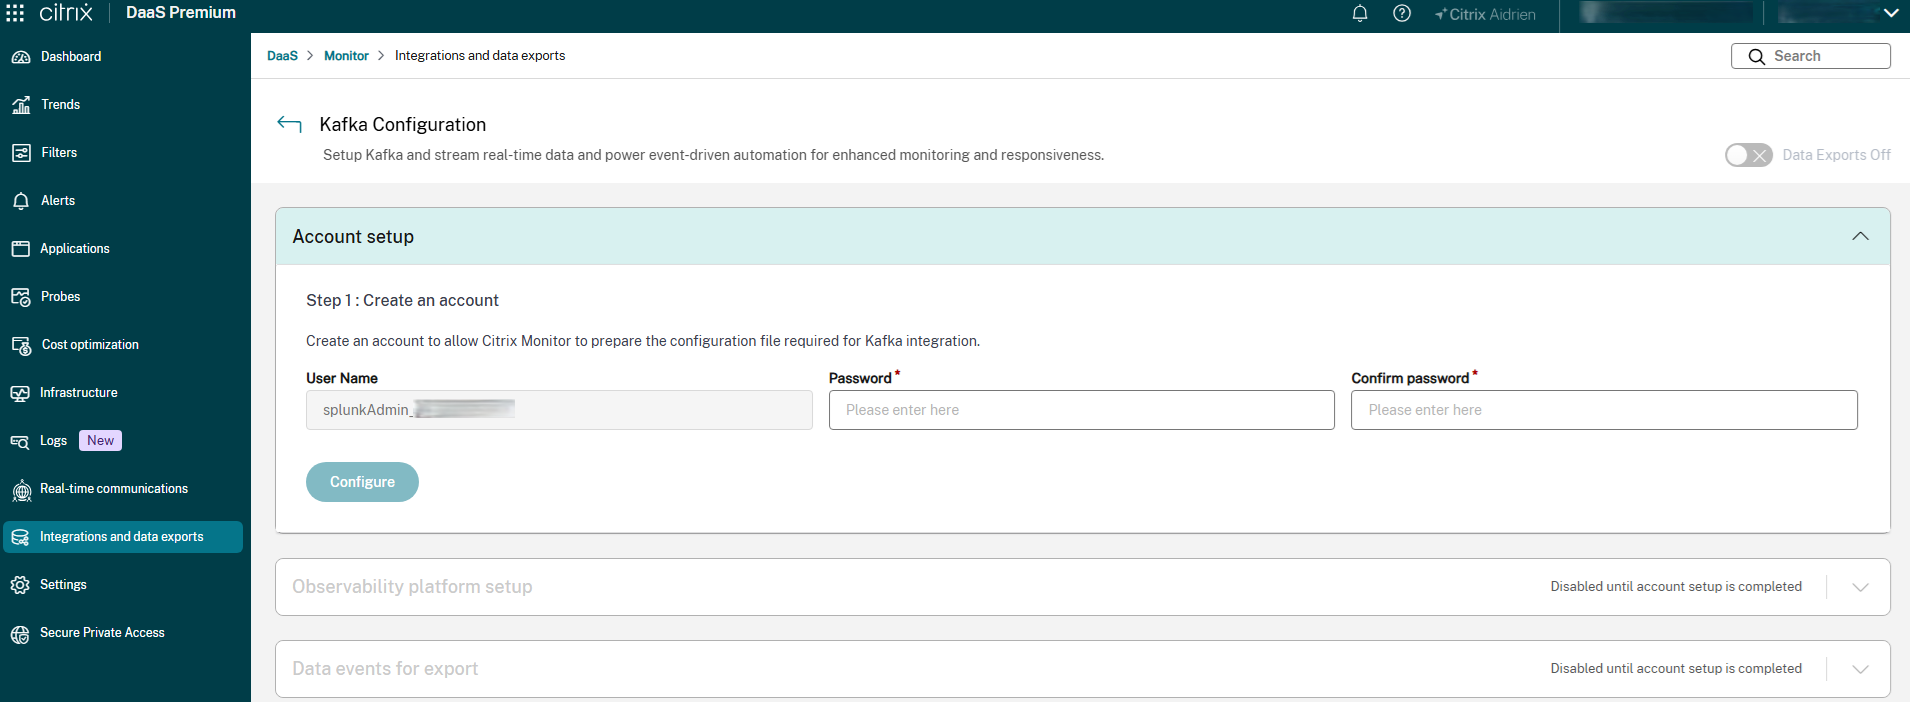
要设置账户,请执行以下操作:
- 展开账户设置部分。
-
在密码字段中,输入账户密码。在确认密码中输入相同的密码。
注意:
用户名由 Citrix Monitor 自动生成,无法编辑。
- 点击配置。Citrix Monitor 会创建账户并准备配置文件。
若要随时更新账户密码,请点击重置密码,输入新密码,然后再次点击重置。
可观测性平台设置
可观测性平台设置部分提供了您配置 SIEM 或可观测性工具所需的 Kafka 连接详细信息。
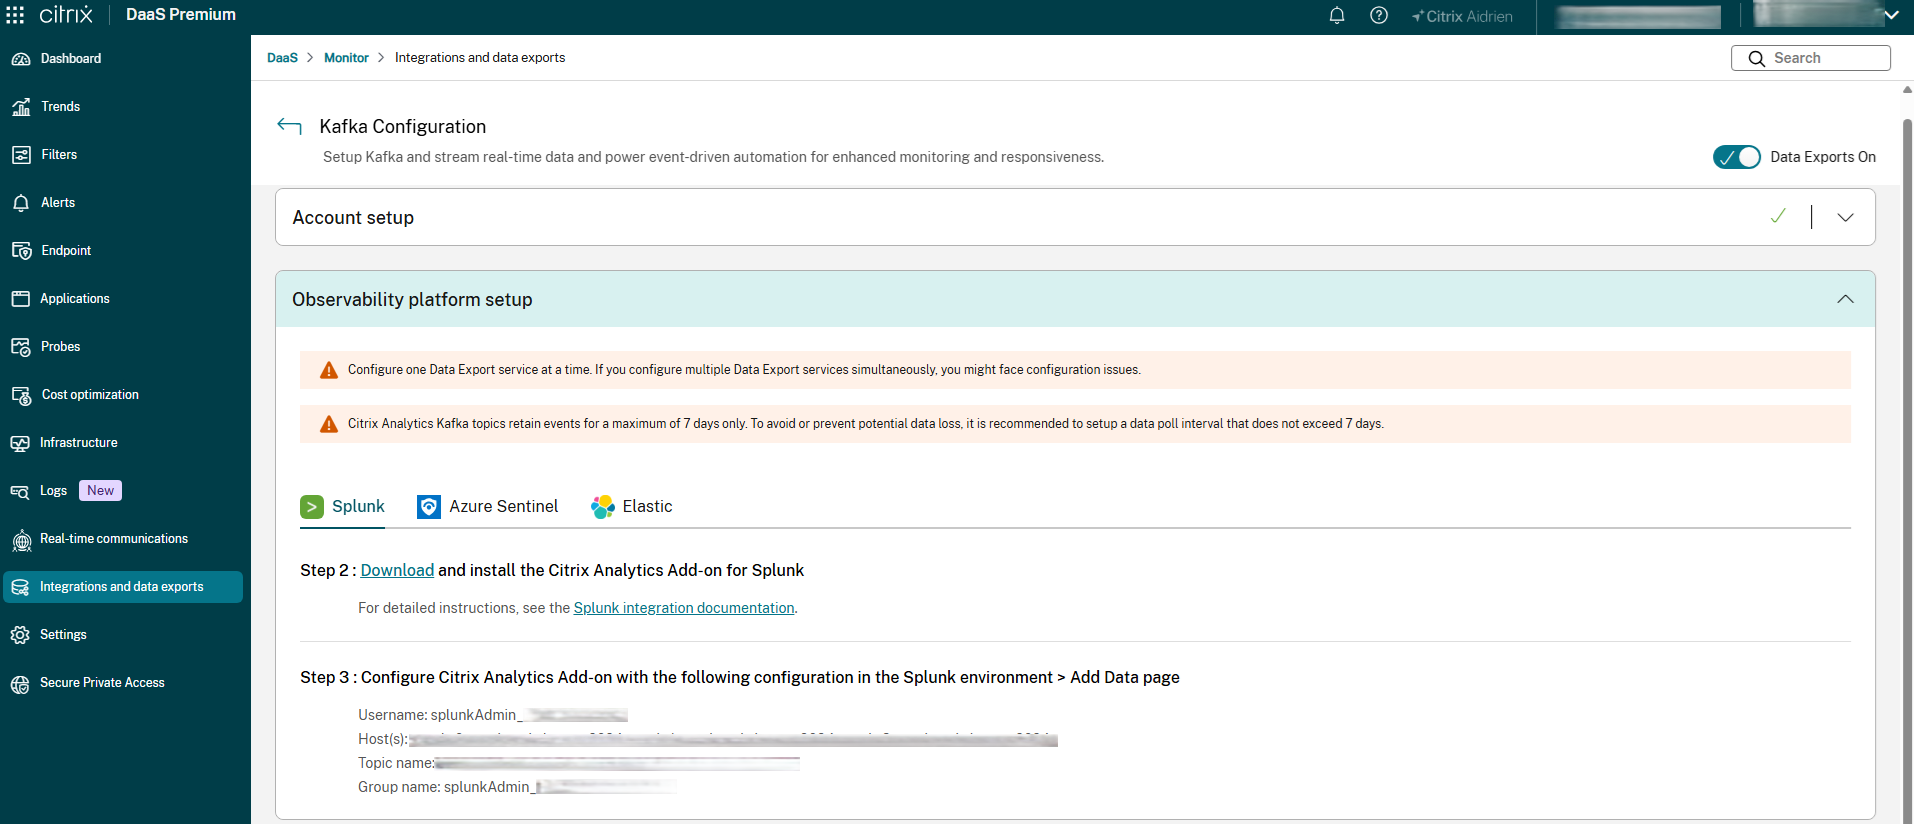
支持以下可观测性平台:
- 斯普伦克
- 蔚蓝哨兵
- 弹性
要配置您的可观测性平台,请执行以下操作:
- 展开可观测性平台设置部分。
- 选择您的可观测性平台对应的选项卡(例如,Splunk)。
- 按照屏幕上的步骤操作:
- 步骤 1: 完成帐户设置部分以创建 Kafka 帐户凭据。请参阅帐户设置。
- 步骤 2: 下载并安装适用于您平台的 Citrix Analytics 附加组件。有关详细说明,请参阅页面上链接的集成文档。
-
步骤 3: 使用页面上显示的连接详细信息在您的平台环境中配置附加组件。详细信息包括:
- 用户名
- 主机
- 主题名称
- 组名称
对于 Azure Sentinel,请参阅Microsoft Sentinel 集成以获取分步说明。
用于导出的数据事件
“用于导出的数据事件”部分允许您选择要包含在导出流中的每个数据源的事件类型。
Kafka 配置 - 用于导出的数据事件(/en-us/citrix-daas/media/kafka-configuration-data-events.png)
可用的数据源包括:
- Secure Private Access — 适用于拥有 Secure Private Access 授权的管理员。支持的事件类型包括应用程序启动、应用程序结束、剪贴板、文件打印、URL、文件下载等。
- Device Posture Service — 适用于所有管理员。包括设备姿态评估事件。
要配置用于导出的事件类型,请执行以下操作:
- 展开“用于导出的数据事件”部分。
- 在“数据源事件”面板中,选择一个数据源(例如,“Secure Private Access”)。
- 在右侧面板中,选择要包含在导出中的事件类型。使用搜索字段按名称筛选事件。选择“所有事件类型”以包含该源的所有可用事件。
- 根据需要对每个数据源重复此操作。
- 单击“保存更改”。
Monitor 服务 API
单击“开始使用”。“Monitor 服务 API”开发者工具详细信息页面打开。您可以访问资源和博客的参考链接。
Web钩子
您可以在“开发者工具”>“Webhook”>“创建 Webhook 配置文件”中查看和创建 Webhook 配置文件。