This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
使用元数据 URL 模式创建 SAML 连接
Citrix 建议所有新的 SAML 连接都使用元数据 URL 模式创建。从您的 IdP 中获取 SAML 应用程序的元数据 URL。Citrix Cloud 可以使用 SAML IdP 元数据自动配置 SAML 连接。
为什么元数据 URL 模式是创建 Citrix Cloud SAML 连接的推荐方式?
简单性。 Citrix Cloud 中的 SAML 连接是使用默认连接设置值和从元数据中获取的值组合自动设置的。
IdP 元数据包含在 Citrix Cloud 中设置 SAML 连接所需的所有以下信息:
- SAML 实体 ID
- SSO 端点
- SLO 端点(如果在 IdP 中配置)
- 支持的 SAML 绑定
- 公钥和签名证书
减少维护。 自动处理 SAML IdP 内部所做的更改和 IdP 证书轮换。
当使用元数据 URL 模式时,Citrix Cloud 如何处理 IdP 证书轮换?
自动。 当您的 SAML IdP 管理员更新 SAML 应用程序以包含新的 IdP 签名证书或替换现有证书时,Citrix Cloud 会隐式信任 IdP 元数据中提供的所有 SAML 签名证书。元数据 URL 模式消除了在 Citrix Cloud 中手动进行 IdP 证书轮换的需要。IdP 管理员所做的任何更改都会自动检测到。在每次 SAML 登录期间,都会使用您的 SAML 应用程序的元数据 URL 来获取您的 SAML 应用程序签名证书的最新副本。
使用您的 IdP 元数据 URL 配置 Citrix Cloud SAML 连接
-
获取您的 SAML 应用程序元数据的链接,并将其输入到浏览器中,以证明它可以访问,并且没有防火墙规则阻止 Citrix Cloud 访问它。
示例:
https://tenant.okta.com/app/zxv1r8qo70l2q5LNT359/sso/saml/metadata -
当您到达 SAML 向导的第 4 节服务提供商部分时,在此处输入您的 SAML 应用程序的元数据 URL,然后单击验证。
重要提示:
如果您的 SAML 应用程序存在于本地服务器(例如 ADFS 或 PingFederate 服务器)上,并且 SAML IdP 元数据 URL 无法验证,请检查您的防火墙规则。验证您的元数据 URL 可以从组织外部的任何客户端在浏览器中访问。 -
Citrix Cloud 解析元数据 URL 后,您应该会看到此成功消息并重新验证。
以下是成功导入元数据连接的 Okta 示例。
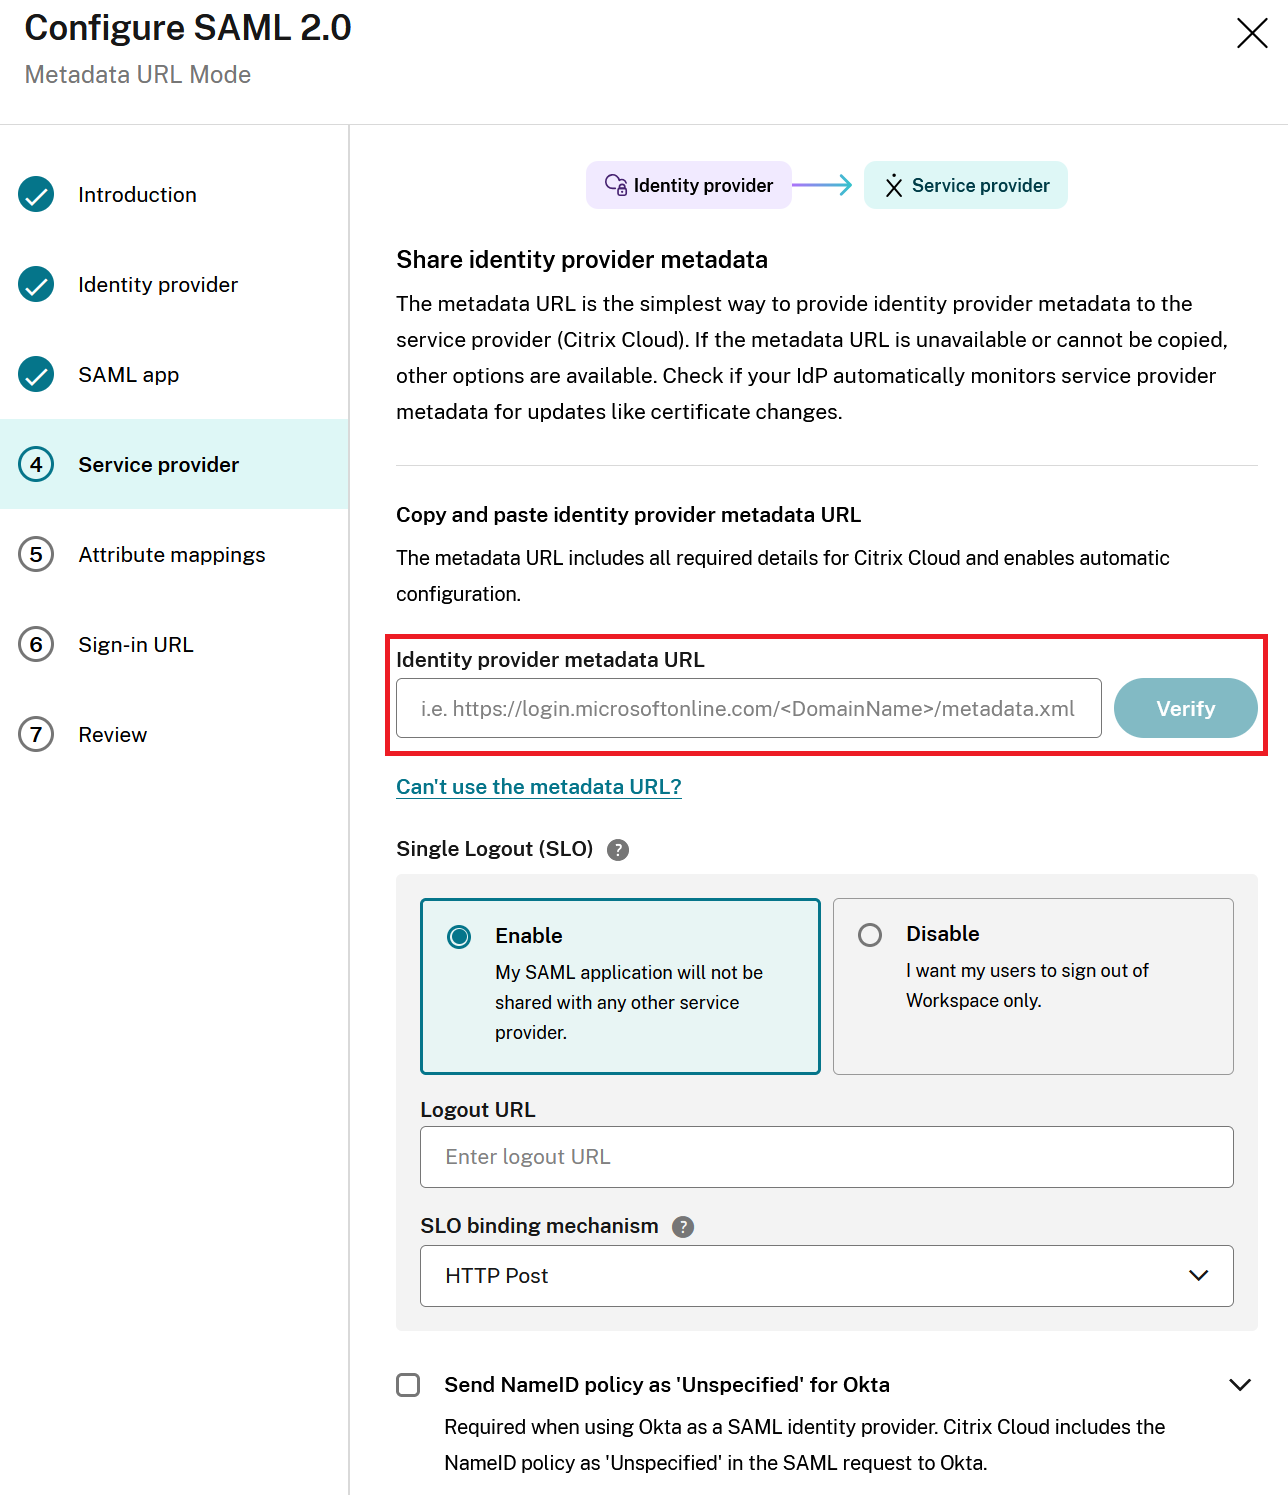
- 通过启用或禁用 SLO 来配置所需的 SAML 注销行为。
有关注销注意事项,请参阅这篇深入文章。重要提示:
仅限 Okta SAML 连接。如果元数据 URL 包含 SSO 端点和包含“okta”的 DNS 域字符串,则“将 NameID 策略作为未指定发送给 Okta”将自动启用。使用 Okta 自定义域(例如 mytenant.domain.com)的 Okta SAML 应用程序无法自动检测,并且 Citrix 管理员必须通过单击复选框手动启用“将 NameID 策略作为未指定发送给 Okta”。
-
接受默认属性映射。
-
配置您的 Citrix Cloud 管理员登录 URL。
-
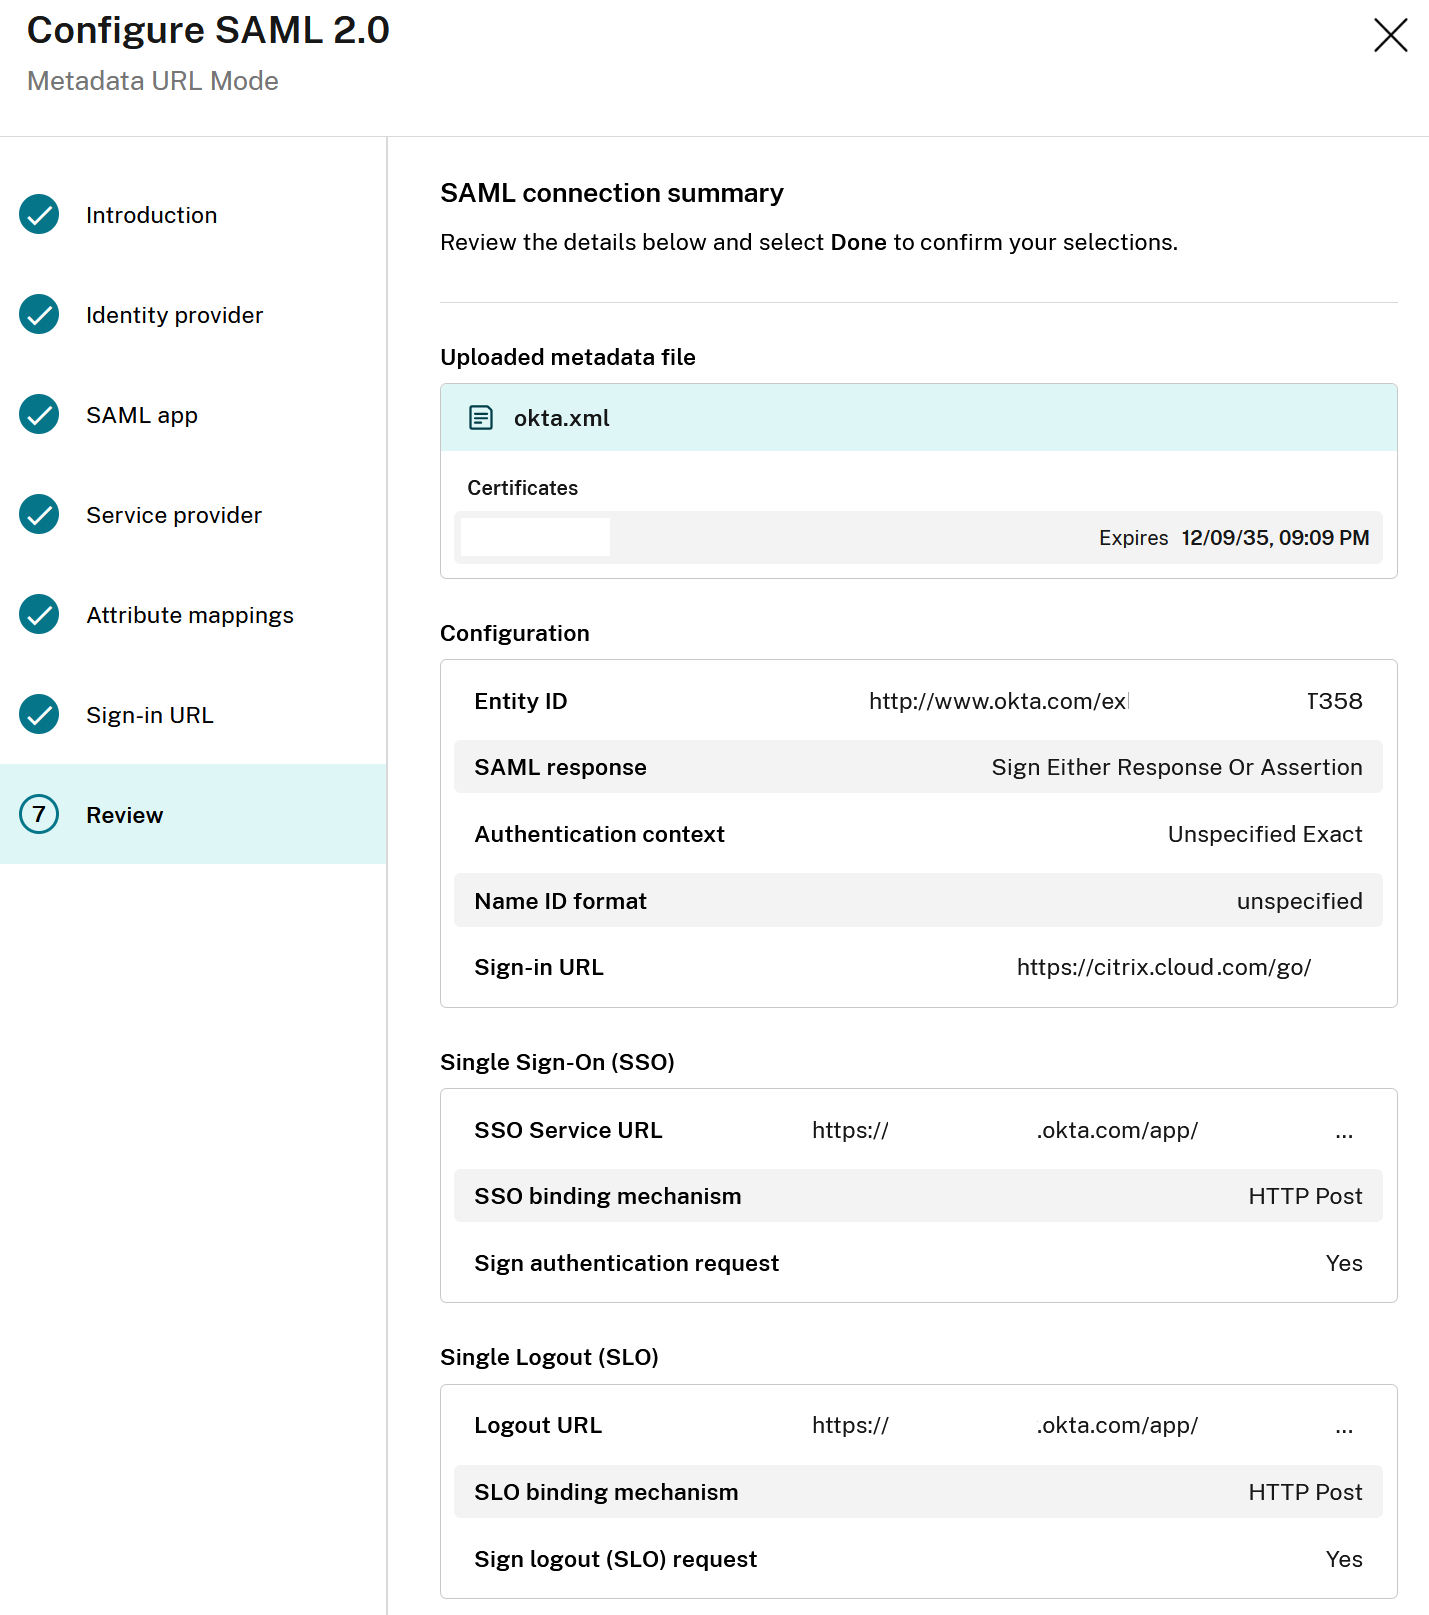
检查“审核”部分中的 SAML 向导摘要,并在解析 IdP 元数据 URL 后验证 SAML 配置是否符合您的预期。
共享
共享
This Preview product documentation is Citrix Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Citrix Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Citrix product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.