将本地 Citrix Gateway 作为身份提供程序连接到 Citrix Cloud™
Citrix Cloud 支持使用本地 Citrix Gateway 作为身份提供程序,对登录其应用商店的最终用户进行身份验证。
通过使用 Citrix Gateway 身份验证,您可以:
- 继续通过现有 Citrix Gateway 对用户进行身份验证,以便他们可以通过 Citrix® StoreFront Cloud 访问本地 Virtual Apps and Desktops 部署中的资源。
- 将 Citrix Gateway 身份验证、授权和审计 (AAA) 功能 与 StoreFront Cloud 配合使用。
- 使用诸如直通身份验证、智能卡、安全令牌、条件访问策略、联合以及许多其他功能,同时通过 StoreFront Cloud 为用户提供对其所需资源的访问权限。
提示:
通过 Citrix 身份和身份验证简介 培训课程了解有关受支持的身份提供程序的更多信息。“规划 Citrix 身份和访问管理”模块包含短视频,可指导您将此身份提供程序连接到 Citrix Cloud 并为 StoreFront Cloud 启用身份验证。
支持的版本
Citrix Gateway 身份验证支持与以下本地产品版本配合使用:
- Citrix Gateway 12.1 54.13 高级版或更高版本
- Citrix Gateway 13.0 41.20 高级版或更高版本
必备条件
云连接器
您需要至少两 (2) 台服务器来安装 Citrix Cloud Connector™ 软件。这些服务器必须满足以下要求:
- 满足 Cloud Connector 系统要求 中描述的系统要求。
- 未安装任何其他 Citrix 组件,不是 Active Directory 域控制器,也不是对您的资源位置基础结构至关重要的计算机。
- 已加入您的站点所在的域。如果用户在多个域中访问您站点的应用程序,则必须在每个域中安装至少两个 Cloud Connector。
- 连接到可以联系您站点的网络。
- 连接到 Internet。有关详细信息,请参阅 系统和连接要求。
- 需要至少两个 Cloud Connector 以确保与 Citrix Cloud 建立高可用性连接。安装后,Cloud Connector 允许 Citrix Cloud 定位您的站点并与之通信。
有关安装 Cloud Connector 的详细信息,请参阅 Cloud Connector 安装。
活动目录
在启用 Citrix Gateway 身份验证之前,请执行以下任务:
- 验证您的最终用户在 Active Directory (AD) 中拥有用户帐户。没有 AD 帐户的最终用户无法成功登录其应用商店。
- 确保最终用户 AD 帐户中的用户属性已填充。Citrix Cloud 需要这些属性才能在最终用户登录时建立用户上下文。如果未填充这些属性,最终用户将无法登录其应用商店。这些属性包括:
- 电子邮件地址
- 显示名称
- 通用名称
- SAM 帐户名
- 用户主体名称
- OID
- SID
- 将您的 Active Directory (AD) 连接到您的 Citrix Cloud 帐户。在此任务中,您将在准备好的服务器上安装 Cloud Connector 软件,如 (#cloud-connectors) 部分所述。Cloud Connector 使 Citrix Cloud 能够与您的本地环境通信。有关说明,请参阅 (/zh-cn/citrix-cloud/citrix-cloud-management/identity-access-management/connect-ad.html#to-connect-your-active-directory-to-citrix-cloud)。
- 如果您正在使用 Citrix Gateway 身份验证执行联合,请将您的 AD 用户同步到联合提供程序。Citrix Cloud 需要您的最终用户的 AD 用户属性,以便他们能够成功登录。
要求
Citrix Gateway 高级策略
由于经典策略已弃用,Citrix Gateway 身份验证要求在本地 Gateway 上使用高级策略。高级策略支持 Citrix Cloud 的多重身份验证 (MFA),包括身份提供程序链等选项。如果您当前使用经典策略,则必须创建新的高级策略才能在 Citrix Cloud 中使用 Citrix Gateway 身份验证。在创建高级策略时,您可以重用经典策略的“操作”部分。
签名证书
在配置 Gateway 以对 StoreFront Cloud 的最终用户进行身份验证时,Gateway 充当 OpenID Connect 提供程序。Citrix Cloud 和 Gateway 之间的消息符合 OIDC 协议,该协议涉及数字签名令牌。因此,您必须配置一个证书来签署这些令牌。此证书必须由公共证书颁发机构 (CA) 颁发。不支持使用私有 CA 颁发的证书,因为无法向 Citrix Cloud 提供私有根 CA 证书。因此,无法建立信任证书链。如果您配置了多个签名证书,则这些密钥会针对每条消息进行轮换。
密钥必须绑定到 vpn global。如果没有这些密钥,最终用户在登录后将无法成功访问其应用商店。
时钟同步
由于 OIDC 中的数字签名消息带有时间戳,Gateway 必须与 NTP 时间同步。如果时钟未同步,Citrix Cloud 在检查令牌有效性时会假定令牌已过期。
任务概述
要设置 Citrix Gateway 身份验证,请执行以下任务:
- 在身份和访问管理中,开始配置与您的网关的连接。在此步骤中,您将为网关生成客户端 ID、密钥和重定向 URL。
- 在网关上,使用从 Citrix Cloud 生成的信息创建 OAuth IdP 高级策略。这使 Citrix Cloud 能够连接到您的本地网关。有关说明,请参阅以下文章:
- Citrix Gateway 12.1:将本地 Citrix Gateway 用作 Citrix Cloud 的身份提供程序
- Citrix Gateway 13.0:将本地 Citrix Gateway 用作 Citrix Cloud 的身份提供程序
- 在 StoreFront Cloud 中,为最终用户启用 Citrix Gateway 身份验证。
为最终用户启用 Citrix Gateway 身份验证
- 从 Citrix Cloud 菜单中,选择身份和访问管理。
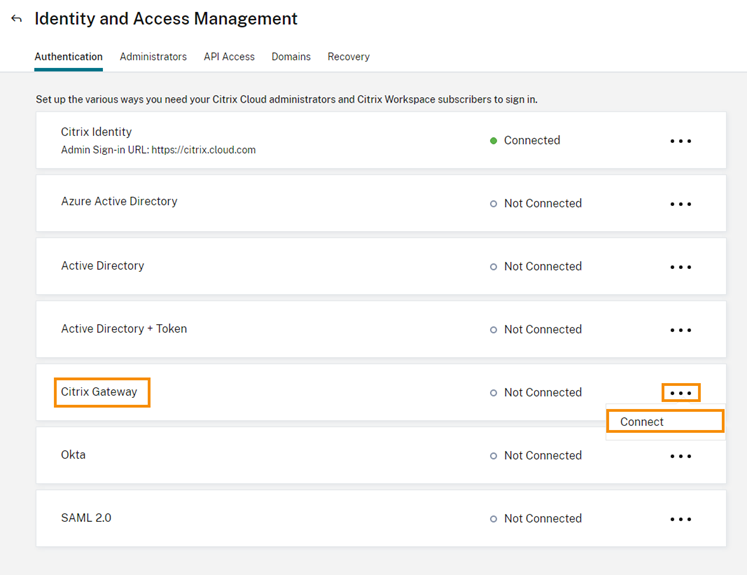
- 在身份验证选项卡中,在Citrix Gateway下,单击省略号菜单并选择连接。
- 输入本地网关的 FQDN,然后单击检测。
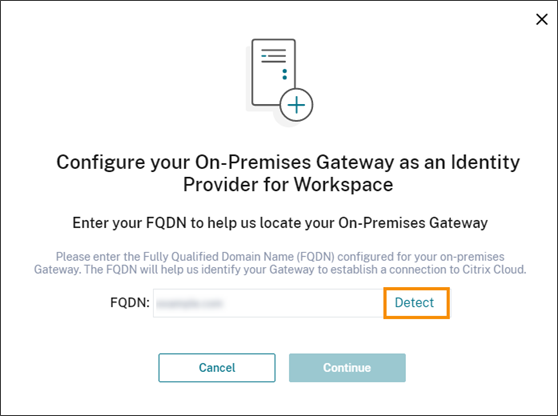 Citrix Cloud 成功检测到后,单击继续。
- 创建与本地网关的连接:
- 复制 Citrix Cloud 显示的客户端 ID、密钥和重定向 URL。
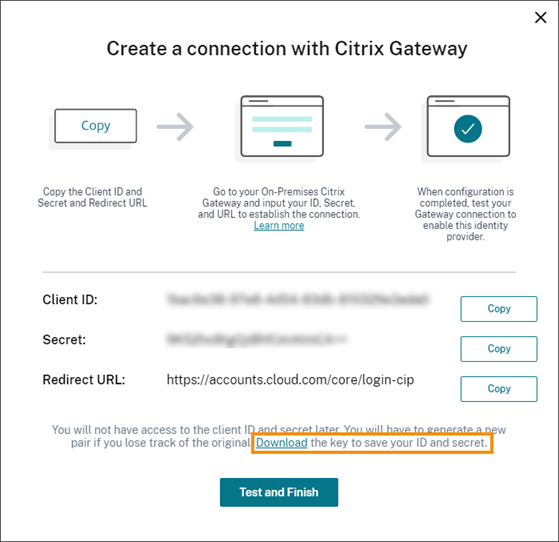 此外,下载此信息的副本并将其安全地离线保存以供参考。此信息生成后,在 Citrix Cloud 中将不可用。
- 在网关上,使用 Citrix Cloud 中的客户端 ID、密钥和重定向 URL 创建 OAuth IdP 高级策略。有关说明,请参阅以下文章:
- 对于 Citrix Gateway 12.1:将本地 Citrix Gateway 用作 Citrix Cloud 的身份提供程序
- 对于 Citrix Gateway 13.0:将本地 Citrix Gateway 用作 Citrix Cloud 的身份提供程序
- 单击测试并完成。Citrix Cloud 会验证您的网关是否可访问且配置正确。
- 复制 Citrix Cloud 显示的客户端 ID、密钥和重定向 URL。
- 启用 Citrix Gateway 对应用商店的身份验证:
- 从 Citrix Cloud 菜单中,选择 StoreFront Cloud。
- 在“身份验证”选项卡中,选择“Citrix Gateway”。
- 选择“我了解这对最终用户体验的影响”,然后单击“保存”。
故障排除
作为第一步,请查看本文中的先决条件和要求部分。验证您的本地环境中是否具有所有必需的组件,并且您已完成所有必需的配置。如果缺少或错误配置了其中任何一项,则使用 Citrix Gateway 的应用商店身份验证将无法工作。
如果您在 Citrix Cloud 与本地 Gateway 之间建立连接时遇到问题,请验证以下各项:
- Gateway FQDN 可从 Internet 访问。
- 您已在 Citrix Cloud 中正确输入 Gateway FQDN。
- 您已在 OAuth IdP 策略的
-issuer参数中正确输入 Gateway URL。示例:-issuer https://GatewayFQDN.com。issuer参数区分大小写。 - Citrix Cloud 中的客户端 ID、密钥和重定向 URL 值已正确输入到 OAuth IdP 策略的“客户端 ID”、“客户端密钥”、“重定向 URL”和“受众”字段中。验证是否已在策略的“受众”字段中输入了正确的客户端 ID。
- OAuth IdP 身份验证策略配置正确。有关说明,请参阅以下文章:
- Citrix Gateway 12.1:使用本地 Citrix Gateway 作为 Citrix Cloud 的身份提供程序
- Citrix Gateway 13.0:使用本地 Citrix Gateway 作为 Citrix Cloud 的身份提供程序
- 验证策略是否已正确绑定到 AAA 身份验证服务器,如绑定身份验证策略中所述。
全局编录服务器
除了检索用户帐户详细信息外,Gateway 还会检索用户的域名、AD NETBIOS 名称和根 AD 域名。要检索 AD NETBIOS 名称,Gateway 会搜索用户帐户所在的 AD。NETBIOS 名称不会在全局编录服务器上复制。
如果在 AD 环境中使用全局编录服务器,则在这些服务器上配置的 LDAP 操作不适用于 Citrix Cloud。相反,您必须在 LDAP 操作中配置各个 AD。如果您有多个域或林,则可以配置多个 LDAP 策略。
使用 Kerberos 或 IdP 链进行单点登录的 AD 搜索
如果使用 Kerberos 或使用 SAML 或 OIDC 协议进行最终用户登录的外部身份提供程序,请验证是否已配置 AD 查找。Gateway 需要 AD 查找来检索最终用户的 AD 用户属性和 AD 配置属性。
即使身份验证由第三方服务器处理,也要确保已配置 LDAP 策略。要配置这些策略,请通过执行以下任务向现有登录架构配置文件添加第二个身份验证因素:
- 创建仅从 Active Directory 执行属性和组提取的 LDAP 身份验证服务器。
- 创建 LDAP 高级身份验证策略。
- 创建身份验证策略标签。
- 将身份验证策略标签定义为主要身份提供程序之后的下一个因素。
将 LDAP 添加为第二个身份验证因素
- 创建 LDAP 身份验证服务器:
- 选择 系统 > 身份验证 > 基本策略 > LDAP > 服务器 > 添加。
- 在“创建身份验证 LDAP 服务器”页面上,输入以下信息:
- 在“选择服务器类型”中,选择“LDAP”。
- 在 名称 中,输入服务器的友好名称。
- 选择 服务器 IP,然后输入 LDAP 服务器的 IP 地址。
- 在 安全类型 中,选择所需的 LDAP 安全类型。
- 在 服务器类型 中,选择 AD。
- 在 身份验证 中,不要选中此复选框。必须清除此复选框,因为此身份验证服务器仅用于从 Active Directory 提取用户属性和组,而非用于身份验证。
- 在 其他设置 下,输入以下信息:
- 在 服务器登录名属性 中,输入 UserPrincipalName。
- 在 组属性 中,选择 memberOf。
- 在 子属性名称 中,选择 cn。
- 创建 LDAP 高级身份验证策略:
- 选择 安全 > AAA - 应用程序流量 > 策略 > 身份验证 > 高级策略 > 策略 > 添加。
- 在 创建身份验证策略 页面上,输入以下信息:
- 在 名称 中,输入策略的友好名称。
- 在 操作类型 中,选择 LDAP。
- 在 操作 中,选择之前创建的 LDAP 身份验证服务器。
- 在 表达式 中,输入 TRUE。
- 单击 创建 以保存配置。
- 创建身份验证策略标签:
- 选择 安全 > AAA – 应用程序流量 > 策略 > 身份验证 > 高级策略 > 策略标签 > 添加。
- 在 名称 中,输入身份验证策略标签的友好名称。
- 在登录架构中,选择 LSCHEMA_INT。
- 在 策略绑定 下,在 选择策略 中,选择您之前创建的 LDAP 高级身份验证策略。
- 在 GoTo 表达式 中,选择 END。
- 单击 绑定 以完成配置。
- 将 LDAP 身份验证策略标签定义为下一个因素,在主身份提供程序之后:
- 选择 系统 > 安全 > AAA - 应用程序流量 > 虚拟服务器。
- 选择包含主身份提供程序绑定的虚拟服务器,然后选择 编辑。
- 在 高级身份验证策略 下,选择现有的 身份验证策略 绑定。
- 选择主身份提供程序的绑定,然后选择 编辑绑定。
- 在 策略绑定 页面上,在 选择下一个因素 中,选择您之前创建的 LDAP 身份验证策略标签。
- 单击 绑定 以保存配置。
多重身份验证的默认密码
如果您为最终用户使用多重身份验证 (MFA),Gateway 会将最后一个因素的密码用作单点登录的默认密码。当最终用户登录其应用商店时,此密码将发送到 Citrix Cloud。如果您的环境中 LDAP 身份验证之后是另一个因素,您必须将 LDAP 密码配置为发送到 Citrix Cloud 的默认密码。在与 LDAP 因素对应的登录架构上启用 SSOCredentials。
更多信息
Citrix Tech Zone:技术洞察:身份验证 - Gateway