SAML を ID プロバイダーとして Citrix Cloud Japan に接続する
Citrix Cloud Japan は、管理者 (プレビュー中) およびワークスペースにサインインするサブスクライバーを認証するための SAML (Security Assertion Markup Language) の使用を ID プロバイダーとしてサポートしています。オンプレミスの Active Directory (AD) とともに、任意の SAML 2.0 プロバイダーを使用できます。
ほとんどの SAML プロバイダーの場合、この記事の情報を使用して SAML 認証を設定します。Microsoft Entra ID で SAML 認証を使用するには、Microsoft Entra ID アプリケーションギャラリーにある Citrix Cloud Japan SAML SSO アプリを選択できます。Citrix Cloud Japan で SAML 認証を設定するための Citrix Cloud Japan SAML SSO アプリの使用に関する詳細については、Microsoft Entra ID アプリケーションドキュメントの Web サイトにある チュートリアル: Microsoft Entra ID シングルサインオン (SSO) と Citrix Cloud SAML SSO の統合 を参照してください。
前提条件
Citrix Cloud Japan で SAML 認証を使用するには、次の要件があります。
- SAML 2.0 をサポートする SAML プロバイダー
- オンプレミス AD ドメイン
- リソースの場所に展開され、オンプレミス AD ドメインに参加している 2 つの Cloud Connector。Cloud Connector は、Citrix Cloud Japan がリソースの場所と通信できることを保証するために使用されます。
- SAML プロバイダーとの AD 統合。
クラウドコネクタ
Citrix Cloud Connector™ ソフトウェアをインストールするには、少なくとも 2 台のサーバーが必要です。Citrix は、Cloud Connector の高可用性のために少なくとも 2 台のサーバーを推奨しています。これらのサーバーは、次の要件を満たしている必要があります。
- Citrix Cloud Connector の要件 で説明されているシステム要件を満たしていること。
- 他の Citrix® コンポーネントがインストールされておらず、AD ドメインコントローラーではなく、リソースの場所のインフラストラクチャにとって重要ではないマシンであること。
- リソースが存在するドメインに参加していること。ユーザーが複数のドメインのリソースにアクセスする場合は、各ドメインに少なくとも 2 つの Cloud Connector をインストールする必要があります。
- サブスクライバーが Citrix Workspace を介してアクセスするリソースに接続できるネットワークに接続されていること。
- インターネットに接続されていること。詳細については、「接続要件」を参照してください。
Cloud Connector のインストールについて詳しくは、「タスク 3: Cloud Connector のインストール」を参照してください。
Active Directory
SAML 認証を構成する前に、次のタスクを実行します。
- ワークスペースのサブスクライバーが Active Directory (AD) にユーザーアカウントを持っていることを確認します。AD アカウントを持たないサブスクライバーは、SAML 認証が構成されている場合、ワークスペースに正常にサインインできません。
- サブスクライバーの AD アカウントのユーザープロパティが入力されていることを確認します。Citrix Cloud Japan は、サブスクライバーが Citrix Workspace にサインインする際にユーザーコンテキストを確立するためにこれらのプロパティを必要とします。これらのプロパティが入力されていない場合、サブスクライバーはサインインできません。これらのプロパティには以下が含まれます。
- メールアドレス
- 表示名 (オプション)
- 共通名
- SAM アカウント名
- ユーザープリンシパル名
- オブジェクト GUID
- SID
- Cloud Connector を展開して、オンプレミスの Active Directory (AD) と Citrix Cloud Japan アカウント間の接続を確立します。
- AD ユーザーを SAML プロバイダーに同期します。Citrix Cloud Japan は、ワークスペースのサブスクライバーが正常にサインインできるように、AD ユーザー属性を必要とします。
SAMLとActive Directoryの統合
SAML認証を有効にする前に、オンプレミスのADをSAMLプロバイダーと統合する必要があります。この統合により、SAMLプロバイダーは、SAMLアサーションで以下の必須ADユーザー属性をCitrix Cloud Japanに渡すことができます。
- SecurityIDentifier (SID)
- objectGUID (OID)
- userPrincipalName (UPN)
- メール (email)
正確な統合手順はSAMLプロバイダーによって異なりますが、統合プロセスには通常、次のタスクが含まれます。
- ADドメインに同期エージェントをインストールして、ドメインとSAMLプロバイダー間の接続を確立します。
- 前述のADユーザー属性に対応するカスタム属性が利用できない場合は、カスタム属性を生成し、それらをActive Directory (AD) にリンクします。参考として、このタスクの一般的な手順は、この記事のカスタムSAML属性の作成とマッピングで説明されています。
- ADユーザーをSAMLプロバイダーに同期します。
注:
リストされているADユーザー属性にマッピングするカスタム属性をすでに作成している場合は、それ以上の作成やマッピングは不要です。代わりに、Citrix Cloud JapanでSAMLプロバイダーからのメタデータを構成するときに、既存のカスタム属性を使用してください。
ADとSAMLプロバイダーの統合に関する詳細については、SAMLプロバイダーの製品ドキュメントを参照してください。
SAML 2.0による管理者認証
注:
Citrix Cloud Japan管理者向けのSAML認証はテクニカルプレビュー中です。Citrixは、プレビュー機能を非本番環境でのみ使用することをお勧めします。
ADグループ
Citrix Cloud Japanに管理者をADグループのみを使用して追加できます。SAML認証を使用している場合、管理者を個別に追加することはできません。
サインインURL
SAML認証を構成する際、管理者がCitrix Cloud Japanにサインインするために使用できるサインインURLを構成します。このURLはhttps://citrix.citrixcloud.jp/go/myorganizationの形式を使用し、「myorganization」は組織用に選択する一意の識別子です。
ADグループを追加すると、そのグループの管理者は、指定したサインインURLを使用してCitrix Cloud Japanにすぐにサインインできます。Citrixは、管理者にCitrix Cloud Japanへのアクセス権があることを知らせる通知を送信しません。
サポートされている権限
カスタムアクセス権限のみがサポートされています。ADグループを追加する際は、そのグループの管理者に付与する権限を選択する必要があります。フルアクセス権限はサポートされていません。
タスクの概要
SAML認証を設定するには、次のタスクを実行します。
- In Identity and Access Management で、Active DirectoryをCitrix Cloud Japanに接続するに記載されているように、オンプレミスのADをCitrix Cloud Japanに接続します。
- この記事のActive DirectoryとのSAML統合に記載されているように、SAMLプロバイダーをオンプレミスのADと統合します。
-
In Identity and Access Management で、Citrix Cloud JapanでSAML認証を構成し、SAMLプロバイダーをCitrix Cloud Japanのメタデータで構成し、相互にCitrix Cloud JapanをSAMLプロバイダーのメタデータで構成してSAML接続を確立します。
- SAMLを使用して管理者を認証する場合:
- 管理者がCitrix Cloud Japanにサインインするために使用できるサインインURLを構成します。
- 所属するADグループを指定して、Citrix Cloud Japanに管理者を(#add-administrators-to-citrix-cloud-japan-from-ad)追加します。
- ワークスペースサブスクライバーの認証にSAMLを使用している場合は、Workspace Configurationで(#enable-saml-authentication-for-workspaces)SAML認証方法を有効にします。SAMLをCitrix Cloud管理者認証のみに使用している場合は、このタスクを実行する必要はありません。
カスタムSAML属性の作成とマッピング
SAMLプロバイダーでSID、UPN、OID、およびメール属性のカスタム属性をすでに構成している場合は、このタスクを完了する必要はありません。(#create-a-saml-connector-application)SAMLコネクタアプリケーションの作成に進み、手順8で既存のカスタムSAML属性を使用してください。
注:
このセクションの手順では、SAMLプロバイダーの管理コンソールで実行するアクションについて説明します。これらのアクションを実行するために使用する特定のコマンドは、選択したSAMLプロバイダーによって、このセクションで説明されているコマンドとは異なる場合があります。このセクションのSAMLプロバイダーコマンドは、あくまで例として提供されています。SAMLプロバイダー固有の関連コマンドの詳細については、SAMLプロバイダーのドキュメントを参照してください。
- SAMLプロバイダーの管理コンソールにサインインし、カスタムユーザー属性を作成するオプションを選択します。たとえば、SAMLプロバイダーのコンソールによっては、Users > Custom User Fields > New User Fieldを選択する場合があります。
- 次の属性を追加します。
- cip_sid
- cip_upn
- cip_oid
- cip_email
- Citrix Cloud Japanに接続したADを選択します。たとえば、SAMLプロバイダーのコンソールによっては、Users > Directoriesを選択する場合があります。
- ディレクトリ属性を追加するオプションを選択します。たとえば、SAMLプロバイダーのコンソールによっては、Directory Attributesを選択する場合があります。
- 属性を追加するオプションを選択し、次のAD属性を手順2で作成したカスタムユーザー属性にマッピングします。
-
objectSidを選択し、cip_sid属性にマッピングします。 -
userPrincipalNameを選択し、cip_upn属性にマッピングします。 -
ObjectGUIDを選択し、cip_oid属性にマッピングします。 -
mailを選択し、cip_email属性にマッピングします。
-
管理者サインインURLを構成する
- https://citrix.citrixcloud.jp でCitrix Cloudにサインインします。
- Citrix Cloudメニューから、IDおよびアクセス管理を選択します。
- SAML 2.0を見つけ、省略記号メニューから接続を選択します。
- プロンプトが表示されたら、会社の短くURLフレンドリーな識別子を入力し、保存して続行を選択します。SAMLの構成ページが表示されます。
- 次のセクションに進み、Citrix CloudへのSAML接続を構成します。
SAMLプロバイダーのメタデータを構成する
このタスクには、Citrix Cloud Japanから取得したSAMLメタデータを使用してコネクタアプリケーションを作成する作業が含まれます。SAMLアプリケーションを構成した後、コネクタアプリケーションからのSAMLメタデータを使用して、Citrix Cloud JapanへのSAML接続を構成します。
注:
このセクションの一部の手順では、SAMLプロバイダーの管理コンソールで実行するアクションについて説明しています。これらのアクションを実行するために使用する特定のコマンドは、選択したSAMLプロバイダーによって、このセクションで説明されているコマンドとは異なる場合があります。このセクションのSAMLプロバイダーコマンドは、あくまで例として提供されています。SAMLプロバイダーに固有の関連コマンドの詳細については、SAMLプロバイダーのドキュメントを参照してください。
SAMLコネクタアプリケーションを作成する
- SAMLプロバイダーの管理コンソールから、属性と署名応答を持つIDプロバイダーのアプリケーションを追加します。たとえば、プロバイダーのコンソールによっては、Applications > Applications > Add App を選択し、次に SAML Test Connector (IdP w/ attr w/ sign response) を選択する場合があります。
- 該当する場合は、表示名を入力してアプリを保存します。
- Citrix Cloud JapanのSAMLの構成画面で、SAMLメタデータの下にあるダウンロードを選択します。メタデータXMLファイルが別のブラウザータブに表示されます。
注:
必要に応じて、
https://saml.citrixcloud.jp/saml/metadata.xmlからこのファイルをダウンロードすることもできます。このエンドポイントは、SAMLプロバイダーのメタデータをインポートおよび監視する際に、一部のIDプロバイダーにとってより使いやすい場合があります。 - コネクタアプリケーションに次の詳細を入力します。
-
オーディエンスフィールドに、
https://saml.citrixcloud.jpを入力します。 -
受信者フィールドに、
https://saml.citrixcloud.jp/saml/acsを入力します。 - ACS URLバリデーターのフィールドに、
https://saml.citrixcloud.jp/saml/acsを入力します。 - ACS URLのフィールドに、
https://saml.citrixcloud.jp/saml/acsを入力します。
-
オーディエンスフィールドに、
-
アプリケーションにカスタムSAML属性をパラメーター値として追加します。
このフィールドを作成 このカスタム属性を割り当てる cip_sid cip_sid または既存のSID属性 cip_upn cip_upn または既存のUPN属性 cip_oid cip_oid または既存のOID属性 cip_email cip_email または既存のメール属性 - Workspaceのサブスクライバーをユーザーとして追加し、アプリケーションへのアクセスを許可します。
Citrix Cloud JapanにSAMLプロバイダーのメタデータを追加する
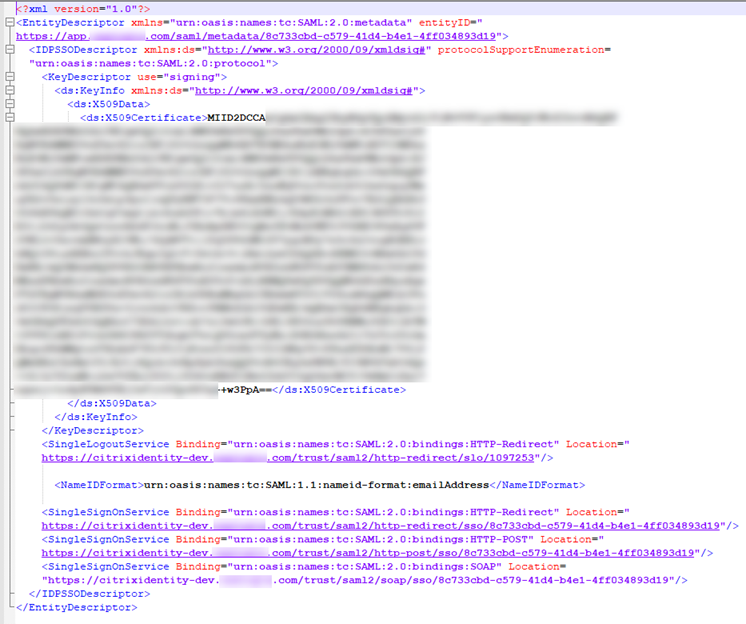
- SAMLプロバイダーからSAMLメタデータを取得します。このファイルがどのように表示されるかの例を次の図に示します。
- Citrix Cloud JapanのSAMLの構成画面で、SAMLプロバイダーのメタデータファイルから以下の値を入力します。
-
エンティティIDに、メタデータ内のEntityDescriptor要素からentityIDの値を入力します。

- 認証要求に署名で、Citrix Cloud Japanが認証要求に署名することを許可するためにはいを選択します。これにより、要求がCitrix Cloud Japanからのものであり、悪意のあるアクターからのものではないことが証明されます。SAMLプロバイダーがSAML応答を安全に投稿するために使用する許可リストにCitrix ACS URLを追加したい場合は、いいえを選択します。
-
SSOサービスURLに、使用するバインディングメカニズムのURLを入力します。HTTP-POSTまたはHTTP-Redirectバインディングのいずれかを使用できます。メタデータファイルで、バインディング値がHTTP-POSTまたはHTTP-RedirectのいずれかであるSingleSignOnService要素を見つけます。

- バインディングメカニズムで、メタデータファイルから選択したSSOサービスURLのバインディングに一致するメカニズムを選択します。
- SAML応答で、SAMLプロバイダーがSAML応答とSAMLアサーションに使用する署名方法を選択します。デフォルトでは、Citrix Cloud Japanはこのフィールドで指定されたとおりに署名されていない応答をすべて拒否します。
-
- SAMLプロバイダーの管理コンソールで、次の操作を実行します。
- SAML署名アルゴリズムにSHA-256を選択します。
- X.509証明書をPEMファイルとしてダウンロードします。
- Citrix Cloud JapanのSAMLの構成画面で、ファイルのアップロードを選択し、前の手順でダウンロードしたPEMファイルを選択します。
- 続行を選択してアップロードを完了します。
- 認証コンテキストで、使用するコンテキストと、Citrix Cloud Japanがこのコンテキストをどの程度厳密に適用するかを選択します。選択したコンテキストで認証を適用せずに認証を要求するには、最小を選択します。選択したコンテキストで認証を要求し、そのコンテキストでのみ認証を適用するには、厳密を選択します。SAMLプロバイダーが認証コンテキストをサポートしていない場合、または使用しない場合は、未指定と最小を選択します。
- ログアウトURLで、SAMLプロバイダーのメタデータファイルにあるHTTP-Redirectバインディングを持つSingleSignOnService要素を見つけて、URLを入力します。ログアウトURLを省略することを選択した場合、Citrix Cloud JapanはIDプロバイダーにログオフ要求を送信しません。代わりに、Citrix Cloud JapanはWorkspace URLにリダイレクトします。Citrix Cloud Japanは、シングルログアウト(SLO)または署名付きログアウト要求の送信をサポートしていません。
- Citrix Cloud Japanの次のデフォルトの名前属性値が、SAMLプロバイダーの管理コンソールにある対応する属性値と一致することを確認します。SAMLプロバイダーの値が異なる場合は、Citrix Cloud Japanでこれらの値を変更して、SAMLプロバイダーと一致するようにできます。
-
ユーザー表示名の属性名:
displayName -
ユーザー名の属性名:
givenName -
ユーザー姓の属性名:
familyName
-
ユーザー表示名の属性名:
- Citrix Cloud Japanで、SAMLプロバイダーからのカスタムSAML属性を入力します。
-
セキュリティ識別子(SID)の属性名に、カスタムSID属性名を入力します。デフォルト値は
cip_sidです。 -
ユーザープリンシパル名(UPN)の属性名に、カスタムUPN属性名を入力します。デフォルト値は
cip_upnです。 -
メールの属性名に、カスタムメール属性名を入力します。デフォルト値は
cip_emailです。 - 「ADオブジェクト識別子 (OID) の属性名」に、カスタムOID属性名を入力します。デフォルト値は
cip_oidです。
-
セキュリティ識別子(SID)の属性名に、カスタムSID属性名を入力します。デフォルト値は
- 接続が正常に構成されたことを確認するには、「テストと完了」を選択します。
ADからCitrix Cloud Japanに管理者を追加する
- Citrix Cloud Japanで、「IDおよびアクセス管理」ページから「管理者」タブを選択します。 (/en-us/citrix-cloud-japan/media/id-access-mgmt-admins-page.png)
- 「管理者詳細」で、「Active Directory」を選択し、使用するドメインを選択します。
- 「追加するグループの検索」で、検索ボックスに追加するグループの名前を入力し始めます。表示されたら、プラス記号 (+) をクリックしてグループを選択します。
- 「次へ」を選択します。
- グループに割り当てるカスタムアクセス許可または役割を選択します。「次へ」を選択します。
- 管理者詳細を確認します。変更を加えるには、「戻る」を選択します。
- 完了したら、「保存」を選択します。
ワークスペースのSAML認証を有効にする
- Citrix Cloud Japanメニューから、「ワークスペース構成」を選択します。
- 「認証」タブを選択します。
- 「SAML 2.0」を選択します。
トラブルシューティング
属性エラー
SAML構成で必要な属性が正しくエンコードされていない場合、属性エラーが発生する可能性があります。属性エラーが発生すると、Citrix Cloud Japanは、障害のある属性を含むエラーメッセージを表示します。
cip_oidが引用された属性エラーメッセージ(/en-us/citrix-cloud-japan/media/saml-idp-missing-attribute-error.png)
この種のエラーを解決するには、以下の表に記載されているように、これらの属性がエンコードされていることを確認してください。
| 属性 | エンコード |
|---|---|
| cip_email | 文字列形式である必要があります (user@domain) |
| cip_oid | Base64または文字列形式である必要があります |
| cip_sid | Base64または文字列形式である必要があります |
| cip_upn | 文字列形式である必要があります (user@domain) |
予期しないエラー
Citrix Cloud Japan で予期せぬエラーが発生する場合があります。
- ユーザーがIDP開始フローを使用してSAMLリクエストを開始した場合。たとえば、ワークスペースURLに直接アクセスするのではなく、IDプロバイダーのアプリポータル内のタイルを選択することによってリクエストが開始される場合などです。(
customer.citrixcloud.jp)。 - SAML証明書が無効であるか、期限切れである場合。
- 認証コンテキストが無効である場合。
- SAMLアサーションと応答の署名が一致しない場合。
このエラーが発生すると、Citrix Cloud Japan に一般的なエラーメッセージが表示されます。
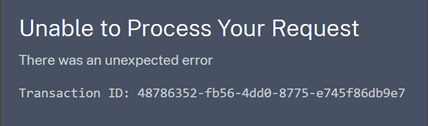
このエラーが、IDプロバイダーのアプリポータルを介してCitrix Cloud Japanに移動した結果である場合、次の回避策を使用できます。
- IDプロバイダーのアプリポータルで、ワークスペースURLを参照するブックマークアプリを作成します (例:
https://customer.citrixcloud.jp)。 - SAMLアプリとブックマークアプリの両方にユーザーを割り当てます。
- アプリポータルで表示設定を変更し、SAMLアプリを非表示にしてブックマークアプリを表示するようにします。
- 追加のパスワードプロンプトを削除するために、Prompt=Loginパラメーターを無効にします。