最终用户流程
设置设备状态策略并启用设备状态后,以下是基于最终用户登录 Citrix Workspace 的方式的最终用户流程。
通过浏览器访问的最终用户流
注意:
以 macOS 客户端和 Chrome 浏览器为例进行说明。 屏幕和通知因用于访问 Citrix Workspace URL 的客户端和浏览器而异。
-
当最终用户登录到 Citrix Workspace URL 时
https://<您的工作区 URL通过浏览器,系统会提示最终用户运行 Citrix EndPointAnalysis 应用程序。
-
当最终用户单击 打开 Citrix 端点分析,设备终端安全评估客户端根据设备终端安全评估策略要求运行并扫描终端节点参数。
-
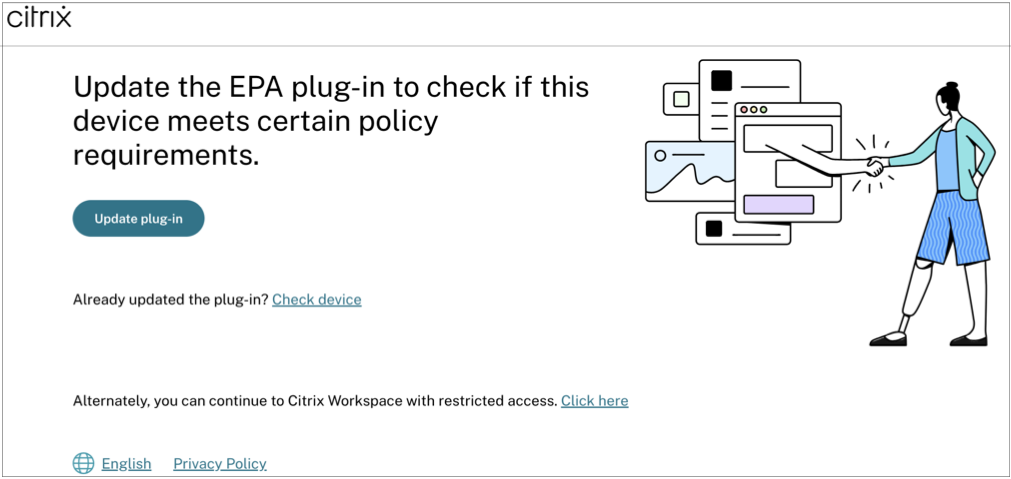
如果设备上未安装 Device Posture Client,则用户将被重定向到显示 下载插件 选择。 如果终端上已安装最新的设备终端安全评估客户端,则用户必须单击 检查设备 以确认相同。 同样,如果设备上安装的 EPA 不是最新版本,则用户将被重定向到显示 更新插件 选择。 如果 EPA 客户端已更新,则用户必须单击 检查设备 以确认相同。
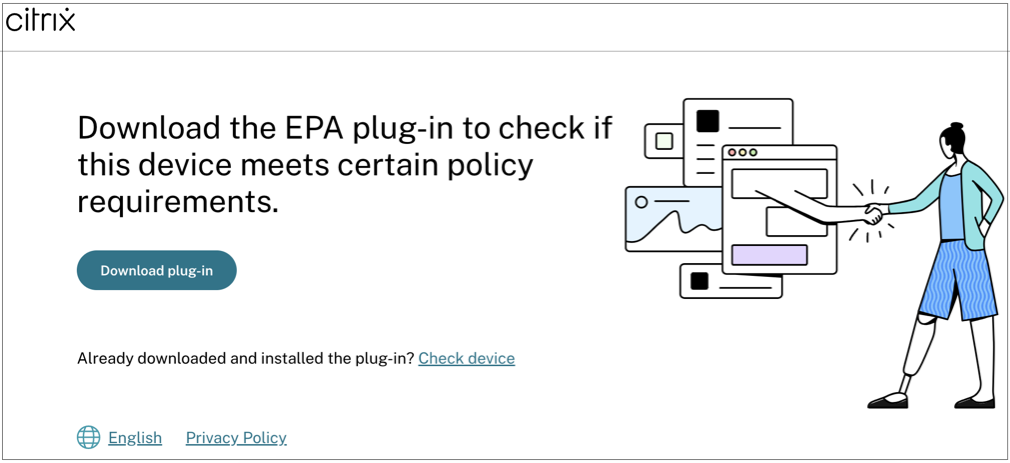
在这两种情况下,如果启用了跳过检查功能,则会显示消息 或者,您可以继续访问具有受限访问权限的 Citrix Workspace。 显示在 下载插件 或 更新插件 页面。
通过 Citrix Workspace 应用程序的最终用户流程
- 当最终用户登录到 Citrix Workspace URL 时
https://your-workspace-url通过 Citrix Workspace 应用程序,安装在端点上的设备终端安全评估客户端根据设备终端安全评估策略要求运行并扫描端点参数。 - 如果终端上未安装最新的设备终端安全评估客户端,则用户将被重定向到显示选项 再次检查 和 下载客户端. 用户必须单击 下载客户端.
- 如果终端上已安装最新的设备终端安全评估客户端,则用户必须单击 再次检查.
最终用户流 - 设备态势结果
根据设备终端安全评估策略条件,可能会出现三种可能性。
如果终端节点满足策略条件,以便将设备归类为;
- 顺从的 - 允许最终用户以不受限制的方式访问 Secure Private Access 或 Citrix DaaS 资源登录。
-
不合规 - 允许最终用户使用对 Secure Private Access 或 Citrix DaaS 资源的受限访问权限登录。
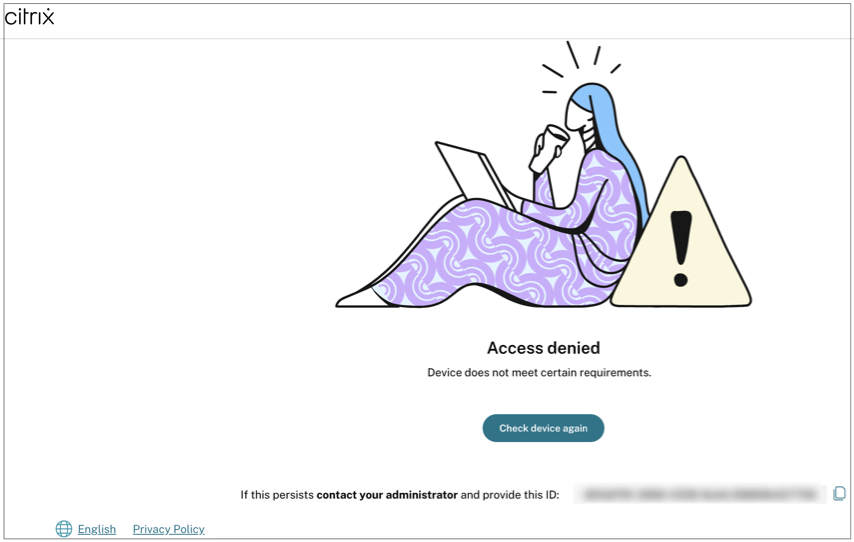
如果终端节点满足策略条件,以便将设备分类为 拒绝访问这 访问被拒绝 消息。
已复制!
失败!