Controlar el acceso a las aplicaciones
La función de control de acceso a las aplicaciones le permite controlar el acceso a las aplicaciones mediante reglas. Con esta función, puede optimizar la administración de aplicaciones e imágenes. Por ejemplo, puede entregar máquinas idénticas a diferentes departamentos y, al mismo tiempo, satisfacer sus requisitos de aplicación únicos, lo que reduce el número de imágenes.
Este artículo le guía a través del proceso de habilitación del control de acceso a las aplicaciones y la configuración de las reglas de control. También proporciona un ejemplo de cómo usar esta función para simplificar la administración de imágenes en entornos virtuales.
Nota:
Esta función se aplica tanto a entornos de Active Directory (AD) como a entornos no unidos a un dominio (NDJ).
Información general
Con la función de control de acceso a las aplicaciones, puede ocultar aplicaciones a usuarios, máquinas y procesos configurando reglas de ocultación.
Una regla de ocultación consta de dos partes:
-
Objetos que ocultar. Archivos, carpetas y entradas de registro que desea ocultar para una aplicación.
Por ejemplo, para ocultar una aplicación, debe especificar todos los objetos asociados a esta aplicación, como archivos, carpetas y entradas de registro.
-
Asignaciones. Usuarios, máquinas y procesos a los que desea ocultar la aplicación.
Tipos de asignación
Las asignaciones en las reglas de ocultación se dividen en tres categorías: procesos, usuarios y máquinas. Los tipos de asignación específicos se enumeran a continuación:
| Categoría | Tipo |
|---|---|
| Procesos | No aplicable |
| Usuarios
|
|
| Máquinas
|
|
Nota:
- En el contexto del control de acceso a aplicaciones, las OU se utilizan como contenedores solo para máquinas, pero no para usuarios. Como resultado, una asignación de OU oculta la aplicación solo a las máquinas de la OU y no a los usuarios de la OU.
- Las máquinas NDJ se limitan a aquellas máquinas que Citrix® crea y administra la energía.
Cuando una regla de ocultación tiene varias asignaciones configuradas, tenga en cuenta las siguientes consideraciones:
- Si esas asignaciones son de la misma categoría (por ejemplo, usuario A y grupo de usuarios B), la aplicación se oculta de todos los objetos especificados en esas asignaciones (usuario A y todos los usuarios del grupo de usuarios B).
- Si esas asignaciones son de diferentes categorías (por ejemplo, usuario A y máquina X), la aplicación se oculta cuando se cumplen las condiciones especificadas en todas esas asignaciones (cuando el usuario A inicia sesión en la máquina X).
- Si esas asignaciones son de la categoría de proceso, la aplicación se oculta de todos los procesos especificados en esas asignaciones.
Nota:
Si no hay asignaciones configuradas para una regla, la aplicación especificada en la regla se oculta.
Flujo de trabajo
Con la función de control de acceso a aplicaciones, Profile Management puede ocultar aplicaciones a usuarios, máquinas y procesos según las reglas que proporcione. A grandes rasgos, el flujo de trabajo para implementar el control de acceso a aplicaciones es el siguiente:
-
Cree y genere reglas de ocultación. Hay dos herramientas que puede utilizar:
- Herramienta basada en GUI: WEM Tool Hub > Generador de reglas para el control de acceso a aplicaciones
- Herramienta de PowerShell: disponible con el paquete de instalación de Profile Management. Para obtener más información, consulte Crear, administrar e implementar reglas con el Generador de reglas.
-
Utilice GPO para aplicar reglas de ocultación a las máquinas de su entorno. Para obtener más información, consulte Habilitar el control de acceso a aplicaciones mediante GPO.
Crear, administrar e implementar reglas con el Generador de reglas
Esta sección le guía en el uso del Generador de reglas basado en PowerShell para crear, administrar e implementar reglas.
Antes de empezar, asegúrese de que la máquina donde ejecuta la herramienta cumple los siguientes requisitos:
- Se ejecuta en Windows 10 u 11, o Windows Server 2016, 2019 o 2022.
- (Solo para entornos de AD) Está en el mismo dominio que sus usuarios y máquinas.
El procedimiento general es el siguiente:
- Ejecute Windows PowerShell como administrador.
- Acceda a la carpeta \tool del paquete de instalación de Profile Management y, a continuación, ejecute CPM_App_Access_Control_Config.ps1.
- Siga las instrucciones en pantalla para crear, administrar y generar reglas de ocultación:
-
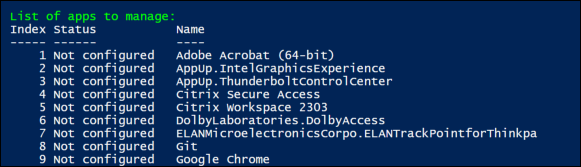
Vea cada aplicación instalada en la máquina y su estado:
- No configurado. No hay reglas configuradas para la aplicación.
- Configurado. Una o más reglas están configuradas para la aplicación y ninguna de ellas se aplica a las máquinas.
- Configurado y aplicado. Una o más reglas están configuradas para la aplicación y al menos una regla se aplica a las máquinas.
-
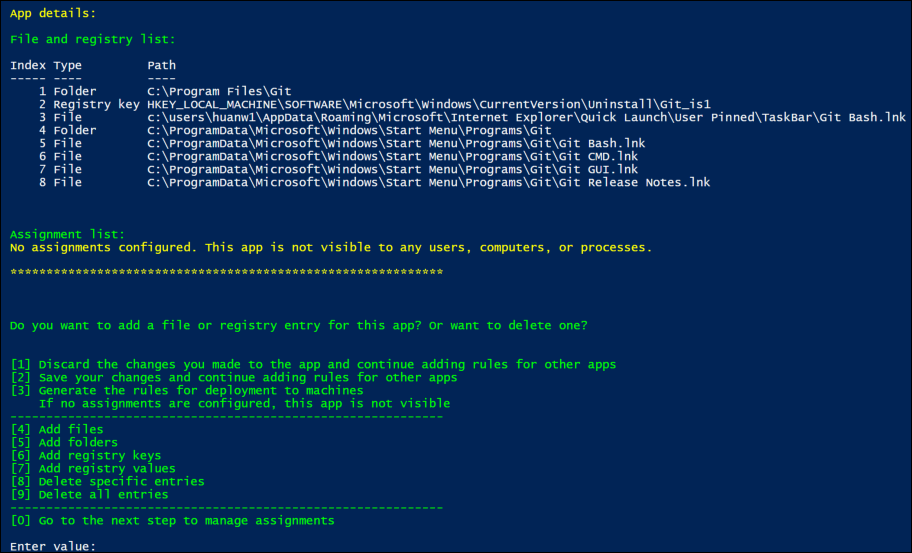
En la lista de aplicaciones, seleccione una aplicación que desee ocultar introduciendo su índice. Aparecerán todos los archivos, carpetas y entradas de registro asociados a la aplicación.
-
Para ocultar un archivo, carpeta o entrada de registro adicional para la aplicación seleccionada, seleccione el tipo de acción correspondiente y, a continuación, añada el objeto introduciendo su nombre y ruta. Repita este paso para añadir más.
Consideraciones:
- Las variables de entorno del sistema (como %windir%) en las rutas son compatibles, mientras que las variables de entorno de usuario (como %appdata%) no lo son.
- Los comodines
*y?son compatibles con archivos y carpetas. Cuando hay varios asteriscos (‘*’) en una cadena, los caracteres entre dos asteriscos se ignoran. Por ejemplo, en la cadenac:\users\Finance*Manangement*, los caracteres*Management*se tratan como un único asterisco (*).
Nota:
También puede definir manualmente una aplicación asociándola con ciertos archivos, carpetas y entradas de registro.
-
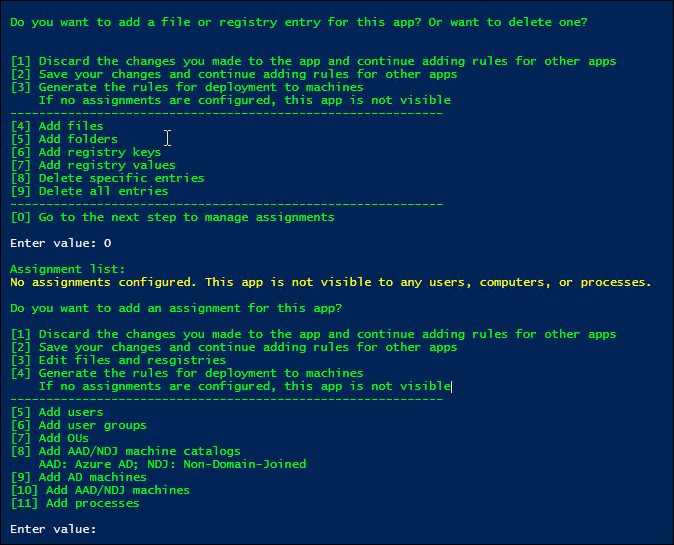
Configure las asignaciones para la regla. En detalle, especifique el tipo de asignación y, a continuación, introduzca los objetos específicos a los que desea ocultar la aplicación. Para obtener más información, consulte la siguiente tabla.
Nota:
Si no configura ninguna asignación para una regla, la aplicación especificada en la regla será invisible.
Tipo de asignación Descripción Usuarios de AD, grupos de usuarios u OU Introduzca sus nombres de dominio de AD, separados por barras verticales (|). Máquinas de AD Introduzca sus nombres de host DNS, separados por barras verticales (|). Catálogos de máquinas NDJ Introduzca los nombres de catálogo, separados por barras verticales (|). Ejemplo: Machine_catalog_name1\|Machine_catalog_name2Máquinas NDJ
Recopile los nombres de las máquinas mediante AAD/NDJ object selector en la consola web de WEM y, a continuación, introduzca esos nombres, separados por barras verticales (|). Ejemplo: Machine_name1\|Machine_name2. Para agregar todas las máquinas no unidas a un dominio, introduzca NDJ*.
Se admiten los caracteres comodín*y?para los nombres de máquinas NDJ.
Nota: Cuando hay varios asteriscos (*) en una cadena, los caracteres entre dos asteriscos se ignoran. Por ejemplo, en la cadenaResearchDep*Virtual*TeamMachine*, los caracteres*Virtual*se tratan como un único asterisco (*).Usuarios de Azure AD Recopile los SID y nombres de los usuarios mediante AAD/NDJ object selector en la consola web de WEM y, a continuación, introdúzcalos en el formato: sid1\name1\|sid2\name2. Ejemplo:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Grupos de Azure AD Recopile los SID y nombres de los grupos mediante AAD/NDJ object selector en la consola web de WEM y, a continuación, introdúzcalos en el formato: sid1\name1\|sid2\name2. Ejemplo:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2
-
- Repita el paso 3 para crear reglas de ocultación para otras aplicaciones.
- Siga las instrucciones en pantalla para generar los datos sin procesar de las reglas que configuró y, a continuación, guárdelos en un archivo .txt para usarlos en el futuro.
- Para comprobar si las reglas funcionan según lo esperado, siga las instrucciones en pantalla para implementarlas en esta máquina o en un grupo de máquinas.
Nota:
No recomendamos usar esta herramienta para implementar reglas en entornos de producción.
Habilitar el control de acceso a aplicaciones mediante GPO
Después de crear y generar reglas de ocultación, puede usar GPO para aplicarlas a las máquinas de su entorno.
Para aplicar reglas de control a las máquinas mediante una GPO, siga estos pasos:
- Abra el Editor de administración de directivas de grupo.
- Acceda a Directivas > Plantillas administrativas: Definiciones de directiva (archivos ADMX) > Componentes de Citrix > Profile Management > Control de acceso a aplicaciones.
- Haga doble clic en Control de acceso a aplicaciones.
- En la ventana de directiva que aparece, seleccione Habilitado.
- Abra el archivo .txt donde guardó las reglas generadas, copie el contenido y péguelo en el campo Reglas de control de acceso a aplicaciones.
- Haga clic en Aceptar.
La precedencia de configuración para la función es la siguiente:
- Si esta configuración no utiliza una GPO, Studio o WEM, se utiliza el valor del archivo .ini.
- Si esta configuración no está configurada en ningún lugar, la función está deshabilitada.
Ejemplo
Esta sección utiliza un ejemplo para guiarle a través de la implementación del control de acceso a aplicaciones para una imagen.
Requisitos
Los requisitos en este ejemplo son los siguientes:
- Utilice una única imagen para crear máquinas virtuales para los departamentos de Ventas, RR. HH. e Ingeniería.
- Controle el acceso a las siguientes aplicaciones:
- Microsoft Excel: invisible para los usuarios del departamento de RR. HH.
- Visual Studio Code: invisible para los usuarios de los departamentos de Ventas o RR. HH.
Solución
Instale Profile Management para controlar el acceso a las aplicaciones instaladas.
Instalar una máquina de plantilla
Instale una máquina de plantilla para capturar la imagen. El procedimiento es el siguiente:
- Una una nueva máquina al mismo dominio de AD que sus usuarios y máquinas.
- Instale el siguiente software en la máquina:
- Windows 10 u 11, o Windows Server 2016, 2019 o 2022, según sea necesario
- Profile Management versión 2303 o posterior
- Todas las aplicaciones necesarias
Crear y generar reglas de ocultación
-
En la máquina de plantilla, utilice la herramienta Generador de reglas para crear y generar reglas de ocultación.
- Regla 1: Para ocultar Microsoft Excel a los usuarios del departamento de RR. HH. (Aplicación: Microsoft Excel; Asignación: Grupo de usuarios de RR. HH.)
- Regla 2: Para ocultar Visual Studio Code a los usuarios del departamento de Ventas o RR. HH. (Aplicación: Visual Studio Code; Asignaciones: Grupo de usuarios de Ventas y grupo de usuarios de RR. HH.)
-
Genere datos sin procesar para las dos reglas y guárdelos en un archivo .txt.
Para obtener más información sobre cómo usar la herramienta, consulte Crear, generar e implementar reglas con el Generador de reglas.
Ahora puede capturar la imagen de la máquina de plantilla.
Habilitar el control de acceso a aplicaciones mediante GPO
Una vez creadas las máquinas virtuales, utilice GPO para habilitar centralmente el control de acceso a aplicaciones y aplicar las reglas generadas a las máquinas. Para obtener más información, consulte Habilitar el control de acceso a aplicaciones mediante GPO.