マシンレベルのリダイレクトを実装する
「アプリアクセス制御」ポリシーを使用すると、ルールを使用して、ファイル、フォルダー、レジストリキー、およびレジストリ値のマシンレベルのリダイレクトを実装できます。この機能の一般的なユースケースは次のとおりです。
- データローミングを実装します。ユーザープロファイル以外のデータをファイル共有にリダイレクトし、ユーザーがどのマシンにサインインしても同じデータにアクセスできるようにします。
- データ保護を強化します。重要なデータを代替の場所または値にリダイレクトし、不正アクセスから保護します。
- ユーザーエクスペリエンスをカスタマイズします。特定の要件に基づいてアプリのエクスペリエンスを調整します。
注:
この機能は、Active Directory (AD) および非ドメイン参加 (NDJ) 環境に適用されます。
概要
リダイレクトルールは、以下の情報を指定します。
- 「データ型」。リダイレクトするデータの種類(ファイル、フォルダー、レジストリキー、またはレジストリ値など)。
- 「ソースパスとターゲットパス」。指定されたデータ型のソースパスとターゲットパス。
- 「割り当て」。このリダイレクトを適用するユーザー、マシン、およびプロセス。詳細については、「割り当ての種類」を参照してください。
割り当ての種類
リダイレクトルールにおける割り当ては、プロセス、ユーザー、およびマシンの3つのカテゴリに分類されます。特定の割り当ての種類は次のとおりです。
| カテゴリ | 種類 |
|---|---|
| プロセス | 任意のプロセス |
| ユーザー
|
|
| マシン
|
|
注:
- アプリのアクセス制御ポリシーのコンテキストでは、OUはマシンのみのコンテナとして使用され、ユーザー用ではありません。
- NDJマシンは、Citrix®が作成し、電源管理するマシンに限定されます。
ルールに複数の割り当てが構成されている場合、以下の考慮事項に注意してください。
- これらの割り当てが同じカテゴリ(例:ユーザー Aとユーザー グループB)である場合、ルールはそれらの割り当てで指定されたすべてのオブジェクト(ユーザーAとユーザーグループB内のすべてのユーザー)に適用されます。
- これらの割り当てが異なるカテゴリ(例:ユーザー Aとマシン X)である場合、ルールはそれらのすべての割り当てで指定された条件が満たされたときに適用されます(ユーザーAがマシンXにサインインしたとき)。
注:
ルールに割り当てが構成されていない場合、このルールで構成されたリダイレクトは、どのような条件でも有効になります。
ワークフロー
大まかに言うと、マシンレベルのリダイレクトを実装するワークフローは次のとおりです。
-
以下のいずれかのツールを使用して、リダイレクトルールを作成および生成します。
-
GUIベースのツール – WEM Tool Hub > アプリアクセスコントロール用ルールジェネレーター
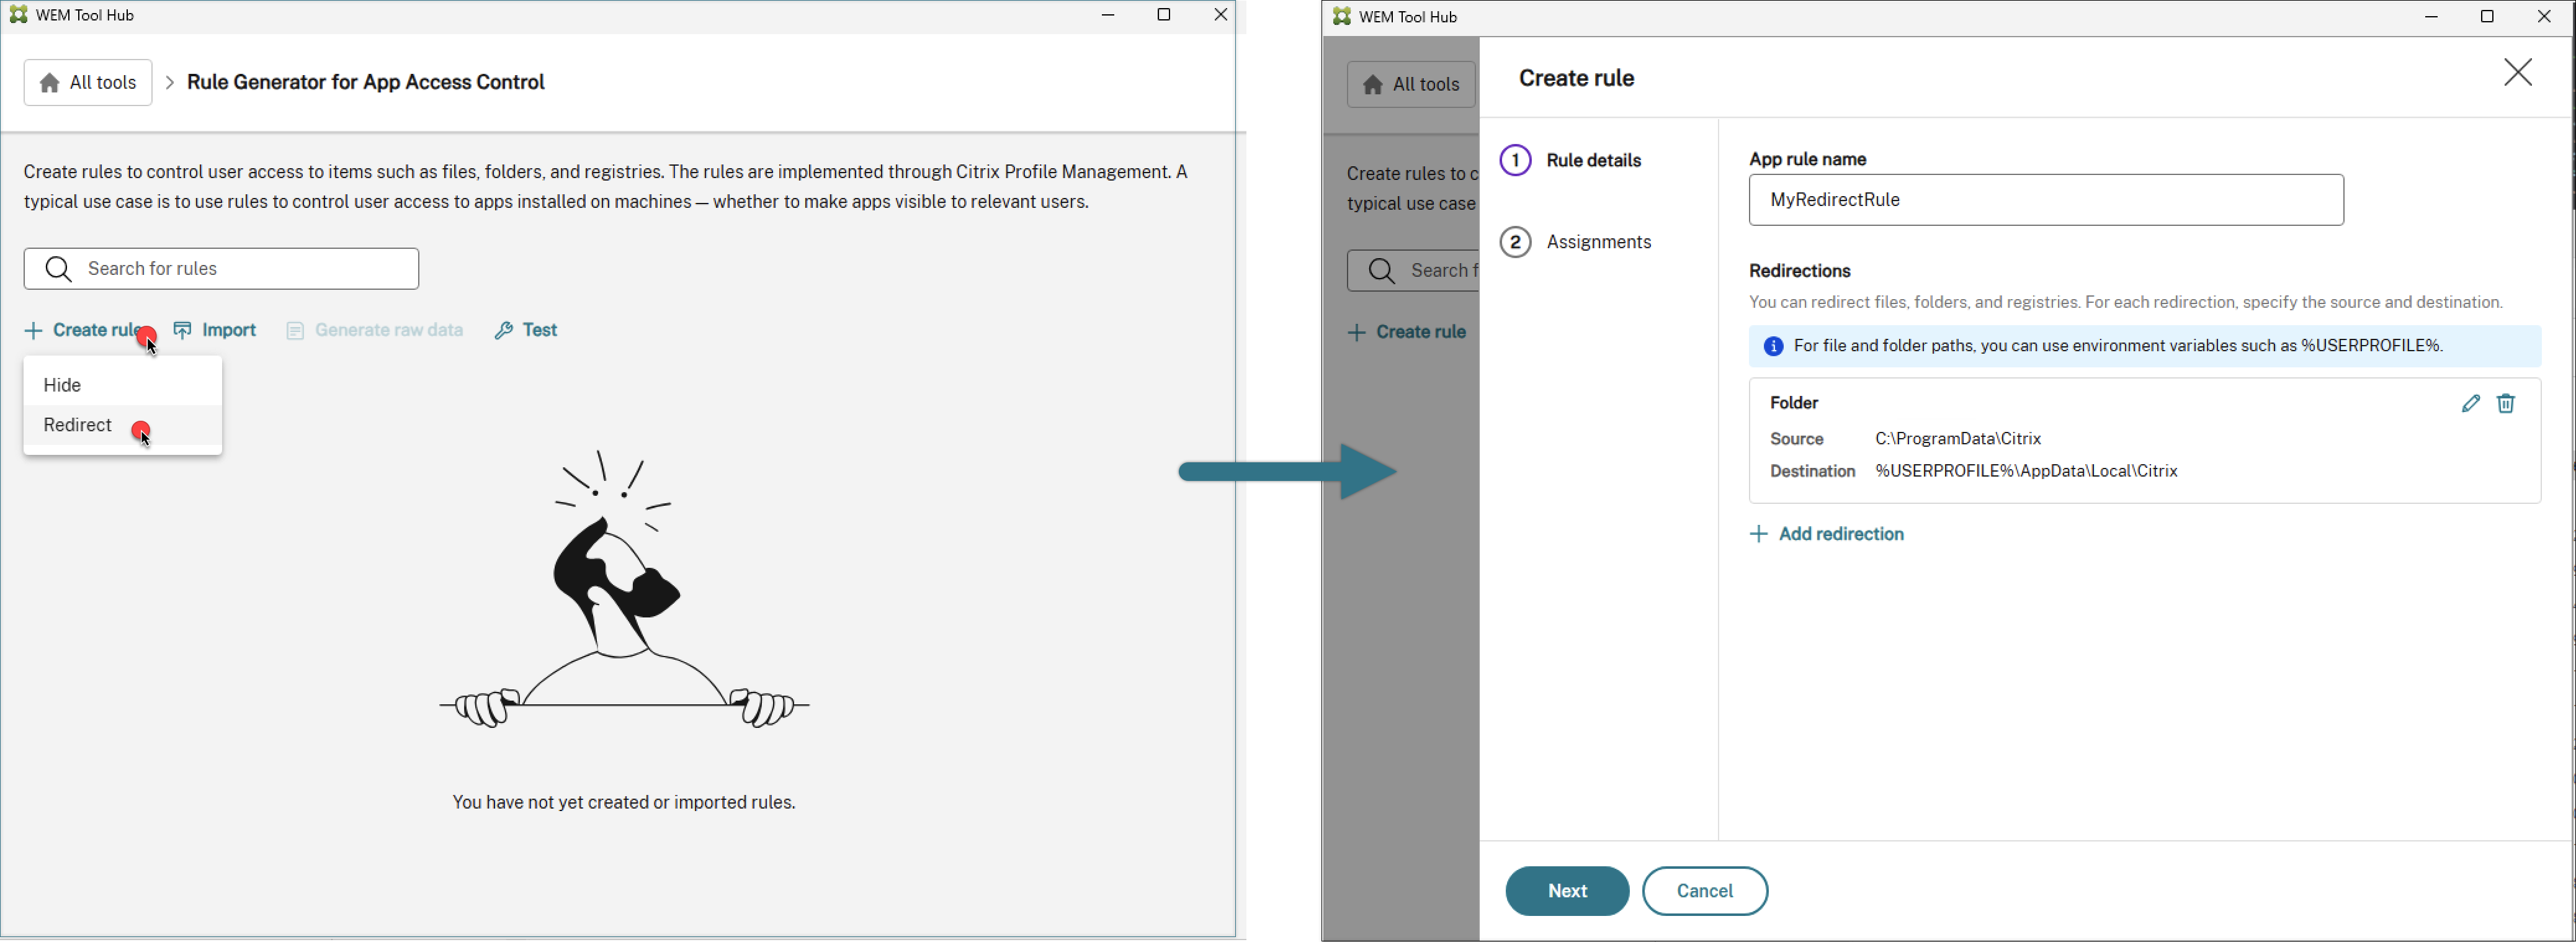
-
PowerShellツール – Profile Managementインストールパッケージに含まれています。詳細については、「Create, manage, and deploy rules using Rule Generator」を参照してください。
注:
より良いユーザーエクスペリエンスのために、GUIベースのツールを使用してアプリアクセス制御ルールを作成、管理、生成することをお勧めします。このツールは、WEM Tool Hub(Citrix Cloud™ > WEM service > Utilitiesからダウンロード可能)で入手できます。
-
-
App access controlポリシーを使用して、リダイレクトルールをマシンに展開します。詳細については、「Deploy redirection rules to machines」を参照してください。
Rule Generator を使用してルールを作成、管理、展開する
このセクションでは、PowerShell ベースの Rule Generator を使用してルールを作成、管理、展開する方法について説明します。 開始する前に、ツールを実行するマシンが次の要件を満たしていることを確認してください。
- Windows 10 または 11、または Windows Server 2016、2019、または 2022 で実行されます。
- (AD 環境のみ) ユーザーおよびマシンと同じドメインにあります。
一般的な手順は次のとおりです。
- 管理者として Windows PowerShell を実行します。
-
Profile Management インストールパッケージ内の \tool フォルダーにアクセスし、CPM_App_Access_Control_Config.ps1 を実行します。ルールのステータス情報が表示されます。
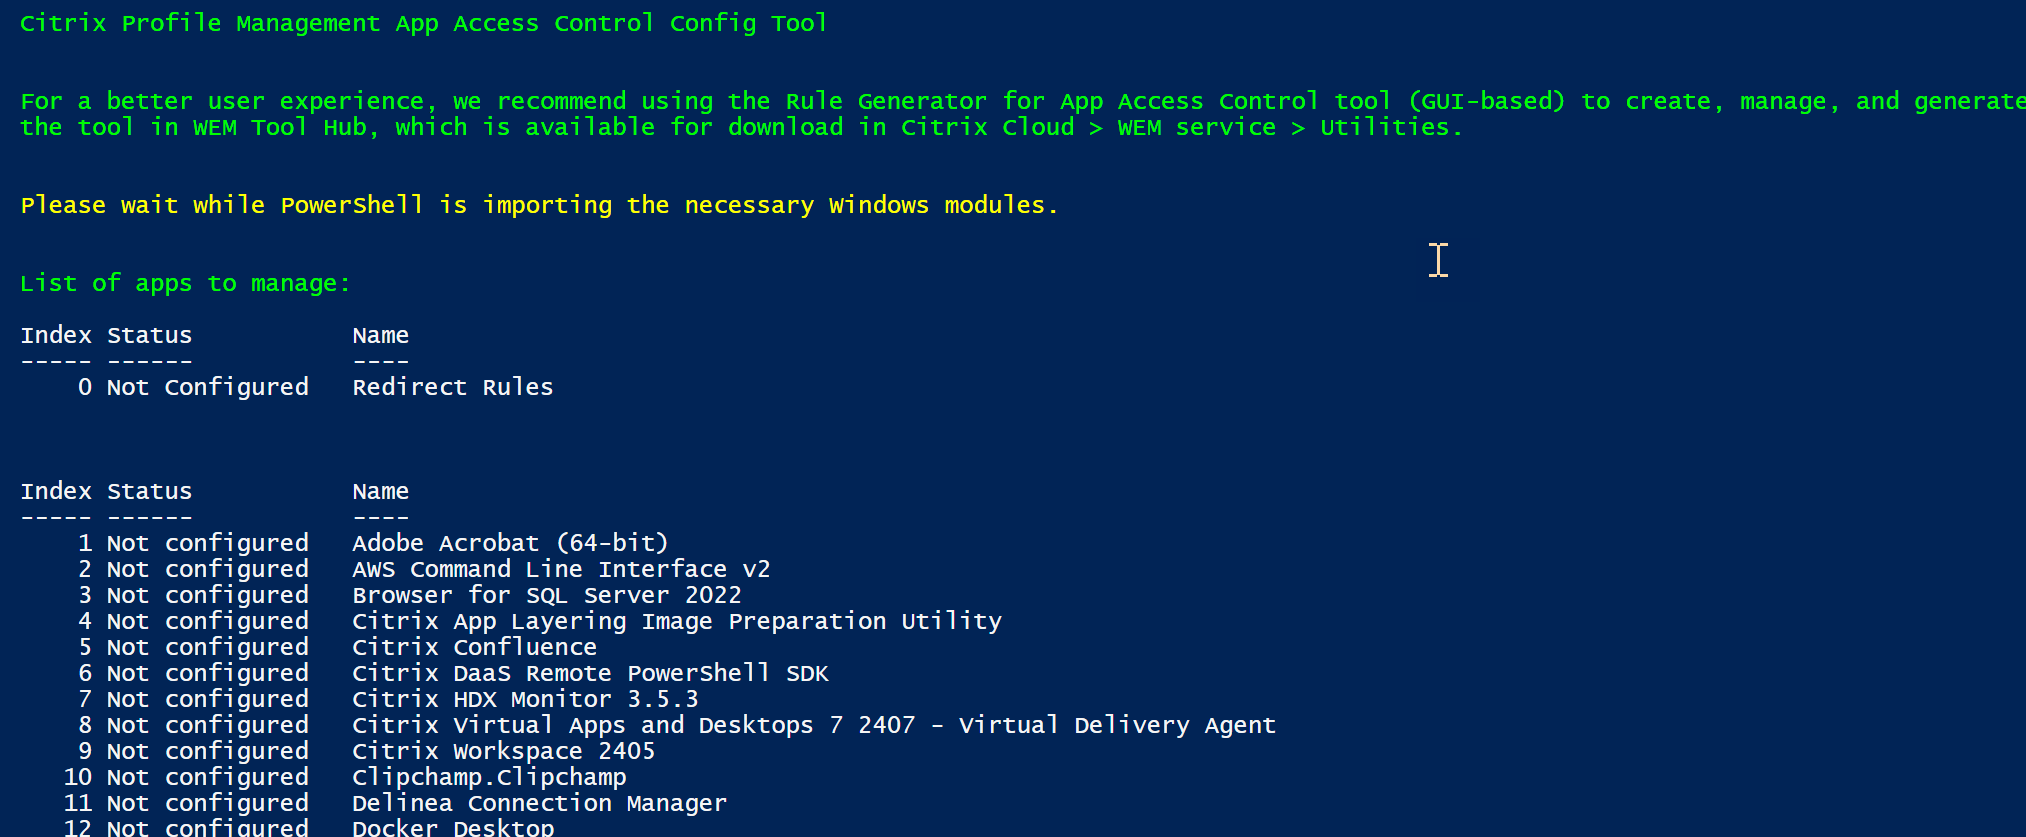
フィールド 説明 インデックス
- リダイレクトルールには 0 を表示します。
- アプリケーション非表示ルールのインデックスを表示します。
ステータス ルールのステータスを表示します。これには、構成済み、未構成、構成済み & 適用済みが含まれます。 名前
- リダイレクトルールの場合、リダイレクトルールを表示します。
- アプリケーション非表示ルールの場合、マシンにインストールされているアプリケーションの名前を表示します。
- リダイレクトルールには 0 を表示します。
-
リダイレクトルールを管理するには、0を入力します。構成されているすべてのリダイレクトルールが表示されます。
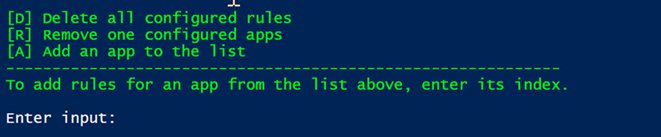
- リダイレクトルールを追加するには、1を入力します。
- 画面の指示に従ってルールを構成します。
- リダイレクトオブジェクトの種類。 ファイル、フォルダー、レジストリキー、またはレジストリ値から種類を選択します。
- リダイレクト元とリダイレクト先。 指定したリダイレクトオブジェクトの元と先のパスを指定します。
-
割り当て。 このリダイレクトを適用するユーザー、マシン、プロセスをコンマで区切って指定します。詳細については、次の表を参照してください。
割り当ての種類 説明 ADユーザー、ユーザーグループ、またはOU ADドメイン名をコンマで区切って入力します。 ADマシン DNSホスト名をコンマで区切って入力します。 NDJマシンカタログ カタログ名をコンマで区切って入力します。例: Machine_catalog_name1,Machine_catalog_name2NDJマシン WEM WebコンソールのAAD/NDJオブジェクトセレクターを使用してマシン名を収集し、それらの名前をコンマで区切って入力します。例: Machine_name1,Machine_name2。すべてのドメイン非参加マシンを追加するには、NDJ*と入力します。ワイルドカード*と?はNDJマシン名でサポートされています。注: 特定のユーザーまたはマシンを除外するには、識別子の前に EX>を追加します。特定のプロセスを除外するには、識別子の前に?を追加します。除外を割り当てられたグループから垂直バー (|) を使用して区切ります。
- 手順4と5を繰り返して、リダイレクトルールを追加します。
- 画面の指示に従って、構成したルールの生データを生成し、将来の使用のために.txtファイルに保存します。
- ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、それらをこのマシンまたはマシンのグループに展開します。
マシンにリダイレクトルールを展開する
リダイレクトルールを作成および生成したら、GPO、Studio、またはWEMを使用して、アプリアクセスコントロールポリシーを使用してマシンに展開します。詳細については、GPOを使用したアプリアクセスコントロールの有効化を参照してください。