アプリケーションへのアクセスを制御する
アプリケーションアクセス制御機能を使用すると、ルールを使用してアプリケーションへのアクセスを制御できます。この機能により、アプリケーションとイメージの管理を効率化できます。たとえば、異なる部門に同一のマシンを提供しながら、それぞれの固有のアプリケーション要件を満たし、イメージの数を減らすことができます。
この記事では、アプリケーションアクセス制御を有効にし、制御ルールを構成するプロセスについて説明します。また、この機能を使用して仮想環境でのイメージ管理を簡素化する例も示します。
注:
この機能は、Active Directory (AD) 環境と非ドメイン参加 (NDJ) 環境の両方に適用されます。
概要
アプリケーションアクセス制御機能を使用すると、非表示ルールを構成することで、ユーザー、マシン、およびプロセスからアプリケーションを非表示にできます。
非表示ルールは次の2つの部分で構成されます。
-
非表示にするオブジェクト。 アプリケーションに対して非表示にするファイル、フォルダー、およびレジストリエントリ。
たとえば、アプリケーションを非表示にするには、ファイル、フォルダー、レジストリエントリなど、そのアプリケーションに関連付けられているすべてのオブジェクトを指定する必要があります。
-
割り当て。 アプリケーションを非表示にする対象のユーザー、マシン、およびプロセス。
割り当ての種類
非表示ルールにおける割り当ては、プロセス、ユーザー、マシンの3つのカテゴリに分類されます。具体的な割り当ての種類は次のとおりです。
| カテゴリ | 種類 |
|---|---|
| プロセス | すべてのプロセス |
| ユーザー
|
|
| マシン
|
|
注:
- App access controlポリシーのコンテキストでは、OUはマシンのコンテナとしてのみ使用され、ユーザーのコンテナとしては使用されません。その結果、OU割り当ては、OU内のマシンからのみアプリを非表示にし、OU内のユーザーからは非表示にしません。
- NDJマシンは、Citrix®が作成および電源管理するマシンに限定されます。
隠蔽ルールに複数の割り当てが構成されている場合、次の考慮事項に注意してください。
- これらの割り当てが同じカテゴリ(たとえば、ユーザー A と ユーザー グループ B)である場合、アプリケーションはこれらの割り当てで指定されたすべてのオブジェクト(ユーザー A とユーザーグループ B のすべてのユーザー)から隠蔽されます。
- これらの割り当てが異なるカテゴリ(たとえば、ユーザー A と マシン X)である場合、アプリケーションはこれらのすべての割り当てで指定された条件が満たされたとき(ユーザー A がマシン X にサインインしたとき)に隠蔽されます。
- これらの割り当てが プロセス カテゴリである場合、アプリケーションはこれらの割り当てで指定されたすべてのプロセスから隠蔽されます。
注:
ルールに割り当てが構成されていない場合、ルールで指定されたアプリケーションは隠蔽されます。
ワークフロー
アプリケーションアクセス制御機能を使用すると、Profile Management は、提供されたルールに基づいて、ユーザー、マシン、およびプロセスからアプリケーションを隠蔽できます。アプリケーションアクセス制御を実装するワークフローの概要は次のとおりです。
-
隠蔽ルールを作成および生成します。使用できるツールは2つあります。
- GUIベースのツール – WEM ツールハブ > アプリケーションアクセス制御用ルールジェネレーター
- PowerShell ツール – Profile Management インストールパッケージに含まれています。詳細については、「Rule Generator を使用したルールの作成、管理、展開」を参照してください。
-
GPO を使用して、環境内のマシンに隠蔽ルールを適用します。詳細については、「GPO を使用したアプリケーションアクセス制御の有効化」を参照してください。
Rule Generator を使用したルールの作成、管理、展開
このセクションでは、PowerShell ベースの Rule Generator を使用してルールを作成、管理、展開する方法について説明します。
開始する前に、ツールを実行するマシンが次の要件を満たしていることを確認してください。
- Windows 10または11、またはWindows Server 2016、2019、または2022で動作します。
- (AD環境のみ) ユーザーとマシンと同じドメインにあります。
一般的な手順は次のとおりです。
- Windows PowerShell を管理者として実行します。
-
Profile Managementインストールパッケージ内の \tool フォルダーにアクセスし、CPM_App_Access_Control_Config.ps1 を実行します。
注:
デフォルトでは、\tool フォルダーには2つのファイルがあります: CPM_App_Access_Control_Config.ps1 と CPM_App_Access_Control_Impl.ps1。CPM_App_Access_Control_Config.ps1 は、正しく動作するために CPM_App_Access_Control_Impl.ps1 に依存しています。CPM_App_Access_Control_Impl.ps1 をフォルダーから移動しないでください。
- 画面の指示に従って、非表示ルールを作成、管理、生成します。
-
マシンにインストールされている各アプリケーションとその状態を表示します。
- 未構成。アプリケーションに対してルールは構成されていません。
- 構成済み。アプリケーションに対して1つ以上のルールが構成されていますが、それらのいずれもマシンには適用されていません。
- 構成済みで適用済み。アプリケーションに対して1つ以上のルールが構成されており、少なくとも1つのルールがマシンに適用されています。
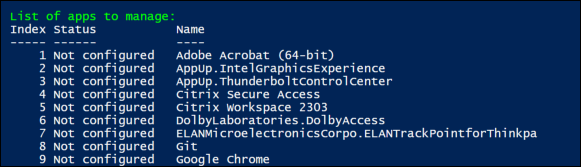
-
アプリケーションリストから、非表示にしたいアプリケーションをインデックスを入力して選択します。そのアプリケーションに関連付けられているすべてのファイル、フォルダー、およびレジストリエントリが表示されます。
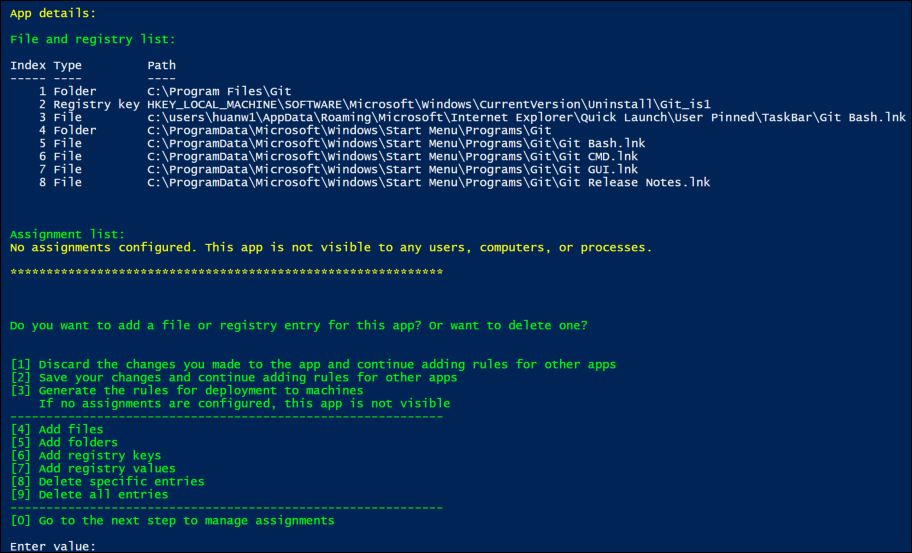
-
選択したアプリケーションの追加のファイル、フォルダー、またはレジストリエントリを非表示にするには、対応するアクションタイプを選択し、その名前とパスを入力してオブジェクトを追加します。さらに追加するには、この手順を繰り返します。
考慮事項:
- パス内のシステム環境変数(%windir%など)はサポートされていますが、ユーザー環境変数(%appdata%など)はサポートされていません。
- ファイルとフォルダーでは、ワイルドカード
*および?がサポートされています。文字列に複数のアスタリスク(’*‘)がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列c:\users\Finance*Manangement*では、文字*Management*は単一のアスタリスク(*)として扱われます。
注:
特定のファイル、フォルダー、およびレジストリエントリに関連付けることで、アプリケーションを手動で定義することもできます。
-
ルールの割り当てを構成します。詳細には、割り当てタイプを指定し、アプリケーションを非表示にする特定のオブジェクトを入力します。詳細については、次の表を参照してください。
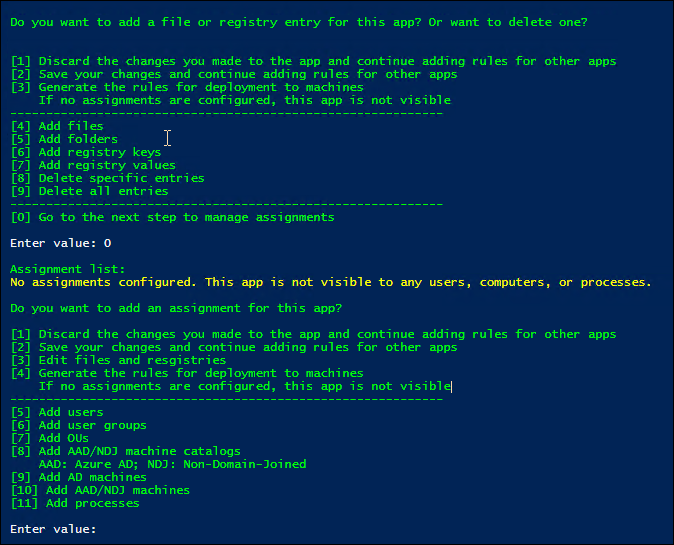
注:
ルールに割り当てを構成しない場合、ルールで指定されたアプリは非表示になります。
割り当てタイプ 説明 ADユーザー、ユーザーグループ、またはOU それらのADドメイン名を、縦棒(|)で区切って入力します。 ADマシン それらのDNSホスト名を、縦棒 (|) で区切って入力します。 NDJマシンカタログ カタログ名を、縦棒 (|) で区切って入力します。例: Machine_catalog_name1\|Machine_catalog_name2NDJマシン
WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してマシン名を収集し、それらの名前を縦棒 (|) で区切って入力します。例: Machine_name1\|Machine_name2。すべてのドメインに参加していないマシンを追加するには、NDJ*と入力します。
NDJマシン名では、ワイルドカード*と?がサポートされています。
注: 文字列内に複数のアスタリスク (*) がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列ResearchDep*Virtual*TeamMachine*では、文字*Virtual*は単一のアスタリスク (*) として扱われます。Azure ADユーザー WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してユーザーのSIDと名前を収集し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Azure ADグループ WEM WebコンソールでAAD/NDJオブジェクトセレクターを使用してグループのSIDと名前を収集し、 sid1\name1\|sid2\name2の形式で入力します。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2注: 特定のユーザーまたはマシンを除外するには、それらの識別子の前に EX>を追加します。特定のプロセスを除外するには、それらの識別子の前に?を追加します。除外を割り当てられたグループから縦棒 (|) を使用して区切ります。
-
- 他のアプリケーションの非表示ルールを作成するには、手順3を繰り返します。
- 構成したルールの生データを生成するには、画面の指示に従い、後で使用するために.txtファイルに保存します。
- ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、このマシンまたはマシンのグループに展開します。
GPOを使用してアプリのアクセス制御を有効にする
非表示ルールを作成および生成した後、GPOを使用して環境内のマシンに適用できます。
GPOを使用して制御ルールをマシンに適用するには、次の手順に従います。
- グループポリシー管理エディターを開きます。
- ポリシー > 管理用テンプレート: ポリシー定義 (ADMX ファイル) > Citrix コンポーネント > Profile Management > アプリのアクセス制御にアクセスします。
- アプリのアクセス制御をダブルクリックします。
- 表示されるポリシーウィンドウで、有効を選択します。
- 生成されたルールを保存した.txtファイルを開き、内容をコピーして、アプリのアクセス制御ルールフィールドに貼り付けます。
- ルールが
\r\nではなく\nで区切られていることを確認するために、ルールコンテンツを再確認してください。Windowsでは、コンテンツを貼り付けると\nが自動的に\r\nに変換され、エラーが発生する可能性があります。 - OKをクリックします。
この機能の構成の優先順位は次のとおりです。
- この設定がGPO、Studio、またはWEMを使用していない場合、.iniファイルの値が使用されます。
- この設定がどこにも構成されていない場合、この機能は無効になります。
例
このセクションでは、イメージのアプリアクセス制御を実装する手順を例を挙げて説明します。
要件
この例の要件は次のとおりです。
- 単一のイメージを使用して、営業、人事、およびエンジニアリング部門の仮想マシンを作成します。
- 次のアプリケーションへのアクセスを制御します。
- Microsoft Excel: 人事部門のユーザーには表示されません。
- Visual Studio Code: 営業部門または人事部門のユーザーには表示されません。
ソリューション
インストールされているアプリケーションへのアクセスを制御するために、Profile Management をインストールします。
テンプレートマシンのインストール
イメージをキャプチャするためのテンプレートマシンをインストールします。手順は次のとおりです。
- 新しいマシンを、ユーザーおよびマシンと同じ AD ドメインに参加させます。
- マシンに次のソフトウェアをインストールします。
- 必要に応じて、Windows 10または11、またはWindows Server 2016、2019、または2022
- Profile Management バージョン 2303 以降
- 必要なすべてのアプリケーション
非表示ルールを作成および生成する
-
テンプレートマシンで、Rule Generator ツールを使用して非表示ルールを作成および生成します。
- ルール 1:人事部のユーザーから Microsoft Excel を非表示にする(アプリケーション:Microsoft Excel、割り当て:人事ユーザーグループ)
- ルール 2:営業部または人事部のユーザーから Visual Studio Code を非表示にする(アプリケーション:Visual Studio Code、割り当て:営業ユーザーグループおよび人事ユーザーグループ)
-
2つのルールの生データを生成し、.txt ファイルに保存します。
ツールの使用方法について詳しくは、「Rule Generator を使用してルールを作成、生成、展開する」を参照してください。
これで、テンプレートマシンからイメージをキャプチャできます。
GPO を使用してアプリアクセス制御を有効にする
仮想マシンが作成されたら、GPO を使用してアプリアクセス制御を一元的に有効にし、生成されたルールをマシンに適用します。詳しくは、「GPO を使用してアプリアクセス制御を有効にする」を参照してください。
FSLogix からルールセットを移行する
Rule Generator ツールを使用して、FSLogix で構成されたルールセットを Profile Management のアプリアクセス制御に移行できます。
注:
FSLogix で使用されている一部のルールタイプと割り当てタイプは、アプリアクセス制御ではサポートされていません。環境を確認し、必要に応じて代替構成を検討してください。
FSLogixルールセットを移行するには:
-
移行を開始するには、[インポート] > [FSLogix Appsルールセット] をクリックします。
-
[参照] をクリックし、FSLogix Rule Editorを使用して保存されたFSLogixルール定義ファイルを見つけて、[開く] をクリックします。
注:
ルール定義ファイルとそれに関連付けられた割り当てファイルが同じフォルダーに保存されていることを確認してください。このツールは、サポートされているルールセットをその割り当てとともに移行します。
-
移行が完了したら、詳細を確認します。
サポートされていないルールやデータがないか確認し、結果を検証します。移行後にルールを編集または追加できます。
-
プロセスを完了するには、[インポート] をクリックします。
移行されたルールはテスト可能になり、既存のルールとともに保存できます。