Dateideduplizierung aktivieren
Identische Dateien können in verschiedenen Benutzerprofilen im Benutzerspeicher vorhanden sein. Das Speichern doppelter Dateiexemplare im Benutzerspeicher erhöht Ihre Speicherkosten.
Richtlinien zur Dateideduplizierung ermöglichen es Profile Management, doppelte Dateien aus dem Benutzerspeicher zu entfernen und ein Exemplar davon an einem zentralen Speicherort (dem freigegebenen Speicher) abzulegen. Dadurch wird die Dateiduplizierung im Benutzerspeicher vermieden und somit Ihre Speicherkosten gesenkt. Die Deduplizierung wird auf den Benutzerspeicher und jeden replizierten Benutzerspeicher angewendet.
Um die Dateideduplizierung zu aktivieren und die in den freigegebenen Speicher aufzunehmenden Dateien anzugeben, konfigurieren Sie die folgenden Richtlinien:
- Dateideduplizierung > In den freigegebenen Speicher für die Deduplizierung aufzunehmende Dateien
- (Optional) Dateideduplizierung > Aus dem freigegebenen Speicher auszuschließende Dateien
-
(Optional) Dateideduplizierung > Mindestgröße der zu deduplizierenden Dateien aus Profilcontainern
Hinweis:
Ab Version 2311 gelten die Richtlinien zur Dateideduplizierung auch für Profilcontainer. Um eine optimale Benutzeranmeldung zu gewährleisten, dedupliziert Profile Management maximal 10 Dateien aus Profilcontainern (obwohl Sie in der Richtlinie In den freigegebenen Speicher für die Deduplizierung aufzunehmende Dateien mehr als 10 Dateien definieren können). Die Deduplizierung erfolgt, wenn eine gelistete Datei aktualisiert oder erstellt wird und die angegebene Größe überschreitet, solange weniger als 10 Dateien dedupliziert wurden.
Nachdem Sie die Richtlinien zur Dateideduplizierung konfiguriert haben, erstellt Profile Management den freigegebenen Speicher im selben Pfad wie den Benutzerspeicher. Zum Beispiel:
-
Pfad zum Benutzerspeicher:
\\server\profiles$\%USERDOMAIN%\%USERNAME%\!CTX_OSNAME!!CTX_OSBITNESS!! -
Pfad zum freigegebenen Speicher:
\\server\profiles$\%USERDOMAIN%\SharedFilesStore
Dateien für die Deduplizierung in den freigegebenen Speicher aufnehmen
Wenn doppelte Dateien im Benutzerspeicher vorhanden sind, aktivieren Sie die Dateideduplizierung und geben Sie die Dateien an, die für die Deduplizierung in den freigegebenen Speicher aufgenommen werden sollen.
Wichtig:
Da alle Dateien, die in den freigegebenen Speicher dedupliziert wurden, von allen Domänenbenutzern gelesen werden können, raten wir davon ab, persönliche und sensible Daten zu deduplizieren.
Die detaillierten Schritte lauten wie folgt:
- Öffnen Sie den Editor für die Gruppenrichtlinienverwaltung.
- Navigieren Sie zu Richtlinien > Administrative Vorlagen: Richtliniendefinitionen (ADMX-Dateien) > Citrix Komponenten > Profilverwaltung > Dateideduplizierung.
- Doppelklicken Sie auf In den freigegebenen Speicher zur Deduplizierung einzuschließende Dateien.
- Wählen Sie Aktiviert.
- Klicken Sie im Feld Liste der in den freigegebenen Speicher einzuschließenden Dateien auf Anzeigen.
-
Geben Sie die Dateinamen mit Pfaden relativ zum Benutzerprofil ein.
Platzhalter werden unter Berücksichtigung der folgenden Punkte unterstützt:
- Platzhalter in Dateinamen werden rekursiv angewendet. Um sie nur auf den aktuellen Ordner zu beschränken, verwenden Sie den vertikalen Strich (
|). - Platzhalter in Ordnernamen werden nicht rekursiv angewendet.
Beispiele:
-
Downloads\profilemgt_x64.msi— Die Datei profilemgt_x64.msi im Ordner Downloads -
*.cfg— Dateien mit der Erweiterung .cfg im Benutzerprofilordner und seinen Unterordnern -
Music\*— Dateien im Ordner Musik und seinen Unterordnern -
Downloads\*.iso— Dateien mit der Erweiterung .iso im Ordner Downloads und seinen Unterordnern -
Downloads\*.iso|— Dateien mit der Erweiterung .iso nur im Ordner Downloads -
AppData\Local\Microsoft\OneDrive\*\*.dll— Dateien mit der Erweiterung .dll in einem beliebigen direkten Unterordner des Ordners AppData\Local\Microsoft\OneDrive
- Platzhalter in Dateinamen werden rekursiv angewendet. Um sie nur auf den aktuellen Ordner zu beschränken, verwenden Sie den vertikalen Strich (
- Klicken Sie auf OK und erneut auf OK.
Konfigurationsrangfolge
- Wenn diese Einstellung deaktiviert ist, ist der freigegebene Speicher deaktiviert.
- Wenn diese Einstellung hier nicht konfiguriert ist, wird der Wert aus der .ini-Datei verwendet.
- Wenn diese Einstellung weder hier noch in der .ini-Datei konfiguriert ist, ist der freigegebene Speicher deaktiviert.
Dateien vom freigegebenen Speicher ausschließen
Platzhalterzeichen ermöglichen es Ihnen, eine Gruppe von Dateien auf einmal in den freigegebenen Speicher aufzunehmen. Um einige Dateien aus der Gruppe auszuschließen, aktivieren und konfigurieren Sie die Richtlinie Dateien, die vom freigegebenen Speicher ausgeschlossen werden sollen wie folgt:
- Öffnen Sie den Editor für die Gruppenrichtlinienverwaltung.
- Navigieren Sie zu Richtlinien > Administrative Vorlagen: Richtliniendefinitionen (ADMX-Dateien) > Citrix Komponenten > Profilverwaltung > Dateideduplizierung.
- Doppelklicken Sie auf Dateien, die vom freigegebenen Speicher ausgeschlossen werden sollen.
- Wählen Sie Aktiviert.
- Klicken Sie im Feld Liste der vom freigegebenen Speicher auszuschließenden Dateien auf Anzeigen.
-
Geben Sie die Dateinamen mit Pfaden relativ zum Benutzerprofil ein.
Platzhalter werden unter den folgenden Gesichtspunkten unterstützt:
- Platzhalter in Dateinamen werden rekursiv angewendet. Um sie nur auf den aktuellen Ordner zu beschränken, verwenden Sie den vertikalen Balken (
|). - Platzhalter in Ordnernamen werden nicht rekursiv angewendet.
Beispiele:
-
Downloads\profilemgt_x64.msi— Die Datei profilemgt_x64.msi im Ordner Downloads -
*.tmp— Dateien mit der Erweiterung .tmp im Benutzerprofilordner und seinen Unterordnern -
AppData\*.tmp— Dateien mit der Erweiterung .tmp im Ordner AppData und seinen Unterordnern -
AppData\*.tmp|— Dateien mit der Erweiterung .tmp nur im Ordner AppData -
Downloads\*\a.txt— Die Datei a.txt in einem beliebigen direkten Unterordner des Ordners Downloads
- Platzhalter in Dateinamen werden rekursiv angewendet. Um sie nur auf den aktuellen Ordner zu beschränken, verwenden Sie den vertikalen Balken (
- Klicken Sie auf OK und erneut auf OK.
Konfigurationsrangfolge
- Wenn diese Einstellung deaktiviert ist, werden keine Dateien ausgeschlossen.
- Wenn diese Einstellung hier nicht konfiguriert ist, wird der Wert aus der .ini-Datei verwendet.
- Wenn diese Einstellung weder hier noch in der .ini-Datei konfiguriert ist, werden keine Dateien ausgeschlossen.
Mindestgröße der Dateien angeben, die aus Profilcontainern dedupliziert werden sollen
Wenn Profilcontainer aktiviert sind, können Sie die Mindestgröße der Dateien angeben, die aus Profilcontainern dedupliziert werden sollen. Standardmäßig dedupliziert Profile Management Dateien aus Profilcontainern nur, wenn diese 256 MB überschreiten. Bei Bedarf können Sie diese Schwellenwertgröße mit den folgenden Schritten erhöhen:
- Öffnen Sie den Gruppenrichtlinienverwaltungs-Editor.
- Navigieren Sie zu Richtlinien > Administrative Vorlagen: Richtliniendefinitionen (ADMX-Dateien) > Citrix Komponenten > Profile Management > Dateideduplizierung.
- Doppelklicken Sie auf Mindestgröße der Dateien, die aus Profilcontainern dedupliziert werden sollen.
- Wählen Sie Aktiviert.
- Geben Sie im Feld Mindestgröße in Megabyte bei Bedarf einen Wert größer als 256 ein.
- Klicken Sie auf OK.
Konfigurationsrangfolge
- Wenn diese Einstellung hier nicht konfiguriert ist, wird der Wert aus der .ini-Datei verwendet.
- Wenn diese Einstellung weder hier noch in der .ini-Datei konfiguriert ist, beträgt der Wert 256.
Sicherheitseinstellungen für freigegebenen Speicher konfigurieren
Wenn kein freigegebener Speicher vorhanden ist, erstellt Profile Management automatisch einen mit den folgenden Berechtigungseinstellungen:
- Domänencomputer: Vollzugriff
- Domänenbenutzer: Lesezugriff
Da die Standardeinstellungen Domänencomputern vollen Kontrollzugriff gewähren, empfehlen wir Ihnen, den Shared Store manuell zu erstellen und einen anmeldeinformationsbasierten Zugriff für verbesserte Sicherheit zu implementieren. Gehen Sie dazu wie folgt vor:
-
Erstellen Sie den Shared Store-Ordner auf derselben Verzeichnisebene wie der
%USERNAME%-Parameter in der Einstellung Pfad zum Benutzerspeicher. Wenn die Einstellung Pfad zum Benutzerspeicher beispielsweise\\SERVER\UPM_USER_STORE\%USERNAME%.%USERDOMAIN%\!CTX_OSNAME!!CTX_OSBITNESS!lautet, muss der Shared Store-Ordner\\SERVER\UPM_USER_STORE\SharedStoresein. -
Erteilen Sie die folgenden Berechtigungen für den Shared Store. Wie in dieser Abbildung gezeigt, ist der Benutzer
SharedStoreManagementUserdie Anmeldeinformation, die für den Zugriff auf den Shared Store verwendet wird.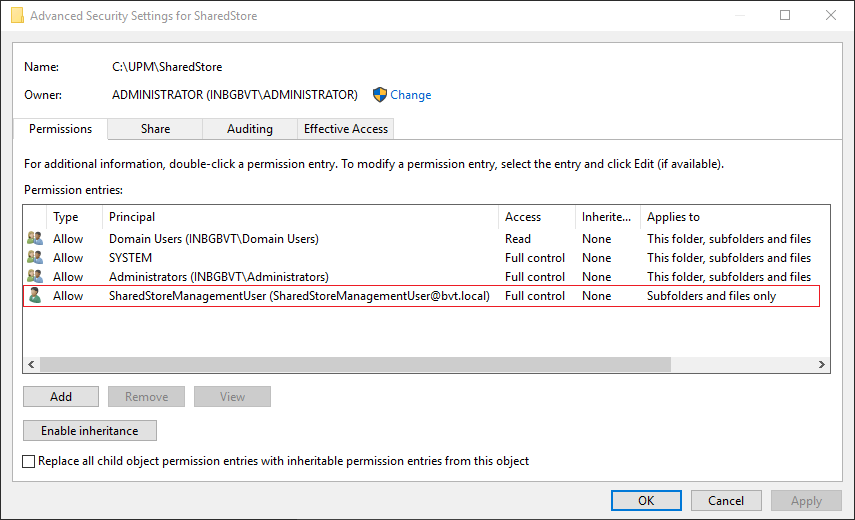
-
Auf jedem VDA fügen Sie Windows-Anmeldeinformationen für das Benutzerkonto
SharedStoreManagementUserhinzu, um auf den Shared Store zuzugreifen. Sie können hierfür den Windows-Anmeldeinformations-Manager oder Workspace Environment Management verwenden. Einzelheiten finden Sie in den Verfahren, die unter Anmeldeinformationsbasierten Zugriff auf Benutzerspeicher aktivieren beschrieben sind.